KI produziert Hacker am Fließband – die Hürden für Angriffe sinken
Schlüssel-Ergebnisse
- KI erleichtert Schwachstellenanalyse und Angriffsprüfung.
- Sicherheitschips, PIN und Systemdesign bestimmen die Sicherheit einer Hardware-Wallet.
- Fehler in Fremdkomponenten können Angriffe über die Lieferkette ermöglichen.
1. Wenn auch Hacker mit KI programmieren
KI gehört inzwischen zum Arbeitsalltag. Wer ein kleines Werkzeug braucht, beschreibt häufig zuerst die Aufgabe, lässt einen Entwurf erstellen und führt ihn anschließend aus und verbessert ihn. Nach einigen Runden kann ein funktionsfähiges Programm entstehen.
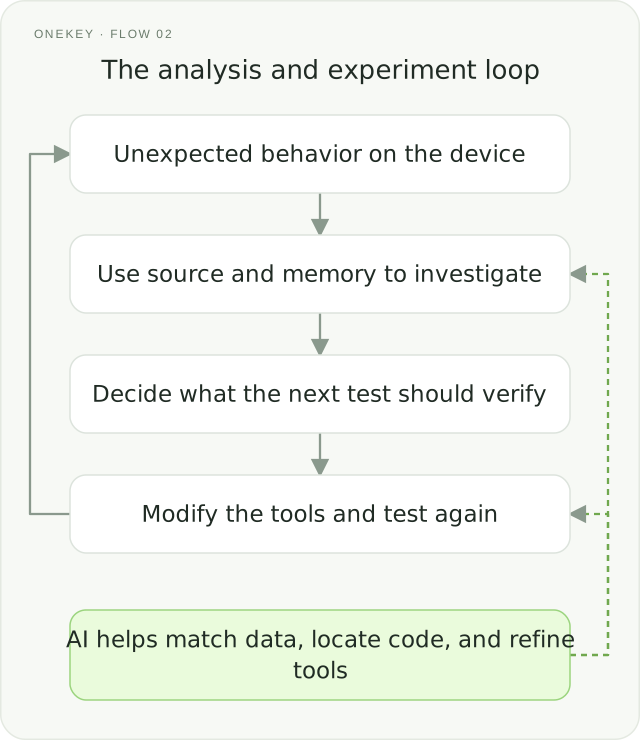
KI übernimmt viele der mühsamsten und erfahrungsintensivsten Aufgaben der Sicherheitsanalyse. Aufrufketten verfolgen, Quellcode und Speicher zuordnen, Fehler lokalisieren und Testwerkzeuge wiederholt anpassen: Das erforderte bisher zahlreiche manuelle Arbeitsschritte. KI kann diesen Prozess beschleunigen. Menschen bestimmen weiterhin die Richtung und prüfen die Ergebnisse, während KI einen großen Teil der Analyse und des Ausprobierens übernimmt, die aus einer Idee einen überprüfbaren Ansatz machen.
Dieselben Fähigkeiten lassen sich für Angriffe nutzen. Eine Person lässt Projektcode analysieren und Funktionen entwickeln; eine andere lässt Aufrufe verfolgen, Speicher lesen und Werkzeuge anpassen, um einen Zugang zu einem Netzwerk oder Gerät zu finden. Die Arbeit ähnelt sich. Ihr Zweck hängt von der anfragenden Person ab.
So senkt KI die Einstiegshürden für Angriffe konkret. Wiederholende Aufgaben, die zugleich Fachwissen verlangen, hielten früher viele Menschen auf. Mit grundlegenden Programmier- und Hardwarekenntnissen können sie nun auf KI-Analysen aufbauen. Selbst ohne Programmierkenntnisse können Betrüger überzeugende Phishing-Seiten erstellen.
Eine Untersuchung des OneKey-Anzen-Teams zeigt, wie KI bei der Analyse von Hardwareangriffen hilft: Wir betrachten eine Wallet mit drei Secure Elements und untersuchen, wie weit ein Angreifer mit dieser Unterstützung gelangen kann.
Der Fall beginnt mit einer USB-Schwachstelle, einem Implementierungsproblem, das auch andere Geräte betreffen kann. Hardware-Wallets haben spezielle Sicherheitskonzepte zum Schutz digitaler Vermögenswerte. Die schrittweise Analyse hilft, Vertrauensgrenzen zu prüfen und den tatsächlichen Beitrag von KI zu verstehen.
Geltungsbereich und Behebung: Dieser Artikel blickt auf ein gemeinsames Audit von OneKey Anzen und Keystone zurück. Betroffen waren ältere Firmwareversionen der Keystone 3 Pro mit dem betreffenden USB-SDK. Version v2.4.0 vom 1. April 2026 behob das Problem. Laut offizieller Mitteilung setzt eine Ausnutzung voraus, dass der Angreifer das Gerät physisch besitzt, die richtige PIN kennt, es entsperrt, die USB-Verbindung genehmigt und einen von ihm kontrollierten Computer verwendet. Bei Veröffentlichung der Mitteilung hatten beide Teams keine Hinweise auf Angriffe gegen Nutzer gefunden. Die folgende Analyse bedeutet weder, dass aktuelle Versionen weiterhin betroffen sind, noch dass bloßes Laden einen Angriff ermöglicht. Offizielle Untersuchung und Sicherheitsupdate
2. Was ist eine Hardware-Wallet?
Ein kurzer Blick auf die Blockchain hilft, ihre Aufgabe zu verstehen.
Eine Blockchain lässt sich als Register vorstellen, das Tausende Computer gemeinsam führen, also als verteiltes Servernetzwerk. Kryptowährungen wie Bitcoin sind darin verzeichnet. Ähnlich einem registrierten Vermögenswert wird der Besitz in Einträgen festgehalten, statt als Bargeld in der Hand zu liegen.
Wie weist man die Berechtigung nach? Die Wiederherstellungsphrase eröffnet den Zugang zu den Schlüsseln, die Transaktionen autorisieren. Diese Schlüssel ähneln einem elektronischen Siegel: Wer es anbringen kann, kann Vorgänge genehmigen. Anders als eine Bankkarte lässt sich dieses Siegel nicht einfach als verloren melden und ersetzen. Wer die erforderlichen Wiederherstellungsdaten erhält, kann die zugehörigen Vermögenswerte kontrollieren.
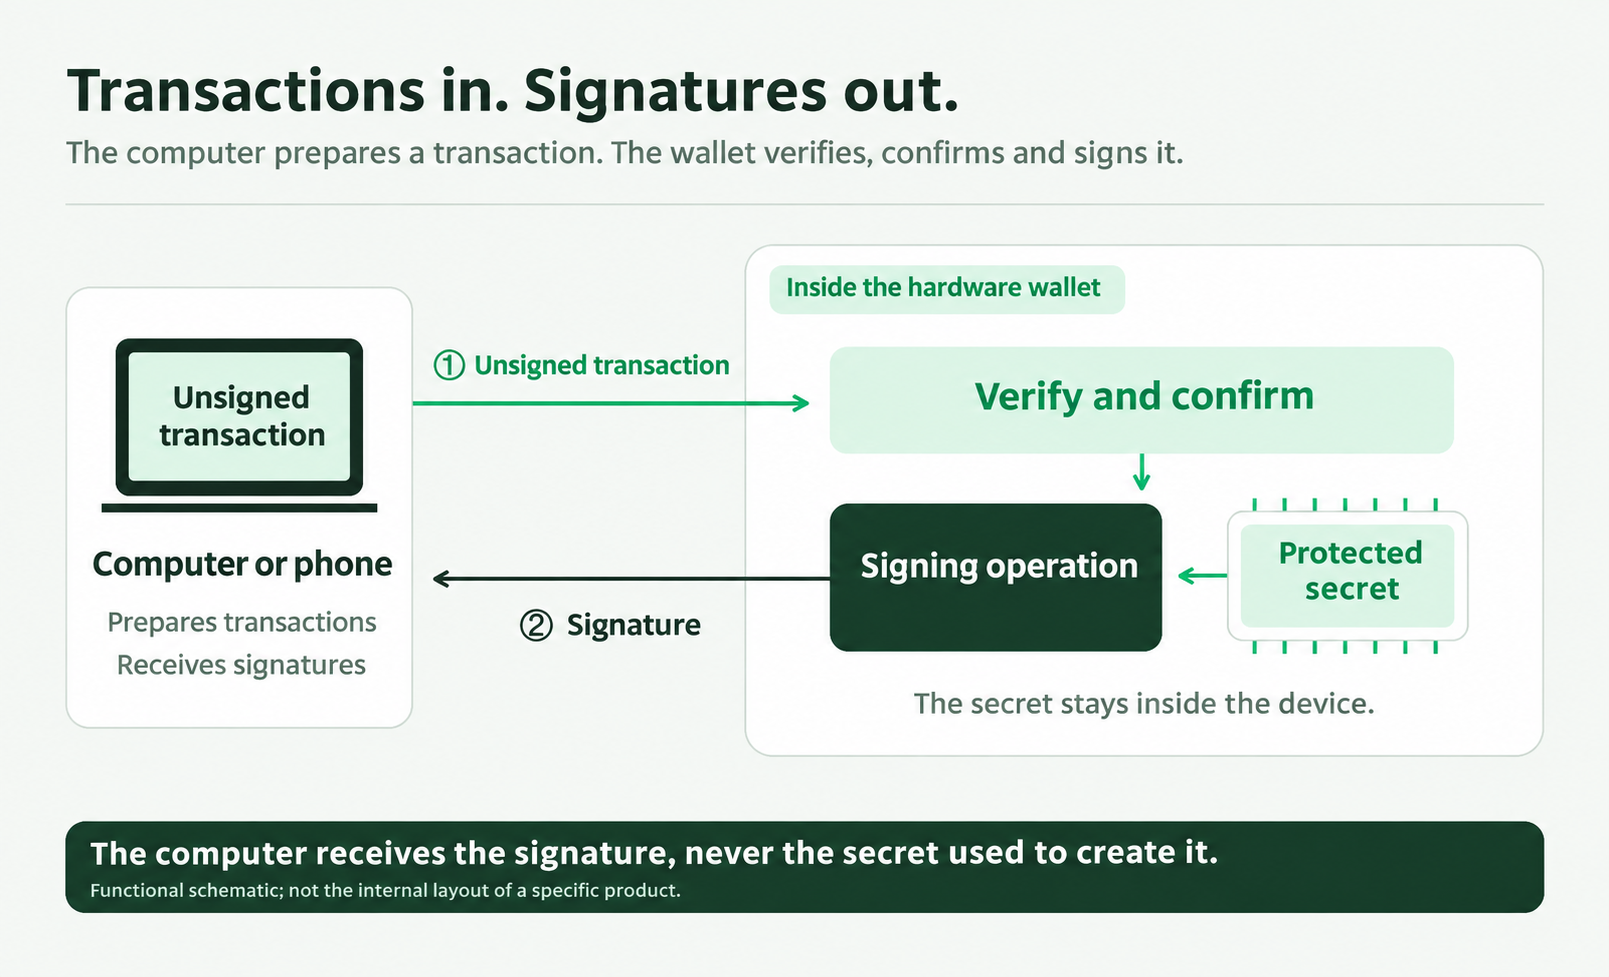
Eine Hardware-Wallet schützt dieses Siegel. Ein Hauptcontroller kommuniziert mit dem Computer und koordiniert die Komponenten; Secure Elements (SE) speichern Geheimnisse und prüfen Zugriffsbedingungen. Der Computer bereitet die Transaktion vor, das Gerät erzeugt intern die Signatur und gibt sie zurück. Der Computer erhält das signierte Dokument, nicht das Siegel selbst.
Dasselbe Prinzip findet sich in Banking-Tokens, Zahlungskarten und Ausweisen: Spezialisierte Hardware speichert Geheimnisse und führt sensible Operationen intern aus. Hardware-Wallets wenden es auf digitale Vermögenswerte an. Banking-Tokens, Zahlungs- und Identitätschips, Ausweischips
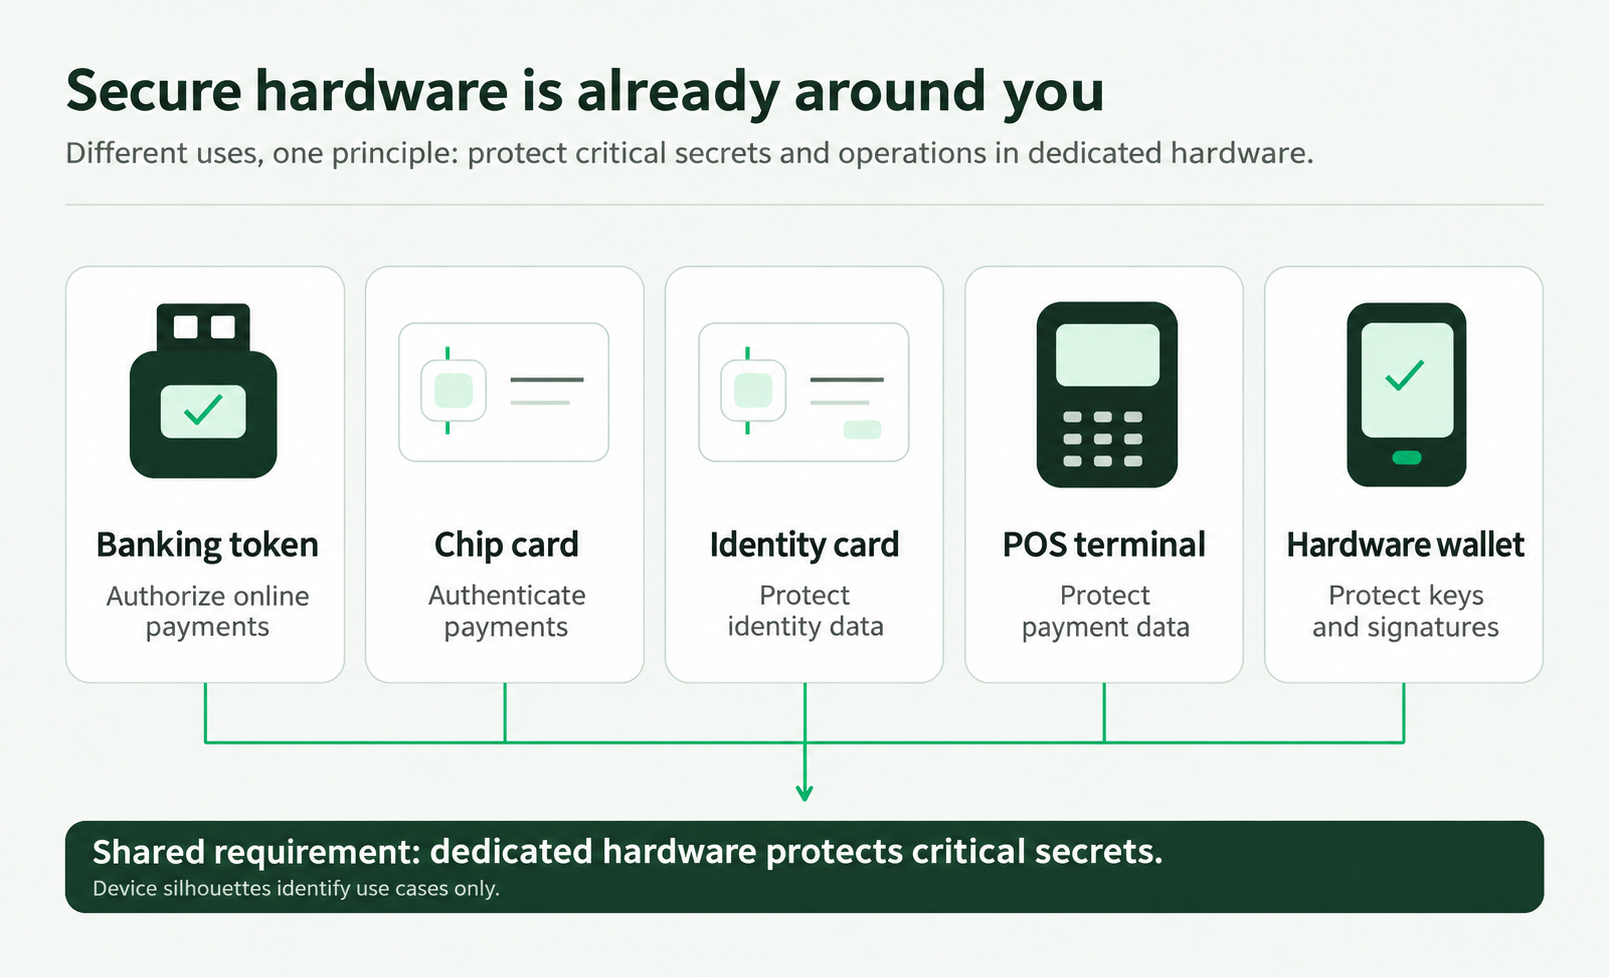
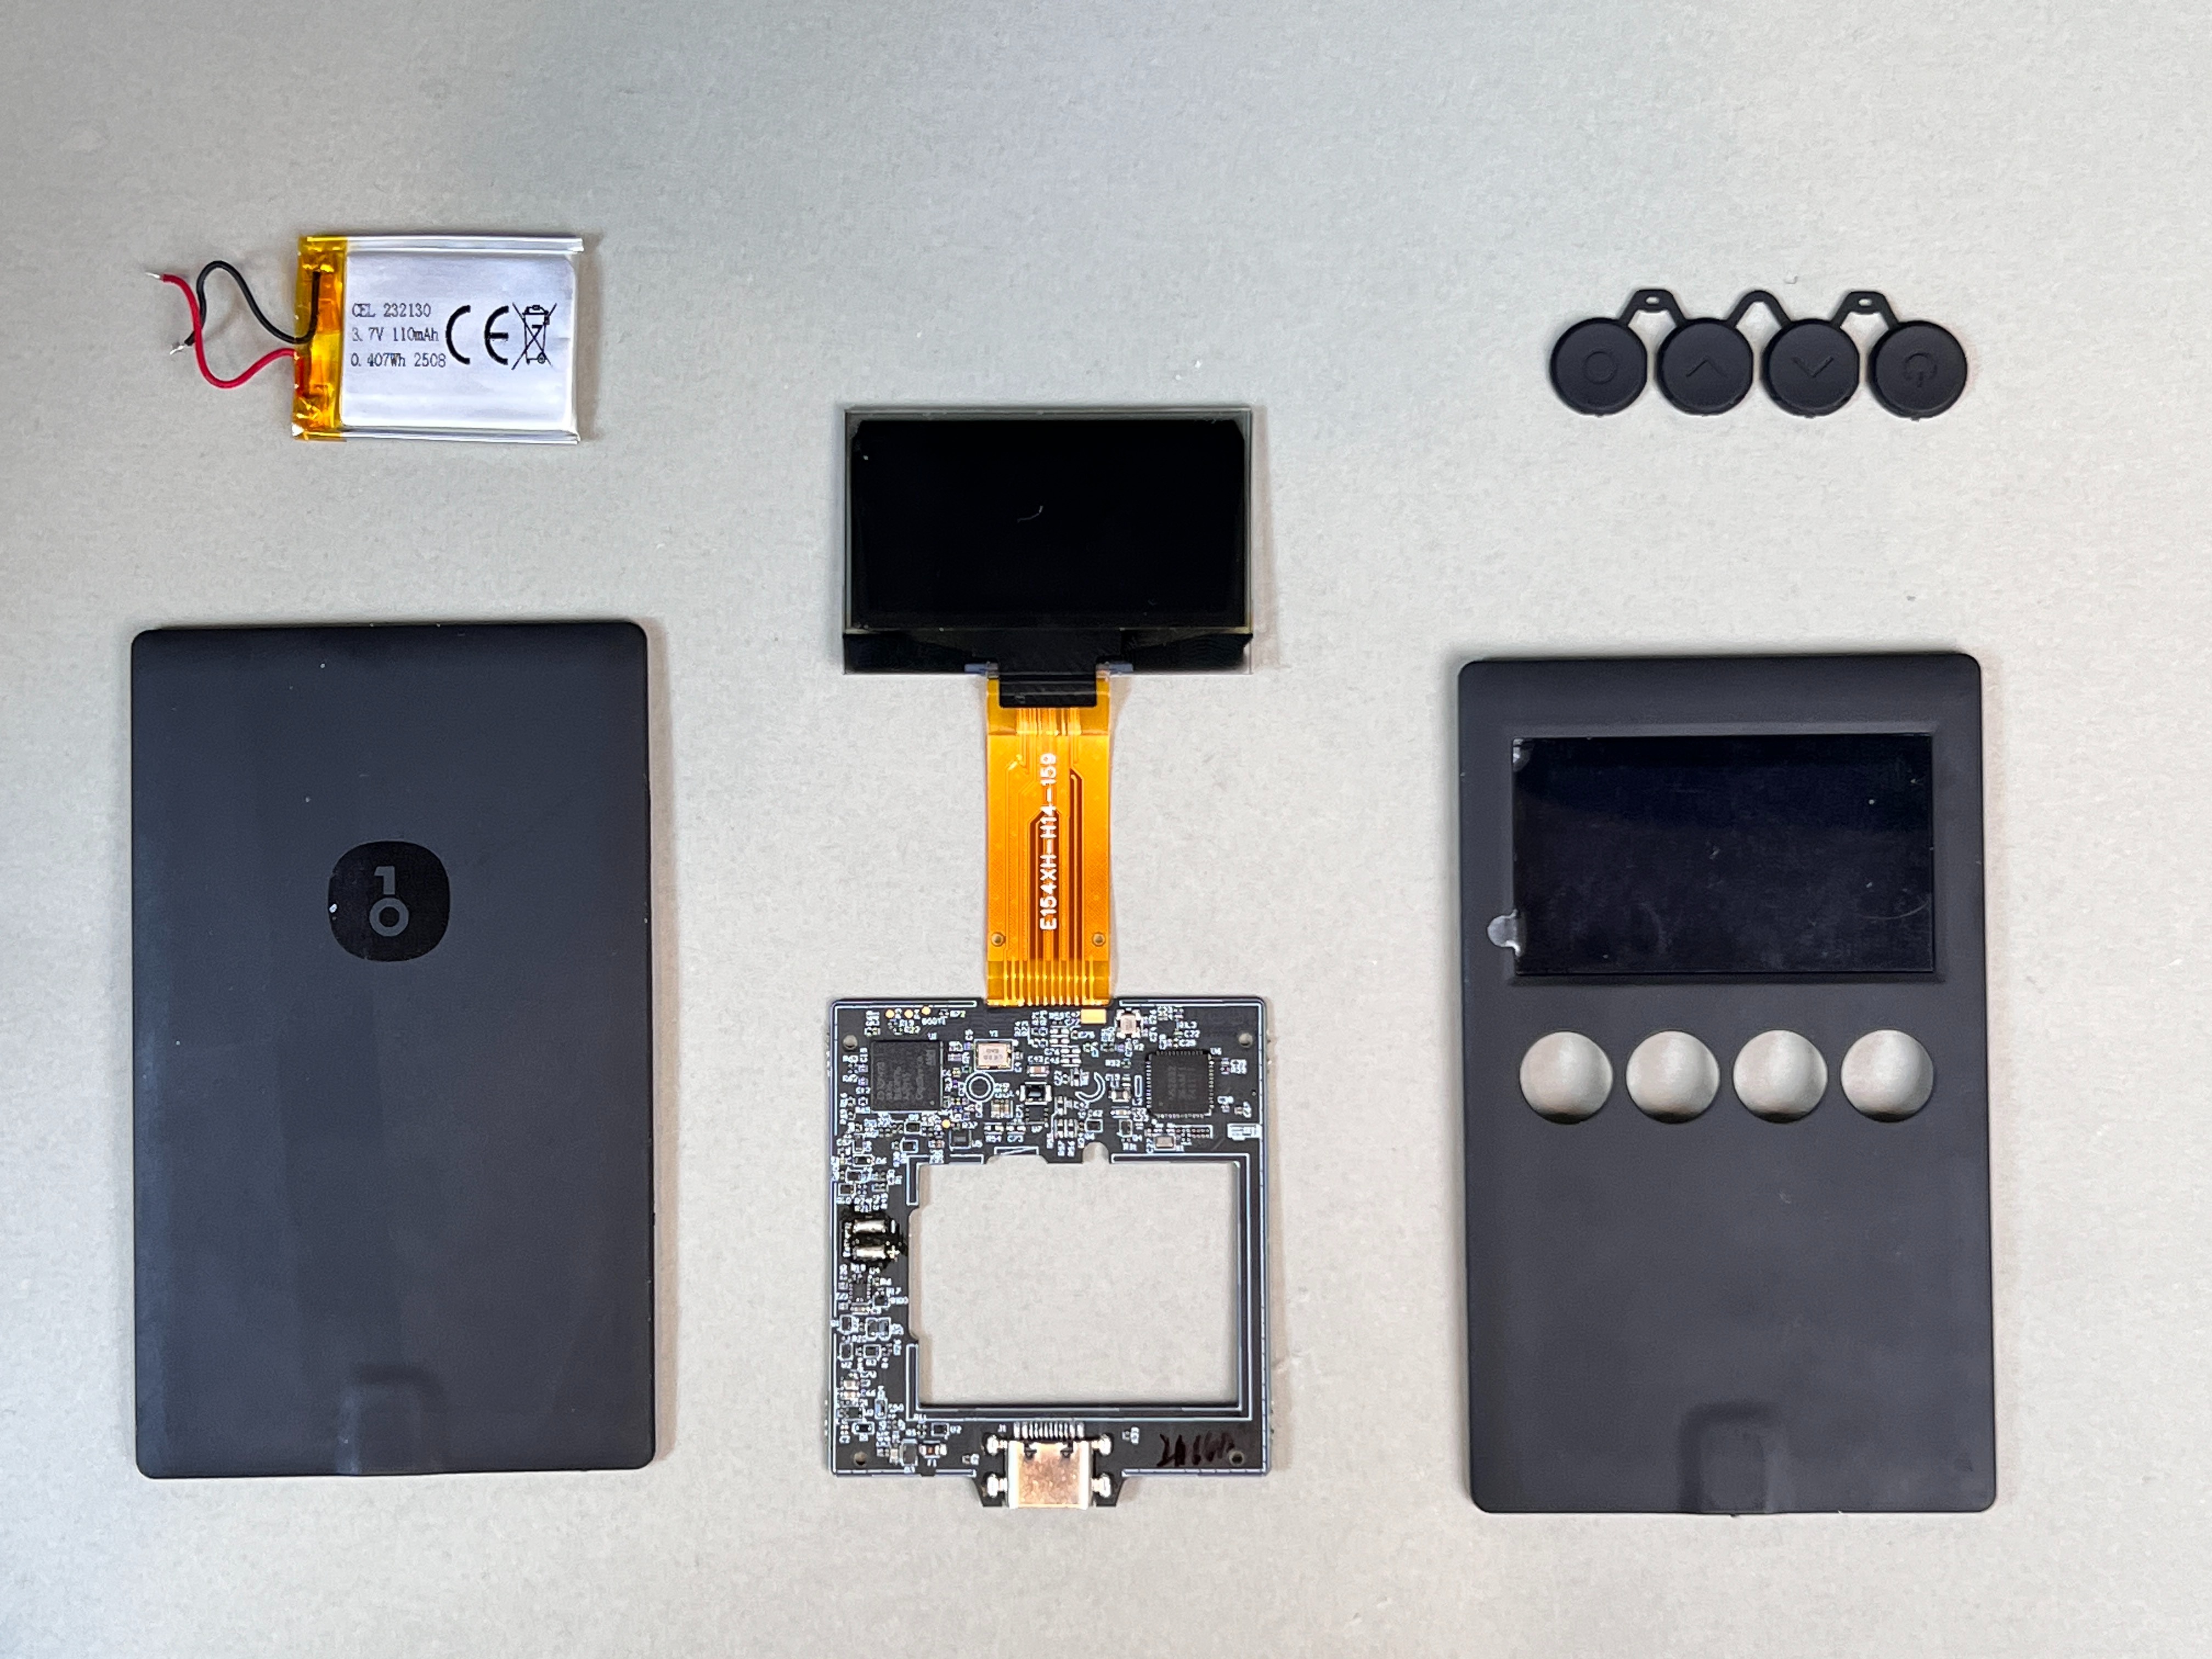
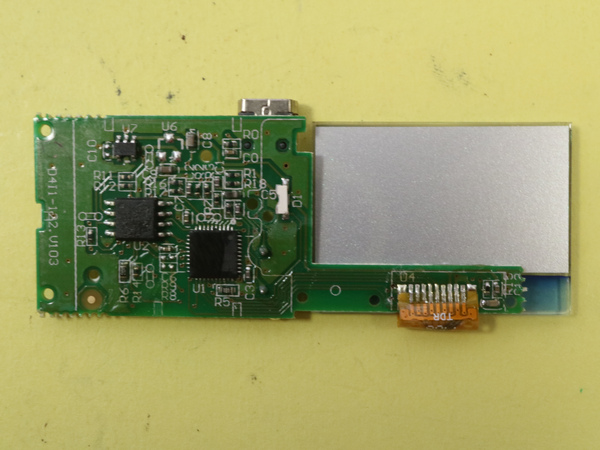
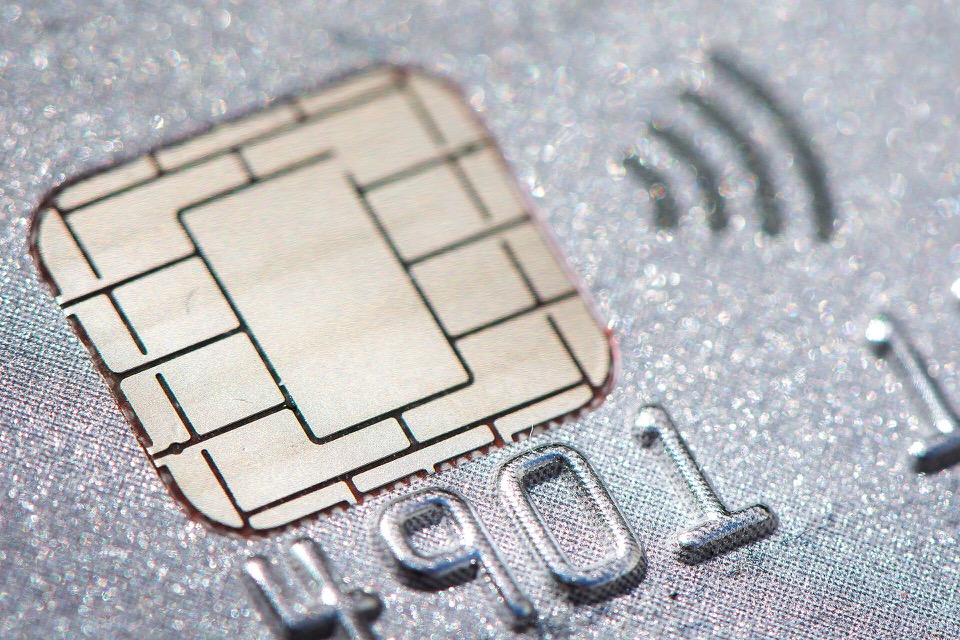
Hardwarebeispiele | Das OneKey-Gerät veranschaulicht den Aufbau einer Hardware-Wallet. Fotos: offizieller OneKey-Teardown, BugWorkShop-Teardown und Kartenaufnahme von kuhnmi (CC BY 2.0, skaliert).
Hardware-Wallets sind deshalb interessante Forschungsobjekte: Ihre Schwächen können auch in anderen Sicherheitsgeräten stecken. Zudem reicht ihr möglicher Einsatz künftig über das Aufbewahren dieses elektronischen Siegels hinaus.
Wenn KI Zahlungen ausführt, Anfragen signiert und im Namen von Menschen handelt, gewinnen Identitäten und Berechtigungen an Bedeutung. Ein Ansatz bündelt Autorisierungen an einer zentralen Freigabestelle, an der Menschen zulässige Aktionen bestimmen. Eine Hardware-Wallet könnte diese Rolle übernehmen.
Verfolgen wir nun die Analyse einer Wallet und den Beitrag der KI in den einzelnen Schritten.
3. Wie KI die Analyse einer Hardware-Wallet unterstützt
1. Am Anfang steht ein gewöhnlicher Bug
Der Fall entstand bei einem gemeinsamen Audit mit einem anderen Hersteller. Wir wollten die Sicherheit mit KI-Unterstützung bewerten und prüfen, wie weit ein Angreifer über eine normale Nutzungsschnittstelle gelangt. Zunächst musste der Einstiegspunkt feststehen.
Das Gerät wird als «air-gapped» Cold Wallet beschrieben: ohne Bluetooth oder WLAN, mit Transaktionsübertragung per Kamera, SD-Karte oder USB.
Drei Secure Elements verteilen das Material zur Wiederherstellung auf unterschiedliche Komponenten. Anfragen und Antworten laufen über den Hauptcontroller. Diese Informationen sind öffentlich; Einsteiger können KI nutzen, um Dokumentation und Open-Source-Firmware zu verstehen.
Wir begrenzten die Einstiegspunkte auf USB und SD-Karte. Diese Untersuchung nutzte normale Schnittstellen ohne Öffnen des Gehäuses. Sonden, zusätzliche Leitungen, Fehlerinjektion, Seitenkanäle, JTAG/SWD und Bootloader-Angriffe gehörten deshalb nicht zu diesem Pfad. USB begegnet Nutzern beim Signieren oder Laden.
Die Richtung war damit klar: prüfen, ob USB den Controller beeinflussen, zur Ausführung fremden Codes bringen und anschließend vorhandene Abläufe zur Anforderung des Materials nutzen kann. USB-Implementierungen sind außerdem seit Langem für Speichersicherheitsfehler bekannt.
Dieser Pfad betrifft ältere verwundbare Firmware und unterliegt den genannten offiziellen Voraussetzungen. Entsperren und USB-Freigabe sind erforderlich; ein Kabel anzuschließen oder zu laden öffnet allein keinen Angriffskanal.
Der USB-Stack implementiert die Kommunikationsregeln zwischen Computer und Gerät. Der Chiphersteller setzt den Standard in Code um und liefert ihn als Software Development Kit (SDK), das der Gerätehersteller integriert. Der Stack empfängt und verarbeitet USB-Nachrichten.
Eine standardisierte Schnittstelle garantiert keine einheitliche Qualität oder Wartung. Manche Implementierungen werden jahrelang unverändert übernommen. Schon ein einzelner Fehler kann es erlauben, über ein vom Host kontrolliertes Nachrichtenfeld ein Problem auszulösen.
Ein Stack enthält Deskriptoren, Steueranfragen, Klassenbefehle und Datenendpunkte. Viele mögliche Eingänge machen eine gezielte Suche notwendig.
Wir konzentrierten uns auf Längenfelder: Sie lassen sich von außen beeinflussen und bestimmen, wie viele Bytes gelesen oder geschrieben und wo empfangene Daten abgelegt werden.
Wird einer vom Computer gelieferten Länge vertraut, drohen Zugriffe außerhalb der Grenzen. Ein 8-Byte-Puffer kann etwa eine Schreibanforderung über 1.000 Bytes erhalten. Führt das Programm sie aus, überschreibt der Rest benachbarten Speicher und kann einen Zugang für injizierten Code schaffen. Deshalb muss jede Länge vor dem Zugriff gegen die Kapazität geprüft werden.
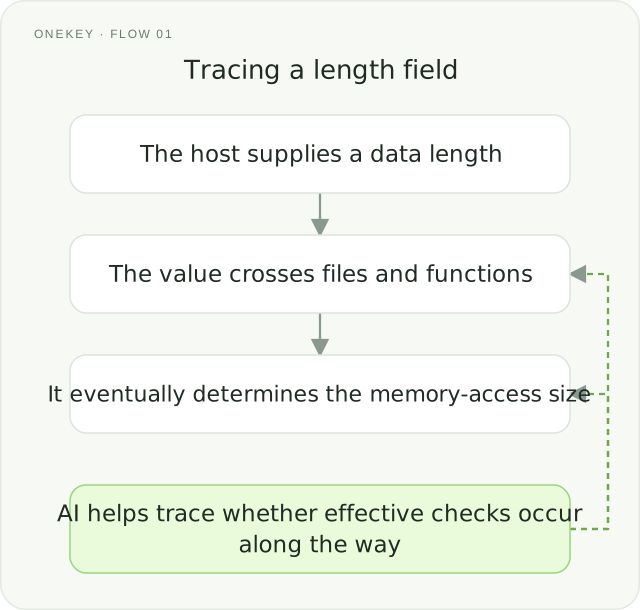
Längen werden so häufig weitergereicht, dass jede Schicht annehmen kann, eine frühere habe bereits geprüft. Eine einzige falsche Annahme kann die gesamte Kette ohne wirksame Kontrolle lassen.
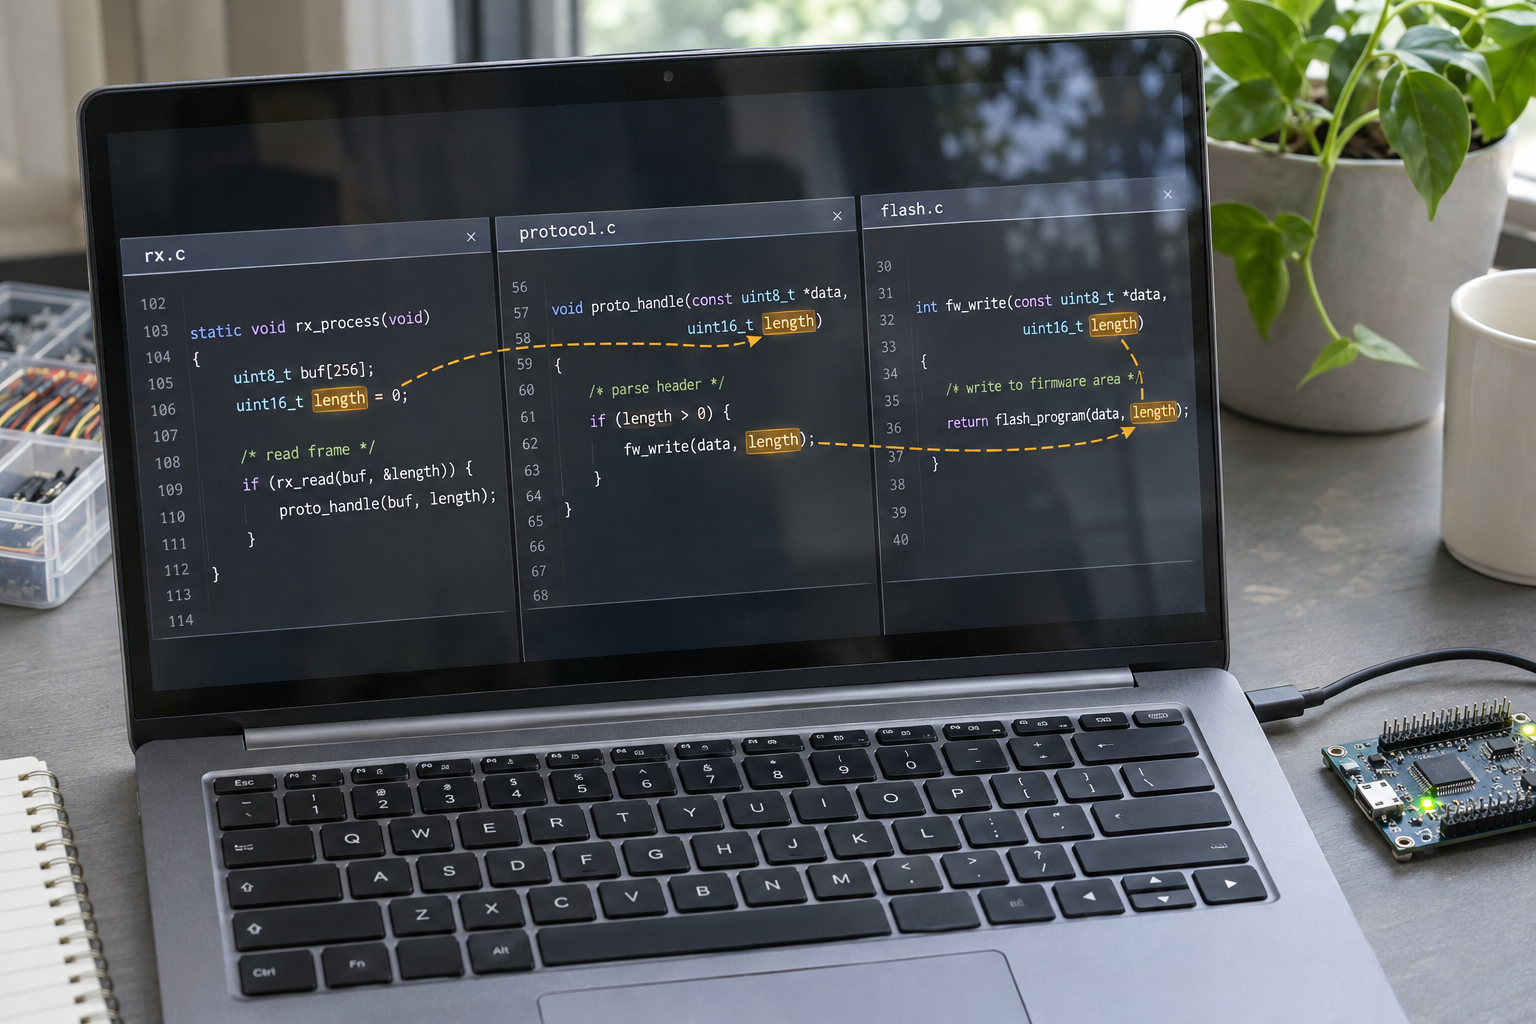
Die meisten Pfade besitzen gültige Prüfungen; schwierig ist die Ausnahme. Klassisch verfolgt man eine Länge vom Eingang aus durch jede Funktion und Datei und dokumentiert Herkunft, Veränderungen, Verwendung und Validierungen.
Eine einzelne Funktion nimmt möglicherweise nur einen Wert entgegen und reicht ihn weiter. Die gesamte Kette kann ein Dutzend Aufrufe und mehrere Dateien durchlaufen, den Wert kürzen, verschieben, in einer Struktur speichern und später wieder lesen.
In der dritten Datei verliert man leicht den ursprünglichen Zusammenhang. Mehrere Felder verlangen dieselbe vollständige Verfolgung. Erfahrung lenkt die Suche, anhaltende Aufmerksamkeit hält die Details korrekt.
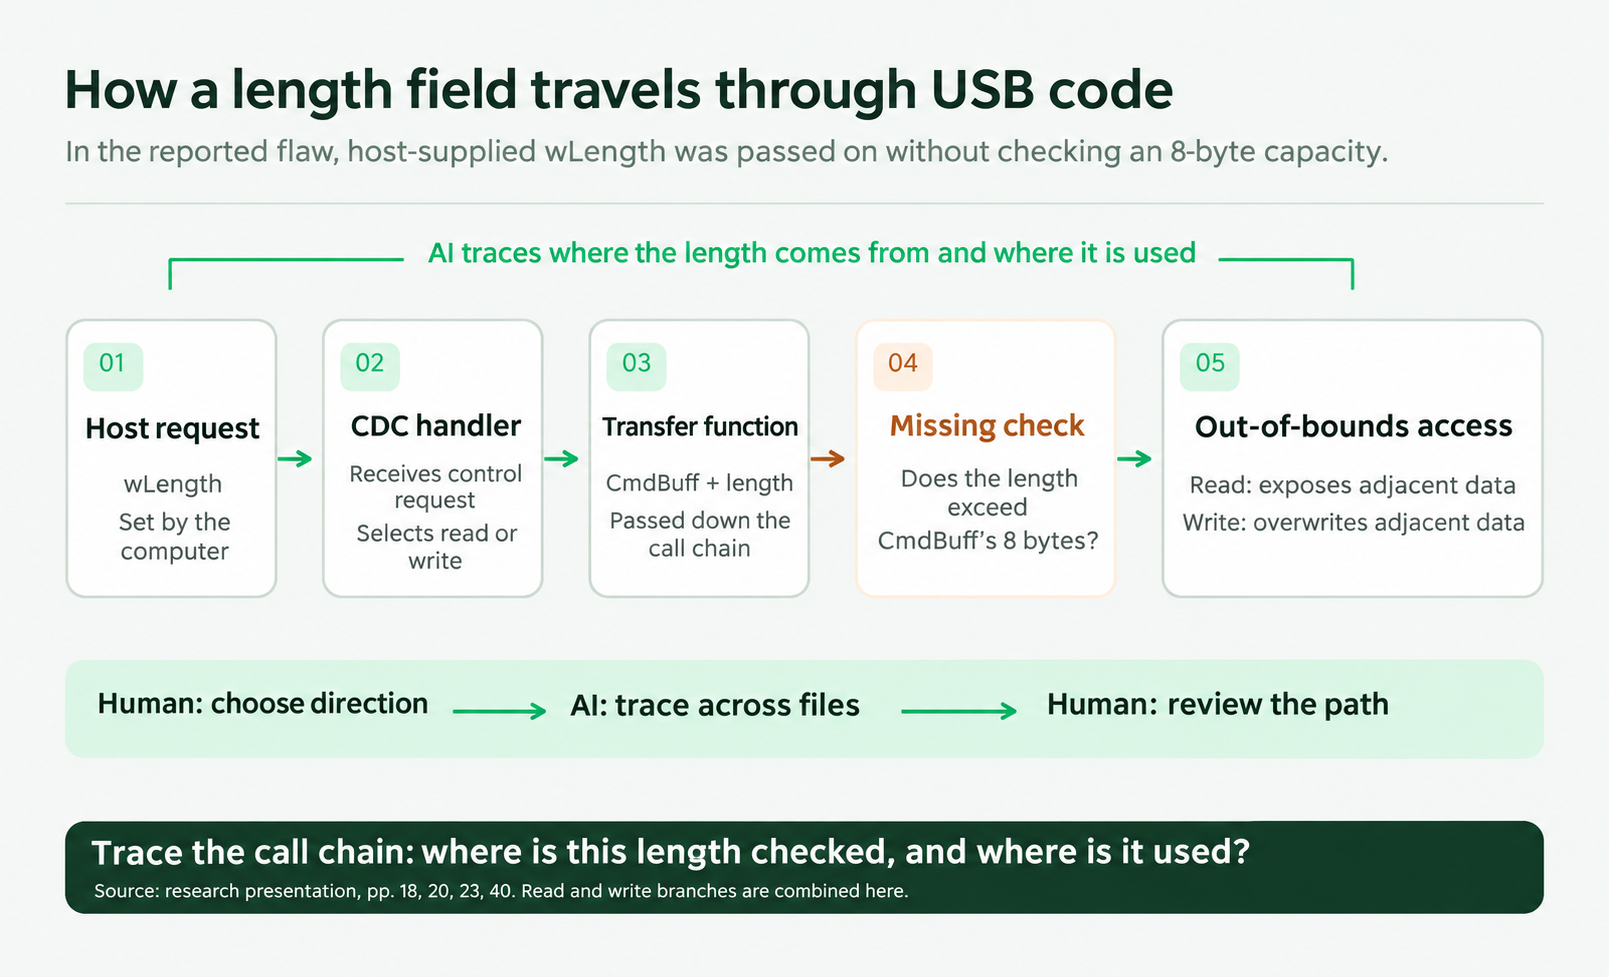
KI kann das Material ordnen, Felder durch Aufrufe verfolgen, den Weg vom Eingang zum Speicherzugriff darstellen und verdächtige Stellen eingrenzen. Forschende prüfen anschließend, ob Kontrollen wirksam und Fehler reproduzierbar sind.
Wir fanden einen Schreibzugriff außerhalb der Grenzen: Der Puffer fasste 8 Bytes, doch die extern gelieferte Länge wurde nicht ausreichend begrenzt. Zusätzliche Daten erreichten angrenzenden Speicher. Der Fehler lag in einem integrierten USB-Paket eines Drittanbieters.
Warum geht der Zugriff über 8 Bytes hinaus? Sie bilden nur einen kleinen Bereich neben anderen Daten. Der Prozessor kennt die im Quellcode deklarierte Arraylänge nicht automatisch.
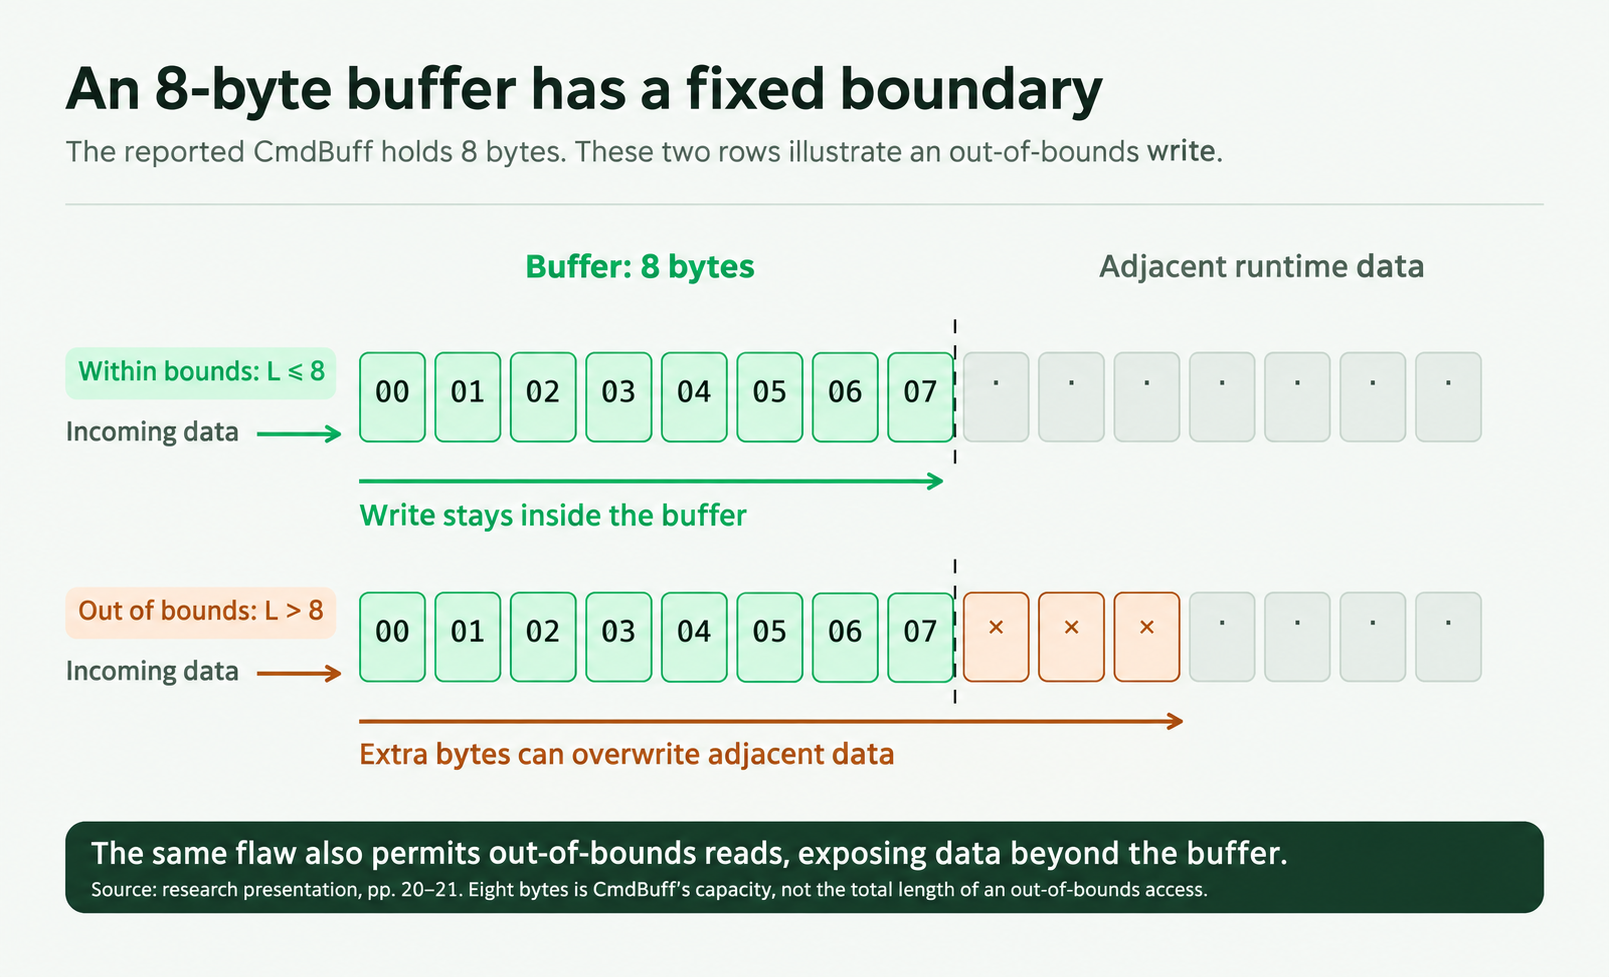
Ein Puffer besteht aus Startadresse und Länge. Wird seine Grenze überschritten und ist Nachbarspeicher zugänglich, kann der Zugriff weiterlaufen. Lesen kann Daten offenlegen, Schreiben kann sie ändern. Ein gewöhnliches Längenfeld kann so den internen Zustand beeinflussen.
Die überschrittene Grenze ist nur der erste Schritt. Welche Daten erhalten die Kommunikation, welche beeinflussen die Ausführung und was bewirkt eine Änderung? Wer einen Raum betritt, versteht noch nicht alle Mechanismen darin.
2. Was ermöglicht die Schwachstelle tatsächlich?
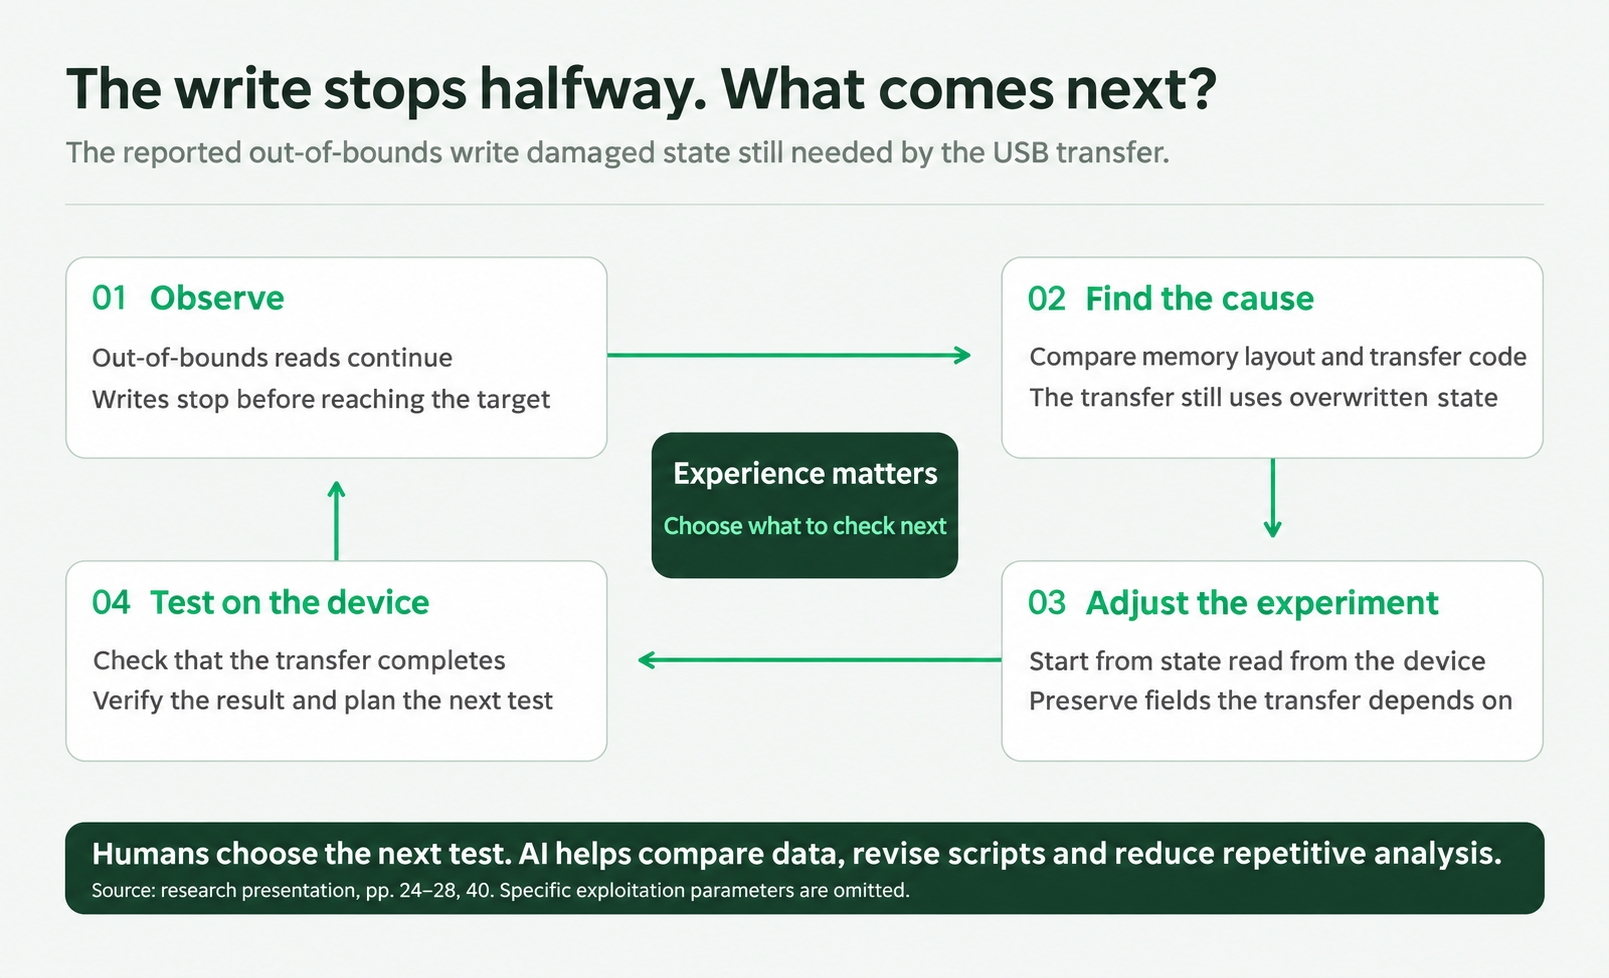
Wir testeten ihre Wirkung. Schon der erste Schreibzugriff brach die USB-Verbindung ab.
Das verhinderte weitere Schritte, lieferte aber einen Hinweis: Neben dem Puffer lag vermutlich ein für USB wichtiger Zustand, den das Überschreiben beschädigte.
Programmdaten liegen in einer durch die Kompilierung bestimmten Anordnung nebeneinander. Auf die 8 Bytes von buffer[8] können usb_state, die Empfangslänge rx_len oder ein Callback-Zeiger folgen.
Das ähnelt einer Reihe von Schließfächern. Entwickler vergeben Namen, der Prozessor greift auf Adressen zu. Ein kontinuierlicher Schreibvorgang über 1.000 Bytes erkennt nicht automatisch Variablengrenzen und kann wichtige Betriebsdaten überschreiben.
Für eine stabile USB-Verbindung muss kritischer Zustand erhalten bleiben: nur unkritische Bereiche ändern oder wichtige ursprüngliche Werte beim Schreiben bewahren.
Präzise Änderungen erfordern, Quellcode und tatsächliches Speicherlayout zusammenzuführen. Code beschreibt Variablen und Strukturen; ein Speicherauszug zeigt vor allem Adressen und Werte. Die Zuordnung muss Feld für Feld stimmen.
Das gehört zu den zeitaufwendigsten und erfahrungsintensivsten Aufgaben. Forschende leiten Positionen aus Typen, Größen und Ausrichtung ab und vergleichen sie mit dem Gerät. Ein falscher Offset kann alles Folgende verschieben. Schon das Verständnis des Strukturlayouts kann Einsteiger überfordern.
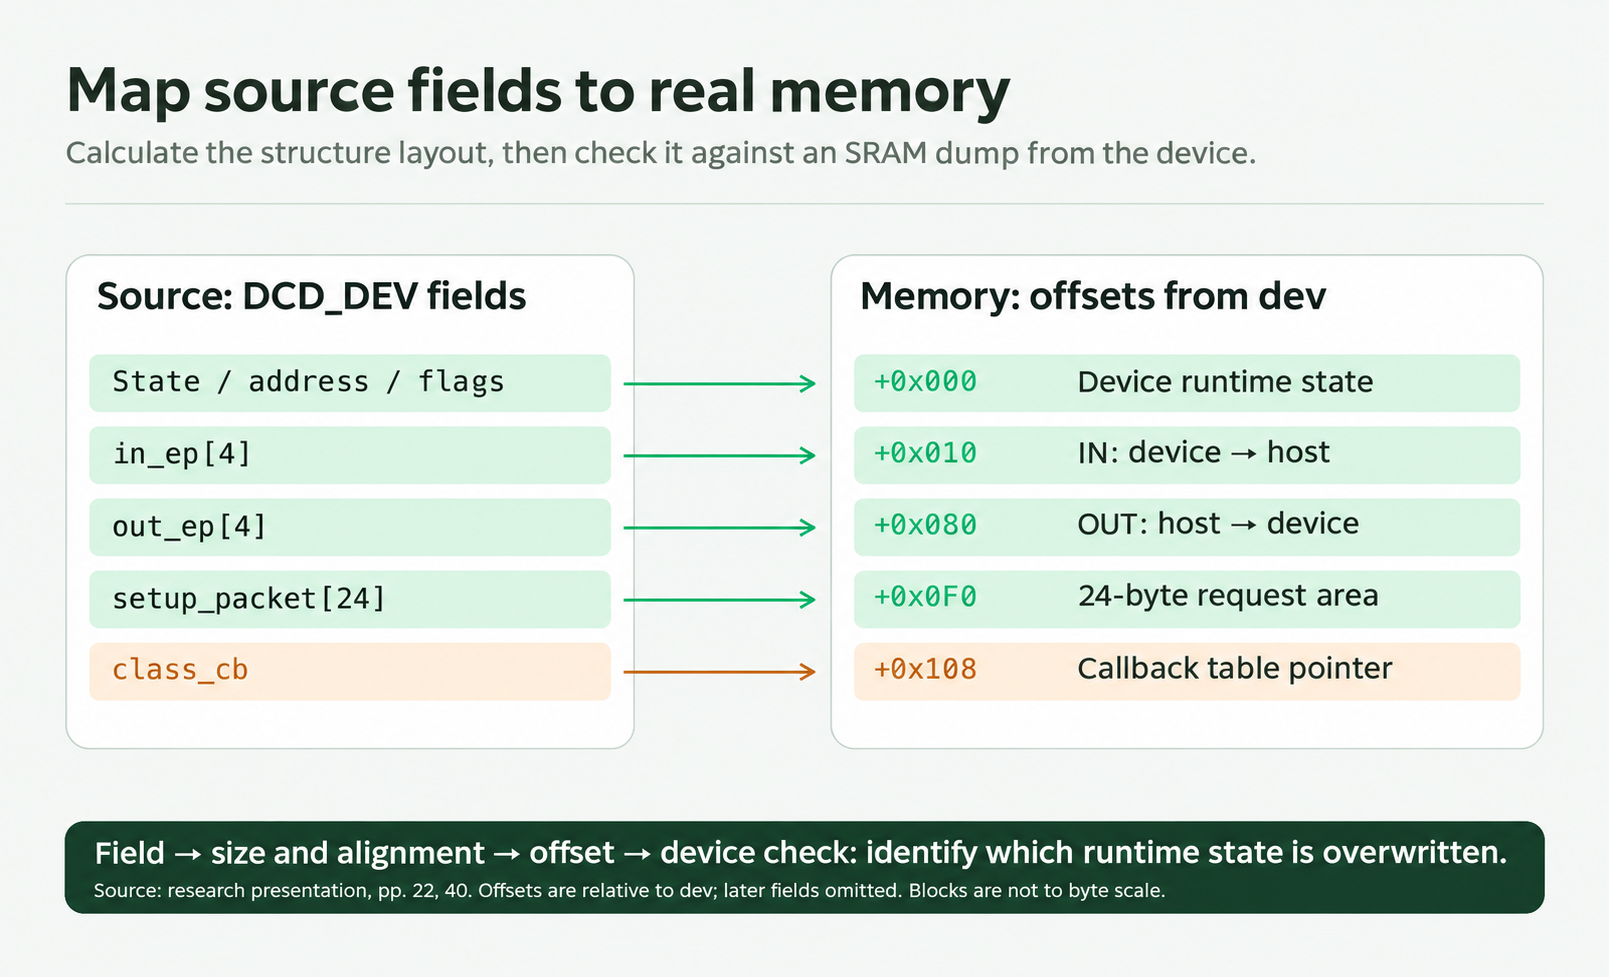
KI unterstützt diese wiederholten Vergleiche: Quellcode ist Text, Speicher lässt sich hexadezimal darstellen, also kann beides gemeinsam analysiert werden. KI hilft auch beim Anpassen der Testwerkzeuge; die Forschenden entscheiden anhand der Ergebnisse weiter. Ein Agent kann Analysen und Werkzeugaufrufe verbinden, um die Zuordnung schrittweise zu verfeinern.
Nach mehreren Experimenten fanden wir ein Schreibmuster, das den Zielbereich änderte und wichtige Betriebsdaten bewahrte. Das Gerät blieb verbunden.
Danach sollte die Ausführung zum injizierten Code umgelenkt werden. Ein Funktionszeiger ist ein naheliegendes Ziel: Wie ein Eintrag in einem Ablaufplan bestimmt er, welche Funktion als Nächstes aufgerufen wird. Eine Änderung kann den Ausführungspfad beeinflussen.
Geräte schützen sich normalerweise dagegen. Speicherbereiche können schreibbar, aber nicht ausführbar sein; eine Hardwareeinheit setzt diese Rechte durch.
Funktioniert der Schutz, verweigert der Prozessor den injizierten Code trotz passendem Zeiger. Das untersuchte Gerät hatte einen Konfigurationsfehler in der Memory Protection Unit (MPU), der an dieser Stelle eine Lücke ließ.
Kann der Zeiger geändert und der Code ausgeführt werden, erhält der Angreifer Codeausführung auf dem Controller. Firmware-Signaturen prüfen das beim Start geladene Programm; Speicheränderungen während des Betriebs benötigen zusätzlich Laufzeitschutz.
Ob die Kontrolle des MCU zu Wiederherstellungsgeheimnissen führt, hängt von den Autorisierungsgrenzen des gesamten Sicherheitsdesigns ab.
3. Warum offenbart MCU-Kontrolle nicht sofort die Wiederherstellungsphrase?
Ein naheliegender nächster Schritt ist, den Speicher nach der Phrase zu durchsuchen.
Hardware-Wallets speichern Wiederherstellungsmaterial verschlüsselt, entschlüsseln es zeitweise für bestimmte Operationen und entfernen es danach aus dem Arbeitsspeicher. Speicherlesen liefert also nicht automatisch Klartext. Zuerst müssen die verschlüsselten Daten gefunden werden.
Die offene Firmware gibt Hinweise. KI-gestützte Analyse zeigt die Daten in Speicherpages eines Secure Elements: Die ersten 16 Bytes von Page 0 enthalten den IV, Page 1 enthält den Geheimtext.
Nun müssen Codefelder und Gerätedaten zugeordnet werden: Welche Adresse gehört zu welchem Feld, welche Bytes zum IV und welche zum Geheimtext?
KI hilft erneut bei dieser zeitaufwendigen Zuordnung und beim Auffinden der relevanten Daten.
Zwei Wege bleiben: die Verschlüsselung brechen oder den geräteeigenen Entschlüsselungsprozess wiederverwenden.
Weg eins: die Verschlüsselung direkt brechen
Verschlüsselung ähnelt einem Schloss: Mit Schlüssel sind Verschließen und Öffnen einfach; ohne ihn sollte der Geheimtext allein wenig helfen.
Sei E die ursprüngliche Nachricht, C der Geheimtext und K der Schlüssel.
Dann gilt:
Verschlüsseln von E mit K erzeugt C; Entschlüsseln mit demselben Schlüssel stellt E wieder her. Ein Angriff würde E ohne K ermitteln. Sichere Algorithmen sollen das rechnerisch unpraktikabel machen.
Wie lässt sich diese Sicherheit messen? Die Kryptografie bietet einen präzisen Rahmen.
Wählen Sie zwei Klartexte E₀ und E₁. Ein Computer entscheidet zufällig zwischen ihnen, verschlüsselt den gewählten Text mit K und zeigt C. Können Sie erkennen, welcher Text gewählt wurde?
Eine sichere Verschlüsselung sollte diese Bedingung erfüllen:
Pr[richtig geraten] ist die Trefferwahrscheinlichkeit, ½ die eines zufälligen Tipps. Die senkrechten Striche bilden den absoluten Unterschied. Das beschreibt die Idee der semantischen Sicherheit.
Nach der Auswahl zweier Klartexte und Erhalt eines verschlüsselten Exemplars sollte Ihre Genauigkeit nahe am Zufall bleiben. Selbst sehr unterschiedliche Texte wie 00000000 und 11111111 dürfen keinen verlässlichen Hinweis hinterlassen. Das ist der Kern: Verschlüsselung soll nicht verraten, welche Antwort stimmt.
Bei zwei Optionen beträgt die Zufallsreferenz ½, bei vier ein Viertel und bei mehr entsprechend weniger. Entscheidend ist, dass der Geheimtext keinen bedeutenden Vorteil gegenüber Raten liefert.
Ohne nützlichen mathematischen Umweg müssen mögliche Schlüssel ausprobiert werden. Ein binärer n-Bit-Schlüssel besitzt 2ⁿ Werte. Im Mittel wird der richtige nach ungefähr der Hälfte, also 2^(n−1) Versuchen, gefunden. Bei r Versuchen pro Sekunde gilt:
Setzen wir n = 256 für AES-256 und r = 10¹⁵ an: eine hypothetische Million Maschinen mit je einer Milliarde Versuchen pro Sekunde. Selbst bei dieser enormen Rate ergibt sich t ≈ 2×10⁵⁴ Jahre.
Das Universum ist etwa 1,4×10¹⁰ Jahre alt, rund 10⁴⁴-mal weniger. Im idealisierten Quantenmodell reduziert Grovers Algorithmus die Suchkomplexität auf ihre Quadratwurzel, ungefähr entsprechend einer 128-Bit-Suche. Bei derselben vereinfachten Rate wären noch mehr als 10¹⁵ Jahre nötig. Das illustriert Größenordnungen und prognostiziert keine reale Quantenhardware.
Direkte Schlüsselsuche ist damit praktisch unmöglich. Etablierte Algorithmen werden über Jahre untersucht; ein wirksamer Bruch wäre ein bedeutendes Ergebnis. Wir wandten uns deshalb der Geräteimplementierung zu.
Welche Programme, Berechtigungsnachweise und Materialien verwendet das Gerät zur Entschlüsselung, und kann ein kompromittierter Controller diese Abläufe wiederverwenden?
Weg zwei: die Entschlüsselung des Geräts wiederverwenden
Muss das Gerät für eine Signatur entschlüsseln, muss seine Firmware einen Weg zum benötigten Schlüssel enthalten. Der Code zur Schlüsselrekonstruktion wird zum eigentlichen Ziel.
Mit KI-Unterstützung beim Verfolgen des Codes fanden wir diesen Zusammenhang:
Nach der Berechtigungsprüfung führt Chip A intern zwei KDF-Stufen und drei SHA-256-Operationen aus und erzeugt Anteil A mit 32 Bytes. Chip B verknüpft eine geschützte Speicherseite per XOR mit einem aus dem Zugangscode abgeleiteten Digest und erzeugt Anteil B mit 32 Bytes. Die zusammengefügten 64 Bytes durchlaufen gesalzenes Hashing und SHA-512; die ersten 32 Bytes dienen als Schlüsselmaterial. Dieses wird mit dem in OTP programmierten 32-Byte-AES-Schlüssel zum endgültigen Entschlüsselungsschlüssel kombiniert. Das dritte Secure Element dient hauptsächlich der Authentifizierung, etwa per Fingerabdruck, und hat nicht dieselbe Rolle in dieser Ableitung.
Man kann sich einen Tresor mit drei Schlössern vorstellen: Zum Öffnen werden alle drei Schlüssel benötigt. Sie entsprechen den Materialien aus Chip A, Chip B und OTP.
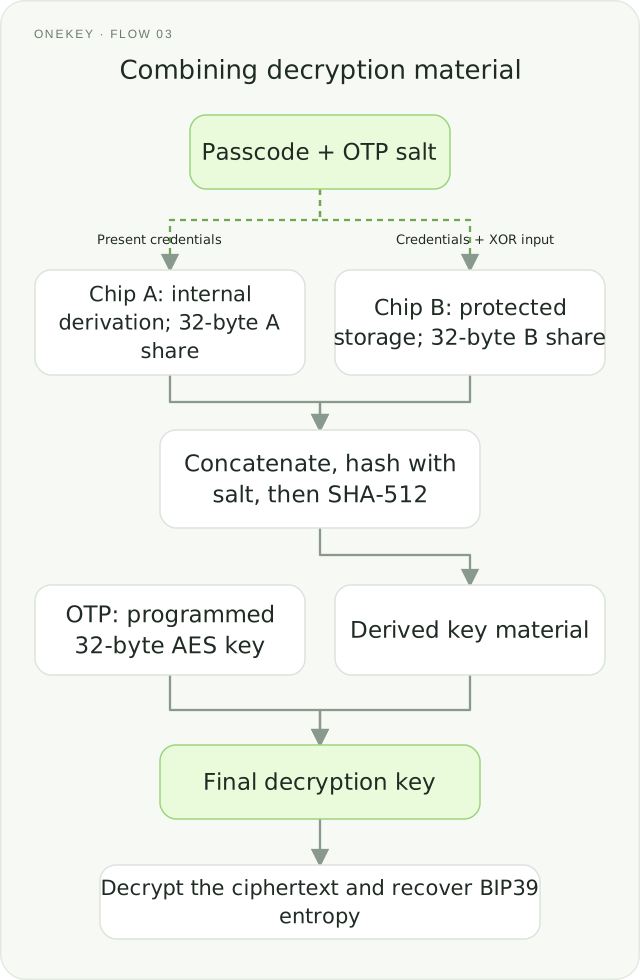
Mit Zugangscode ist hier die Geräte-PIN gemeint. Salt und AES-Schlüssel sind unterschiedliche, gerätespezifische Zufallswerte, die bei der Fertigung in einmal programmierbaren Speicher (OTP) geschrieben werden. Danach sind sie unveränderlich, können aber weiterhin lesbar sein. Funktion f auf dem Controller verwendet diese Daten. Wird der Controller kompromittiert und das erforderliche Material zugänglich, kann ein Angreifer denselben Wiederherstellungspfad versuchen.
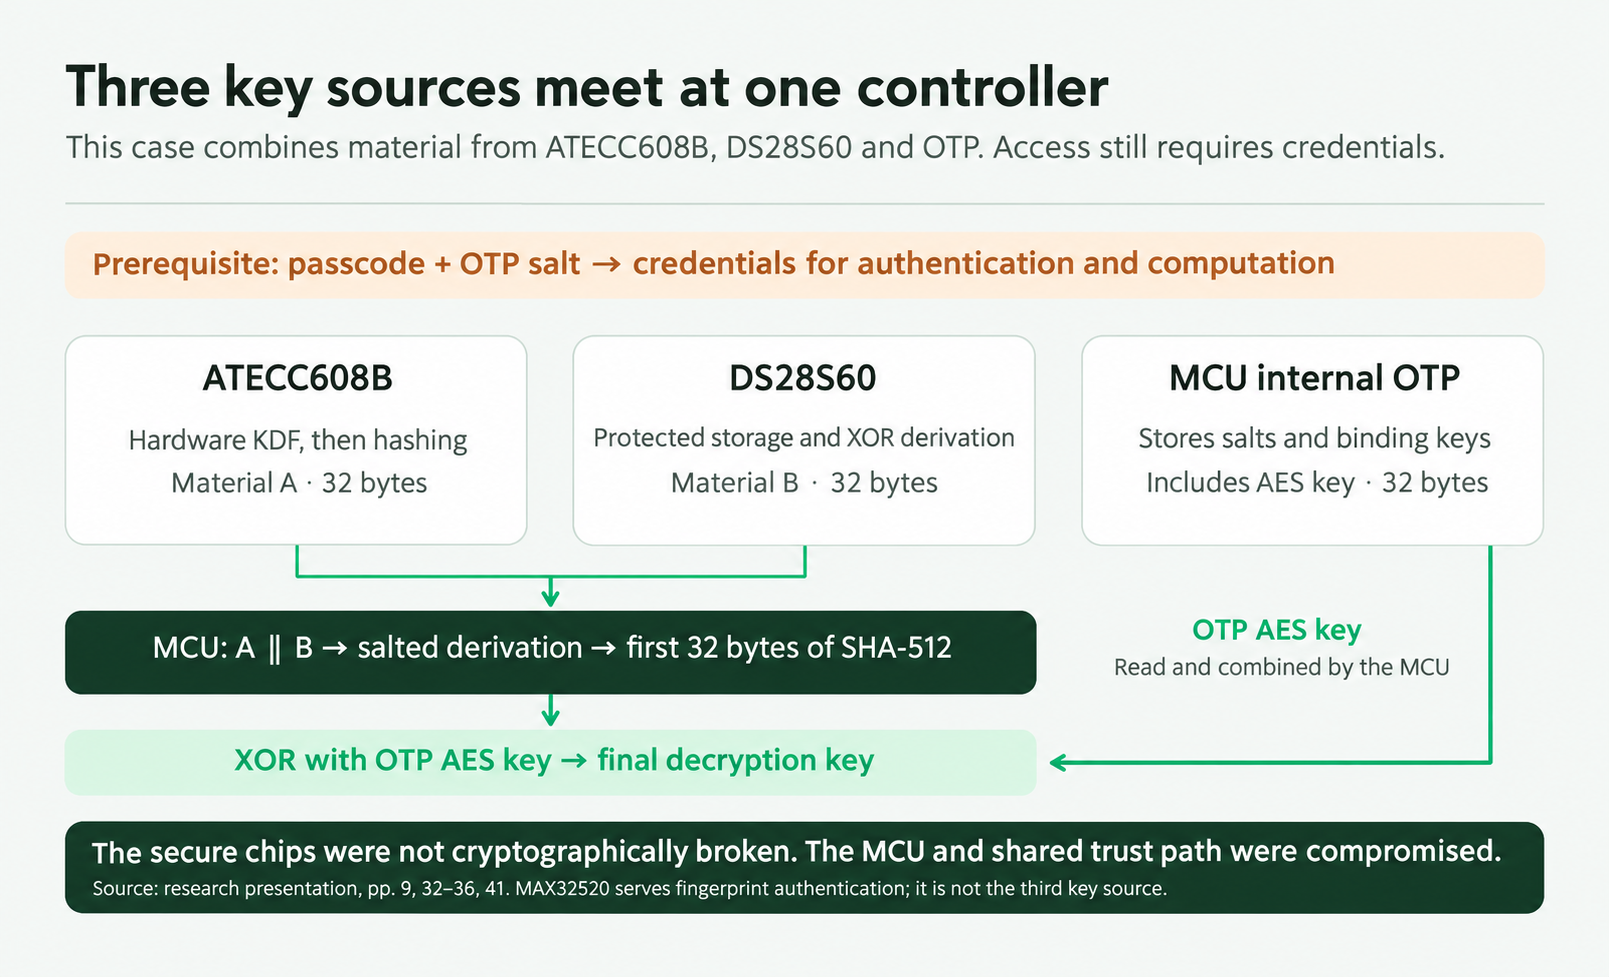
Wie lassen sich diese Materialien beschaffen?
Zunächst Salt und AES-Schlüssel in OTP: Die MPU steuert die Leserechte, und der Hauptcontroller kann ihre Konfiguration ändern. MCU-Kontrolle kann daher die Möglichkeit eröffnen, Rechte neu zu setzen und die Daten auszulesen.
Neben OTP ist die PIN eine weitere benötigte Eingabe.
4. Was passiert mit der Begrenzung von PIN-Versuchen?
Dieser Abschnitt erklärt, warum eine Offline-Prüfung nicht mehr vom Fehlerzähler abhängt, sobald Prüfmaterial unter den Versuchsbedingungen lesbar ist. Er hebt die anfängliche Entsperrung und USB-Freigabe nicht auf: Die offizielle Mitteilung setzt Kenntnis der korrekten PIN voraus.
Auch bei autorisiertem Einstieg muss geprüft werden, ob ein kompromittierter MCU Prüfwerte exportieren kann und ob das Versuchslimit danach noch greift.
Die PIN ist sechsstellig. Nach fünf falschen Eingaben löscht das Gerät seine Daten. Wie ist dieser Schutz zu bewerten?
KI half, die Prüfroutine zu finden und zu untersuchen, wie das Gerät eine korrekte Eingabe erkennt.
Geräte speichern meist einen Prüfwert statt der PIN im Klartext: v = F(p, s). Dabei ist p die PIN, s Gerätematerial und F das Firmwareverfahren. Hier läuft die Berechnung auf dem Controller. Auch wenn p unbekannt ist, lassen sich v, F und s unter den Versuchsbedingungen lesen.
Die Prüfung kann damit außerhalb des Geräts nachgebildet werden. Berechnungen, die nicht durch die Wallet laufen, erhöhen ihren Fehlerzähler nicht. PIN-Kandidaten können vollständig am Computer geprüft werden.
Das Design vertraut dem Hauptcontroller. Chip B schützt verschiedene Daten unterschiedlich: Der Prüfwert ist schon vor erfolgreicher Prüfung lesbar, das für die Entschlüsselung verwendete Material von Anteil B dagegen stärker geschützt. Normalerweise zählt der Controller Fehler und löst nach dem fünften die Löschung aus.
Offline bilden die 10⁶ Kombinationen einer sechsstelligen PIN einen endlichen Suchraum außerhalb des Gerätezählers. Ein Versuch fand die PIN nach 1,831 Sekunden. Die Ergänzung am Ende erklärt, welche Aussagen diese Dauer über eine einzelne Prüfung erlaubt und welche nicht.
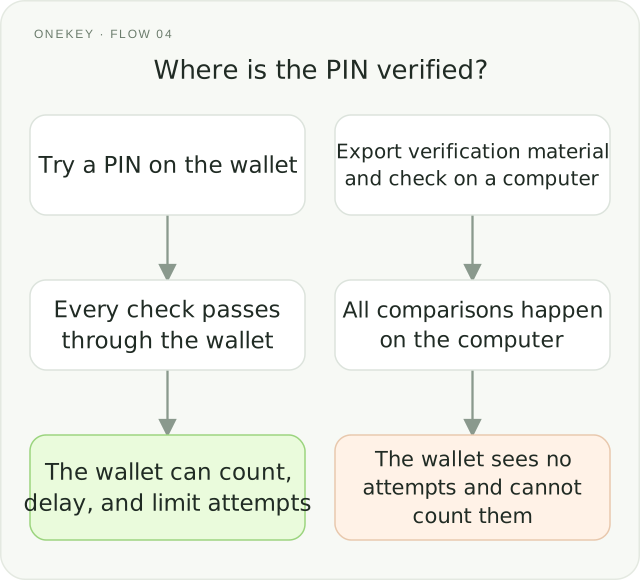
Mit der PIN liegt auch die letzte Eingabe vor. Die Firmwarealgorithmen erzeugen daraus die für weitere Schritte benötigten Berechtigungsnachweise.
Sind alle Materialien verfügbar, kann die Wiederherstellungsphrase rekonstruiert werden. Damit kann ein Angreifer gegebenenfalls die zugehörigen Konten kontrollieren.
5. Wie sieht das Risiko aus Nutzersicht aus?
Bisher folgten wir der technischen Analyse. Nun betrachten wir die Situation des Wallet-Besitzers.
Szenario eins: ältere Firmware und freigegebenes USB
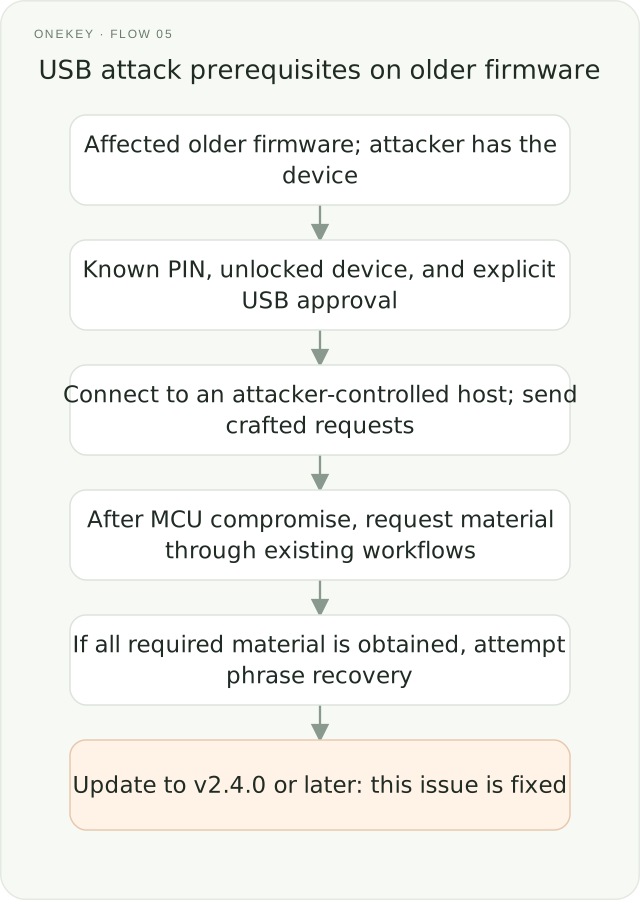
Zunächst muss feststehen, dass betroffene ältere Firmware läuft und alle offiziellen Voraussetzungen erfüllt sind. Schadsoftware auf dem Computer allein beweist nicht, dass eine gesperrte Wallet direkt angreifbar ist.
Dieser USB-Pfad verlangt ein entsperrtes Gerät, eine genehmigte Verbindung und einen vom Angreifer kontrollierten Rechner. Ein Ladekabel allein erfüllt diese Bedingungen nicht.
Erst dann kann der bösartige Host die verwundbare USB-Verarbeitung erreichen.
Die Forschung demonstriert genau diesen bedingten Pfad: eine präparierte Anfrage senden, den MCU beeinflussen und vorhandene Abläufe zum Abrufen der Materialien nutzen.
Können alle erforderlichen Wiederherstellungsdaten gesammelt werden, geraten die entsprechenden Vermögenswerte möglicherweise in Gefahr. Das Ergebnis gilt nicht pauschal für alle Firmwareversionen, Nutzungsarten oder Hardware-Wallets.
Szenario zwei: physischer Besitz des Geräts
Physischer Zugriff eröffnet weitere Forschungsrichtungen. Die folgenden allgemeinen Prinzipien bedeuten nicht, dass diese Verfahren hier nachgewiesen wurden oder Besitz allein die PIN umgeht.
Öffnen des Geräts, Sonden und Fehlerinjektion helfen, MCU-Schutzgrenzen zu untersuchen. Prozessoren benötigen stabile Versorgung und Taktung. Unter bestimmten Bedingungen können kurze Störungen eine Prüfung beeinflussen. Erfolg hängt vom Chip, der Konfiguration und den Schutzmechanismen ab.
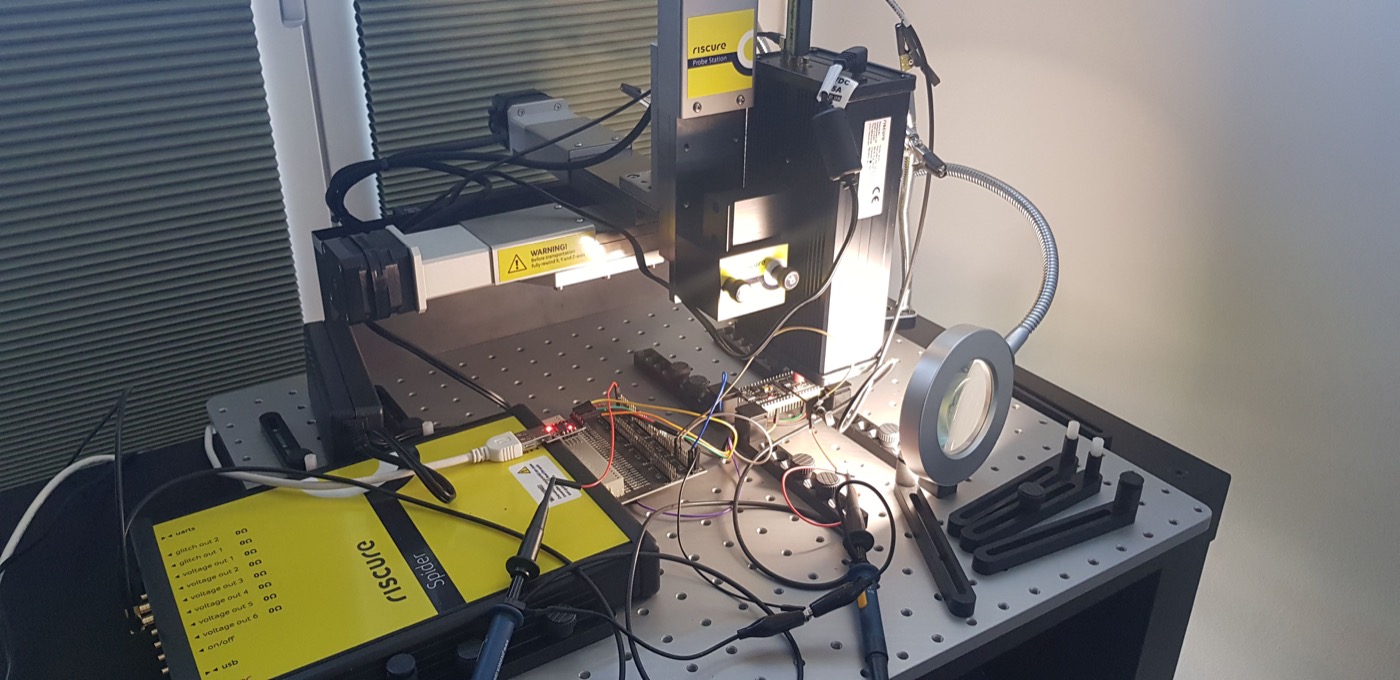
Auch mit MCU-Kontrolle hängt weiterer Materialzugriff von Berechtigungsnachweisen, Chipautorisierung und anderen unabhängigen Schutzmaßnahmen ab.
Der Fall zeigt, dass spezielle Sicherheitsfunktionen im Gesamtsystem geprüft werden müssen. Werden mehrere Implementierungsfehler mit KI-Unterstützung verbunden, können vorgesehene Grenzen schrittweise überschritten werden.
4. Welchen Beitrag leistete KI?
Zusammen ergeben die Schritte folgende Kette:
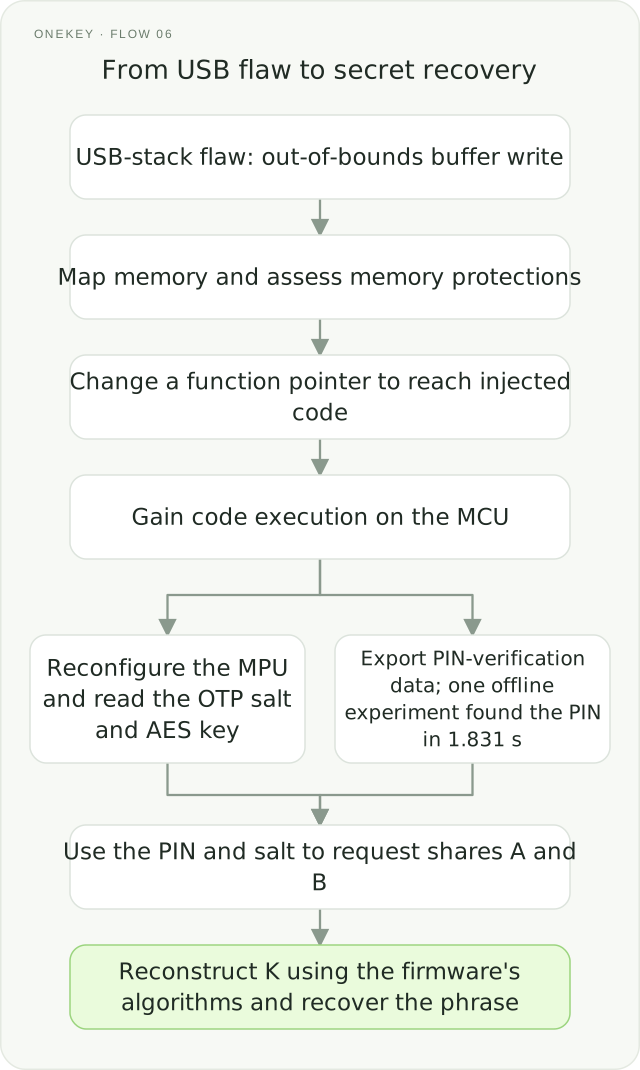
KI unterstützte vor allem Analyse, Werkzeuganpassung, Codelokalisierung und Datenabgleich. Die Forschenden legten die Vorgehensweise fest; KI übernahm einen großen Teil der mühsamen, erfahrungsabhängigen Detailarbeit und hielt Analyse und Überprüfung in Gang.
Für Einsteiger in eingebettete Systeme sind Codeverständnis und Debugging oft die größten Hürden. KI erklärt, ordnet Hinweise und hilft, Hypothesen zu prüfen. So wird Fortschritt an Stellen möglich, an denen die Untersuchung vorher steckenblieb.
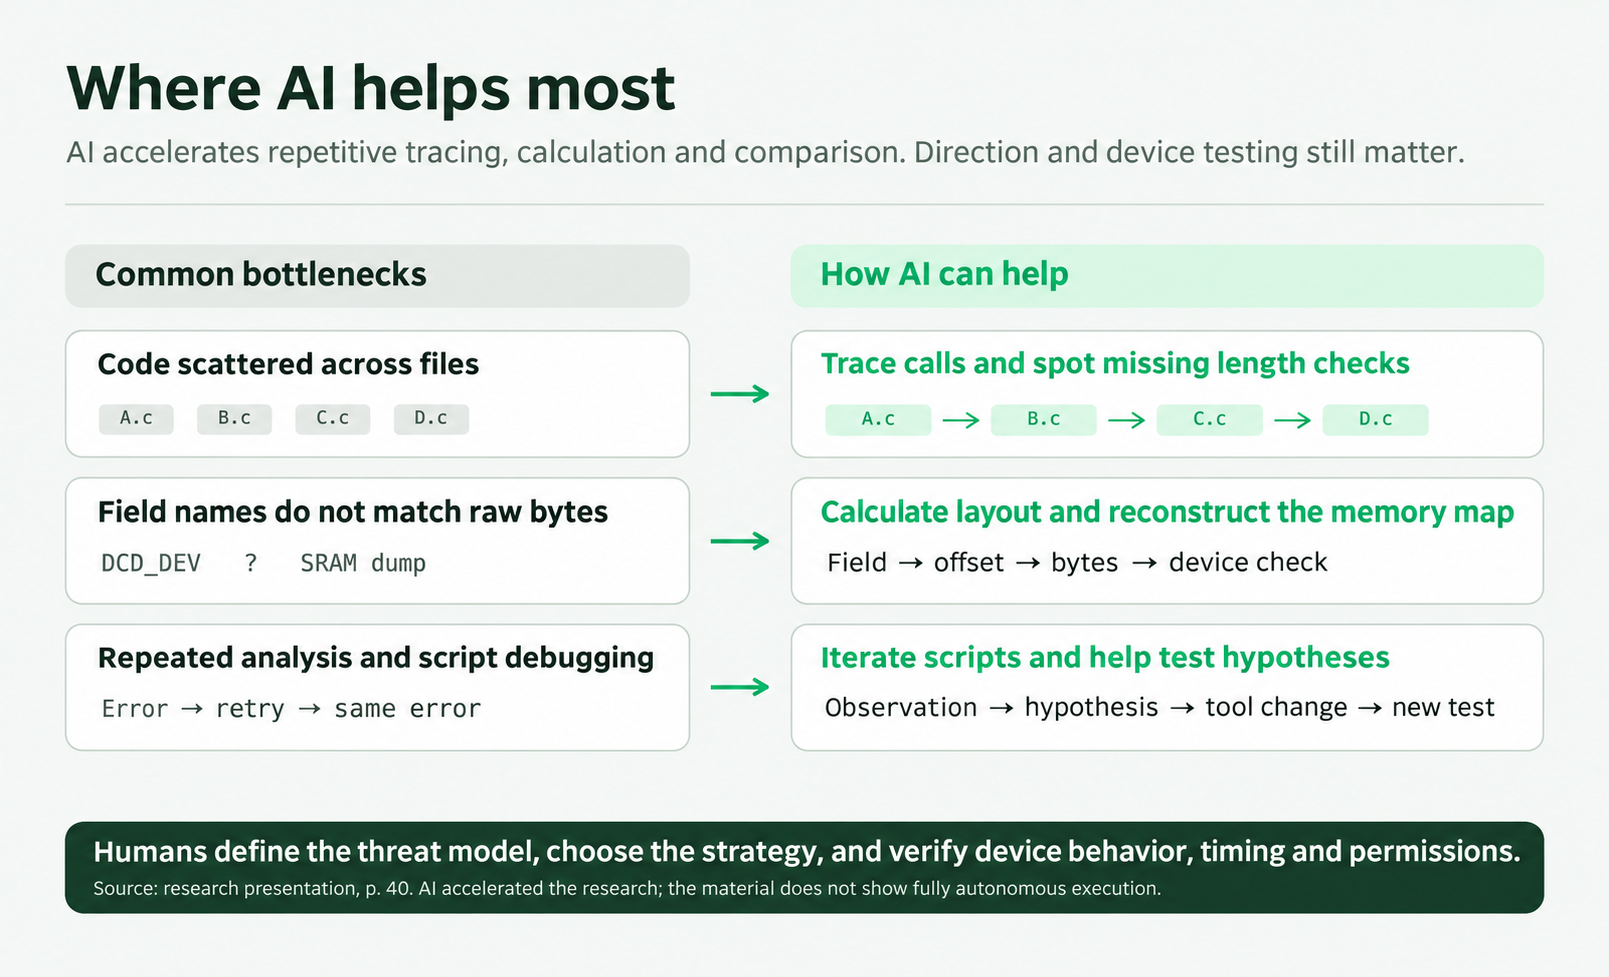
Webseitenbau ist ein vertrautes Beispiel. Ohne Programmierkenntnisse erforderte er früher viel Zeit; heute können natürlichsprachliche Anfragen brauchbare Seiten erzeugen. Betrüger können damit Banken imitieren und Phishing-Seiten leichter erstellen, die schwerer zu erkennen sind.
Der Einsatzbereich von KI wächst weiter.
Cloud-KI besitzt meist Sicherheitsbeschränkungen. Werkzeuge ohne vergleichbare Grenzen können für weitere Angriffsaufgaben eingesetzt werden. Zusammen mit Labornetzteilen, Sonden und Fehlerinjektionsgeräten hilft KI zudem, Steuerprogramme zu schreiben und Messdaten zu ordnen.
Raelize veröffentlichte im Mai 2026 ein konkretes Beispiel. Die Forschenden bauten die Hardware auf, lieferten Anschlussinformationen und Unterlagen und ließen Claude Code Steuerprogramme für Fehlerinjektion und Labornetzteil erstellen. Der Versuch unterstützte die Reproduktion einer bekannten Secure-Boot-Umgehung auf einem frühen ESP32. Raelize-Versuchsbericht
Secure Boot prüft Firmwareauthentizität vor der Ausführung. Der Prüfcode setzt korrekte Prozessorinstruktionen voraus, doch der Chip hängt von Spannung und Takt ab. Fehlerinjektion stört diese Bedingungen kurz, etwa durch einen Spannungspuls, um eine Fehloperation auszulösen, die eine Prüfung umgehen kann.
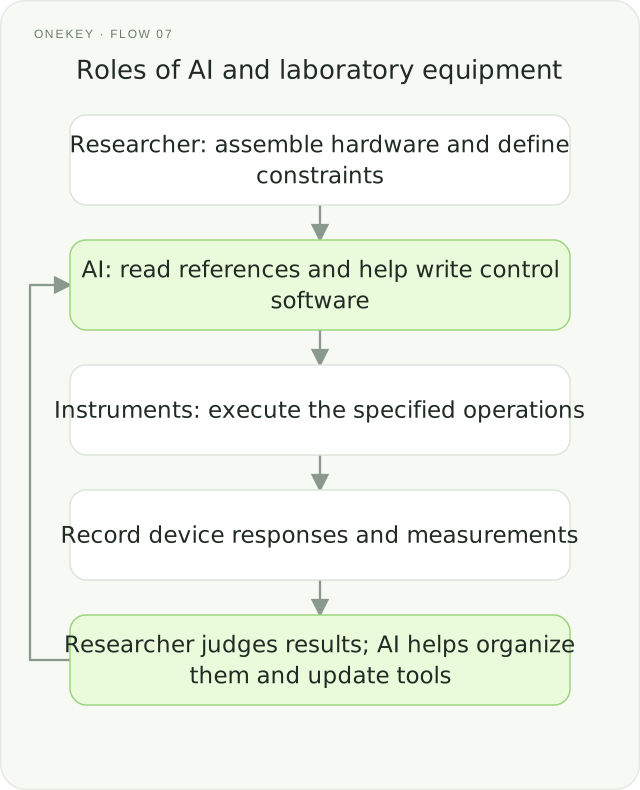
Vom Lesen des Codes bis zum Experiment verbindet KI verstreute Informationen und verringert den Verarbeitungsaufwand. Das unterstützt Angriffsanalyse und Verteidigung gleichermaßen.
Hardware- und Softwaresicherheit bleiben daher in der KI-Ära zentral. NVIDIAs Arbeit an Hardwareisolation und Berechtigungsgrenzen in KI-Infrastruktur teilt ein allgemeines Prinzip mit der Isolation sensibler Wallet-Operationen. NVIDIA Sentry, Sicherheitsarchitektur für Agenten, DSX-POD-Ankündigung. Sinkende Analyse- und Automatisierungskosten erfordern fortlaufende Investitionen in Schutzmaßnahmen.
5. Auch die Lieferkette gehört zur Sicherheit
Der verwundbare USB-Code stammte aus dem SDK des Chipherstellers. Eine Prüfung muss deshalb Wallet-Logik, Treiber, Kommunikationsstacks sowie deren Konfiguration und Zusammenspiel im Gesamtprodukt umfassen.
Banking-Tokens, Sicherheitstokens und Zahlungsterminals verteilen Aufgaben ähnlich: Gerätesoftware bearbeitet externe Anfragen und reicht Operationen an Komponenten weiter, die Geheimnisse speichern und geschützt rechnen. Die Schutzgüter unterscheiden sich, die Mechanismen ähneln sich. PCI-Standards für Zahlungsterminals
Grundlegende Komponenten werden häufig gemeinsam verwendet. Ein Anbieter liefert ein SDK, mehrere Hersteller integrieren es. Ein Fehler im geteilten Code kann seine Wirkung deshalb entlang der Lieferkette ausbreiten.
Es reicht nicht, nur die eigene Anwendungslogik zu prüfen. Nutzer kaufen ein vollständiges Gerät, unabhängig vom Autor einer verwundbaren Komponente. Ein Treiber kann eine korrekte Wallet-Logik untergraben. Der Gerätehersteller muss die Sicherheit des Gesamtsystems beurteilen.
Auch die Behebung verlangt Zusammenarbeit: Der Anbieter korrigiert das SDK, Hersteller identifizieren Produkte und passen Firmware an, testen sie und veranlassen Updates. Dieser Fall wurde in v2.4.0 behoben. Nutzer betroffener älterer Versionen sollten über offizielle Kanäle aktualisieren. Die Zuordnung zu Versionen verhindert, historische Forschung mit dem aktuellen Produktzustand zu verwechseln.
Sicherheit muss den gesamten Lebenszyklus abdecken: Hardware- und Softwaredesign, Verpackungsauthentizität, Kommunikation, Betrieb und Reparaturen. Jede Phase braucht passende Aufmerksamkeit und Prüfungen.
OneKey Anzen übernimmt solche Erkenntnisse auch in eigene Designs. KI kann Hinweise für Angreifer ordnen und uns ebenso beim Prüfen von Code und Annahmen helfen.
Bildliche Ergänzung: von Zufallsdaten zu 24 Wörtern
Eine Wiederherstellungsphrase ermöglicht die Wiederherstellung der Wallet. Wie werden aus zufälligen Bits vierundzwanzig Wörter?
Beim BIP39-Format mit 24 Wörtern stehen am Anfang 256 Bits. Jedes ist 0 oder 1, insgesamt also 2²⁵⁶ Möglichkeiten. Acht berechnete Prüfbits werden angehängt, sodass 264 Bits entstehen.
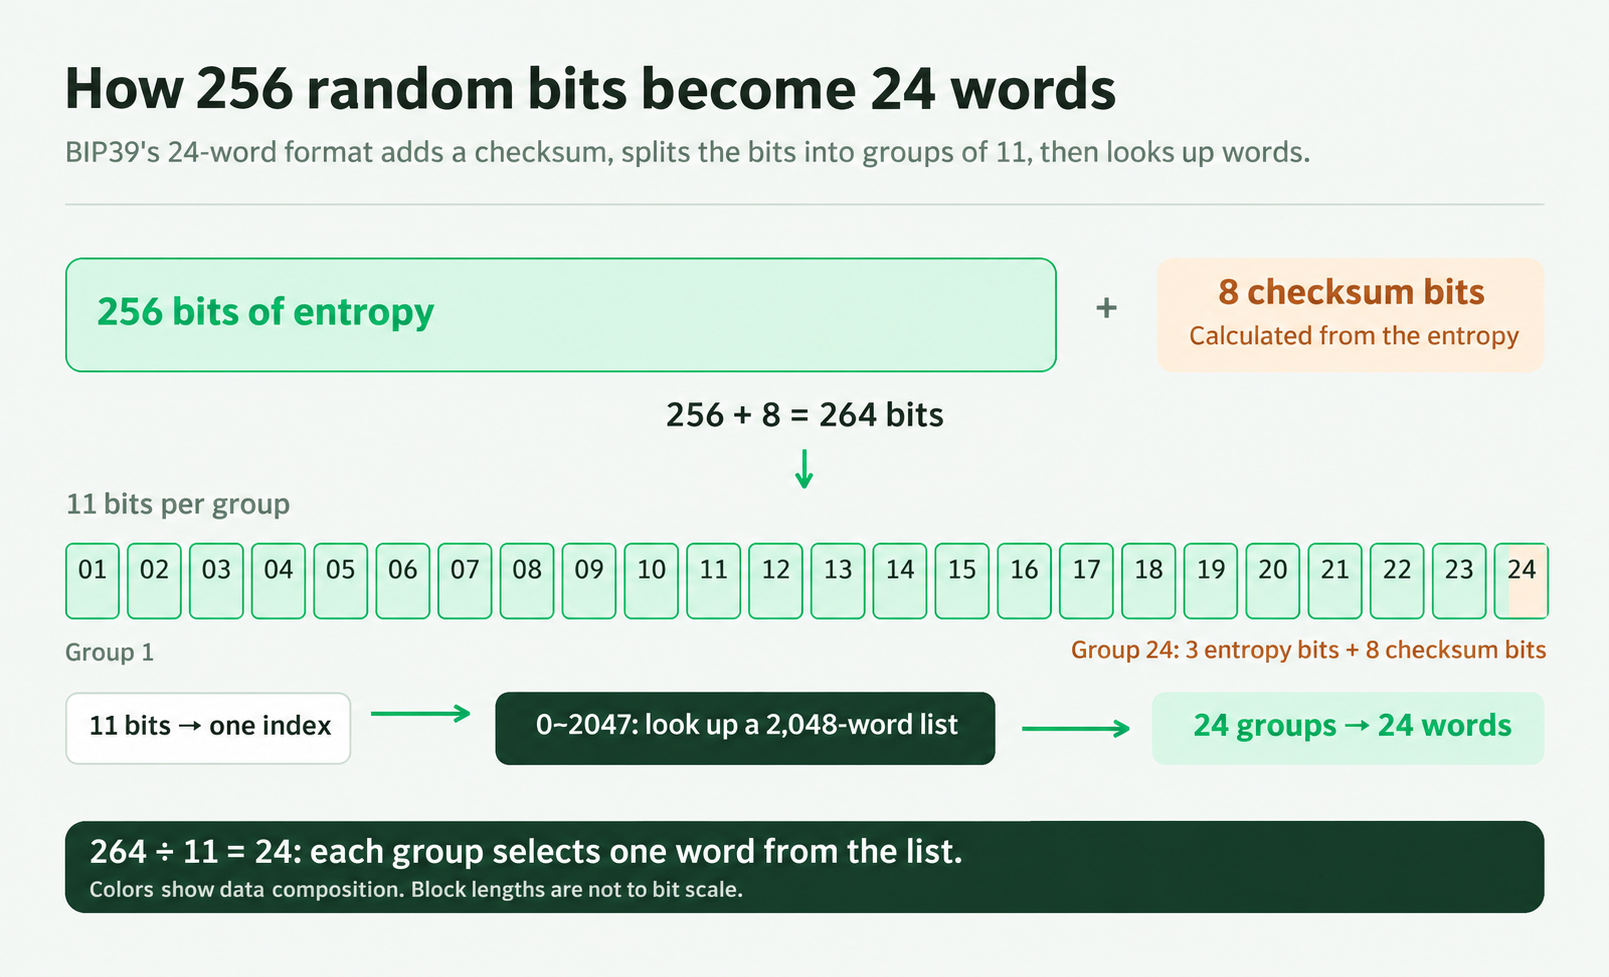
Diese werden in 11-Bit-Gruppen aufgeteilt. Jede wählt einen von 2¹¹ = 2048 Indizes einer 2048 Wörter langen Liste. 264 ÷ 11 = 24 ergibt vierundzwanzig Wörter.
256 + 8 = 264 = 24 × 11.
Die letzten acht Bits werden aus den ursprünglichen Daten berechnet. Sie erhöhen weder die Zufälligkeit noch den Suchaufwand. Sie erkennen manche Abschreibfehler und sind keine Verschlüsselung. Die öffentliche Wortliste ordnet lediglich Indizes und Wörter zu.
Phrase und optionale zusätzliche Passphrase erzeugen einen Seed. Daraus entstehen Kontoschlüssel nach Regeln wie BIP32. Dieselbe Phrase und Passphrase stellen bei identischen Ableitungsregeln dasselbe Konto wieder her. BIP39-Spezifikation, BIP32-Spezifikation
Weiterführende Erläuterungen
1. Geheimnisteilung und unabhängige Autorisierung
Die Aufteilung eines Geheimnisses schafft nicht automatisch unabhängige Zugriffsregeln für jeden Anteil. Kann dieselbe kompromittierte Instanz weiterhin alle Anteile anfordern, entsteht für sie allein durch die Aufteilung keine zusätzliche rechnerische Hürde.
Betrachten wir ein einfaches XOR-Verfahren mit zwei Anteilen. Das Geheimnis sei , die Maske gleichverteilt über und unabhängig von . Wir definieren:
Dabei bezeichnet bitweises XOR.
Ein Anteil allein verrät nichts über . Für beliebige feste Geheimniswerte und Anteilswerte gilt:
Die rechte Seite ist unabhängig von , also hängt die bedingte Verteilung von nicht von ab. Eine Beobachtung von verändert keine Annahmen über . Ebenso gilt , wobei unabhängig von ist; daher verrät auch nichts über . Voraussetzung ist eine gleichverteilte, unabhängige Maske ohne Wiederverwendung für andere Geheimnisse.
Beide Anteile stellen das Geheimnis wieder her, weil sich XOR aufhebt:
Das Verfahren ist korrekt: Ein einzelner Anteil liefert keine Information, beide zusammen rekonstruieren das Geheimnis sicher.
Zwei Sicherheitsannahmen sind zu unterscheiden. Die Aufteilung schützt beim Verlust eines Anteils, nicht automatisch bei einem übernommenen Anfragepfad. Bleibt der kompromittierte Controller autorisiert und liefern Chips ihre Anteile, sammelt der Angreifer das Material über das normale Protokoll, ohne den Geheimtext kryptografisch zu brechen. Jeder Anteil braucht vom MCU unabhängige Zugriffsbedingungen; dessen Übernahme darf nicht automatisch andere Komponenten freigeben.
2. Dauer einer Offline-PIN-Suche und die Rolle von Salt
Eine sechsstellige Dezimal-PIN hat Kandidaten. Läuft jede Prüfung über das Gerät, können Zähler, Wartezeiten und Löschung eine vollständige Suche praktisch verhindern. Nach Export des Prüfmaterials und Nachbildung auf einem Host kontrolliert das Gerät die Versuche nicht mehr. Im vereinfachten Modell hängen die Kosten von Kandidaten und der Prüfzeit ab.
Bei gleichverteilter PIN und Suche ohne Wiederholung ist jede Position von gleich wahrscheinlich. Die erwartete Zahl der Versuche beträgt:
Die entsprechende erwartete Zeit ist .
Die beobachteten Sekunden dürfen nicht einfach durch geteilt werden. Die Suche endet beim Treffer; die Dauer umfasst die ersten Kandidaten, nicht zwingend den ganzen Raum. Liegt die richtige PIN an Position , ist die Zeit pro Prüfung:
Nur bei folgt Sekunden. Für jedes ist strikt größer. Somit ist eine Untergrenze je Prüfung. Auch die vollständige Suchdauer beträgt mindestens Sekunden.
Beginnt die sequenzielle Suche bei und lautet die PIN , ergeben sich und . Alle Kandidaten benötigen etwa Sekunden, der Erwartungswert liegt bei Sekunden. Die Zahlen hängen von ab. Die qualitative Aussage bleibt: Unter diesen Bedingungen macht Offline-Prüfung ohne Versuchslimit den Raum von Kandidaten auf gewöhnlicher Hardware durchsuchbar.
Salt lässt denselben Code auf verschiedenen Geräten unterschiedliche Prüfwerte ergeben und verhindert die Wiederverwendung vorberechneter Tabellen. Es verändert die amortisierten Kosten über mehrere Ziele, nicht den Kandidatenraum eines einzelnen Geräts. Ist dessen Material bekannt, bleiben Kandidaten und Prüfkosten .
Fazit
KI übernimmt viel von der besonders ermüdenden, erfahrungsabhängigen Analyse und dem wiederholten Ausprobieren. Code verfolgen, Speicher zuordnen, Fehler finden und Werkzeuge anpassen gelingt in schnelleren Iterationen. Forschende beurteilen den Ansatz und bestätigen Ergebnisse; KI reduziert Zeit und Aufwand für die Umsetzung einer Idee. Genau dort sinken die Angriffshürden.
Dieselben Fähigkeiten stärken die Verteidigung: Code prüfen, Schwachstellen validieren und Lieferketten untersuchen. Wer diese Arbeitsteilung versteht, kann Risiken genauer beurteilen und Schutzmaßnahmen gezielter verbessern.
FAQ's
KI kann Firmware lesen, Parameter durch Aufrufketten verfolgen, Quellstrukturen dem Speicher zuordnen, Versuchsergebnisse ordnen und Testwerkzeuge anpassen. Ziele, Grenzen und Prüfverfahren legen weiterhin Forschende fest; sie beurteilen auch die Zuverlässigkeit der Ergebnisse.
Der beschriebene Weg nutzt Schwächen bei Implementierung und Autorisierung, um das erforderliche Entschlüsselungsmaterial zu erhalten. Er bricht keine Algorithmen wie AES. KI hilft vor allem bei der Code- und Datenanalyse; ein Bruch moderner Verschlüsselung wird hier nicht demonstriert.
Die Chipanzahl allein reicht nicht aus. Geteilte Geheimnisse benötigen unabhängige Autorisierung. Vertrauen mehrere Chips uneingeschränkt derselben kompromittierten MCU, kann diese die Anteile möglicherweise über bestehende Abläufe sammeln.
Das Gerät kann nur Prüfungen zählen und begrenzen, die über es laufen. Lassen sich Prüfdaten exportieren und Berechnungen anderswo nachbilden, erreichen diese Versuche das Gerät nicht mehr. Das Risiko hängt von Exportrechten, Prüfverfahren und Autorisierungsdesign ab.
Hardware-Wallets verwenden häufig Treiber und Kommunikationsstacks von Chipherstellern. Ein Fehler in gemeinsam genutztem Code kann mehrere Produkte betreffen. Hersteller müssen das Gesamtsystem prüfen und SDK-Korrekturen, Firmware-Anpassung, Tests und Nutzerupdates koordinieren.