La IA produce hackers a escala: las barreras de ataque disminuyen
Puntos clave
- La IA facilita analizar vulnerabilidades y validar ataques.
- Los elementos seguros, el PIN y el diseño completo determinan la seguridad.
- Los fallos de componentes externos pueden abrir ataques a la cadena de suministro.
1. Cuando los hackers también empiezan a programar con IA
La IA se ha incorporado al trabajo cotidiano. Para crear una herramienta pequeña, muchas personas empiezan por explicar lo que necesitan, pedir una primera versión a la IA y después ejecutarla y corregirla. Unas cuantas iteraciones pueden bastar para tener un programa funcional.
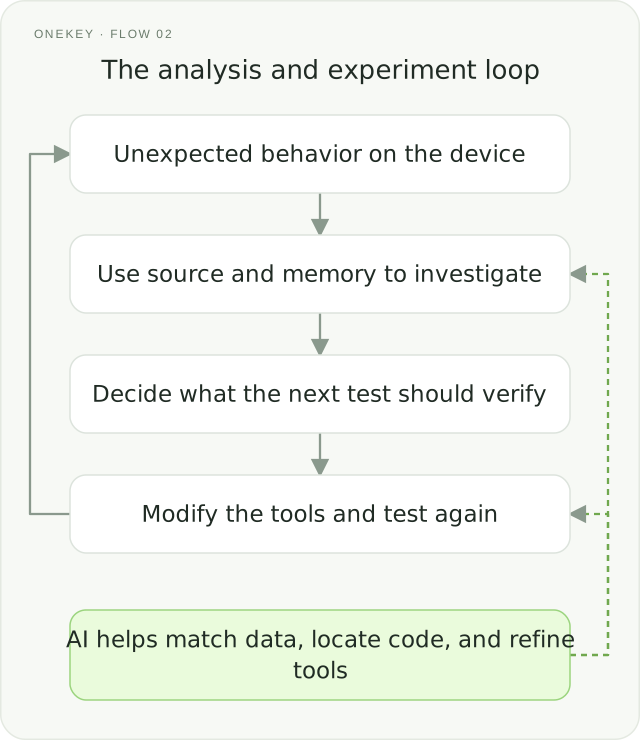
La IA está asumiendo muchas de las tareas de análisis de seguridad más agotadoras y que más experiencia exigen. Seguir cadenas de llamadas, relacionar código y memoria, localizar fallos y modificar herramientas de prueba requería numerosas rondas de trabajo manual. Ahora la IA puede acelerar ese proceso. Las personas siguen fijando el rumbo y verificando los resultados, mientras la IA absorbe buena parte del análisis y del ensayo y error necesarios para convertir una idea en una vía comprobable.
Las mismas capacidades pueden utilizarse para atacar. Alguien pide a la IA que analice un proyecto y añada funciones; otra persona le pide que siga llamadas, lea memoria y modifique herramientas para encontrar una entrada en una red o dispositivo. El trabajo se parece; su finalidad depende de quien lo solicita.
Así reduce la IA las barreras de entrada a los ataques. Antes, muchas personas se atascaban en tareas repetitivas que también exigían experiencia especializada. Ahora, con conocimientos básicos de programación y hardware, pueden continuar a partir del análisis de la IA. Incluso sin saber programar, los estafadores pueden crear páginas de phishing convincentes.
Utilizaremos una investigación del equipo OneKey Anzen para mostrar el papel de la IA en el análisis de ataques de hardware: evaluar una cartera con tres elementos seguros y comprobar hasta dónde puede avanzar un atacante con esta ayuda.
El caso resulta ilustrativo porque comienza con una vulnerabilidad USB, un problema de implementación que también puede aparecer en otros dispositivos. Las carteras de hardware cuentan con diseños específicos para proteger activos digitales. Seguir el análisis permite examinar sus límites de seguridad y entender qué implica realmente un ataque asistido por IA.
Alcance y corrección: este artículo repasa una auditoría conjunta de OneKey Anzen y Keystone. El problema afectaba a versiones antiguas del firmware de Keystone 3 Pro que integraban ese SDK USB y se corrigió en v2.4.0, publicada el 1 de abril de 2026. El aviso oficial exige posesión física del dispositivo, conocer el PIN correcto, desbloquearlo, aprobar la conexión USB y conectarlo a un ordenador controlado por el atacante. Al publicarse el aviso, ninguna de las partes había encontrado pruebas de explotación contra usuarios. El análisis no implica que las versiones actuales sigan afectadas ni que cargar el dispositivo sea suficiente para atacarlo. Investigación oficial y actualización de seguridad
2. ¿Qué es una cartera de hardware?
Un breve repaso de la blockchain ayuda a entender su función.
Una blockchain puede verse como un registro mantenido por miles de ordenadores, es decir, una red distribuida de servidores. Las criptomonedas, como bitcoin, están anotadas en él. Como ocurre con un activo registrado, la propiedad queda representada en los asientos, en lugar de consistir en dinero físico en la mano.
¿Cómo se demuestra que un activo es tuyo? La frase de recuperación da acceso a las claves que autorizan su uso. Esas claves se parecen a un sello electrónico: quien puede aplicarlo puede autorizar transacciones. A diferencia de una tarjeta bancaria, no basta con declararlo perdido para sustituirlo. Quien obtenga los datos de recuperación necesarios puede controlar los activos correspondientes.
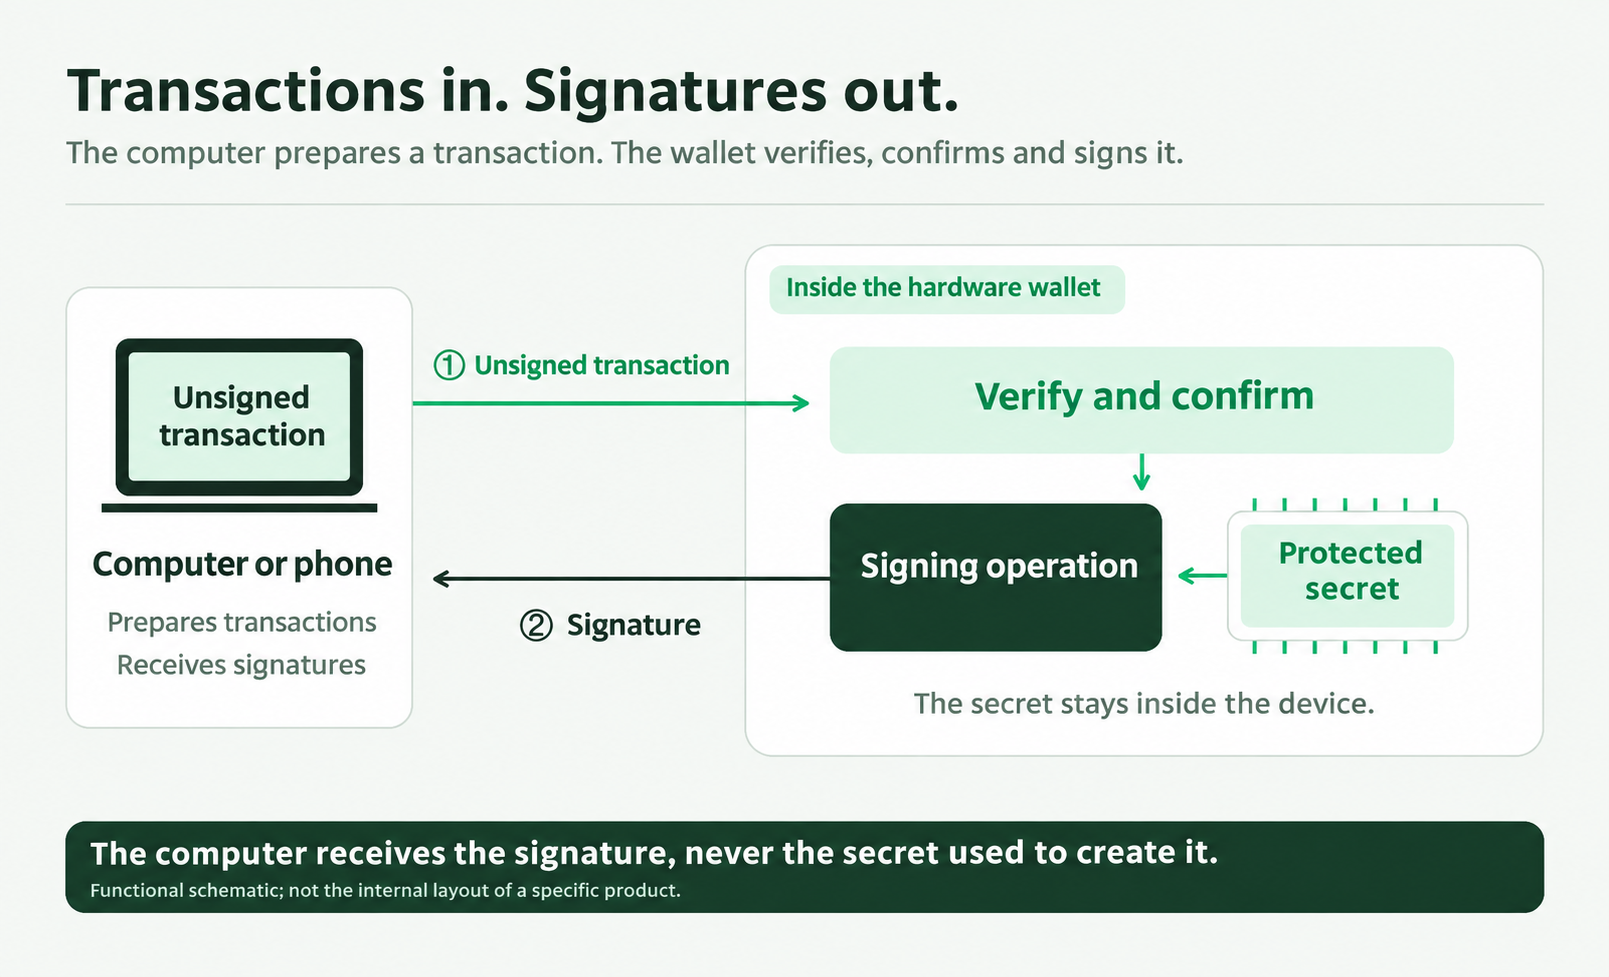
La cartera de hardware protege ese sello. Un controlador principal se comunica con el ordenador y coordina los componentes; los elementos seguros (SE) guardan los secretos y verifican las condiciones de acceso. El ordenador prepara la transacción y el dispositivo genera la firma internamente. El ordenador recibe el documento firmado, no el sello.
Este principio se utiliza en tokens bancarios, tarjetas de pago y documentos de identidad: un hardware especializado conserva secretos y realiza operaciones sensibles internamente. Las carteras lo aplican a los activos digitales. Tokens bancarios, chips de pago e identidad, chips de documentos de identidad
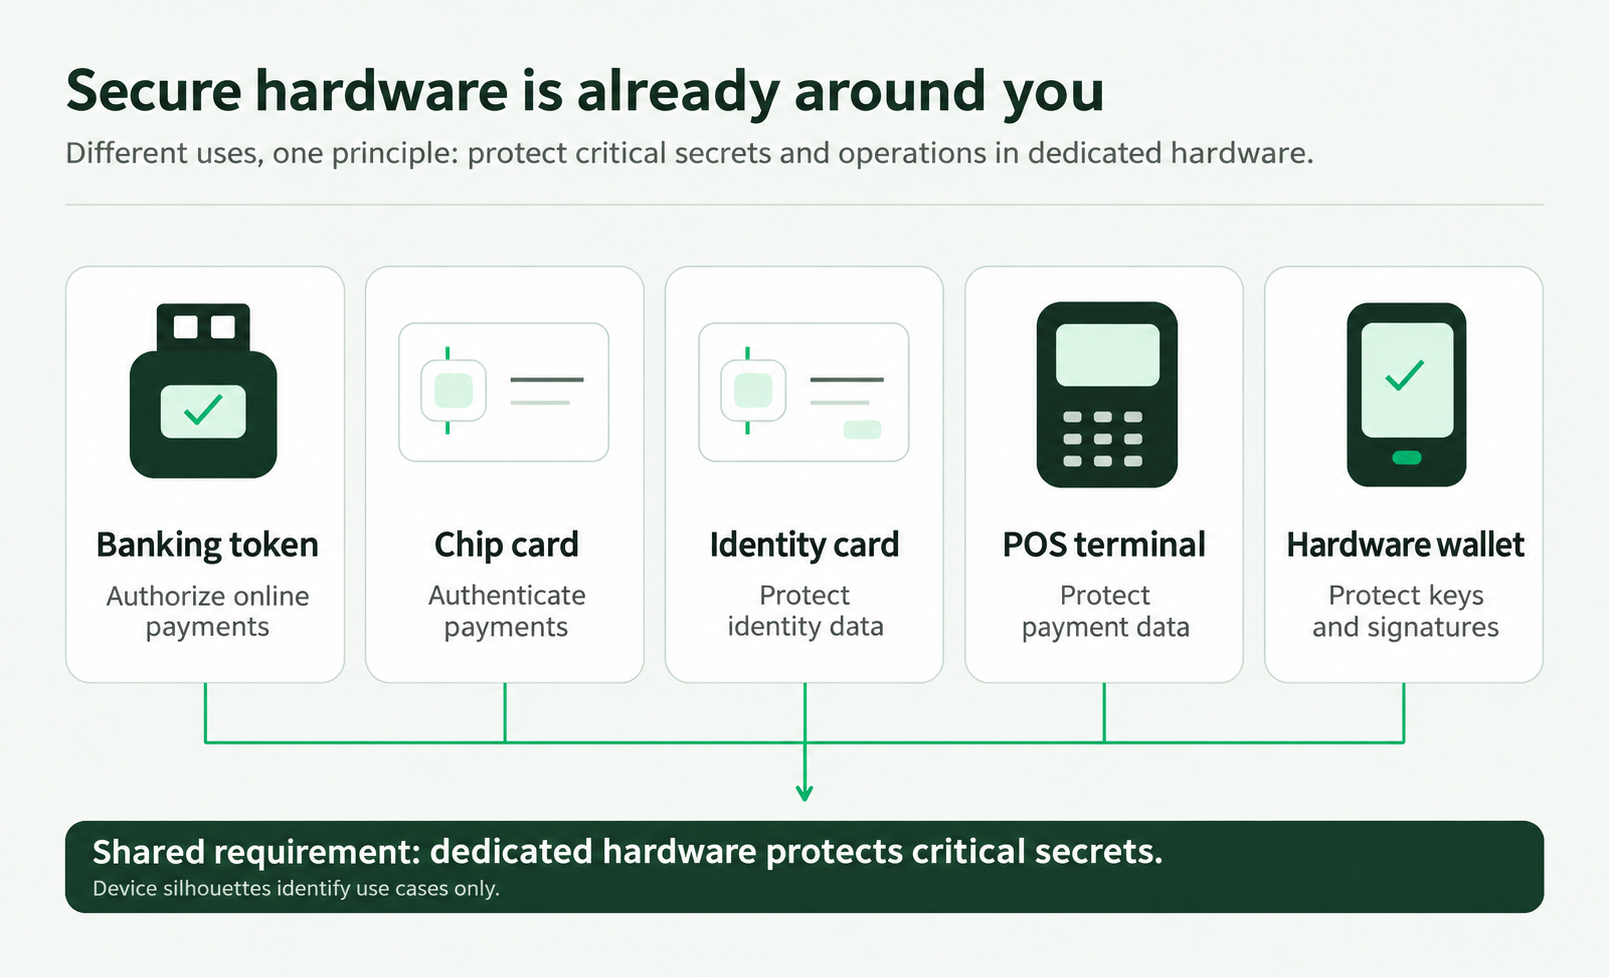
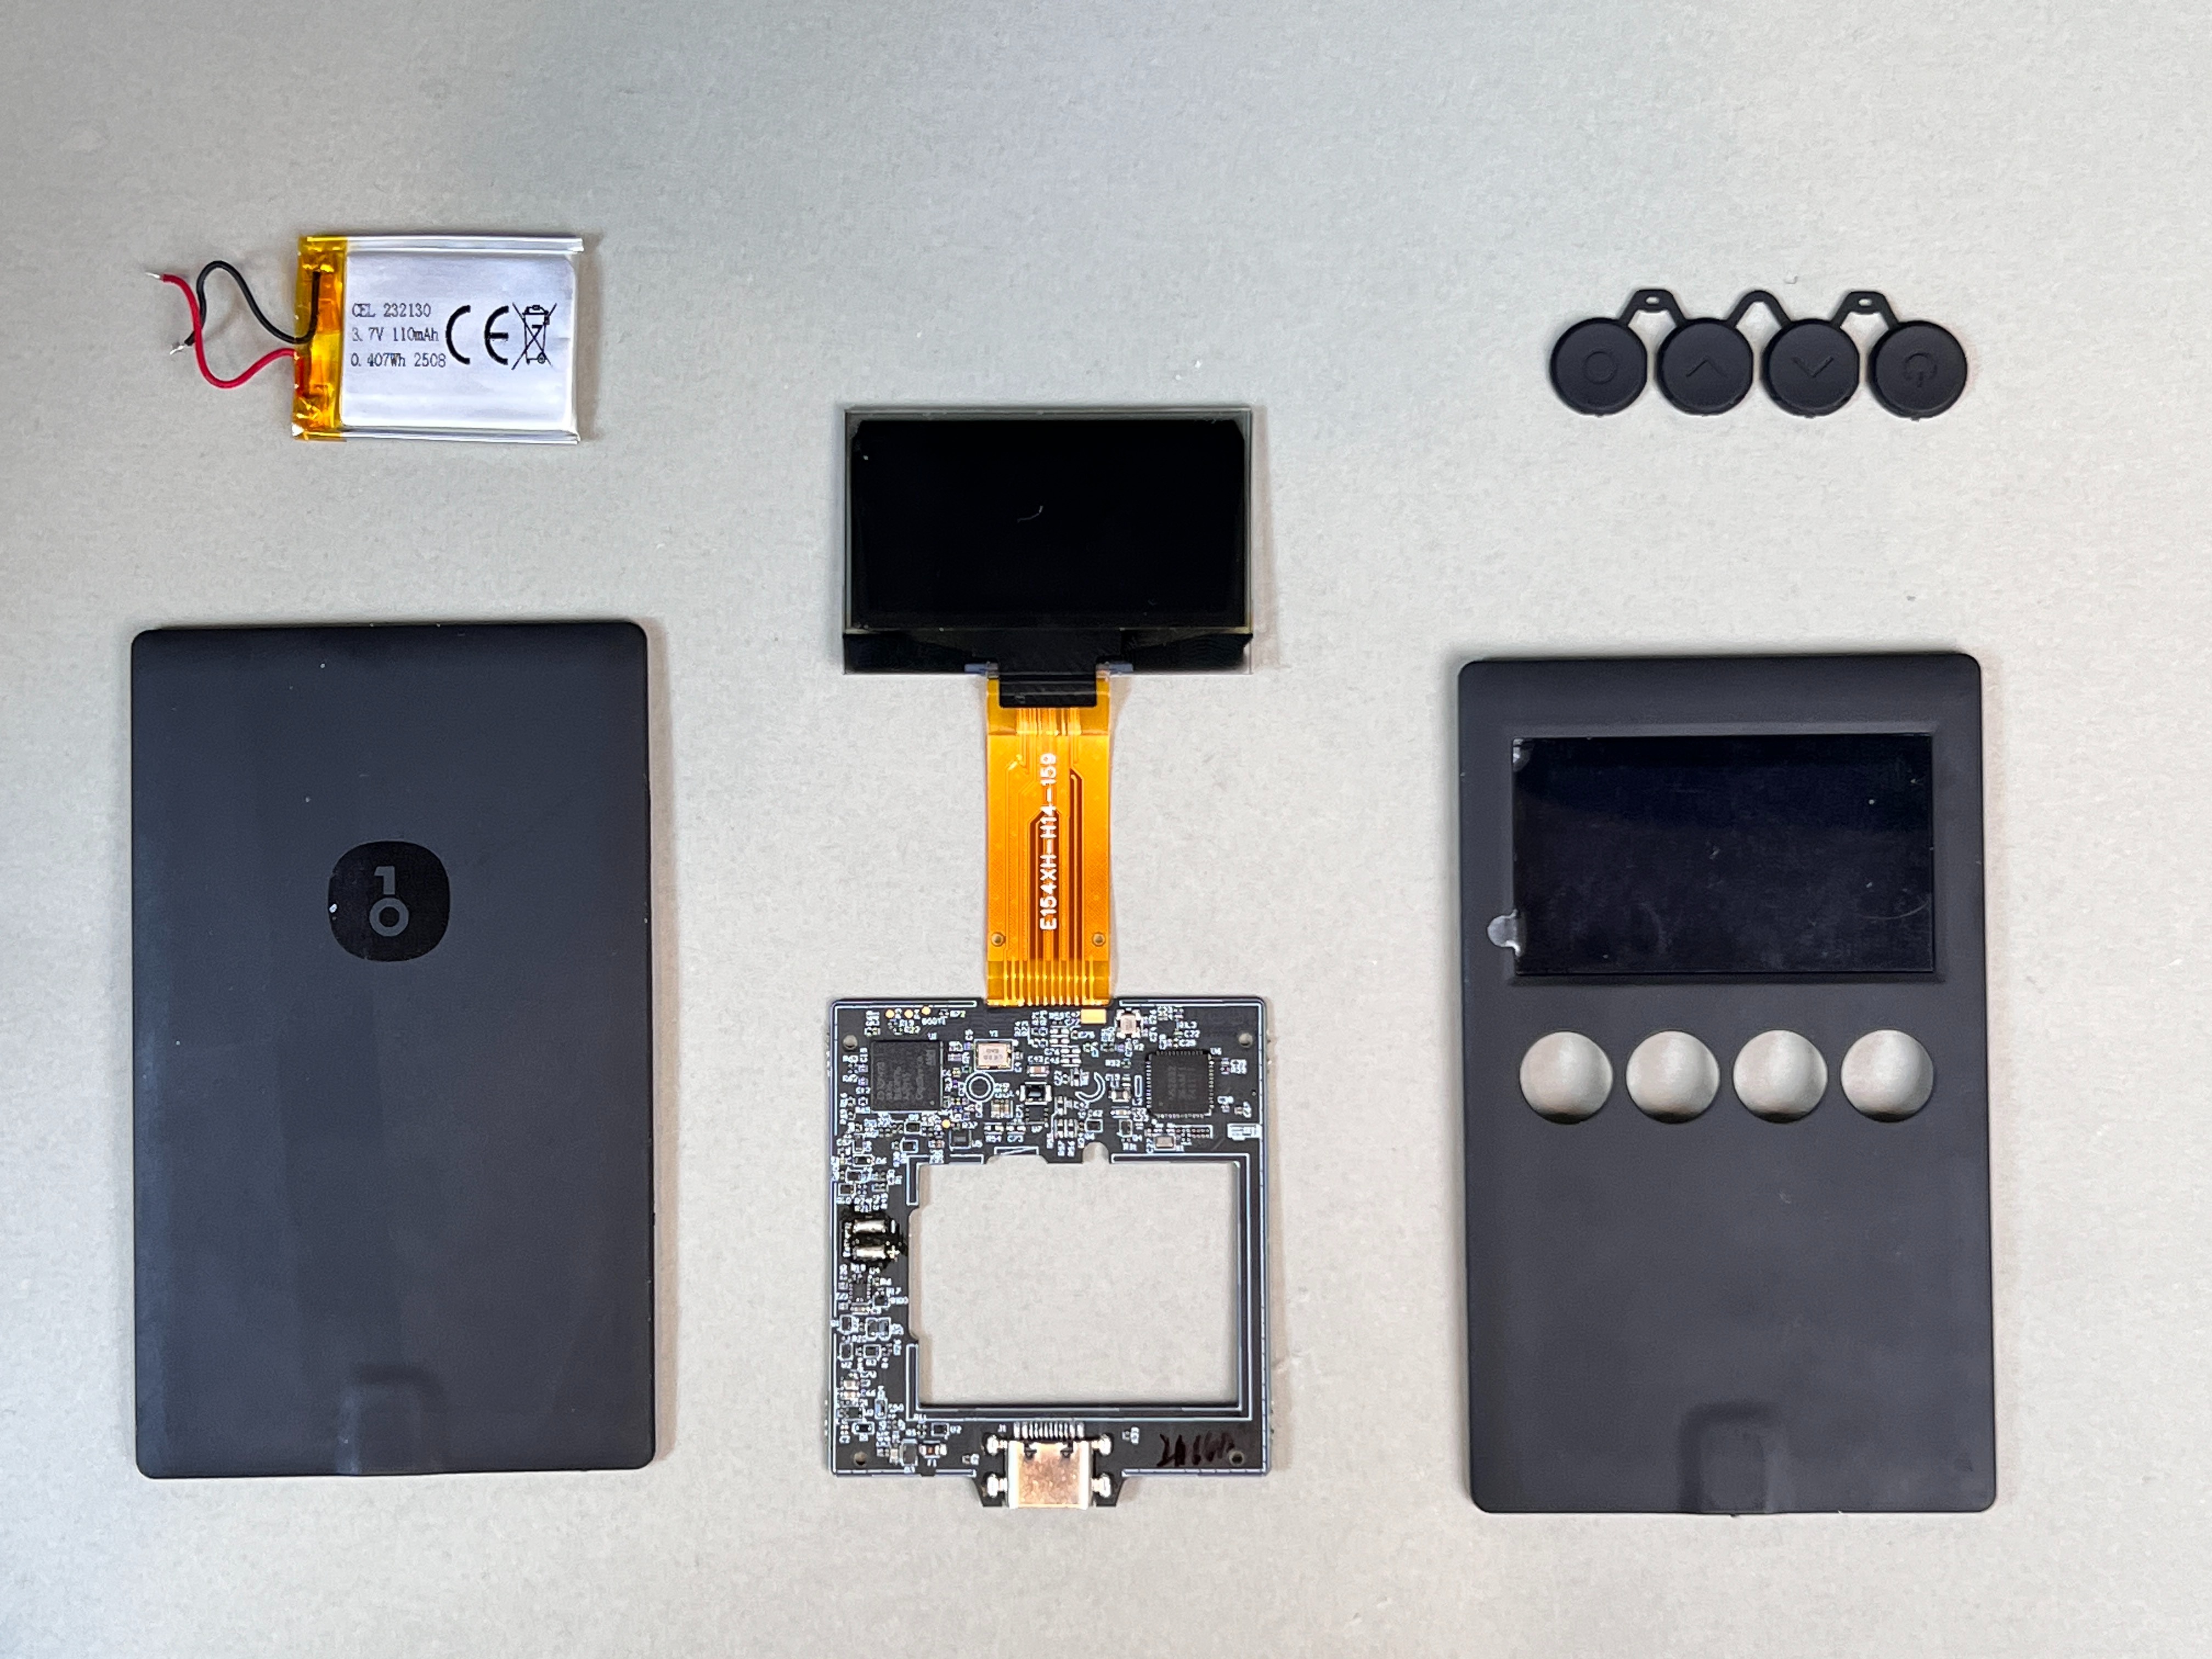
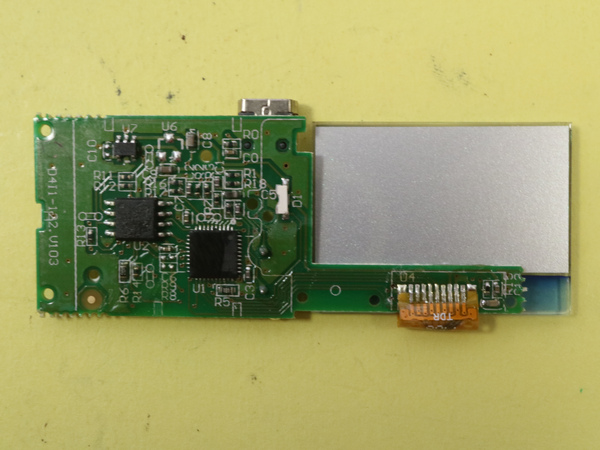
Ejemplos físicos | El dispositivo OneKey ilustra la construcción de una cartera de hardware. Fotos: desmontaje oficial de OneKey, desmontaje de BugWorkShop y detalle de tarjeta de kuhnmi (CC BY 2.0, imágenes redimensionadas).
Por eso las carteras son un objeto de investigación valioso: sus debilidades también pueden existir en otros equipos de seguridad. Además, su función potencial empieza a ir más allá de guardar ese sello electrónico.
A medida que la IA paga, firma solicitudes y actúa en nombre de las personas, la gestión de identidades y permisos cobra importancia. Una propuesta consiste en reunir las autorizaciones en un único punto de aprobación, donde una persona decide qué operaciones se permiten. Una cartera de hardware podría desempeñar esa función.
Veamos ahora cómo se analiza una cartera y dónde ayuda la IA en cada etapa.
3. Cómo ayuda la IA a analizar una cartera, paso a paso
1. Empezar por un bug habitual
Este caso surgió de una auditoría conjunta con otro fabricante. El objetivo era evaluar la seguridad con ayuda de la IA y comprobar hasta dónde podía progresar un atacante mediante una interfaz de uso normal. Primero había que elegir por dónde empezar.
El dispositivo se presenta como una cartera fría «air-gapped»: no tiene Bluetooth ni Wi-Fi y transmite transacciones mediante cámara, tarjeta SD o USB.
Contiene tres elementos seguros. Los materiales de recuperación están repartidos entre componentes, y el controlador transmite las solicitudes y respuestas. Estos datos son públicos; los principiantes pueden pedir a la IA ayuda para interpretar la documentación y el firmware de código abierto.
Reducimos las entradas a USB y tarjeta SD. Esta investigación utilizaba interfaces normales sin abrir el equipo, por lo que quedaban fuera sondas, cableado añadido, inyección de fallos, canales laterales, puertos JTAG/SWD y ataques al bootloader. USB es una conexión que puede usarse al firmar o cargar.
La dirección era clara: examinar si USB podía afectar al controlador, hacerle ejecutar código del atacante y reutilizar los procedimientos del dispositivo para solicitar los materiales necesarios. Las implementaciones USB tienen, además, una larga historia de problemas de seguridad de memoria.
Esta vía se refiere al firmware antiguo afectado y está sujeta a las condiciones oficiales indicadas. Desbloquear y aprobar USB son requisitos; conectar un cable o cargar no abre por sí solo el canal de ataque.
La pila USB implementa las reglas de comunicación entre ordenador y dispositivo. El fabricante del chip las convierte en código y las distribuye en un kit de desarrollo (SDK), que el fabricante del producto integra. La pila es el código que recibe y procesa los mensajes USB.
Una interfaz estándar no garantiza la misma calidad o mantenimiento. Parte del código se reutiliza durante años sin revisarse de nuevo. Un solo defecto de implementación puede permitir activar un problema mediante un campo controlado por el ordenador anfitrión.
La pila incluye descriptores, solicitudes de control, comandos de clase y endpoints de datos. Hay muchas entradas posibles y es necesario acotar la búsqueda.
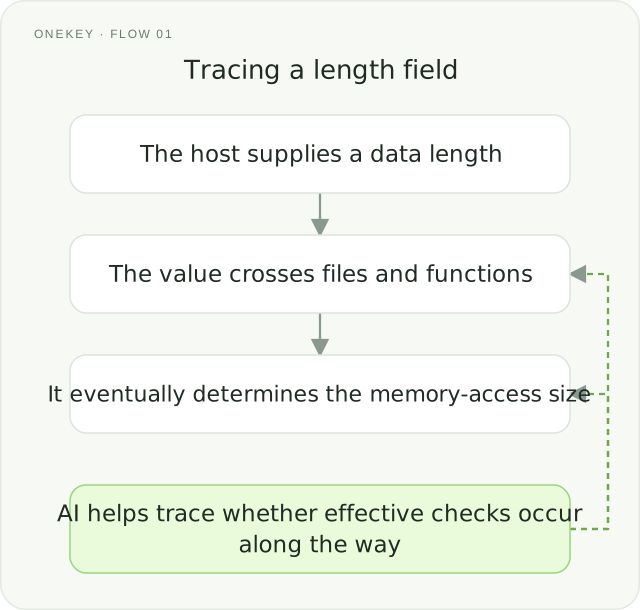
Nos centramos en los campos de longitud: pueden controlarse desde fuera y determinan cuántos bytes se leen o escriben, así como dónde se almacenan los datos recibidos.
Confiar en una longitud enviada por el ordenador puede causar accesos fuera de límites. Si un búfer de 8 bytes recibe una petición para escribir 1.000 y el programa la ejecuta, los datos sobrantes sobrescriben la memoria vecina. Esto puede abrir una vía al código inyectado. Hay que comprobar cada longitud frente a la capacidad disponible antes del acceso.
Las longitudes pasan por tantas capas que cada una puede dar por hecho que otra ya las ha validado. Una sola suposición errónea puede dejar toda la ruta sin una comprobación efectiva.
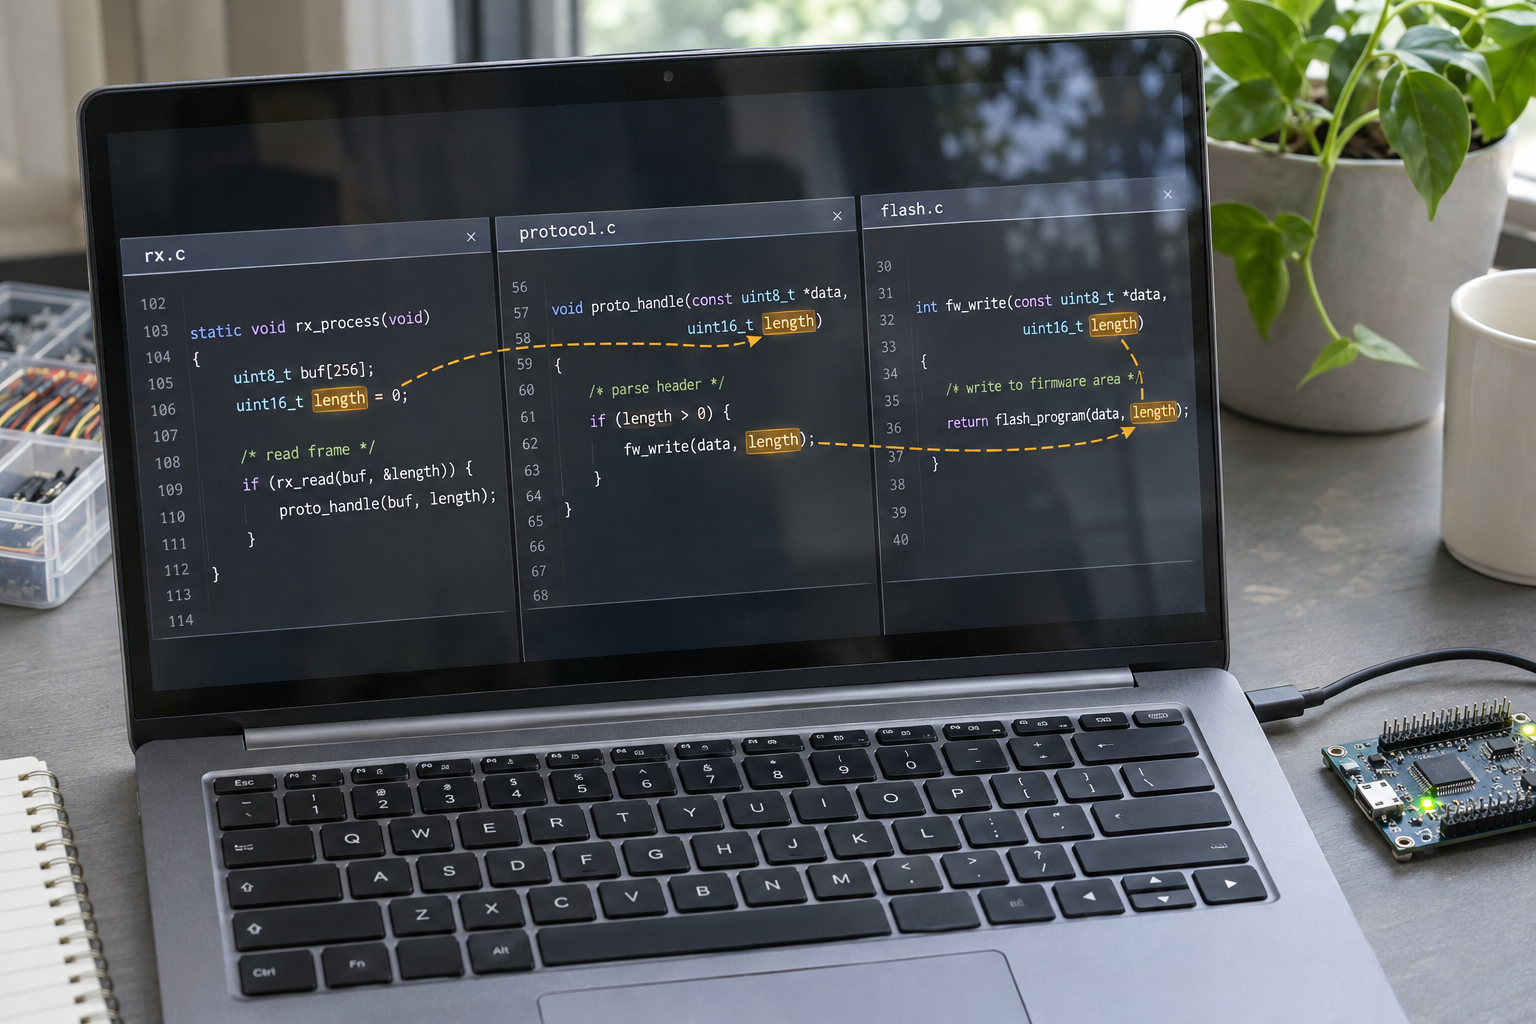
La mayoría de las rutas sí tienen controles adecuados; lo difícil es encontrar la excepción. Tradicionalmente se sigue la longitud desde su entrada, función por función y archivo por archivo, anotando origen, transformaciones, destino y validaciones.
Una función aislada puede limitarse a recibir y reenviar la longitud. La cadena completa puede atravesar una docena de llamadas y varios archivos, con truncamientos, desplazamientos, almacenamiento en estructuras y lecturas posteriores.
Al llegar al tercer archivo, es fácil olvidar de dónde venía el valor. Además, varios campos requieren el mismo seguimiento completo. La experiencia orienta la investigación y la atención sostenida mantiene correctos los detalles.
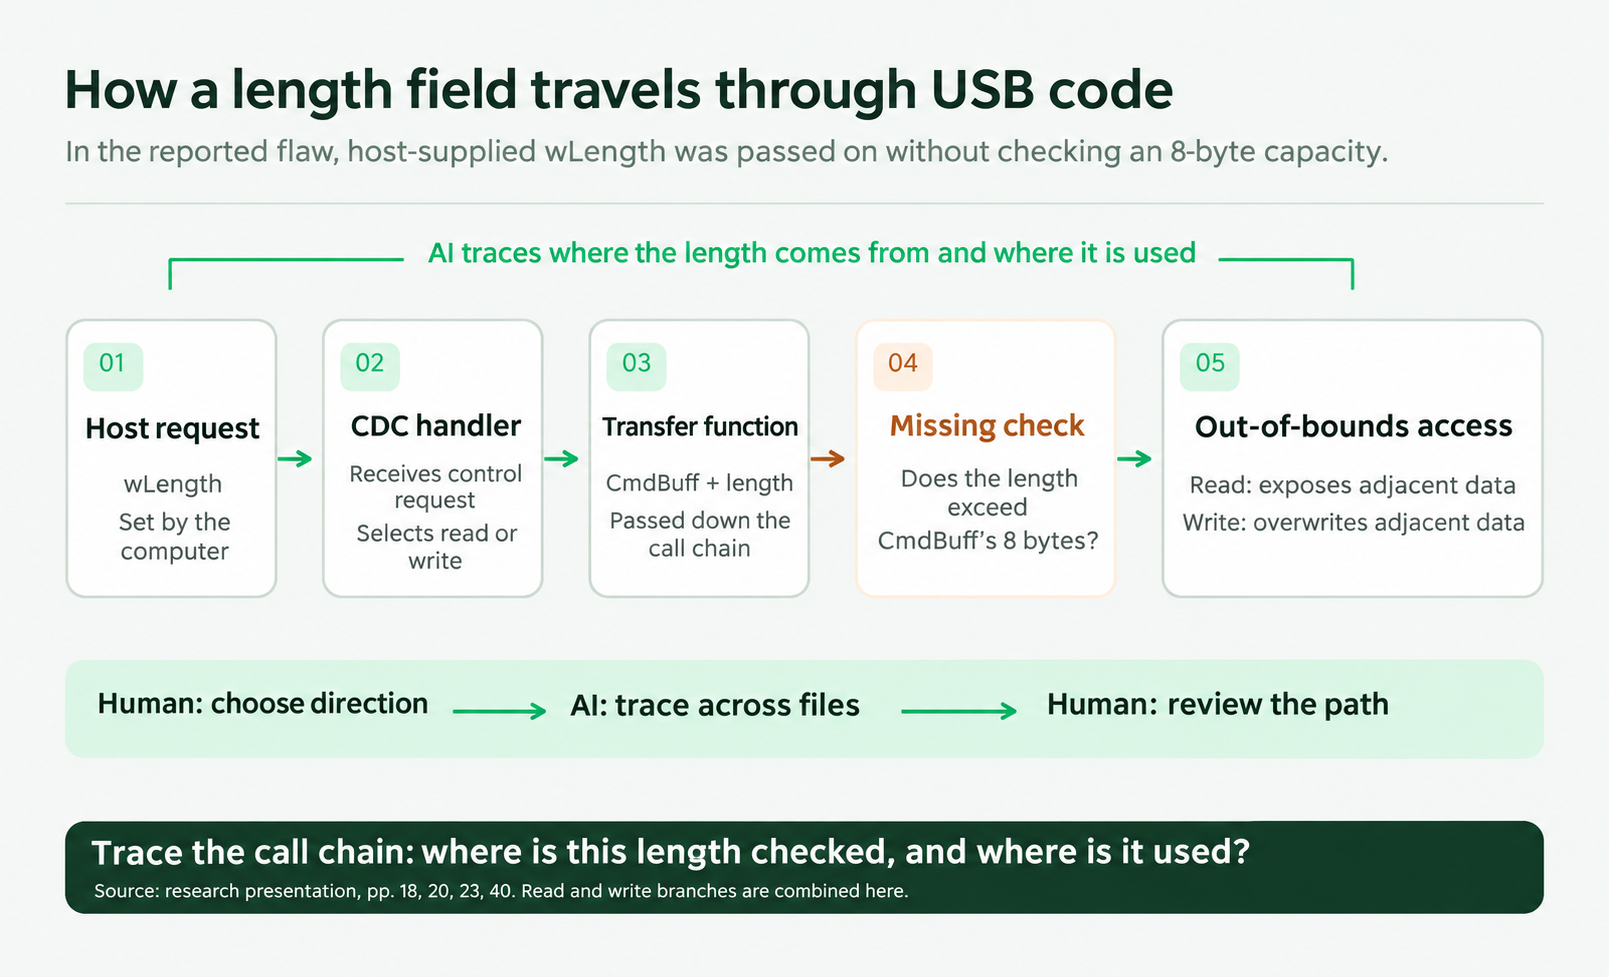
La IA puede organizar el material, seguir campos por las llamadas, trazar la ruta desde la entrada hasta la memoria y filtrar puntos sospechosos. Después, el investigador comprueba que los controles sean efectivos y que el problema pueda reproducirse.
Encontramos una escritura fuera de límites: el búfer tenía 8 bytes, pero la longitud enviada desde fuera no estaba suficientemente limitada. Los datos adicionales alcanzaban la memoria adyacente. El fallo estaba en un paquete USB de terceros integrado en la cartera.
¿Por qué puede continuarse más allá de esos 8 bytes? Porque son una región pequeña rodeada de otros datos. El procesador no conoce automáticamente la longitud de un array declarado en el código.
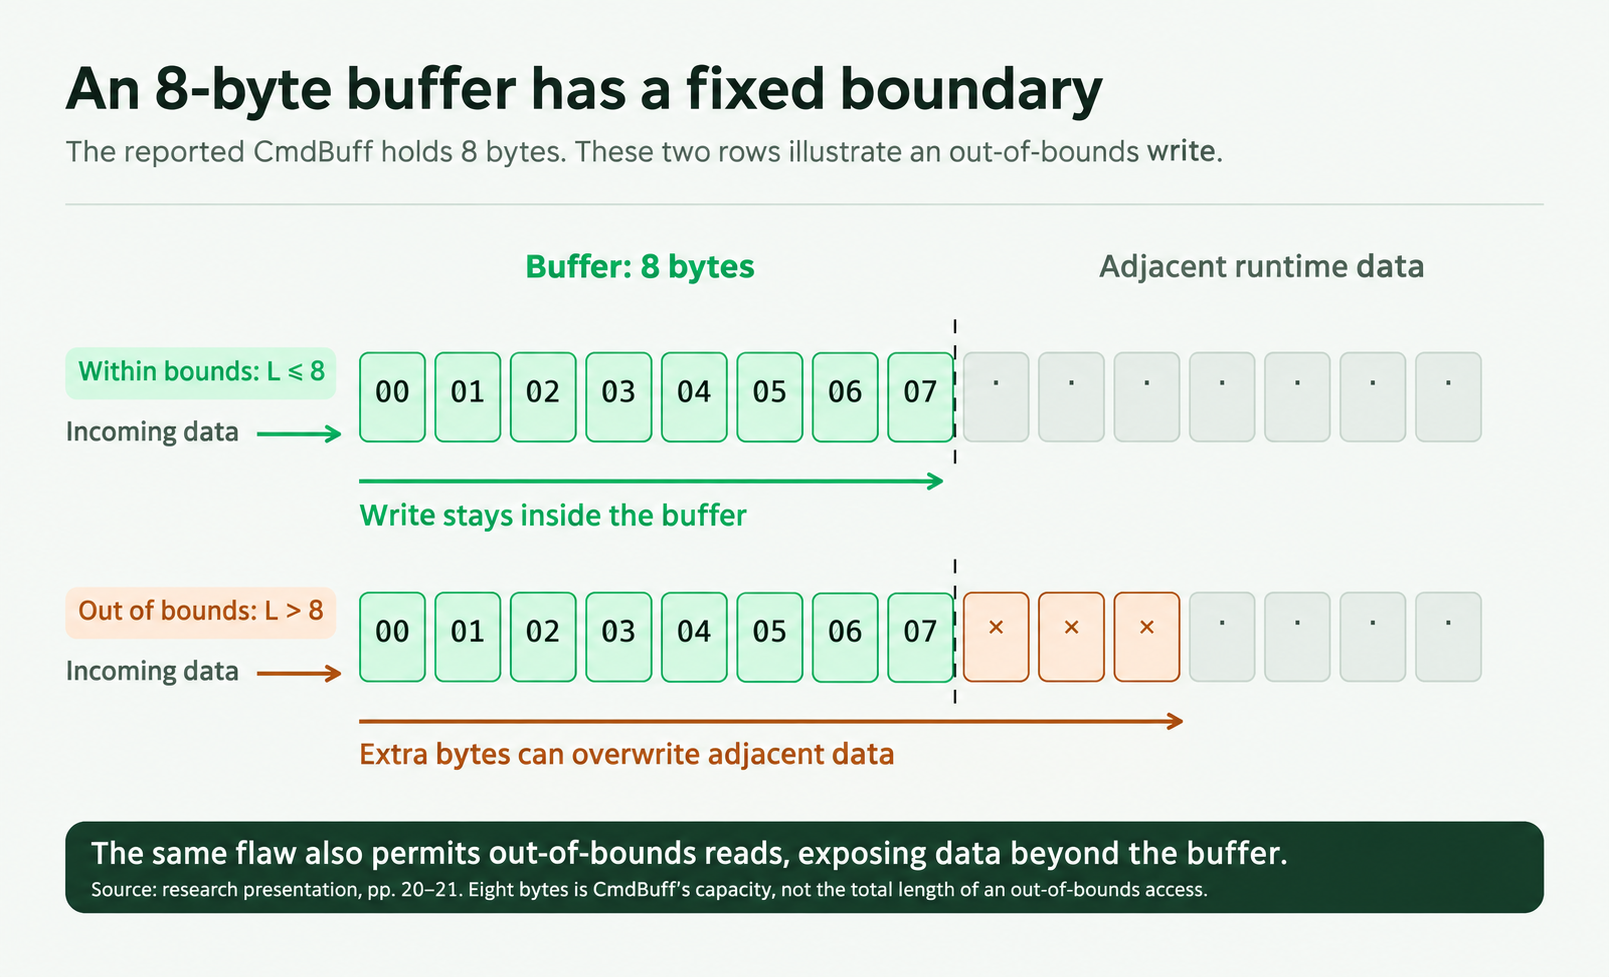
Un búfer se define por una dirección inicial y una longitud. Si se cruza su límite y la memoria vecina sigue accesible, el acceso puede continuar. Una lectura puede revelar datos y una escritura puede modificarlos. Así, un campo ordinario de longitud puede afectar al estado interno.
Cruzar el límite es solo el principio. Aún hay que averiguar qué datos mantienen la comunicación, cuáles afectan a la ejecución y qué produce cada cambio. Entrar en una habitación no explica cómo funcionan todos sus mecanismos.
2. ¿Qué permite hacer realmente la vulnerabilidad?
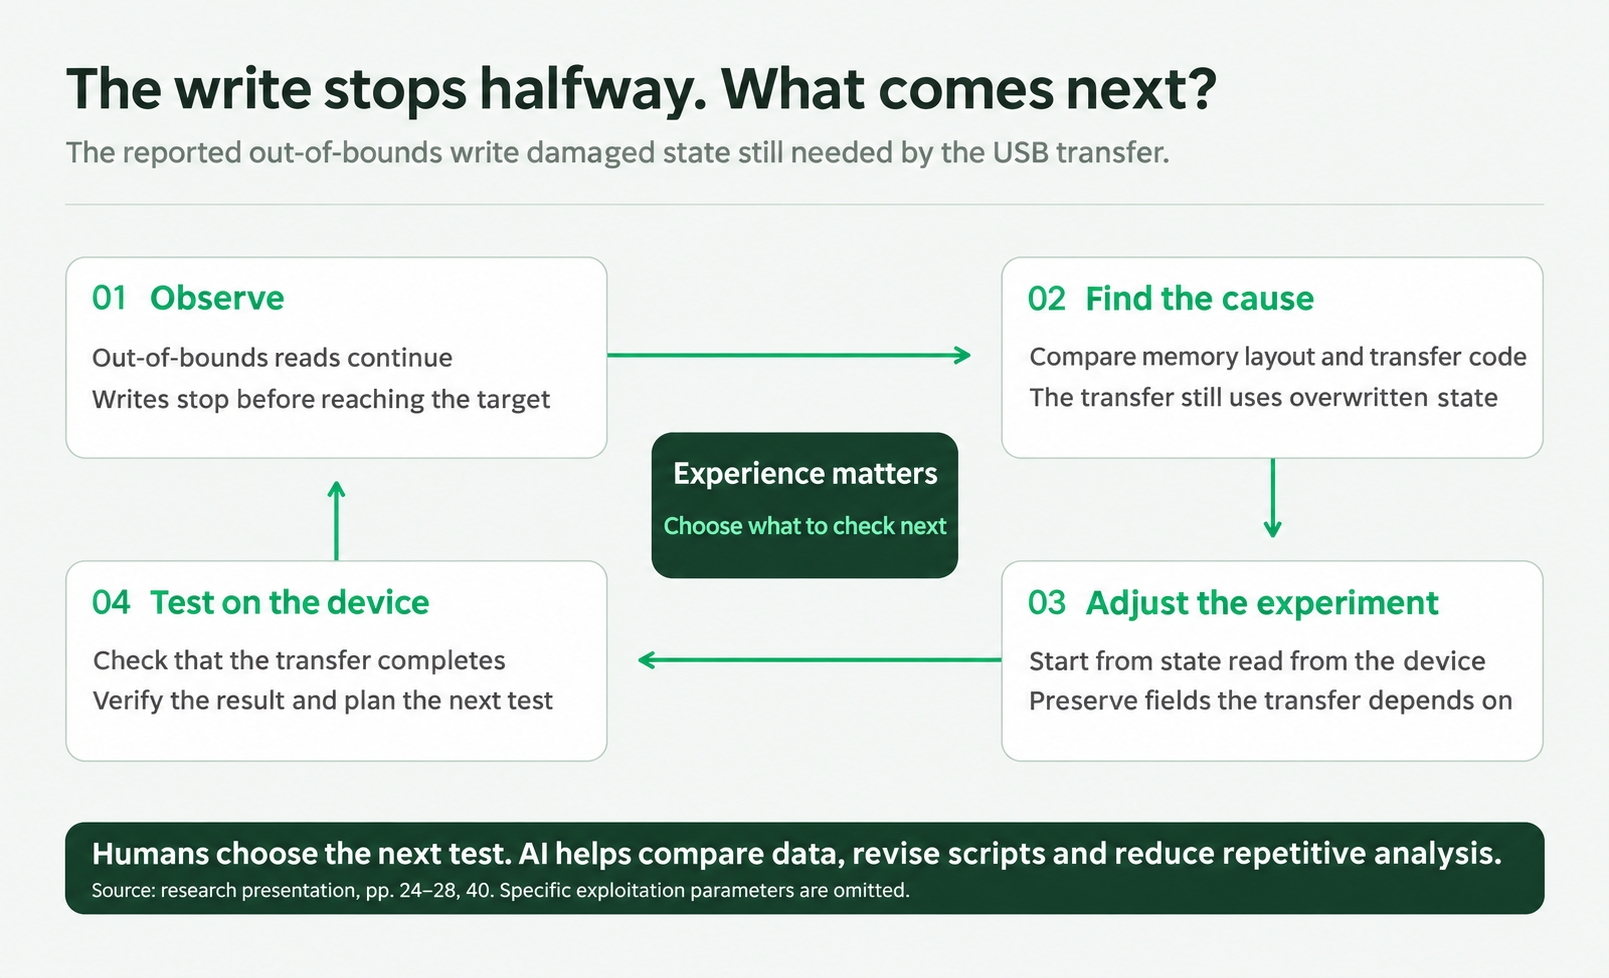
Empezamos a comprobar sus efectos. La primera escritura interrumpió de inmediato la conexión USB.
Eso impedía continuar, pero también daba una pista: junto al búfer debía de haber estado necesario para mantener USB, y la escritura lo había dañado.
Los datos ocupan posiciones adyacentes determinadas por la compilación. Los 8 bytes de buffer[8] pueden ir seguidos de usb_state, la longitud rx_len o un puntero de callback.
Es como una fila de taquillas: el desarrollador pone los nombres, pero el procesador accede a direcciones. Una escritura continua de 1.000 bytes no reconoce automáticamente el límite de cada variable y puede dañar datos esenciales.
Para mantener USB estable hay que preservar el estado crítico: modificar solo regiones que no alteren el funcionamiento normal o conservar los valores importantes al escribir a través de la memoria.
Los cambios precisos requieren relacionar el código fuente con la disposición real de la memoria. El código describe variables y estructuras; un volcado presenta sobre todo direcciones y valores. La correspondencia debe comprobarse campo por campo.
Es una de las tareas más largas y exigentes en experiencia. El investigador deduce posiciones a partir de tipos, tamaños y alineación, y las contrasta con el dispositivo. Un desplazamiento incorrecto puede desajustar todo lo que sigue. Para un principiante, entender una estructura ya puede ser difícil.
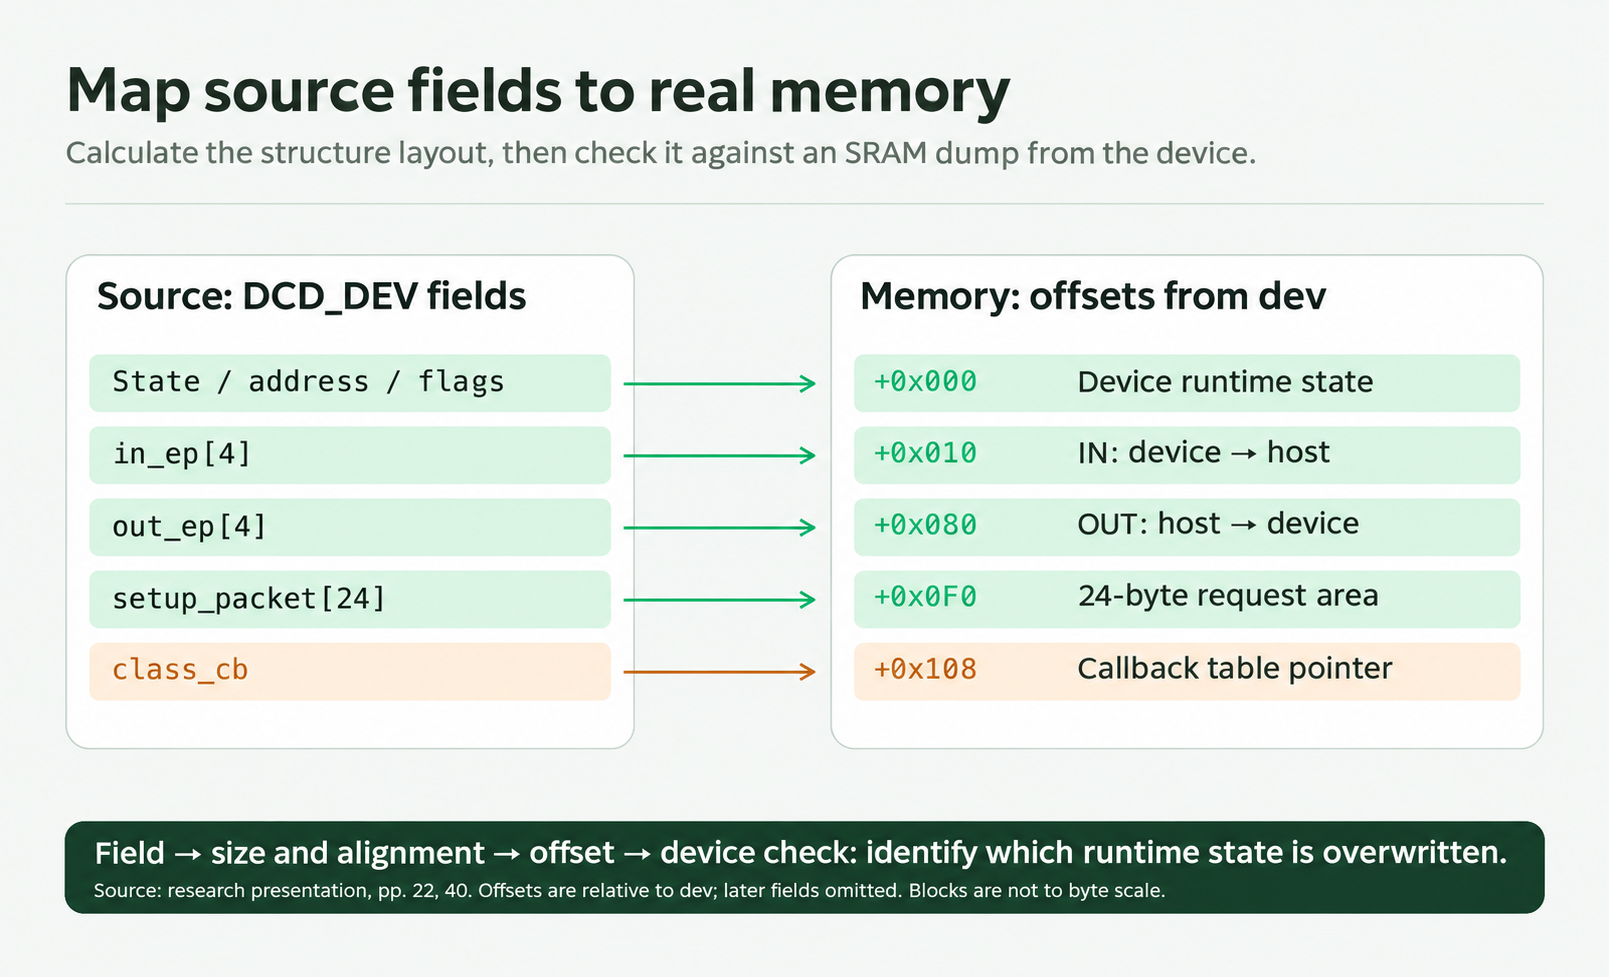
La IA ayuda con estas comparaciones repetidas: el código es texto y la memoria puede representarse en hexadecimal para analizarlos juntos. También ayuda a modificar las herramientas, mientras el investigador decide el siguiente paso a partir de los experimentos. Un agente puede encadenar análisis y llamadas a herramientas para refinar el mapa progresivamente.
Tras varias pruebas encontramos una escritura que modificaba la región objetivo y conservaba los datos necesarios para el funcionamiento, manteniendo el dispositivo conectado.
Después intentamos redirigir la ejecución hacia código inyectado. Un puntero de función es una opción natural: como una entrada en un programa de actos, indica qué función se ejecutará. Cambiarlo puede alterar la ruta de ejecución.
Normalmente hay defensas: ciertas regiones se marcan como escribibles pero no ejecutables, y una unidad de hardware aplica esos permisos.
Cuando esa protección funciona, el procesador rechaza ejecutar el código inyectado aunque el puntero lo señale. El dispositivo estudiado tenía una configuración incorrecta de la unidad de protección de memoria (MPU), dejando una posibilidad en esta etapa.
Si pueden cambiarse el puntero y ejecutarse el código, el atacante obtiene ejecución en el controlador. Las firmas del firmware comprueban lo cargado al arrancar; las modificaciones de memoria durante el funcionamiento también requieren protecciones en tiempo de ejecución.
Que el control del MCU permita alcanzar los secretos de recuperación depende de los límites de autorización de todo el diseño de seguridad.
3. ¿Por qué controlar el MCU no revela inmediatamente la frase?
Un siguiente paso evidente es leer la memoria y buscar la frase de recuperación.
Las carteras guardan el material de recuperación cifrado, lo descifran temporalmente para ciertas operaciones y lo eliminan después de la memoria de trabajo. Leer memoria no proporciona automáticamente texto claro. Primero hay que localizar los datos cifrados.
El firmware abierto aporta pistas. Con ayuda de la IA se identifica el material cifrado en páginas de un elemento seguro: los primeros 16 bytes de Page 0 contienen el IV y Page 1 contiene el texto cifrado.
Después hay que relacionar los campos del código con los datos reales: qué dirección corresponde a cada campo, qué bytes son el IV y cuáles son el texto cifrado.
La IA vuelve a ayudar con esa correspondencia laboriosa y a localizar los datos pertinentes.
Quedan dos vías: romper el cifrado o reutilizar el procedimiento de descifrado del dispositivo.
Primera vía: romper directamente el cifrado
El cifrado se parece a una cerradura: con la llave resulta fácil cerrar y abrir; sin ella, el texto cifrado por sí solo debería servir de poco.
Sea E el dato original, C el texto cifrado y K la clave.
La relación se expresa así:
Cifrar E con K produce C; descifrar con la misma clave recupera E. El ataque considerado obtendría E sin K. Los algoritmos seguros buscan que eso resulte computacionalmente impracticable.
¿Cómo se mide esa seguridad? La criptografía ofrece un marco preciso.
Elige dos textos claros, E₀ y E₁. Un ordenador selecciona uno al azar, lo cifra con K y muestra C. ¿Puedes identificar cuál eligió?
Un cifrado seguro debe cumplir esta condición:
Pr[acierto] representa la probabilidad de acertar; ½ es el resultado de adivinar al azar. Las barras toman el valor absoluto de la diferencia. Esa es la idea de seguridad semántica.
Después de elegir dos textos y recibir el cifrado de uno, la precisión debería seguir cerca del azar. Incluso textos tan distintos como 00000000 y 11111111 no deberían dejar pistas fiables. Es la idea central: el cifrado no debe revelar qué respuesta es correcta.
Con dos opciones, la referencia aleatoria es ½. Con cuatro, es un cuarto; con más, disminuye. Lo importante es que el texto cifrado no dé una ventaja significativa frente a adivinar.
Sin un atajo matemático útil, hay que probar claves. Una clave binaria de n bits admite 2ⁿ valores. De media se encuentra la correcta hacia la mitad, tras 2^(n−1) intentos. A una velocidad de r intentos por segundo:
Tomemos n = 256, el tamaño de clave de AES-256, y r = 10¹⁵: un millón de máquinas hipotéticas probando cada una mil millones de claves por segundo. Incluso a esa velocidad enorme, t es aproximadamente 2×10⁵⁴ años.
El universo tiene unos 1,4×10¹⁰ años: una diferencia de aproximadamente 10⁴⁴ veces. En un modelo ideal, el algoritmo cuántico de Grover reduce la complejidad a su raíz cuadrada, equivalente aproximadamente a buscar 128 bits. Con la misma hipótesis simplificada de velocidad, aún harían falta más de 10¹⁵ años. Es una ilustración, no una previsión del rendimiento de un ordenador cuántico real.
Esos costes hacen impracticable buscar directamente la clave. Los algoritmos establecidos se estudian durante años; romperlos eficazmente sería un gran hallazgo. Por eso volvimos a la implementación del dispositivo.
La pregunta era qué código, credenciales y materiales utilizaba para descifrar y si un controlador comprometido podía reutilizar ese camino.
Segunda vía: reutilizar el descifrado del dispositivo
Si el dispositivo necesita descifrar para firmar, su firmware debe incluir una vía para obtener la clave. El código que reconstruye la clave se convierte en el verdadero objetivo.
Al seguir ese código con ayuda de la IA encontramos esta relación:
Tras verificar las credenciales, el chip A realiza dos etapas KDF internas y tres operaciones SHA-256 para producir una parte A de 32 bytes. El chip B aplica XOR entre una página protegida y un resumen derivado del código de acceso, produciendo una parte B de 32 bytes. Ambas forman 64 bytes que pasan por un hash con sal y SHA-512; los primeros 32 bytes sirven como material de clave. Este se combina finalmente con la clave AES de 32 bytes programada en OTP para obtener la clave de descifrado. El tercer elemento seguro se dedica principalmente a autenticación, como huellas dactilares, y no cumple el mismo papel en la derivación.
Es como una caja fuerte con tres cerraduras: se necesitan las tres llaves para abrirla. Representan el material del chip A, del chip B y de OTP.
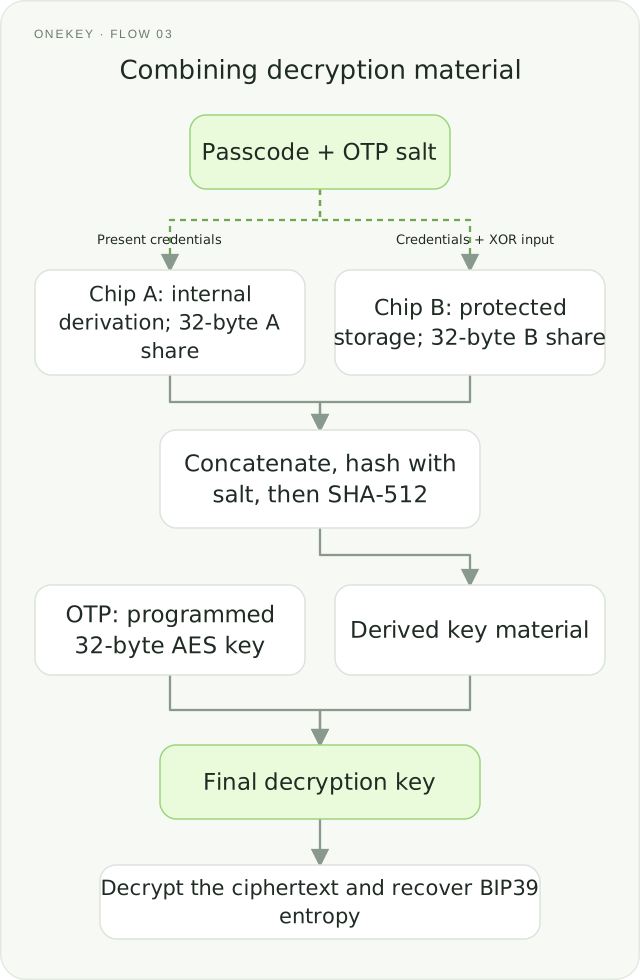
Aquí, código de acceso significa PIN. La sal y la clave AES son valores aleatorios distintos y propios de cada dispositivo, grabados en fábrica en memoria programable una sola vez (OTP). Ya no pueden modificarse, aunque podrían seguir siendo legibles. La función f del controlador utiliza esos datos. Si el controlador está comprometido y se obtienen los materiales necesarios, puede intentarse la misma recuperación.
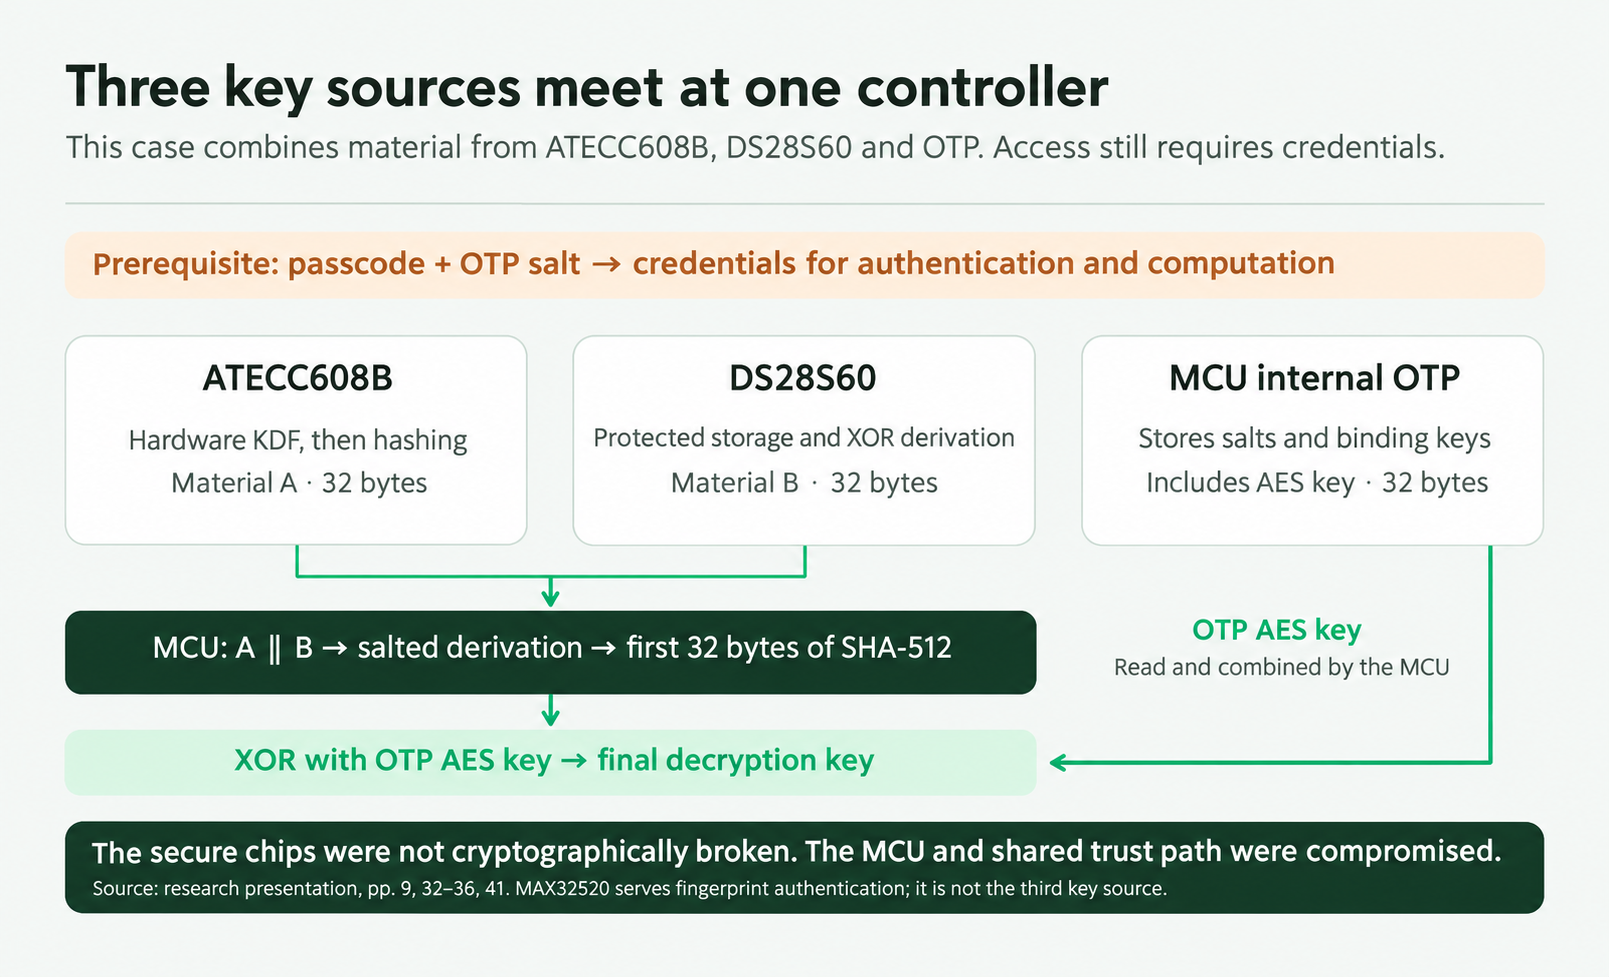
¿Cómo podrían obtenerse esos materiales?
Empecemos por la sal y la clave AES en OTP. En este dispositivo, la MPU controla los permisos de lectura y el controlador puede reconfigurarla. Controlar el MCU abre por tanto la posibilidad de cambiar esos permisos y leer los datos.
El PIN es otro parámetro necesario junto con los materiales OTP.
4. ¿Qué ocurre con los límites de intentos del PIN?
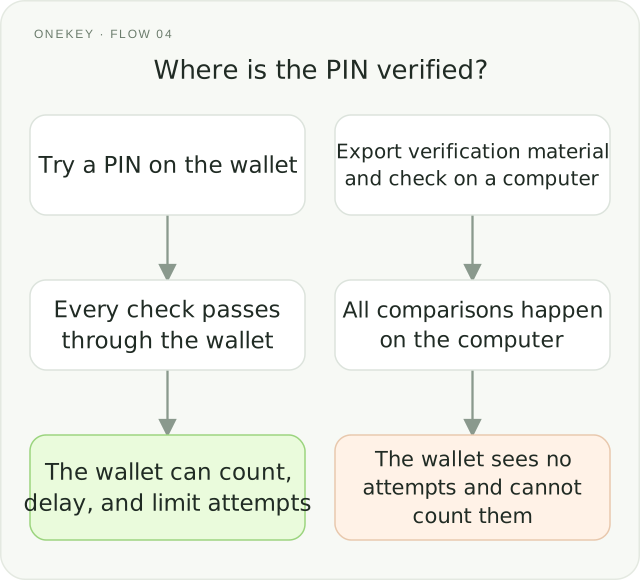
Esta sección explica por qué la verificación sin conexión deja de depender del contador cuando el material de verificación ya es legible en las condiciones experimentales. No elimina los requisitos iniciales de desbloqueo y autorización USB: el aviso oficial exige conocer el PIN correcto.
Aunque la entrada ya requiera autorización, hay que comprobar si un MCU comprometido puede exportar el verificador y si el límite de intentos sigue siendo efectivo después.
El PIN tiene seis cifras y el dispositivo está configurado para borrar sus datos tras cinco errores. ¿Cómo se evalúa esa protección?
Pedimos a la IA que ayudara a localizar la verificación y a determinar cómo decide el equipo si un código es correcto.
Normalmente se almacena un verificador, no el PIN en claro: v = F(p, s). Aquí p es el PIN, s el material del dispositivo y F el cálculo del firmware. En este caso se ejecuta en el controlador. Aunque p sea desconocido, v, F y s son legibles bajo las condiciones del experimento.
La verificación puede entonces reproducirse fuera del equipo. Los cálculos que no pasan por la cartera no incrementan su contador. Los PIN candidatos pueden comprobarse íntegramente en un ordenador.
El diseño presupone que el controlador es fiable. El chip B aplica condiciones distintas según los datos: el verificador se puede leer antes de verificar, mientras que el material de la parte B recibe más protección. Normalmente, el controlador cuenta los errores y activa el borrado al quinto.
Sin conexión, las 10⁶ combinaciones de seis cifras forman un espacio finito que no está sujeto al contador. Un experimento encontró el PIN tras 1,831 segundos. La sección complementaria explica qué puede y qué no puede deducirse de ese tiempo sobre el coste de una comprobación.
Con el PIN queda disponible el último parámetro. Siguiendo los algoritmos del firmware se generan las credenciales para las siguientes etapas.
Cuando todos los materiales están disponibles, se puede reconstruir la frase, con el posible control de las cuentas correspondientes.
5. ¿Cómo se ve el riesgo desde el lado del usuario?
Hasta ahora hemos seguido el análisis técnico. Pensemos en la situación del propietario de la cartera.
Escenario 1: firmware antiguo y conexión USB autorizada
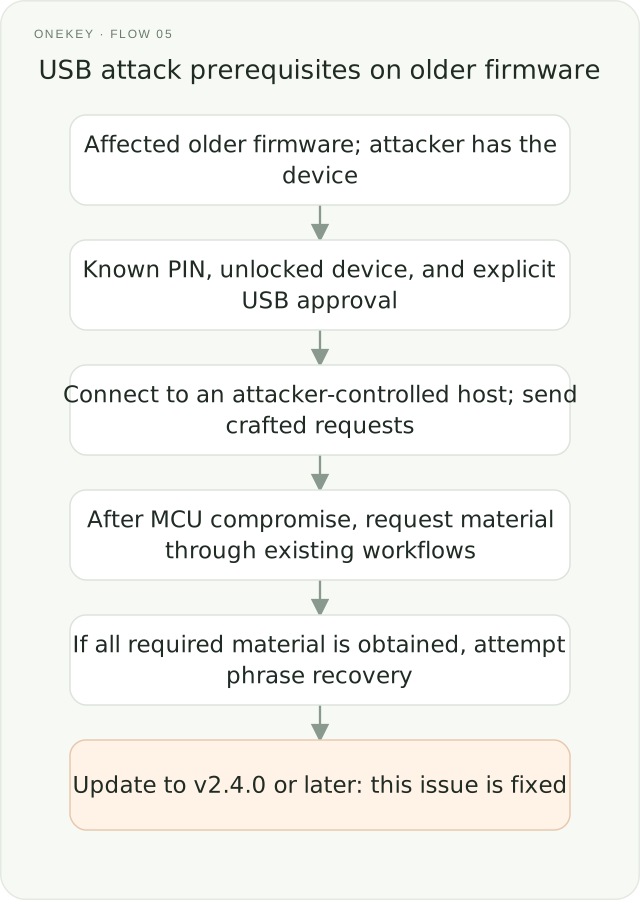
Primero hay que determinar si el equipo usa firmware antiguo afectado y si se cumplen todas las condiciones del aviso. Que el ordenador tenga malware no demuestra por sí solo que se pueda atacar directamente una cartera bloqueada.
Esta ruta USB exige un dispositivo desbloqueado, conexión aprobada y un ordenador controlado por el atacante. Conectar un cable de carga no satisface esas condiciones.
Solo después puede el anfitrión malicioso alcanzar la lógica USB vulnerable.
La investigación demuestra esa ruta condicionada: enviar una petición construida, afectar al MCU y utilizar los procedimientos existentes para obtener los materiales.
Si se reúne todo lo necesario para reconstruir la frase, los activos pueden estar en riesgo. No cabe extender el resultado a cualquier firmware, modo de uso o cartera de hardware.
Escenario 2: posesión física del dispositivo
El acceso físico abre otras líneas de investigación. Los principios siguientes no implican que esas técnicas se demostraran en este caso ni que poseer el dispositivo permita eludir el PIN.
Abrir el equipo, usar sondas o inyectar fallos puede ayudar a estudiar las defensas del MCU. El procesador depende de la alimentación y del reloj. En ciertos dispositivos y condiciones, una perturbación breve puede afectar a una comprobación. El resultado depende del chip, la configuración y sus protecciones.
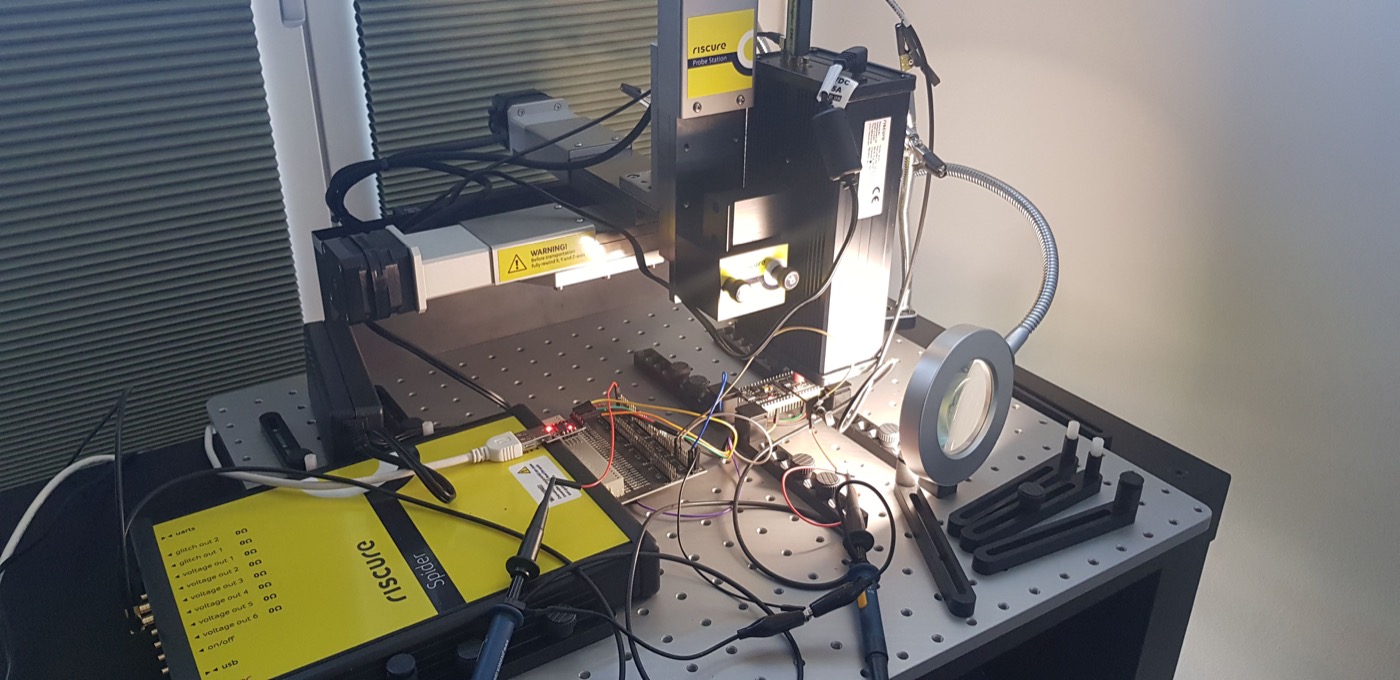
Incluso con control del MCU, el acceso posterior depende de las credenciales, la autorización de los chips y otras defensas independientes.
El caso recuerda que las funciones de seguridad deben evaluarse como un sistema integrado. Al conectar varios fallos de implementación con ayuda de la IA, un atacante puede atravesar progresivamente las fronteras previstas.
4. ¿Qué aportó la IA?
Al unir las etapas se obtiene esta cadena:
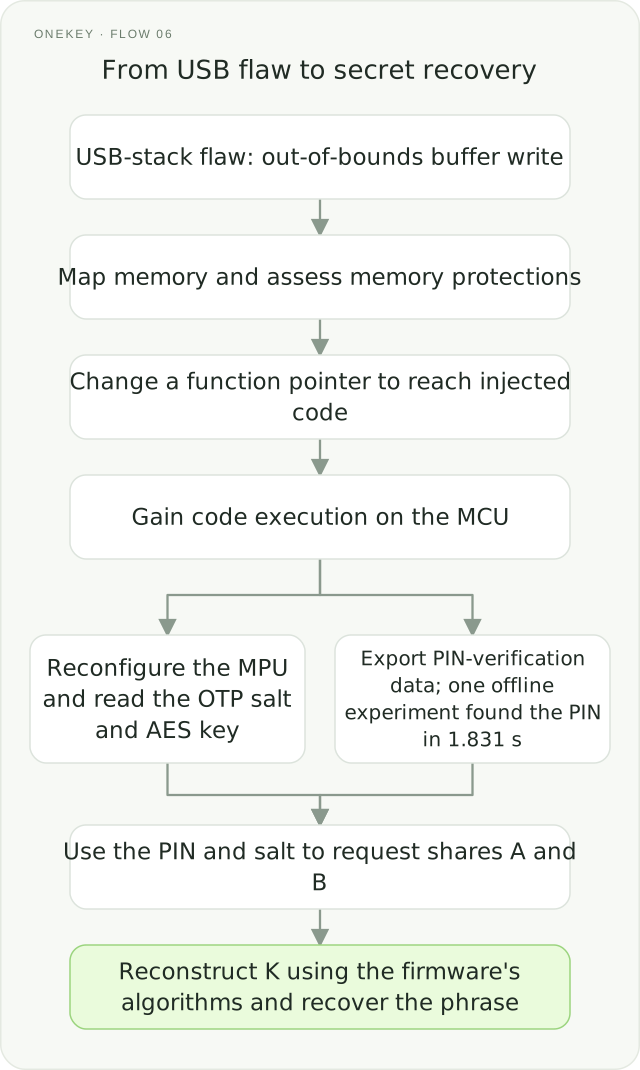
La IA ayudó principalmente con el análisis, las herramientas, la localización de código y la correspondencia de datos. Los investigadores definieron el enfoque; la IA asumió gran parte del trabajo minucioso que exige experiencia, permitiendo que el análisis y la validación avanzaran.
Para quien empieza con sistemas embebidos, entender código y depurar suele ser el mayor obstáculo. La IA explica, organiza pistas y ayuda a comprobar hipótesis, permitiendo avanzar donde antes la investigación se detenía.
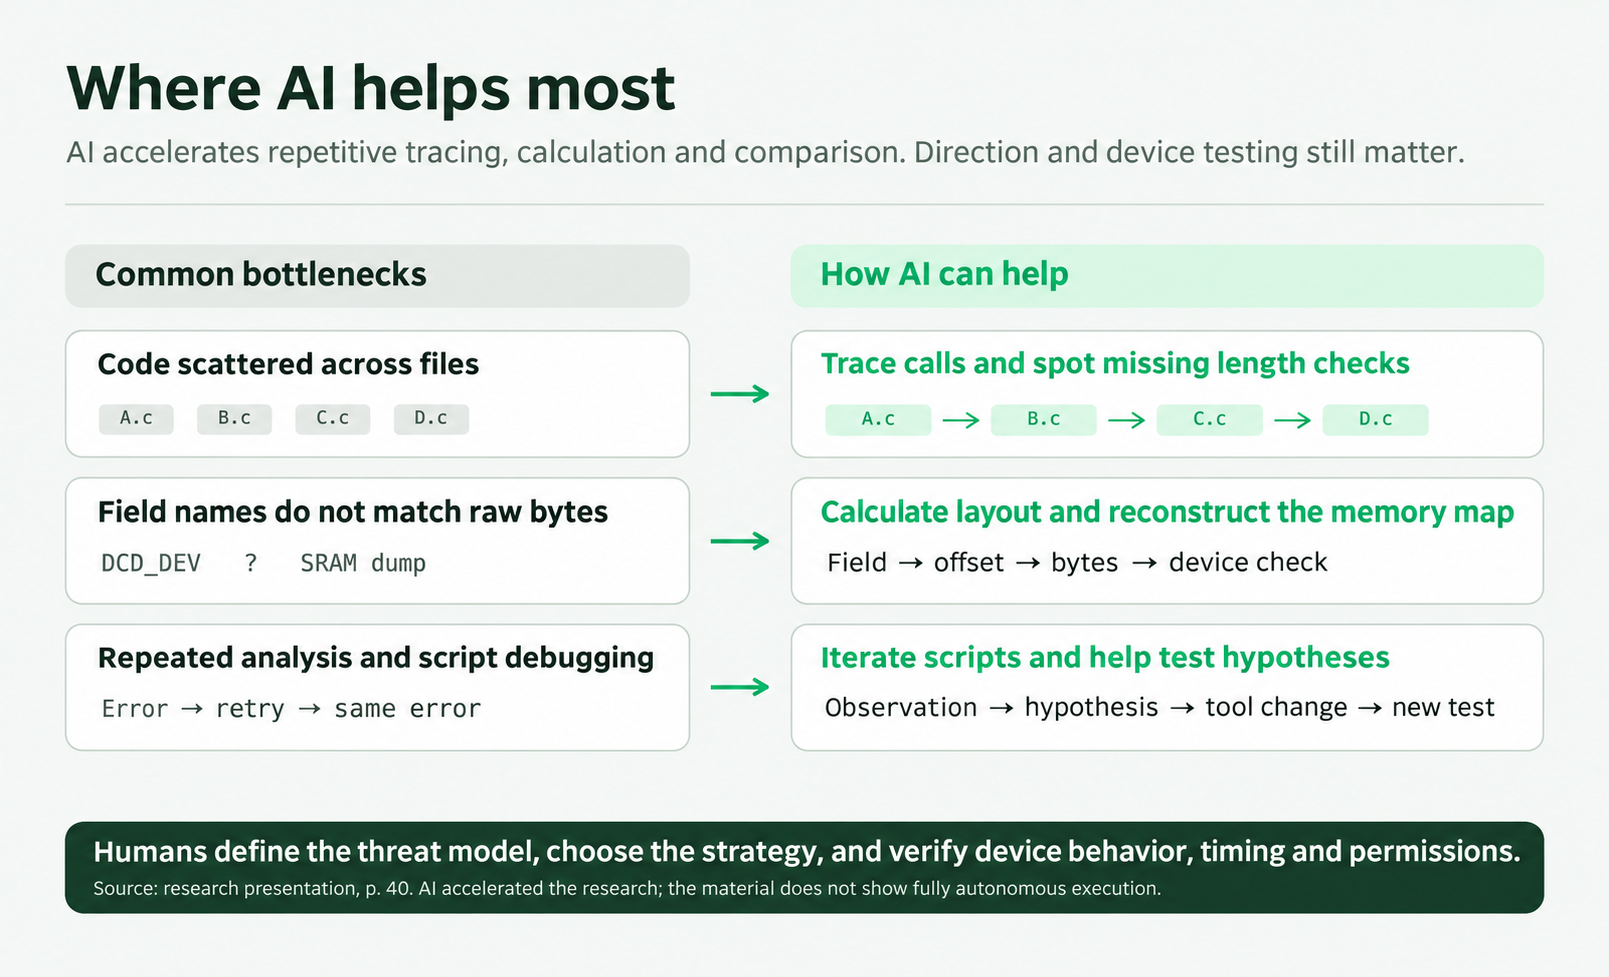
Crear sitios web ofrece un ejemplo familiar. Antes exigía mucho tiempo a quien no sabía programar; ahora se pueden generar páginas utilizables mediante lenguaje natural. Los estafadores pueden imitar bancos con esas mismas capacidades, haciendo el phishing más fácil de producir y más difícil de distinguir.
El papel de la IA sigue ampliándose.
Las herramientas de IA en la nube suelen imponer restricciones de seguridad. Las que carecen de límites comparables pueden utilizarse en más tareas de ataque. Junto con fuentes de laboratorio, sondas y equipos de inyección de fallos, la IA también ayuda a programar controles y ordenar mediciones.
Raelize publicó un ejemplo en mayo de 2026. Los investigadores montaron el hardware, aportaron cableado y referencias, y utilizaron Claude Code para programar el control de equipos de inyección de fallos y una fuente de laboratorio. El experimento ayudó a reproducir una elusión conocida del arranque seguro en un ESP32 antiguo. Informe de Raelize
El arranque seguro comprueba la autenticidad del firmware antes de ejecutarlo. Su código presupone que el procesador sigue correctamente las instrucciones, pero el chip depende de tensión y temporización. La inyección de fallos altera brevemente esas condiciones, por ejemplo mediante un pulso de tensión, para provocar una operación incorrecta que pueda saltarse un control.
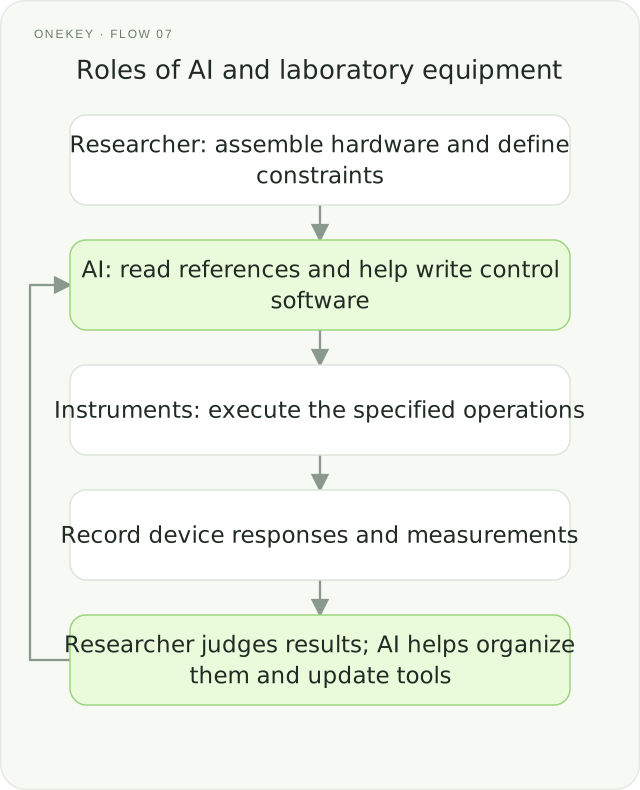
Desde leer código hasta experimentar, la IA conecta información dispersa y reduce el esfuerzo para procesarla. Esa capacidad sirve tanto al análisis ofensivo como a la defensa.
La seguridad de software y hardware sigue siendo central en la era de la IA. El trabajo de NVIDIA sobre aislamiento de hardware y límites de permisos en infraestructura IA comparte un principio general con aislar operaciones sensibles en una cartera. NVIDIA Sentry, arquitectura de seguridad para agentes, anuncio DSX POD. Reducir los costes de análisis y automatización exige una inversión continua en defensa.
5. La seguridad de la cadena de suministro también importa
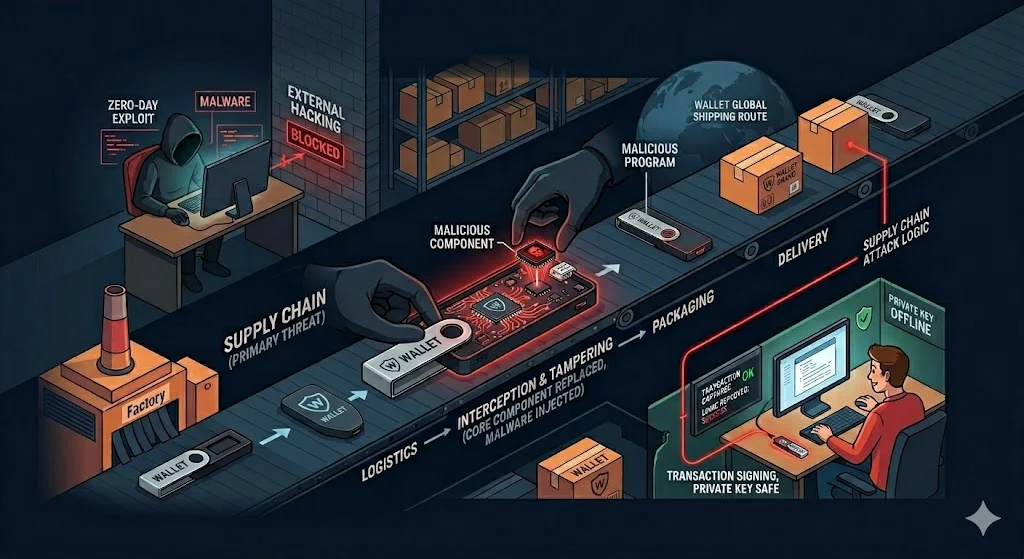
El código USB vulnerable procedía del SDK del fabricante del chip. La revisión debe abarcar la lógica de la cartera, controladores, pilas de comunicación y la configuración e interacción de todos ellos en el producto completo.
Los tokens bancarios, tokens de seguridad y terminales de pago distribuyen responsabilidades de forma similar: el software recibe peticiones externas y las pasa a componentes que guardan secretos y ejecutan operaciones protegidas. Cambia lo protegido, pero existen mecanismos comunes. Normas PCI para terminales de pago
Los componentes de bajo nivel suelen compartirse entre productos. Un proveedor distribuye un SDK y varios fabricantes lo integran. Un fallo compartido puede extender su impacto por la cadena de suministro.
El fabricante no puede revisar únicamente su código de aplicación. El usuario compra un dispositivo completo, independientemente de quién escribió el componente vulnerable. Un controlador puede poner en riesgo una lógica de cartera correcta. El fabricante debe evaluar la seguridad del sistema completo.
La corrección también exige coordinación: el proveedor repara el SDK; los fabricantes identifican productos, adaptan y prueban el firmware; los usuarios actualizan. Este caso se corrigió en v2.4.0. Quienes utilicen versiones antiguas afectadas deben actualizar por canales oficiales. Asociar cada riesgo a sus versiones evita confundir investigación histórica con el estado actual del producto.
La seguridad debe cubrir todo el ciclo de vida: diseño, autenticidad del embalaje, comunicación, operaciones y reparaciones. Cada etapa necesita conciencia y verificaciones adecuadas.
OneKey Anzen también incorpora lo aprendido a sus propios diseños. La IA puede organizar pistas para atacantes y ayudarnos a revisar código y comprobar hipótesis.
Anexo ilustrado: de datos aleatorios a 24 palabras
La frase de recuperación permite restaurar una cartera. Veamos cómo una secuencia de bits se convierte en veinticuatro palabras.
El formato BIP39 de 24 palabras parte de 256 bits. Cada uno vale 0 o 1, para un total de 2²⁵⁶ combinaciones. Se calculan y añaden 8 bits de suma de comprobación, obteniendo 264 bits.
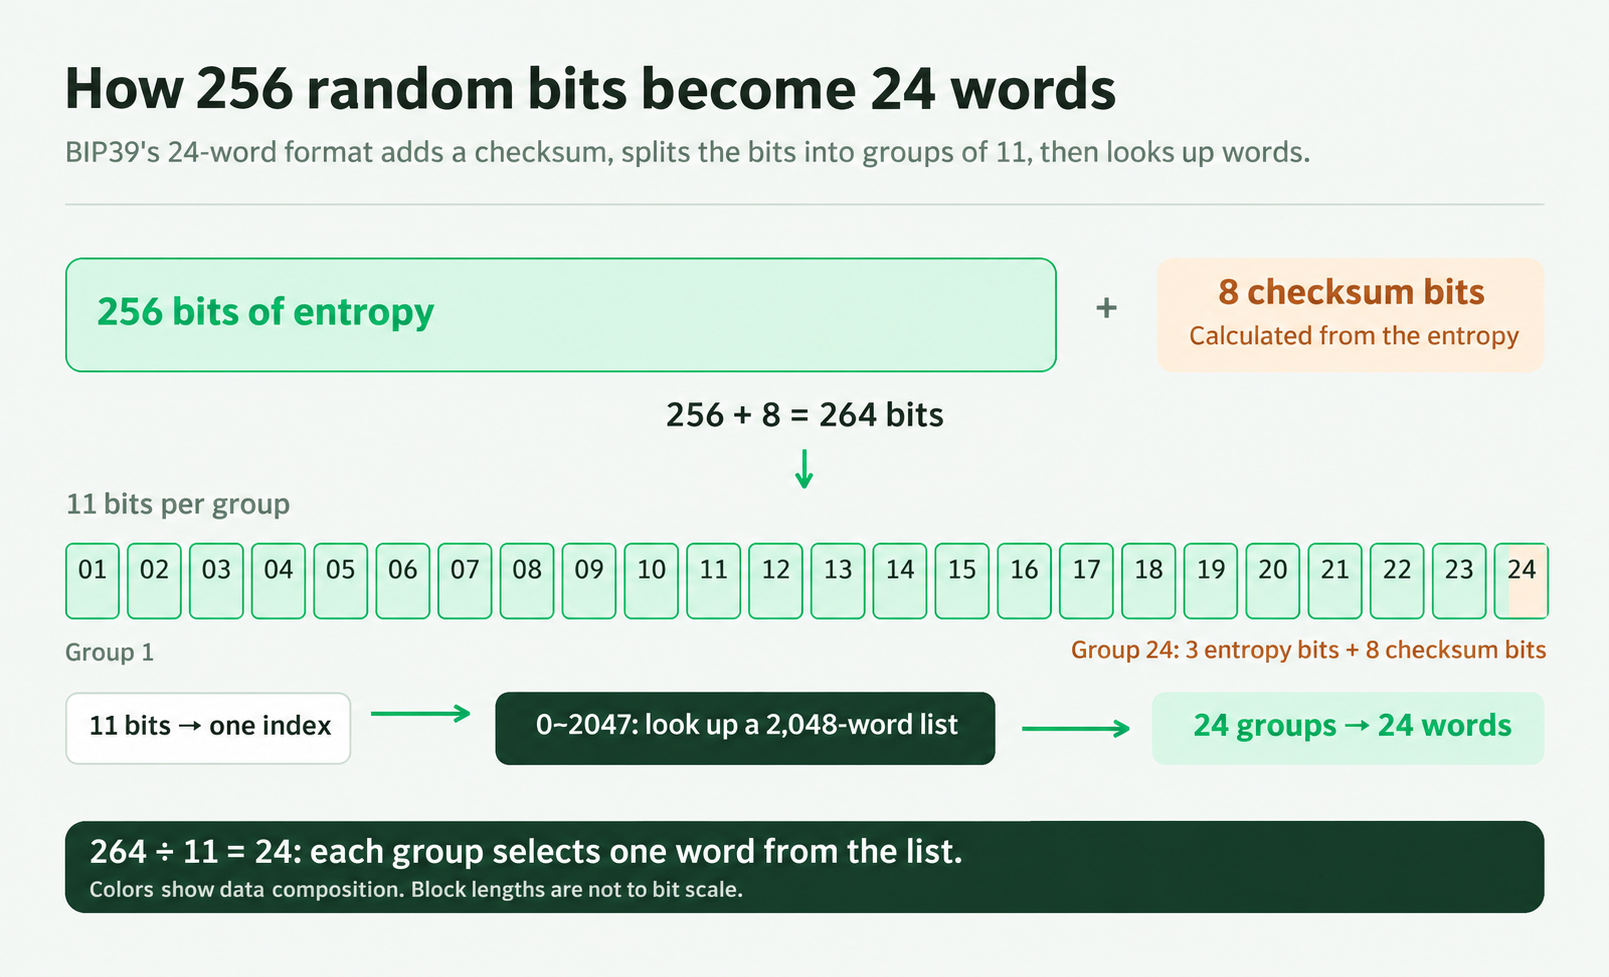
Se dividen en grupos de 11 bits. Cada grupo representa uno de 2¹¹ = 2048 índices de una lista de 2048 palabras. Como 264 ÷ 11 = 24, se obtienen veinticuatro palabras.
256 + 8 = 264 = 24 × 11.
Los 8 bits finales se derivan de los datos originales. No añaden aleatoriedad ni dificultan adivinar. Detectan algunos errores de transcripción; no son cifrado. La lista solo asocia índices y palabras y puede ser pública.
La frase y una passphrase independiente opcional generan una semilla, de la que se derivan claves mediante reglas como BIP32. La misma frase y passphrase, con las mismas reglas, restauran la misma cuenta. Especificación BIP39, especificación BIP32
Lectura complementaria
1. Repartir secretos y autorizar de forma independiente
Dividir un secreto no proporciona automáticamente controles independientes para cada parte. Si la misma entidad comprometida puede pedirlas todas, la división por sí sola no añade una barrera computacional para ella.
Consideremos un esquema XOR de dos partes. Sea el secreto y una máscara uniforme en e independiente de . Definimos:
Aquí representa XOR bit a bit.
Una sola parte no revela información sobre . Para cualquier valor fijo del secreto y de la parte ,
El lado derecho no depende de , por lo que la distribución condicional de no depende de . Observar no cambia ninguna creencia sobre . Igualmente, y es independiente de , así que tampoco revela . Se requiere una máscara uniforme, independiente y no reutilizada entre secretos.
Ambas partes permiten reconstruir el secreto porque XOR se cancela consigo mismo:
El esquema es correcto: una parte no aporta información y las dos juntas recuperan el secreto de manera determinista.
Hay que distinguir dos supuestos. Repartir el secreto protege frente a perder una parte, pero no automáticamente frente al secuestro de la ruta de solicitud. Si el controlador comprometido sigue autorizado y los chips devuelven las partes, el atacante recoge el material por el protocolo normal, sin criptoanalizar el cifrado. Cada parte necesita condiciones independientes del MCU; comprometerlo no debería autorizar todos los demás componentes.
2. Duración de la búsqueda de PIN y función de la sal
Un PIN decimal de seis cifras tiene candidatos. Si cada verificación pasa por el dispositivo, contadores, esperas y borrado pueden hacer inviable la búsqueda exhaustiva. Tras exportar el verificador y reproducir el cálculo fuera, el dispositivo ya no controla los intentos. En este modelo, el coste depende de candidatos y del tiempo por prueba .
Supongamos un PIN uniforme y una búsqueda sin repeticiones. Todas las posiciones de son igualmente probables, por lo que el número esperado de intentos es
El tiempo esperado correspondiente es .
No se pueden dividir sin más los segundos observados por . La búsqueda se detiene al acertar, así que ese tiempo cubre los primeros candidatos, no necesariamente todo el espacio. Si la posición correcta es , el tiempo por prueba es
Solo cuando resulta segundos. Para cualquier , es estrictamente mayor. Por tanto, es un límite inferior por prueba. El tiempo para recorrer todo el espacio, , también es al menos segundos.
Si la búsqueda secuencial empieza por y el PIN es , entonces y . Probar los candidatos tarda unos segundos y la media esperada es aproximadamente segundos. Los valores dependen de , pero se mantiene la conclusión: bajo estas condiciones, verificar sin conexión y sin límite hace viable recorrer candidatos con hardware corriente.
La sal hace que el mismo código produzca verificadores distintos en diferentes equipos, impidiendo reutilizar tablas precalculadas. Cambia el coste amortizado entre objetivos, no el espacio de una cartera concreta. Una vez disponible el material, quedan candidatos y un coste por intento .
Conclusión
La IA está asumiendo gran parte del análisis y del ensayo y error más agotadores y que más experiencia requieren. Seguir código, relacionar memoria, localizar fallos y modificar herramientas avanza ahora mediante iteraciones más rápidas. El investigador juzga el rumbo y valida los resultados; la IA reduce tiempo y esfuerzo para materializar una idea. Ahí disminuyen de forma concreta las barreras de ataque.
Las mismas capacidades refuerzan la defensa: revisar código, validar vulnerabilidades y examinar la cadena de suministro. Entender cómo se distribuye ese trabajo permite evaluar mejor el riesgo y mejorar las protecciones donde importan.
Preguntas frecuentes
Ayuda a leer firmware, seguir parámetros, relacionar estructuras con memoria, organizar experimentos y modificar herramientas. Los investigadores definen objetivos y validaciones y comprueban la fiabilidad de los resultados.
La vía descrita aprovecha fallos de implementación y autorización para obtener material de descifrado; no rompe AES. La IA ayuda a analizar código y datos. El estudio no demuestra una ruptura del cifrado moderno.
No basta contar chips. Repartir secretos exige autorizaciones independientes. Si todos confían en un mismo MCU comprometido, este puede seguir reuniendo los materiales mediante los procedimientos existentes.
El dispositivo solo cuenta comprobaciones que pasan por él. Si el verificador se exporta y el cálculo se reproduce fuera, esos intentos ya no llegan al equipo. El riesgo depende de los permisos de exportación, la verificación y las autorizaciones.
Las carteras dependen de controladores y pilas de los fabricantes de chips. Un fallo compartido puede afectar a varios productos. Hay que evaluar el sistema integrado y coordinar correcciones, adaptación del firmware, pruebas y actualizaciones.