AI がハッカーを量産する—攻撃のハードルは下がっている
キーストーン
- AI は脆弱性の分析と攻撃の検証を容易にします。
- ウォレットの安全性は SE、PIN、システム設計で決まります。
- 外部部品の欠陥はサプライチェーン攻撃の入口になり得ます。
1. ハッカーも AI でコードを書く時代
AI は日常の仕事に広く入り込んでいます。小さなツールが必要になれば、まず要件を説明し、AI に初版を書いてもらい、動かしながら修正する。数回のやり取りで、使えるプログラムができることも珍しくありません。
AI は、セキュリティ分析で最も手間がかかり、経験を要する作業の多くを引き受けています。呼び出し経路の追跡、メモリとの照合、不具合の特定、検証ツールの繰り返しの修正は、従来なら膨大な手作業が必要でした。今では AI がその進行を支えます。人が方針を決めて結果を検証し、AI が分析や試行錯誤を担うことで、着想を検証可能な手法へと近づけられます。
同じ能力は攻撃にも使えます。ある人はプロジェクトを解析して機能を作るよう AI に頼み、別の人は呼び出しやメモリを調べ、ツールを改良してネットワークや機器への入口を探します。作業は似ていても、目的は依頼する人によって変わります。
これが、AI が攻撃のハードルを具体的に下げる仕組みです。以前は、専門知識と反復作業の両方が必要な段階で多くの人が行き詰まっていました。今はプログラミングとハードウェアの基礎があれば、AI の分析を頼りに先へ進めます。プログラミング経験のない詐欺師でも、もっともらしいフィッシングサイトを作れる場合があります。
本記事では OneKey Anzen チームの研究を例に、AI がハードウェア攻撃の分析にどう役立つかを見ていきます。対象はセキュアエレメントを 3 個搭載するウォレットです。AI の支援を受ける攻撃者がどこまで進めるかを評価しました。
この事例は、他の機器にも起こり得る実装上の問題である USB の脆弱性から始まります。ハードウェアウォレットはデジタル資産を守るために専用のセキュリティ設計を採用しています。分析を順に追うことで、業界は信頼境界を点検でき、読者は AI を使う攻撃の実像を理解できます。
対象範囲と修正状況:本記事は OneKey Anzen と Keystone の共同監査を振り返るものです。問題は旧バージョンの Keystone 3 Pro ファームウェアに組み込まれた USB SDK に存在し、2026 年 4 月 1 日公開の v2.4.0 で修正済みです。公式告知では、機器の物理的な所持、正しい PIN の把握、ロック解除、USB 接続の承認、攻撃者が制御するコンピューターへの接続が必要条件とされています。告知時点で、両者はユーザーへの悪用を示す証拠を確認していません。以下の分析は、現行ファームウェアも影響を受けることや、充電だけで攻撃できることを意味しません。公式研究とセキュリティ更新
2. ハードウェアウォレットとは
ハードウェアウォレットを理解するために、まずブロックチェーンの基本を押さえましょう。
ブロックチェーンは、数千台のコンピューターからなる分散ネットワークが共同で管理する台帳と考えられます。ビットコインなどの暗号資産は、その台帳に記録されます。登録された資産と同様、所有権は手元の現金ではなく記録によって表されます。
自分の資産だとどう証明するのでしょうか。リカバリーフレーズから、資産の利用を承認する鍵にアクセスできます。その鍵は電子的な印鑑のようなものです。印鑑を押せる人が取引を承認できます。銀行カードと違い、紛失届を出して簡単に再発行することはできません。必要な復元情報を入手した人は、対応する資産を管理できる可能性があります。
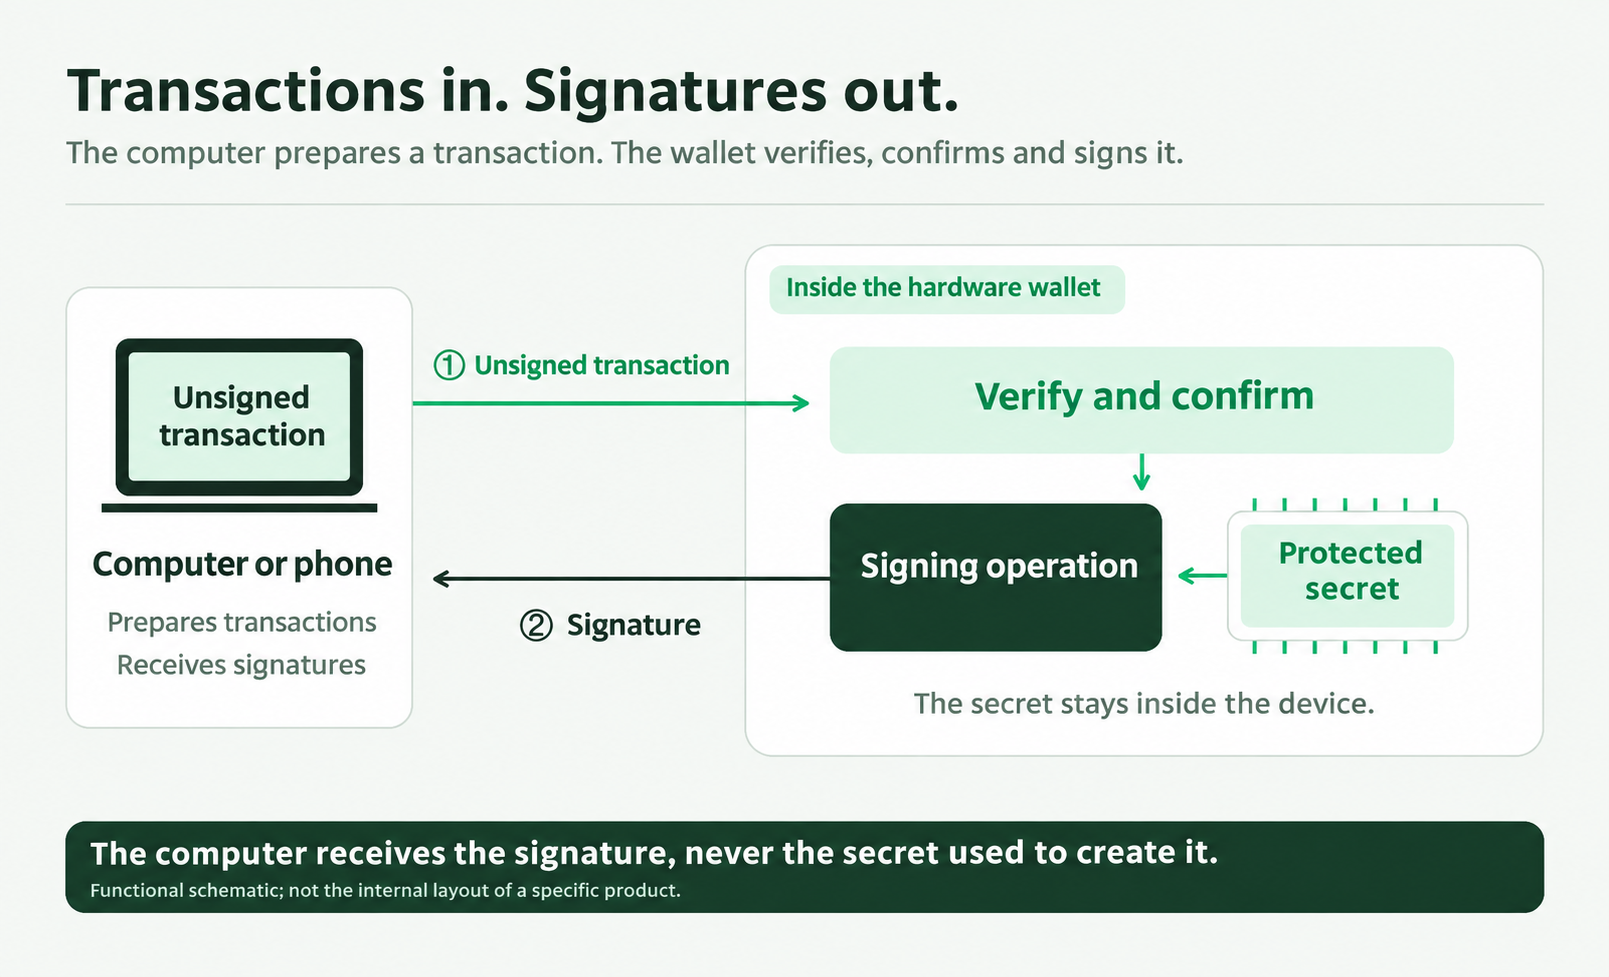
ハードウェアウォレットは、この印鑑を守るための機器です。メインコントローラーがコンピューターとの通信と部品間の調整を担い、セキュアエレメント(SE)が秘密情報を保存し、アクセス条件を確認します。送金時はコンピューターが取引を作成し、機器の内部で署名します。コンピューターが受け取るのは署名済みの文書であり、印鑑そのものではありません。
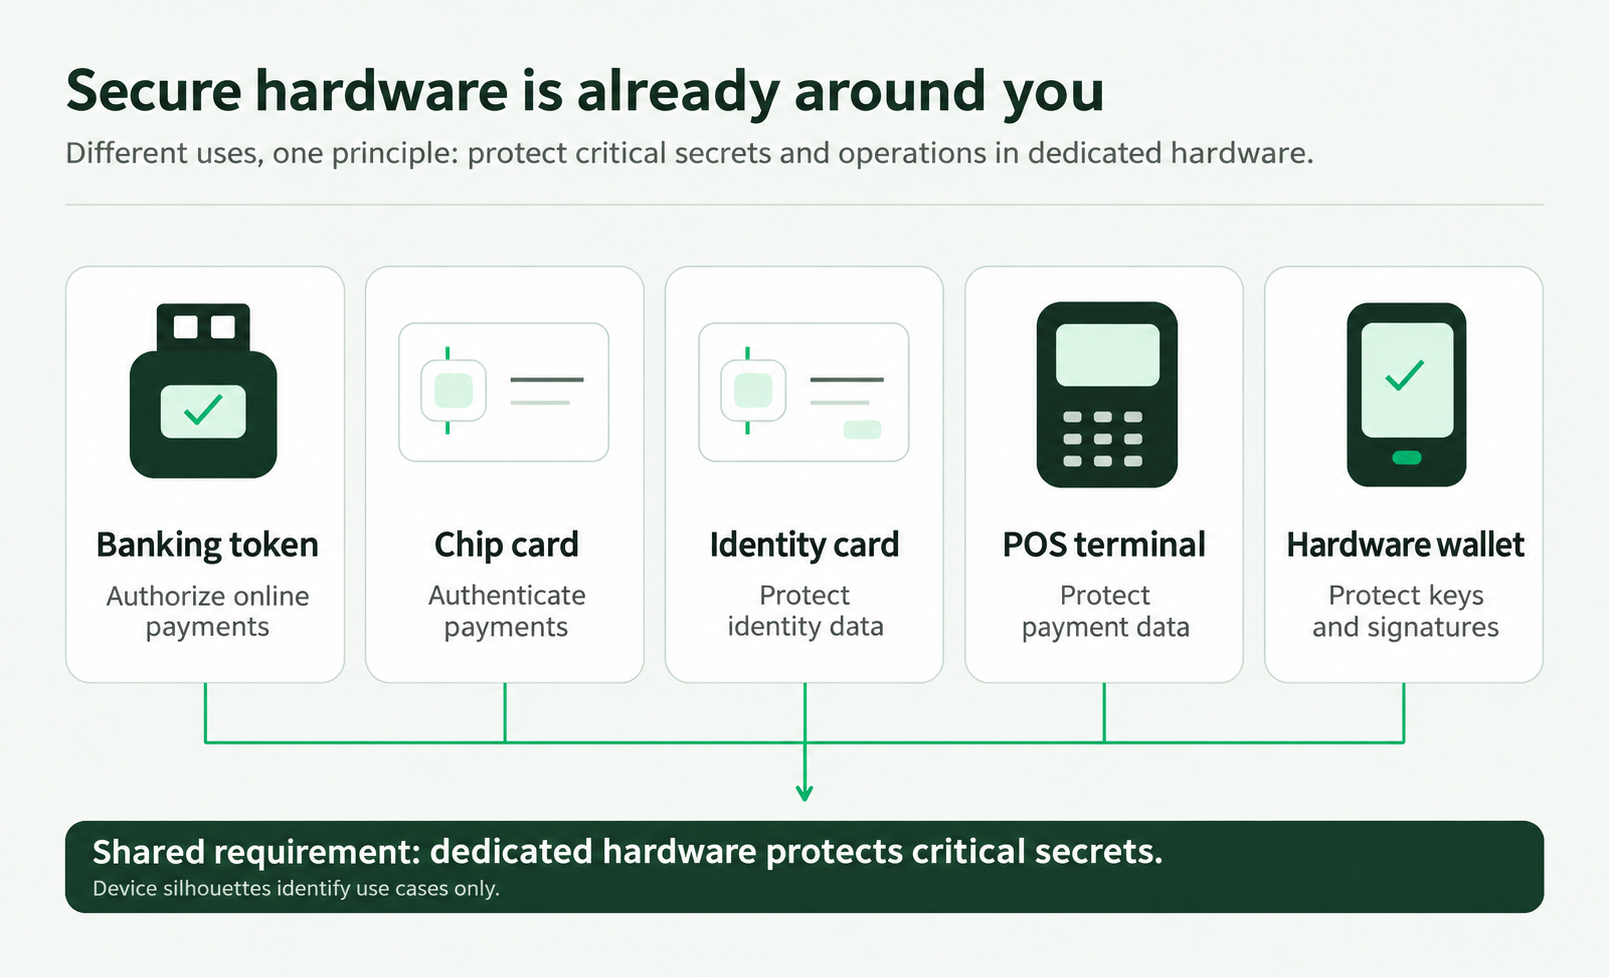
この考え方は、ネットバンキング用トークン、決済カード、身分証にも使われています。専用ハードウェアが秘密を保持し、機密性の高い処理を内部で実行します。ハードウェアウォレットは、それをデジタル資産に応用しています。銀行用トークン、決済・本人確認用チップ、身分証のチップ
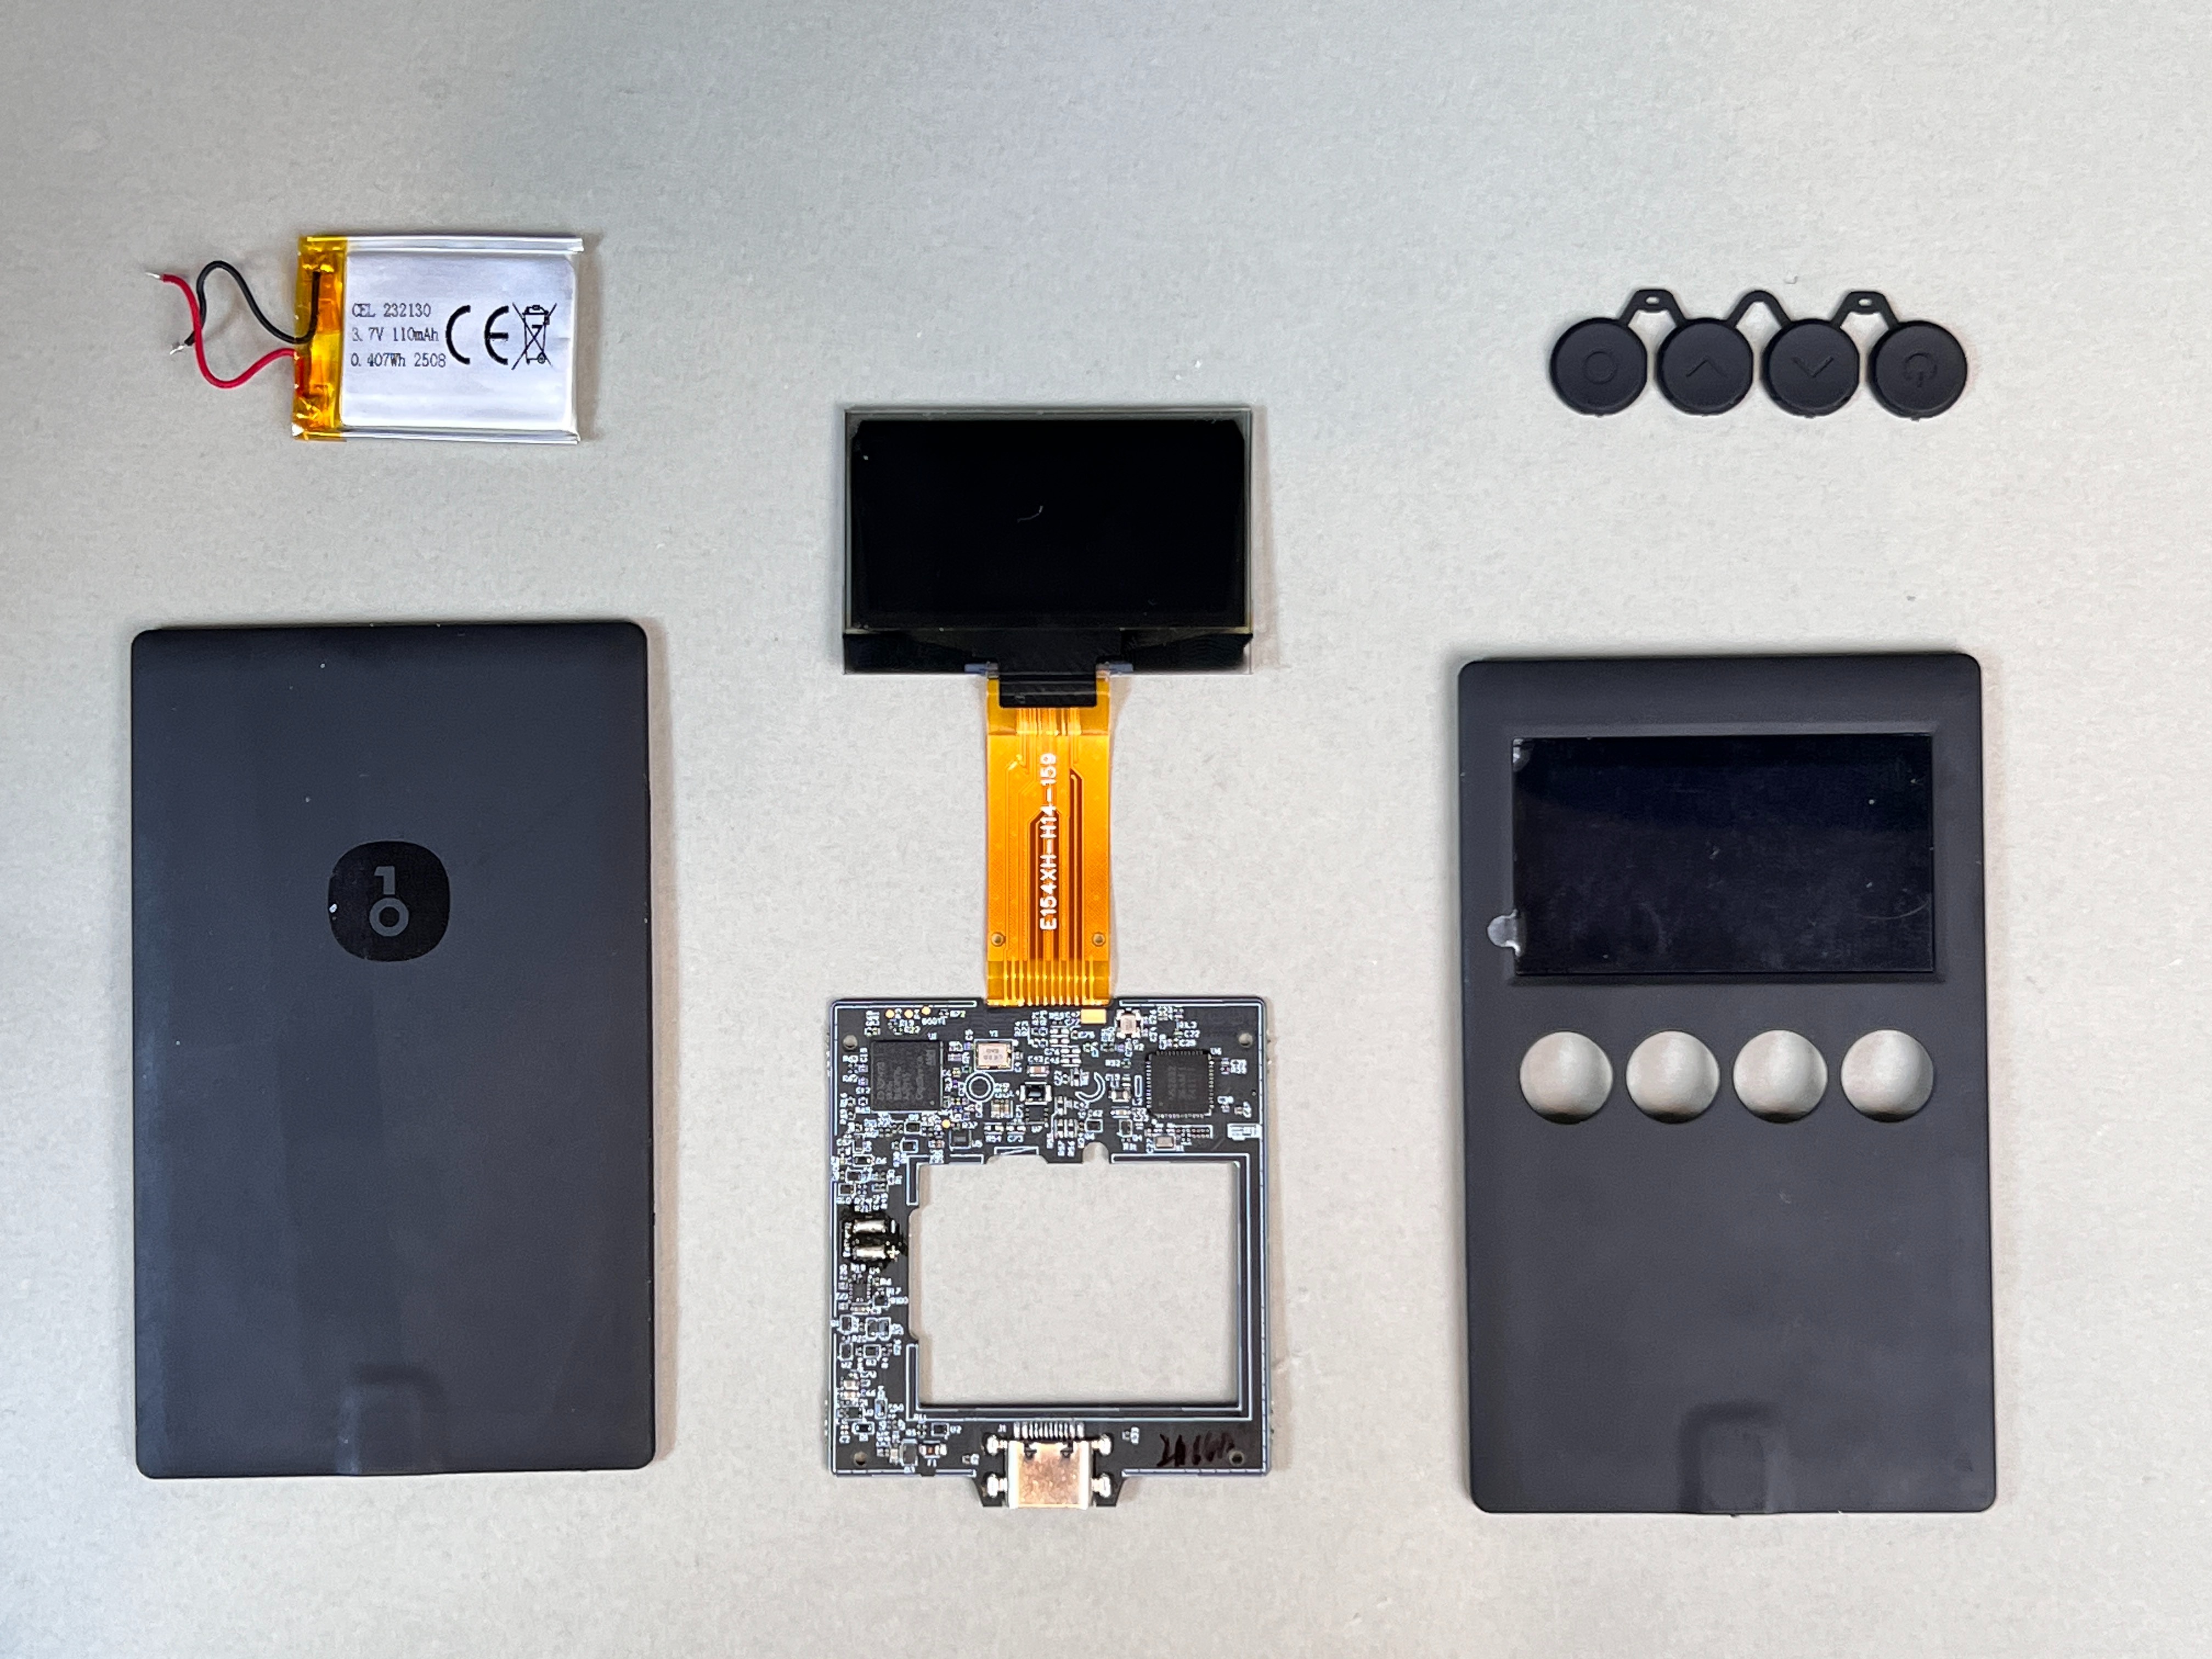
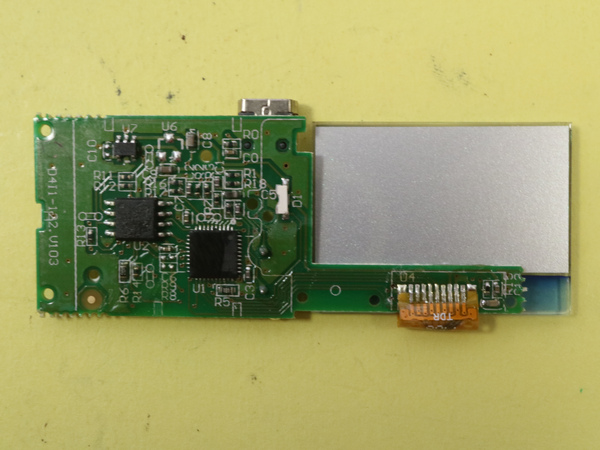
実物の例|OneKey の機器はハードウェアウォレットの構造を示しています。写真:OneKey 公式の分解資料、BugWorkShop の分解記事、kuhnmi による決済カードの接写(CC BY 2.0、サイズ変更)。
このため、ハードウェアウォレットは研究対象として有用です。そこで見つかる弱点は、他のセキュリティ機器にも存在する可能性があります。また、その役割は電子的な印鑑の保管だけにとどまりません。
AI が人に代わって支払い、リクエストへの署名、各種操作を行うようになると、本人確認と権限管理がより重要になります。承認を一つの窓口に集約し、許可する操作を人が決める方法も考えられます。ハードウェアウォレットは、その承認窓口の実装手段になり得ます。
この前提を踏まえ、ウォレットの分析を追いながら、各段階で AI がどう役立つかを見ていきます。
3. AI がハードウェアウォレットの分析を支える過程
1. よくあるバグから始める
今回の事例は、別のウォレットメーカーとの共同監査から生まれました。AI を使って機器を評価し、通常の利用インターフェースを通じて攻撃者がどこまで進めるかを調べるのが目的です。最初に、調査の入口を決める必要がありました。
対象はエアギャップ型のコールドウォレットとして販売されています。Bluetooth も Wi-Fi もなく、カメラ、SD カード、USB 接続で取引をやり取りします。
セキュアエレメントは 3 個あります。復元に必要な情報は複数の部品に分散し、メインコントローラーが要求と応答を中継します。これらは公開情報です。初心者も AI に製品資料やオープンソースのファームウェアの読み解きを手伝ってもらえます。
入口を USB と SD カードに絞りました。今回は筐体を開けずに通常のインターフェースを調べるため、プローブ、配線の変更、フォールトインジェクション、サイドチャネル、JTAG/SWD、ブートローダーへの攻撃は対象外です。USB は署名や充電の際に使われる可能性があります。
方向は定まりました。USB を通じてメインコントローラーに影響を与え、攻撃者のコードを実行させ、その後に既存の処理を使って必要な情報を要求できるかを調べます。USB スタックには以前からメモリ安全性のバグが見つかっており、調査対象としても妥当でした。
この経路が対象とするのは影響を受ける旧ファームウェアであり、前述の公式な前提条件も必要です。ロック解除と USB 接続の承認が必須で、ケーブルの挿入や充電だけでは攻撃経路は開きません。
USB プロトコルスタックは、コンピューターと機器が通信するための規則を実装します。チップメーカーが USB 規格をコードにし、SDK として提供し、機器メーカーが製品に組み込みます。USB メッセージを受信・処理する部分が USB スタックです。
共通のインターフェースでも、実装品質や保守状況が同じとは限りません。長年、新たな点検なしに使われるコードもあります。脆弱性はそうした実装の細部に潜みます。一つの欠陥だけで、コンピューターが指定するメッセージのフィールドから問題を起こせる場合があります。
スタックにはディスクリプター、制御要求、クラスコマンド、データエンドポイントなど多くの層があり、入口も多数あります。そこで調査範囲をさらに絞ります。
注目したのは長さのフィールドです。外部から指定でき、機器が読み書きするバイト数を決めます。機器はその値を使い、受信データの格納先やアクセスするメモリ量を判断します。
コンピューターが送る長さを信用すると、境界外アクセスにつながります。8 バイトのバッファに 1,000 バイトを書き込む要求をそのまま実行すれば、余分なデータが隣接メモリを上書きし、コードを持ち込む余地を作るかもしれません。実際のアクセス前に、すべての長さを利用可能な容量と照合しているかが重要です。
長さは日常的に受け渡されるため、各層が「前の層で確認済み」と思い込むことがあります。その思い込み一つで、有効な境界チェックを通らずに値が最後まで届くことがあります。
多くの経路では適切にチェックされています。難しいのは例外探しです。従来は、入口から関数やファイルを順に追い、値の出所、変換、最終用途、途中の検証を記録していました。
一つの関数では、長さを受け取って次に渡すだけかもしれません。全体では十数回の受け渡しや複数ファイルを経て、切り詰め、オフセット加算、構造体への保存と再取得などが入ります。
三つ目のファイルを読む頃には、元の値の出所を見失うこともあります。多数のフィールドについて最後まで追う必要があり、経験と持久力の両方が求められます。経験が調査の方向を決め、集中力が細部の正確さを保ちます。
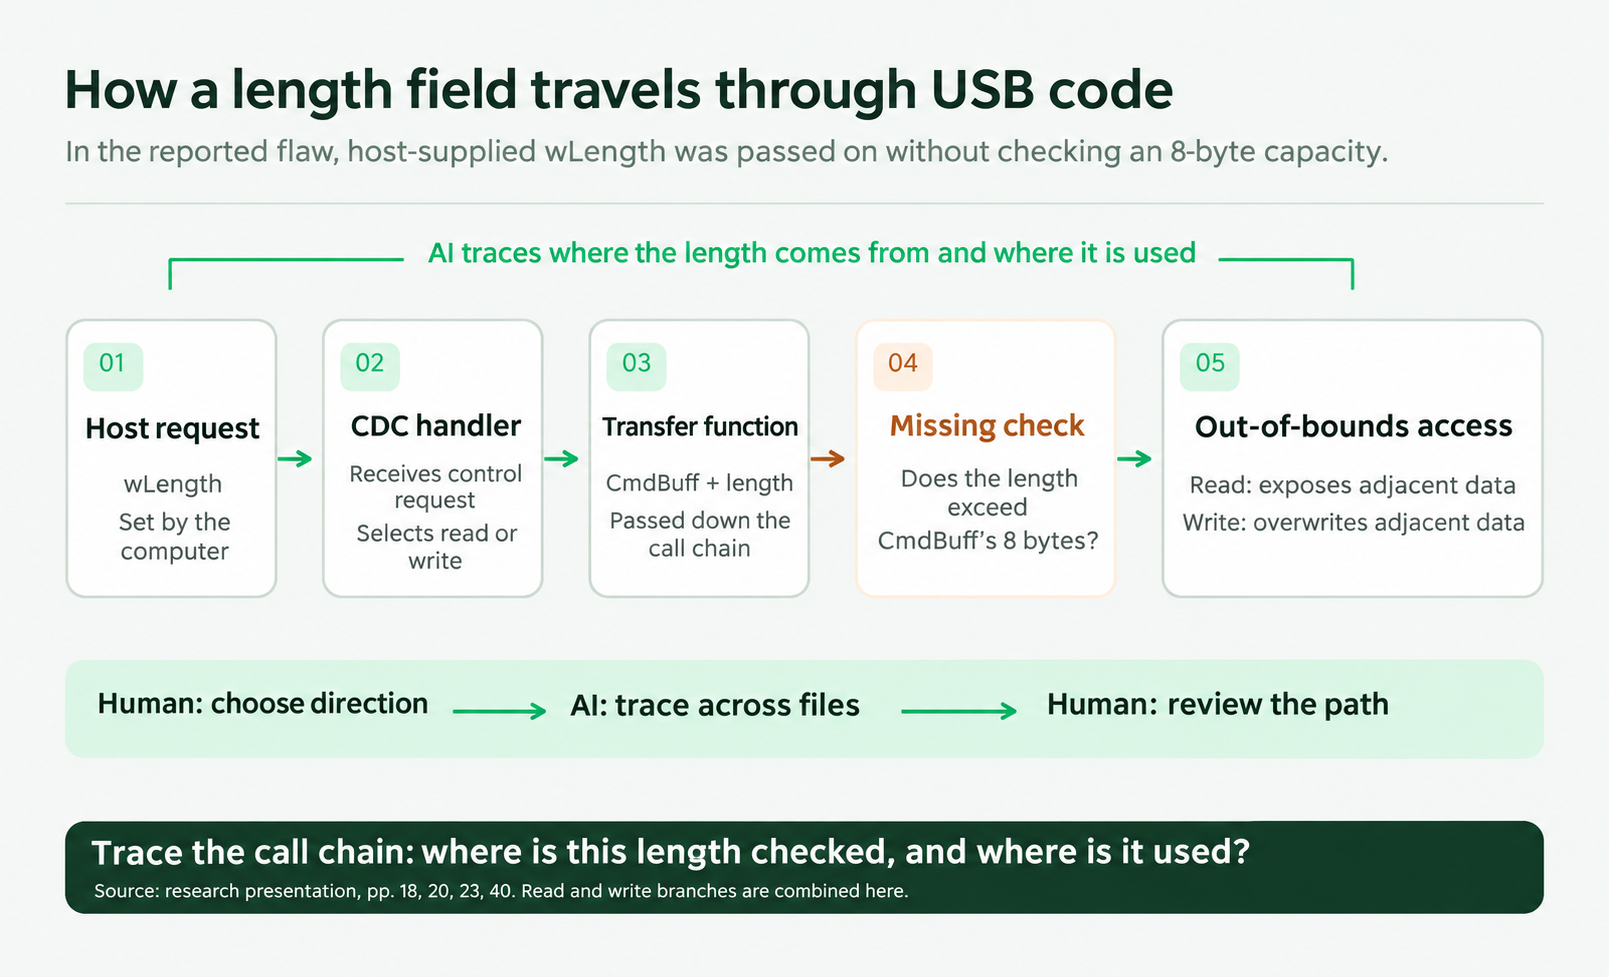
AI はこれらの情報整理を支援できます。関連コードを与えると、長さを呼び出しグラフに沿って追い、入力からメモリアクセスまでの経路を整理し、疑わしい箇所を絞れます。その後、研究者がチェックの有効性と問題の再現性を確かめます。
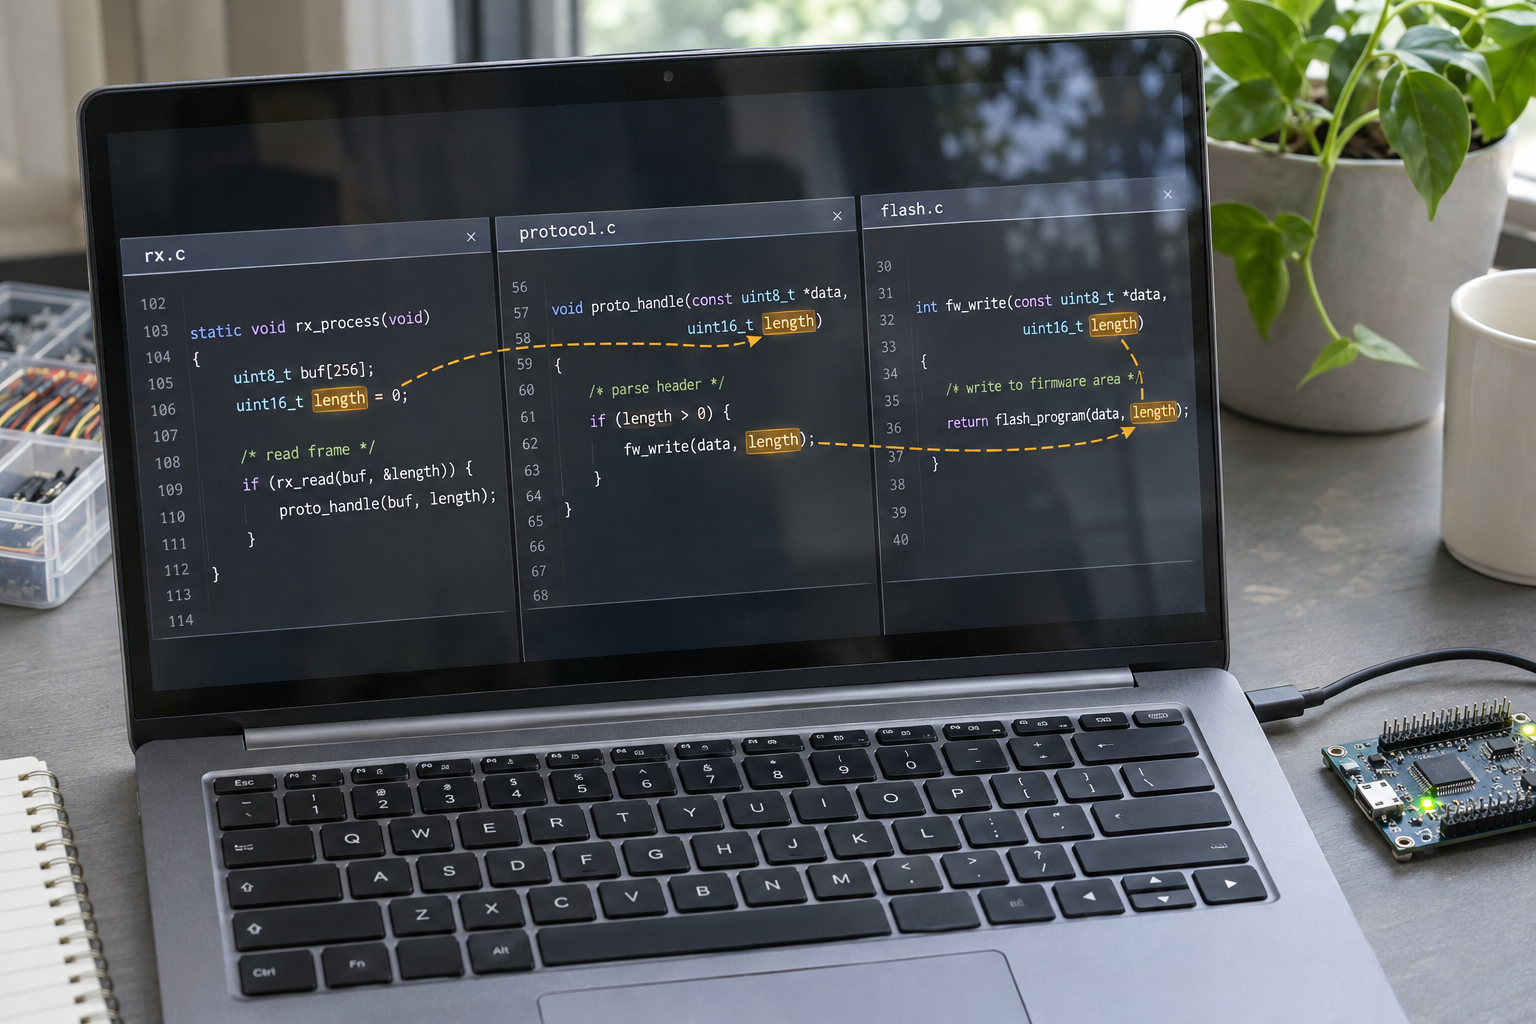
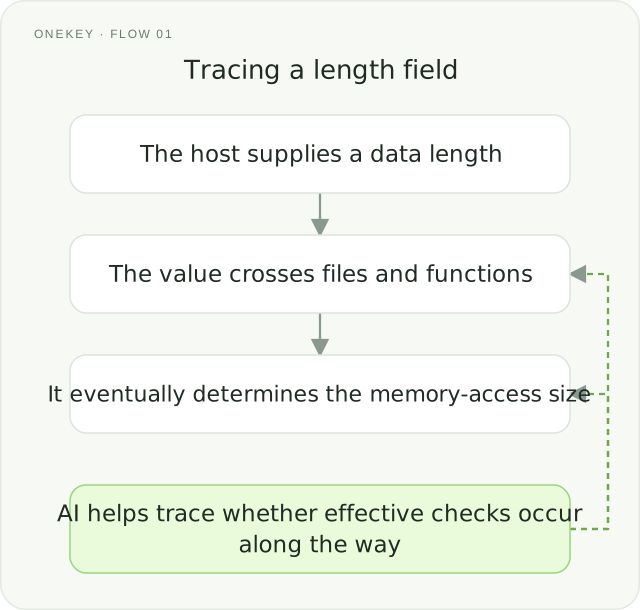
見つかったのは境界外書き込みでした。8 バイトのバッファに対し、外部から渡された長さが十分に制限されていなかったため、余分なデータが隣のメモリに届きます。欠陥はウォレットに組み込まれた第三者製 USB パッケージにありました。
なぜ 8 バイトを越えてアクセスできるのでしょうか。その 8 バイトはメモリの一部にすぎず、隣には別のデータがあります。プロセッサーは、ソースコードで宣言された配列の大きさを自動では把握しません。
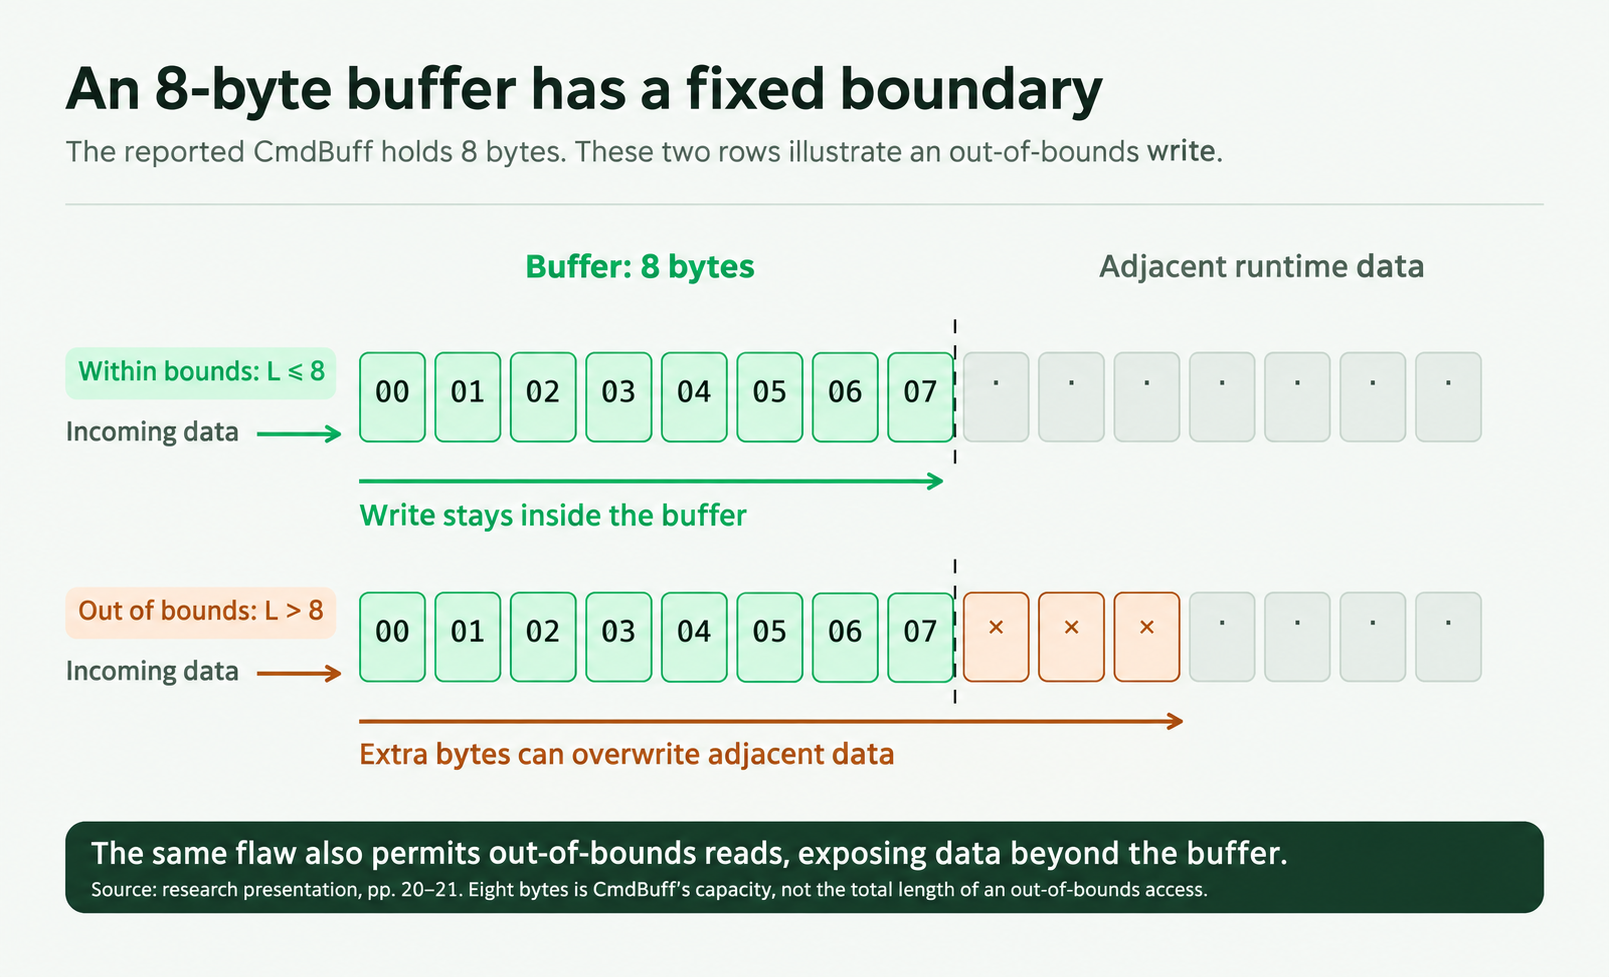
バッファは開始アドレスと長さで定義される領域です。隣接メモリにアクセス権があれば、境界を越えても処理が続くことがあります。境界外の読み取りは周囲の情報を漏らし、書き込みはそれを変更します。普通の長さフィールドが、機器の内部状態に干渉する手段になります。
境界を越えるのは入口にすぎません。どのデータが通信を維持し、どれが実行に影響し、変更が何を起こすかを調べる必要があります。部屋に入れても、中の仕組みを理解したことにはなりません。
2. その脆弱性で何ができるか
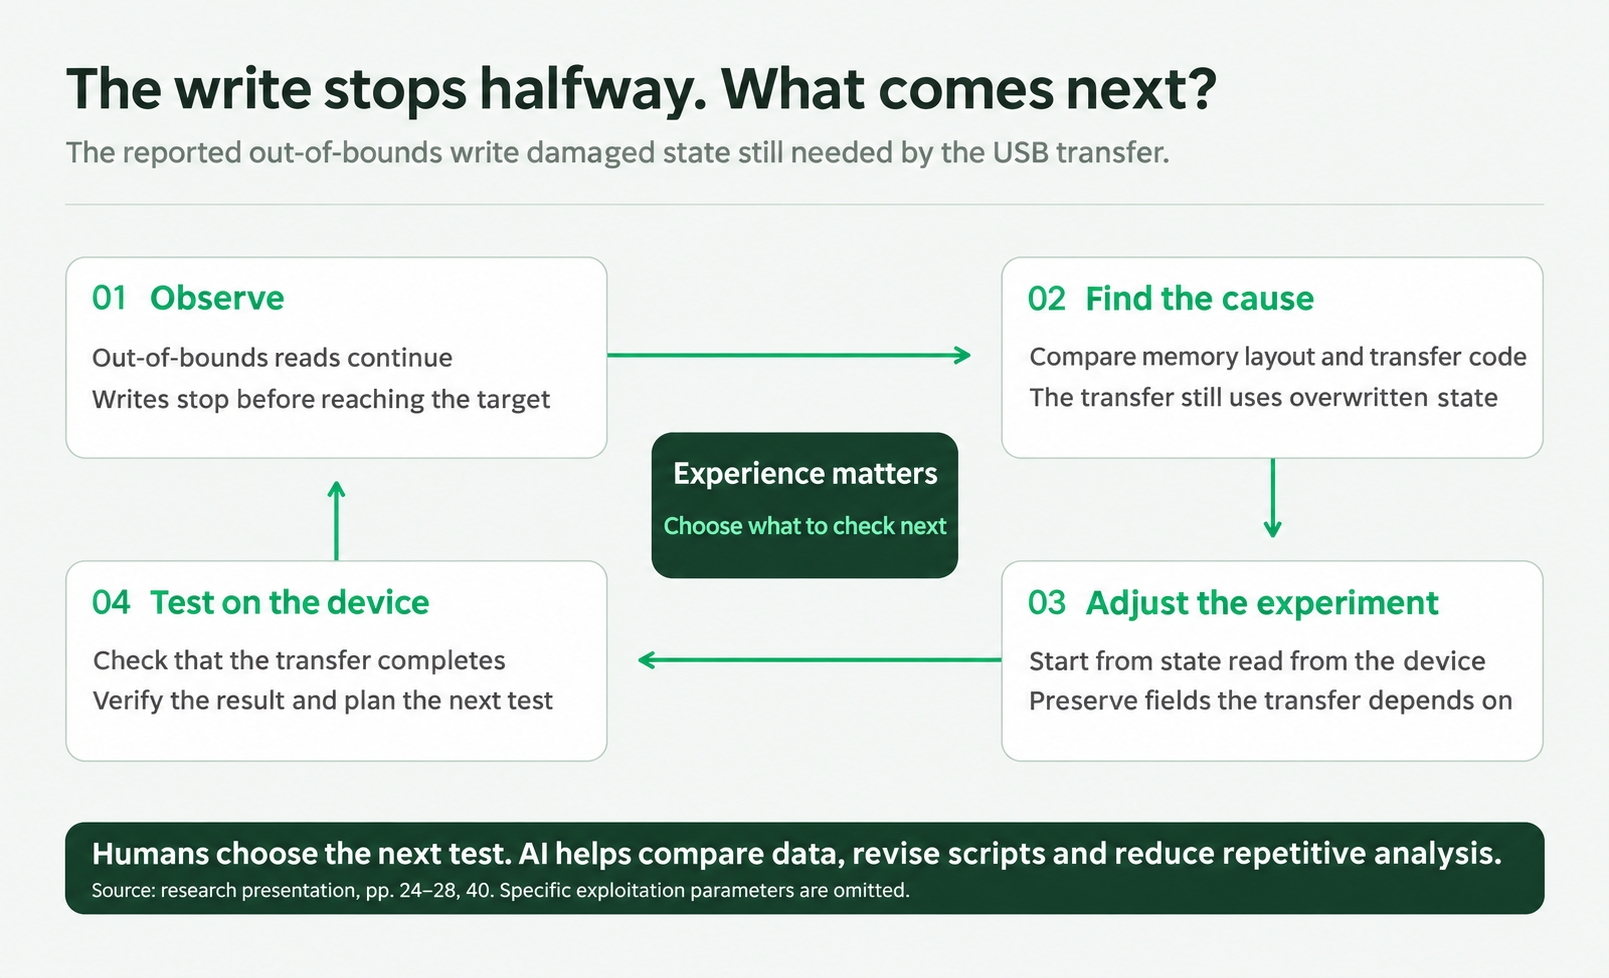
影響を検証し始めたところ、最初の書き込みで USB 接続が切れました。
検証は中断しましたが、手がかりにもなりました。バッファの近くに USB 動作を維持する状態があり、上書きで破損した可能性があります。
プログラムのデータは隣り合うメモリに置かれ、正確な配置はコンパイルで決まります。8 バイトの buffer[8] の後ろに接続状態 usb_state、受信長 rx_len、コールバックのポインターなどが続くかもしれません。
ロッカーが並んでいると考えてください。開発者は名前を付けますが、プロセッサーはアドレスにアクセスします。1,000 バイトの連続書き込みを指示されても、各変数の境界で自動停止するわけではなく、通常動作に必要なデータまで上書きされ得ます。
USB を安定させるには重要な状態を保つ必要があります。動作を妨げない領域だけを変えるか、周囲を書き換える際にも重要な値を維持します。
正確に変更するには、ソースコードと実際のメモリ配置を対応付ける必要があります。コードには変数や構造体があり、メモリダンプには通常アドレスと値があります。その対応をフィールドごとに確認します。
これは特に経験と時間を要する段階です。型、サイズ、アラインメントから位置を推測し、実機と照合します。オフセットを一つ間違えるだけで、後続の対応もずれます。初心者には構造体の配置を読むこと自体が難しい場合があります。
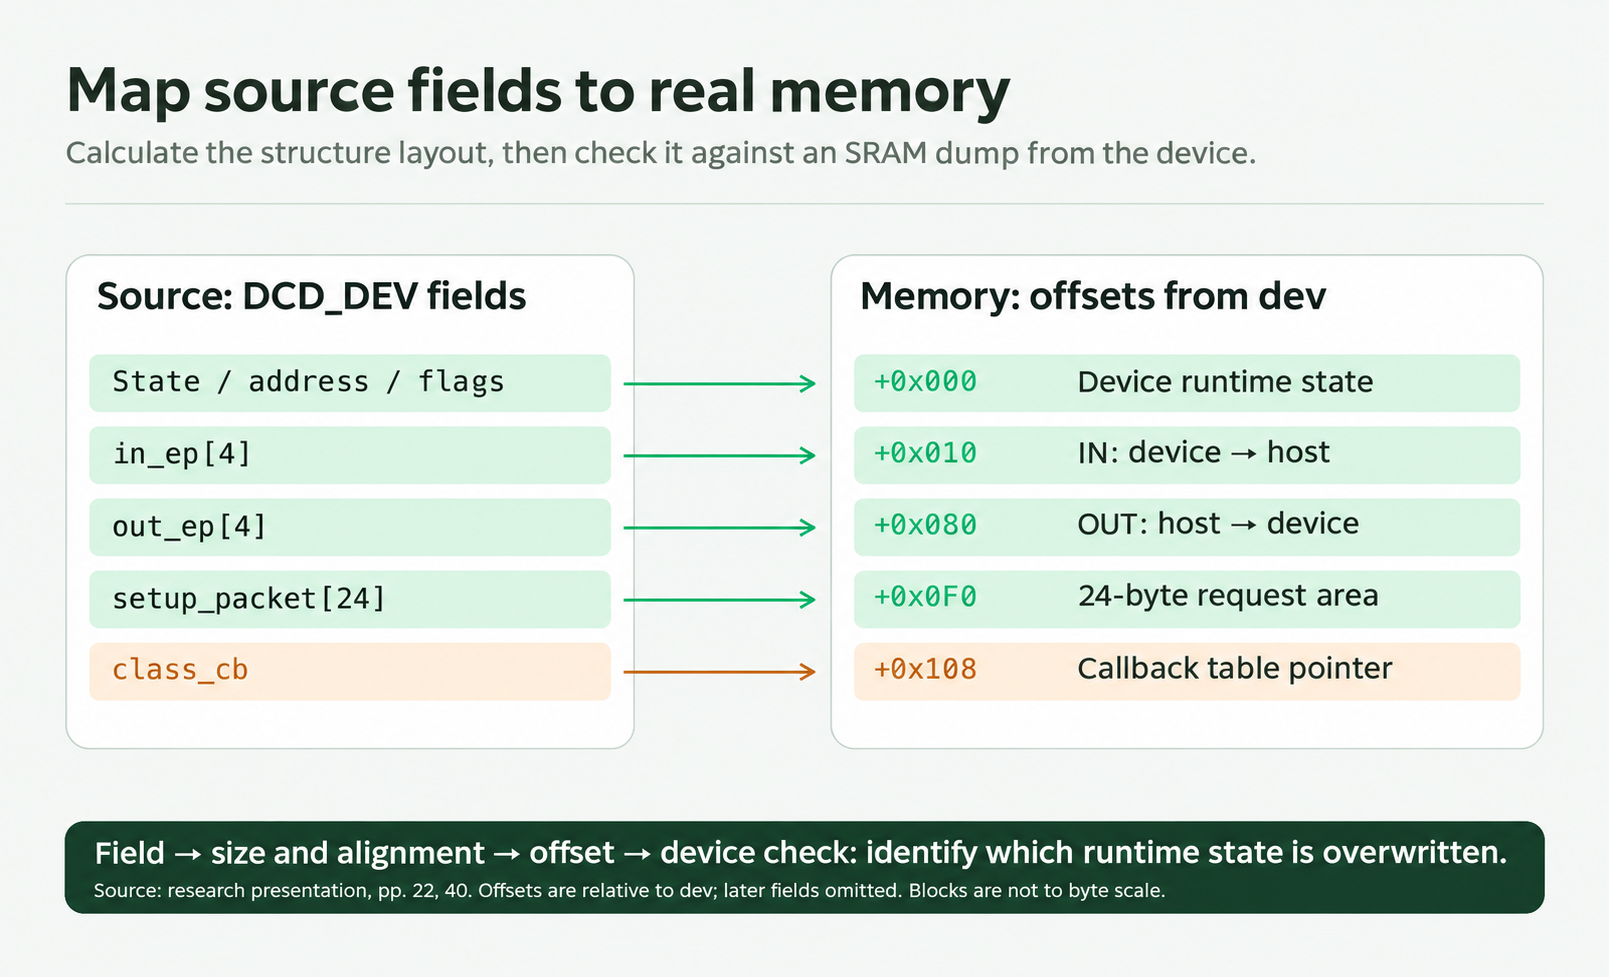
AI は繰り返しの照合作業を支援します。ソースコードはテキストで、メモリも 16 進数で表せるため、併せて解析できます。AI が検証ツールの変更を手伝い、研究者が実験結果から次を決めることもできます。エージェントが分析とツール呼び出しをつなぎ、メモリの対応を段階的に精密化できます。
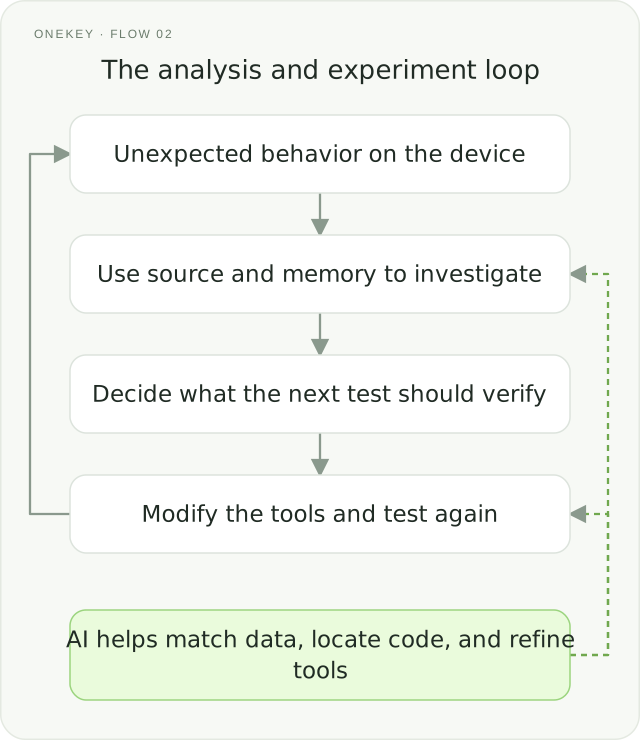
何度か試すと、通常動作に必要なデータを保ちながら対象領域を変更する書き込み方が見つかり、接続を維持できました。
次は、実行先を持ち込んだコードへ向ける段階です。候補は関数ポインターです。次に呼ぶ関数を示すため、予定表の項目のように、その変更が実行経路の変更につながります。
通常、機器には対策があります。メモリ保護によって「書き込み可能だが実行不可」と設定し、ハードウェアが権限を強制できます。
保護が働けば、ポインターが注入コードを指していてもプロセッサーは実行を拒否します。対象機器ではメモリ保護ユニット(MPU)の設定に誤りがあり、この段階に余地が残っていました。
ポインターを変更でき、注入コードも実行できれば、メインコントローラー上のコード実行に至ります。ファームウェア署名は起動時に読み込むコードの真正性を確認します。実行中のメモリ変更には、実行時の有効な保護も必要です。
メインコントローラーの制御がウォレットの復元情報までつながるかは、セキュリティ設計全体の認可境界によって決まります。
3. MCU を制御しても、すぐにフレーズが分からない理由
次に考えるのは、メモリを読み、リカバリーフレーズを探すことです。
ハードウェアウォレットは復元情報を暗号化して保存し、署名やエクスポートのため一時的に復号した後に消去します。メモリを読めば平文が見えるとは限りません。まず暗号化データを見つける必要があります。
オープンソースのファームウェアが手がかりになります。AI とコードを解析すると、セキュアエレメントの保存ページにある暗号化シード情報を特定できます。Page 0 の先頭 16 バイトが IV、Page 1 が暗号文です。
続いて、コード中のフィールドと実機のデータを照合します。各フィールドのアドレス、IV のバイト列、暗号文の範囲を確かめます。
ここでも AI が時間のかかる対応付けを手伝い、必要なデータの位置を特定できます。
暗号文が得られたら、残る方針は二つです。暗号自体を破るか、機器本来の復号処理を再利用するかです。
方針 1:暗号を直接破る
暗号は鍵付きの錠のようなものです。鍵があれば施錠と解錠は容易です。鍵がなければ、暗号文だけではほとんど役に立たないよう設計されます。
元のデータを E、暗号文を C、暗号鍵を K とします。
関係は次のとおりです。
E を K で暗号化すると C になり、同じ鍵で復号すると E が戻ります。ここで考える攻撃は、K なしで元データを取り戻すことです。安全なアルゴリズムでは、それを計算上非現実的にする必要があります。
その安全性をどう測るのでしょうか。暗号学では、問いを厳密に定義できます。
二つの平文 E₀ と E₁ を選んだとします。コンピューターが片方をランダムに選び、K で暗号化して C を見せます。どちらが選ばれたかを判別できるでしょうか。
安全な暗号なら、次の条件が成り立つはずです。
Pr[正解]は正しく当てる確率、½ は当てずっぽうで成功する確率です。縦線は確率の差の絶対値を表します。これが意味的安全性の考え方です。
自分で二つの平文を選び、片方の暗号文を受け取っても、推測より有意に良い成績を出せない。00000000 と 11111111 のように大きく異なる平文でも、有用な判別材料を暗号文に残さないことが求められます。暗号文から正解を見分けられないことが核心です。
二択なら無作為に当たる確率は ½ なので、考え方を説明しやすくなります。四択なら 4 分の 1、候補が増えればさらに下がります。大切なのは、暗号文が推測に対する有意な優位を与えないことです。
数学的な近道がなければ、鍵候補を試すことになります。n ビットの鍵には 2ⁿ 個の値があり、平均では空間の半分、約 2⁽ⁿ⁻¹⁾ 回の試行が必要です。毎秒 r 回試すなら、
AES-256 と同じ n = 256、r = 10¹⁵ とします。毎秒 10 億個の鍵を試せる機械が仮に 100 万台ある計算です。それほど大きな速度でも、t は約 2×10⁵⁴ 年です。
宇宙の年齢は約 1.4×10¹⁰ 年で、差はおよそ 10⁴⁴ 倍です。理想化した Grover の量子探索なら計算量は平方根になり、概ね 128 ビットの探索に相当します。同じ単純化した速度を仮定しても 10¹⁵ 年を超えます。これは規模の説明であり、実際の量子ハードウェアの性能予測ではありません。
このコストでは鍵の直接探索は現実的ではありません。確立された暗号は長年の検証を経ており、有効な解読法が見つかれば大きな成果です。そこで、機器の実装に戻ります。
機器が復号に使うコード、認証情報、材料は何か。そして、侵害されたメインコントローラーがその経路を再利用できるかが次の問いです。
方針 2:機器の復号処理を再利用する
署名のために復号が必要なら、ファームウェアには必要な鍵を得る処理があります。鍵を再構成するコードが本当の調査対象になります。
AI と復号コードを追うと、次の関係が分かりました。
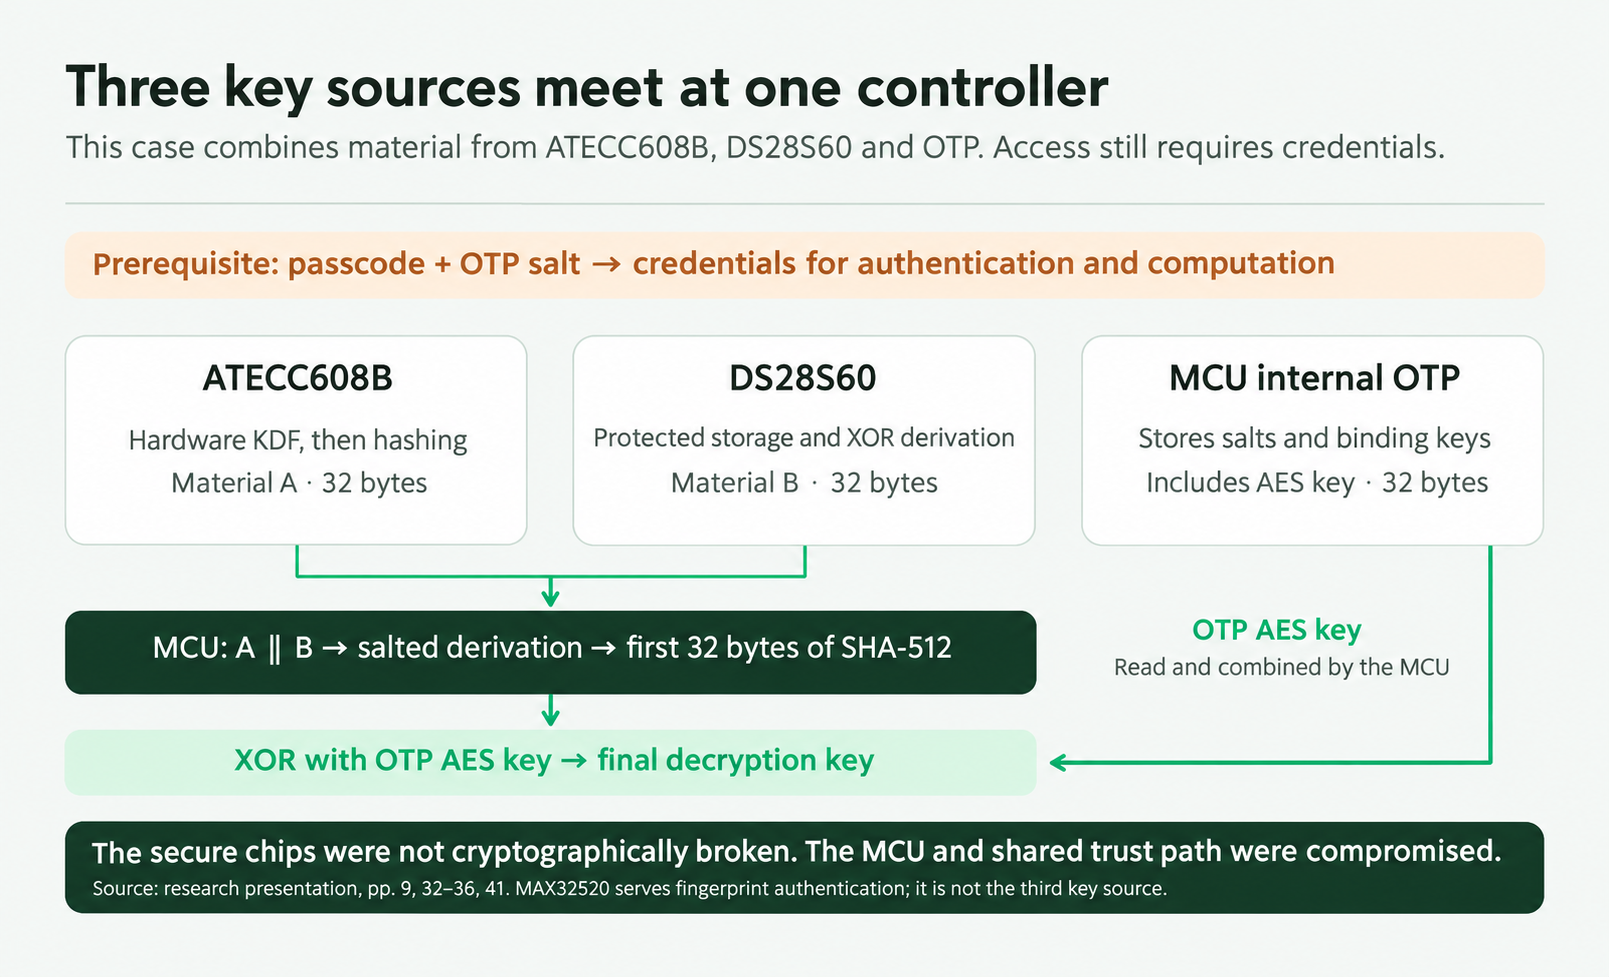
認証情報の確認後、チップ A は内部で KDF を 2 段階、SHA-256 を 3 回実行し、32 バイトの A シェアを生成します。チップ B は保護された保存ページとパスコード由来のダイジェストを XOR し、32 バイトの B シェアを生成します。二つを 64 バイトに連結し、ソルト付きのハッシュ処理と SHA-512 を経て、先頭 32 バイトを鍵材料にします。最後に OTP に書き込まれた 32 バイトの AES 鍵と組み合わせ、実際の復号鍵を得ます。3 個目の SE は主に指紋などの認証を担当し、この導出で同じ役割を担うわけではありません。
錠が三つある金庫を想像してください。開けるには三つすべての鍵が必要です。それぞれ SE A、SE B、OTP の材料に相当します。
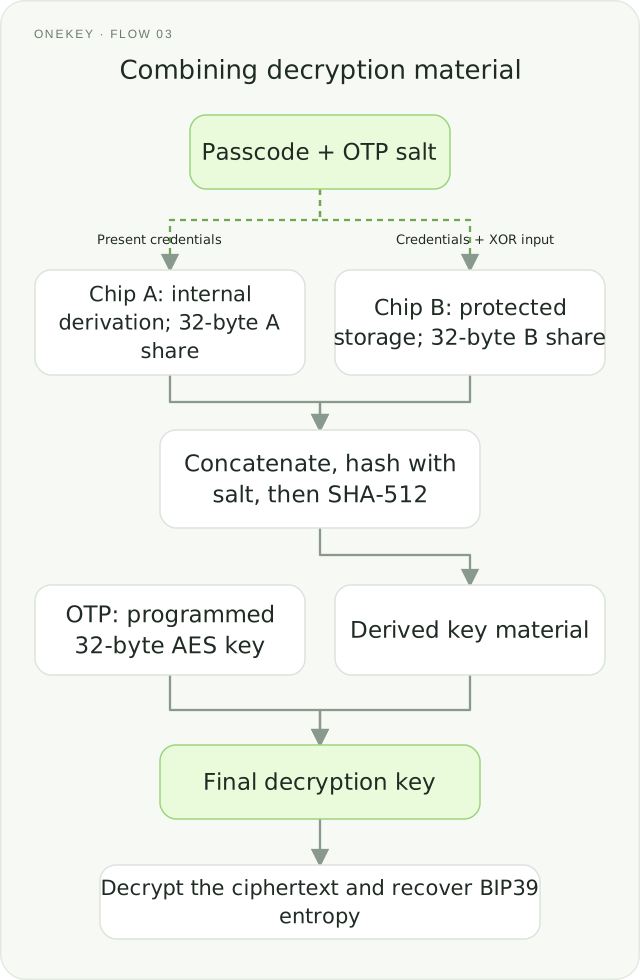
ここでパスコードは機器の PIN を指します。ソルトと AES 鍵は機器ごとに異なる独立した乱数で、製造時に一度だけ書き込める OTP メモリへ記録されます。書き込み後は変更できませんが、読み取りは可能な場合があります。メインコントローラー上の関数 f が最終的にこれらを使います。コントローラーを制御でき、必要な材料も得られれば、同じ復元処理を試せます。
その材料はどう入手できるのでしょうか。
まず OTP のソルトと AES 鍵です。この機器では MPU が読み取り権限を管理し、メインコントローラーから MPU を再設定できます。したがって MCU の制御が、権限を変えて材料を読む機会につながります。
OTP の材料とともに必要なのが PIN です。
4. PIN の試行回数制限はどうなるか
ここでは、実験条件下で検証用データを読めた後、オフライン検証が機器の失敗カウンターに依存しなくなる理由を説明します。この事例の初期条件であるロック解除と USB 承認を不要にする話ではありません。公式告知では正しい PIN の把握が必要です。
アクセスに承認が必要な場合でも、侵害された MCU が検証データを持ち出せるか、その後も試行制限が効くかを監査する必要があります。
PIN は 6 桁で、5 回間違えると機器がデータを消去する設定です。この制限をどう評価すればよいでしょうか。
AI に PIN 検証の処理を探してもらい、入力がどのように確認されるかを調べました。
通常、保存されるのは PIN の平文ではなく検証値です。v = F(p, s) とすると、p は PIN、s は機器固有の材料、F はファームウェアの計算です。今回はメインコントローラーが計算を実行します。p が不明でも、実験条件下では v、F、s を読み取れます。
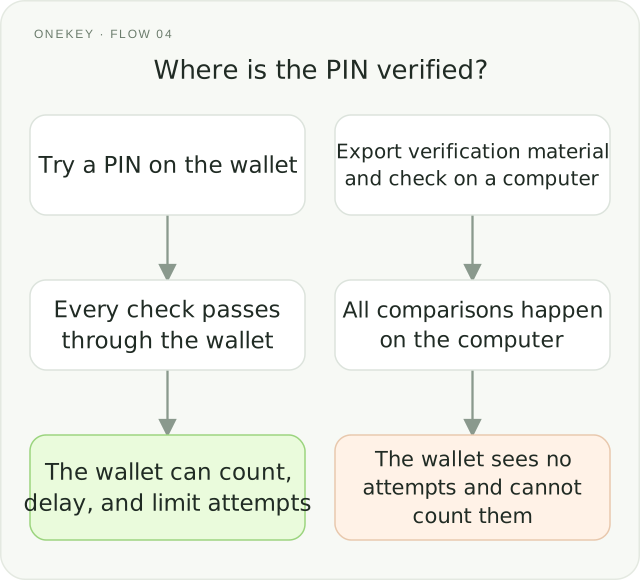
すると機器の外でも検証を再現できます。ウォレットを通らない計算は失敗カウンターを増やしません。PIN 候補の確認をすべてコンピューター上で行えます。
設計はメインコントローラーが信頼できることを前提にしています。チップ B はデータごとに異なるアクセス条件を持ち、検証値は検証前でも読み取れる一方、復号用の B シェアはより強く保護されます。通常動作では、コントローラーが失敗を数え、5 回に達すると消去を指示します。
オフラインで確認できると、6 桁 PIN の 10⁶ 通りは機器の制限外で探索できる有限の空間になります。ある実験では 1.831 秒で PIN を発見しました。この時間から 1 回の検証コストについて何が分かるかは、後半の補足で説明します。
PIN が分かれば残る入力が揃います。ファームウェアのアルゴリズムに従い、後続の処理に必要な認証情報を生成できます。
必要な材料がすべて得られればリカバリーフレーズを再構成でき、対応するアカウントを制御される可能性があります。
5. ユーザーから見たリスク
ここまでは研究者の分析を追いました。次に、ウォレット所有者の立場から考えます。
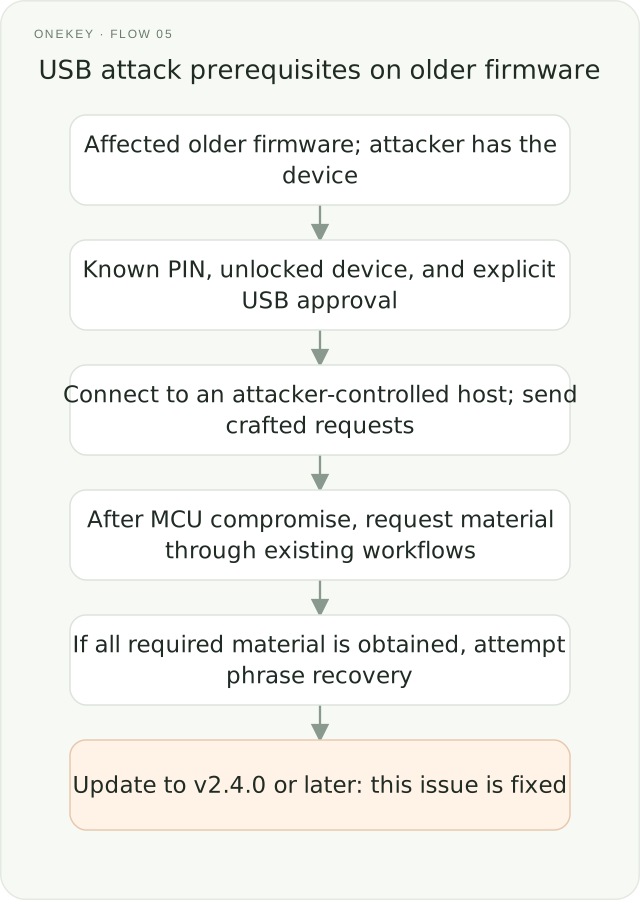
ケース 1:旧ファームウェアと承認済みの USB 接続
まず、影響を受ける旧ファームウェアか、告知の条件がすべて成立するかを確認します。コンピューターにマルウェアがあるだけで、ロック中のウォレットを直接侵害できるとは言えません。
この USB 経路には、ロック解除済みの機器、承認された USB 接続、攻撃者が制御するコンピューターが必要です。充電ケーブルをつなぐだけでは条件を満たしません。
条件が揃って初めて、悪意あるホストが脆弱な USB 要求処理に到達できます。
研究が示したのは、この条件付きの経路です。ホストが細工した要求を送り、MCU に影響を与え、機器の既存処理に沿って必要な材料を取得します。
フレーズの再構成に必要な材料をすべて集められれば、対応する資産が危険にさらされ得ます。この結果をすべてのファームウェア、利用形態、ハードウェアウォレットに一般化することはできません。
ケース 2:機器を物理的に入手した場合
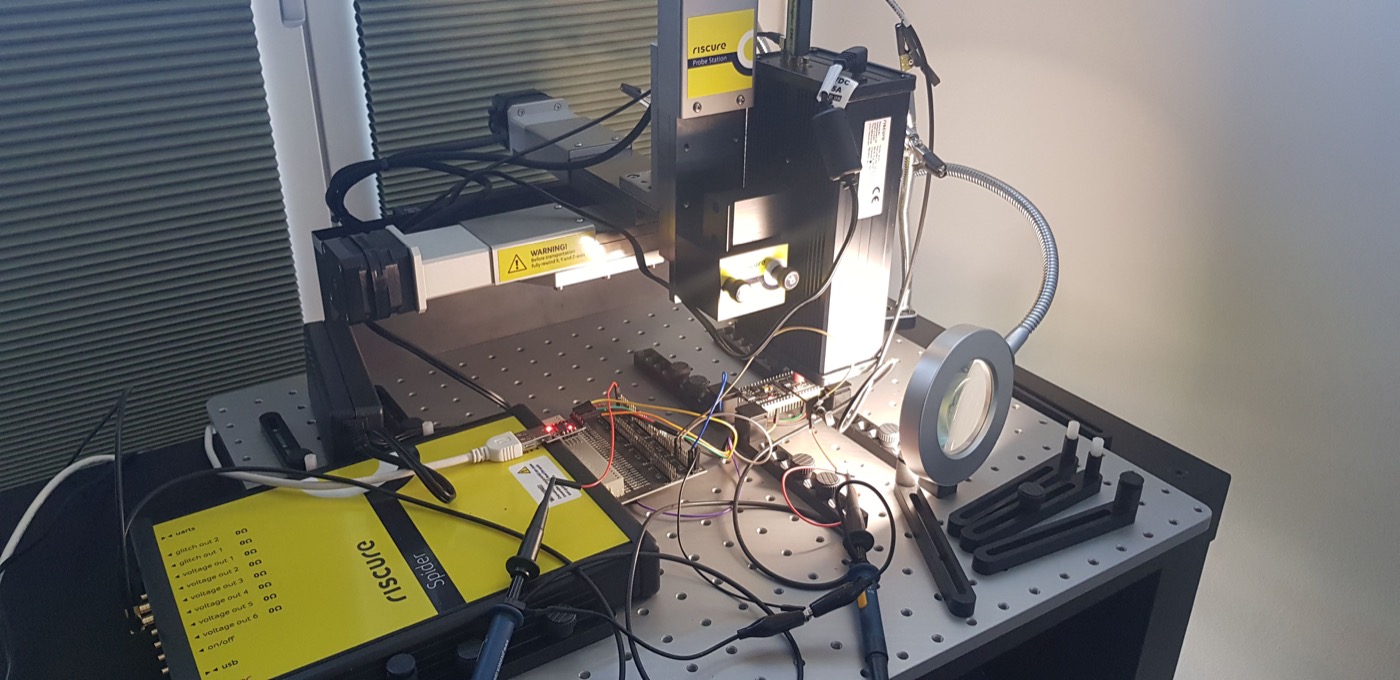
物理的なアクセスは別の研究経路も開きます。以下は物理攻撃の一般原則であり、この事例で実証した手法でも、所持だけで PIN を回避できるという主張でもありません。
筐体の開封、プロービング、フォールトインジェクションは MCU の保護境界を調べる手段です。プロセッサーは電源とクロックに依存します。特定の機器と実験条件では、短時間の乱れがセキュリティチェックに影響する場合があります。成否はチップ、設定、対策によって変わります。
MCU を制御できても、その先の材料へのアクセスは認証情報、SE 側の認可、その他の独立した保護に左右されます。
この事例は、専用の保護機能をシステム全体として評価する必要性を示します。AI の助けで複数の実装ミスをつなぐと、設計上の境界を段階的に越えられる可能性があります。
4. AI は何を担ったのか
各段階をつなぐと、次の流れになります。
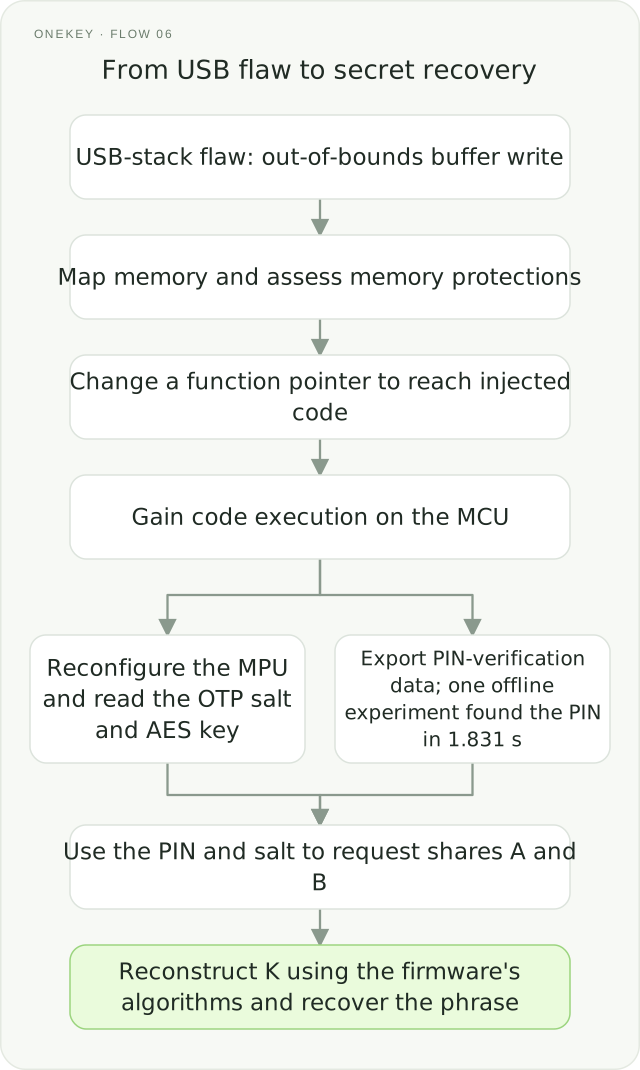
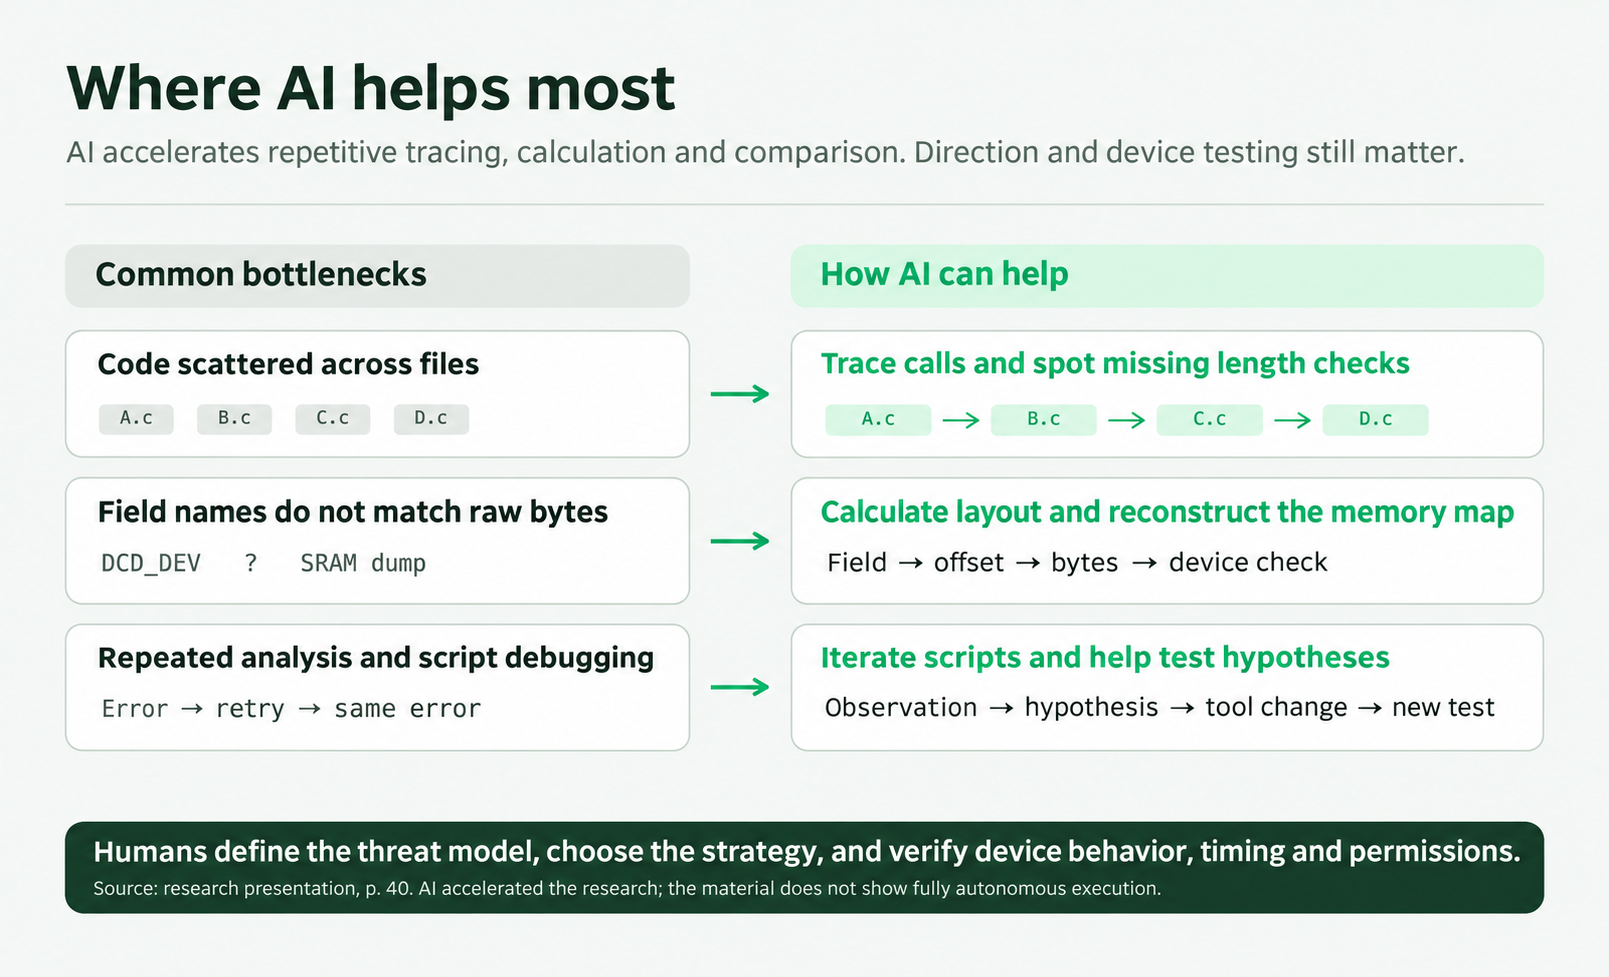
今回 AI が主に担ったのは、脆弱性の分析、検証ツールの変更、コードの探索、データの照合です。研究者が手法と方向を決め、AI が経験を要する地道な作業の多くを引き受けることで、分析と検証を進めました。
組み込み開発の初心者にとって、コードの理解やデバッグは大きな障壁です。AI はコードを説明し、手がかりを整理し、仮説の確認を手伝うため、以前なら止まっていた段階を越えやすくなります。
ウェブ制作も身近な例です。以前はプログラミング未経験者に相当な時間が必要でしたが、今では自然言語の指示から使えるページを作れます。詐欺師も同じ能力で銀行などを模倣でき、フィッシングページは作りやすく、見分けにくくなります。
AI の役割は、さらに別の工程にも広がっています。
クラウド型 AI には通常、安全上の制限があります。同程度の制限を持たないツールは、より広い攻撃作業に使われる可能性があります。実験用電源、プローブ、フォールトインジェクション機器と組み合わせれば、AI は制御プログラムの作成や測定結果の整理も支援できます。
Raelize は 2026 年 5 月に具体例を公開しました。研究者がハードウェアを組み、配線情報と参考資料を渡し、Claude Code でフォールトインジェクション機器や実験用電源の制御プログラムを作りました。初期の ESP32 における既知のセキュアブート回避を再現する実験です。Raelize の実験報告
セキュアブートは実行前にファームウェアの真正性を確認します。その検証コードは、プロセッサーが命令を正しく実行することを前提とします。実際のチップは電圧やクロックの物理条件に依存します。フォールトインジェクションは電圧グリッチなどで条件を一瞬乱し、誤動作によってチェックを回避しようとするものです。
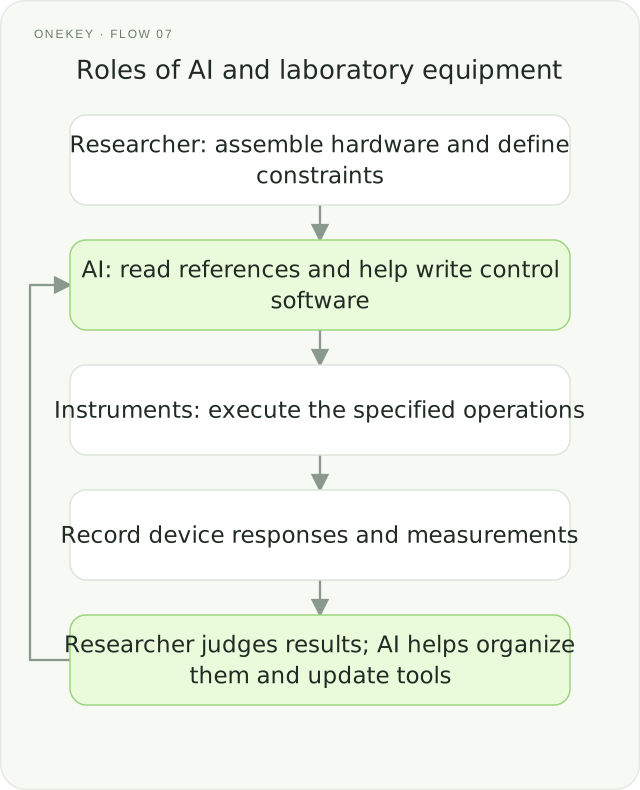
コードの読解から実験まで、AI は散在する情報をつなぎ、処理の負担を減らします。その能力は攻撃分析にも防御にも使えます。
AI 時代もハードウェアとソフトウェアの安全性は中心課題です。NVIDIA が AI インフラで進めるハードウェア分離と権限境界には、ウォレット内で機密処理を隔離する考え方と共通する原則があります。NVIDIA Sentry、エージェントの安全性アーキテクチャ、DSX POD の発表。AI が分析と自動化を低コスト化するほど、ネットワークとハードウェアの防御にも継続的な投資が必要です。
5. サプライチェーンの安全性も欠かせない
見落とされがちな点は、脆弱な USB コードがチップメーカーの SDK に由来していたことです。監査ではウォレットのアプリケーションだけでなく、低層ドライバー、通信スタック、各部の設定と機器内での連携まで確認する必要があります。
銀行用・認証用トークンや決済端末にも似た役割分担があります。ソフトウェアが外部要求を処理し、秘密の保持と保護された操作を担う部品へ仕事を渡します。資産は異なっても、仕組みには共通点があります。PCI の決済端末セキュリティ規格
低層の部品は複数製品で共有されます。一つの SDK を複数の機器メーカーが利用するため、共通コードの欠陥はサプライチェーンを通じて影響を広げます。
メーカーは自社で書いたアプリケーションだけを確認して終えることはできません。ユーザーが買うのは、部品の作者に関係なく完成した機器です。ウォレットのロジックが正しくても、ドライバーが安全性を損なう場合があります。機器メーカーは、システム全体の安全性を評価する責任を負います。
修正にも連携が必要です。チップメーカーが SDK を修正し、機器メーカーが対象製品を特定してファームウェアを適合・検証し、ユーザーが更新を適用します。この問題は v2.4.0 で修正済みです。影響を受ける旧版の利用者は公式経路で更新してください。リスクと対象バージョンを結び付けることで、過去の研究を現在の製品状態と混同せずに済みます。
AI 時代の安全対策は、製品ライフサイクル全体が対象です。ハードウェアとソフトウェアの設計、包装の真正性、通信、運用、修理まで、各段階に適した認識と検証が必要です。
OneKey Anzen チームも、研究の教訓を自社設計に取り入れています。AI は攻撃者の情報整理にも、私たちのコード監査や仮説検証にも役立ちます。
図解補足:乱数が 24 語のフレーズになるまで
リカバリーフレーズはウォレットの復元手段です。ランダムなビット列が 24 語になる過程を見てみましょう。
BIP39 の 24 語形式では、最初のデータは 256 ビットです。各ビットが 0 または 1 なので、組み合わせは 2²⁵⁶ 通りです。このデータから 8 ビットのチェックサムを計算して付加し、264 ビットにします。
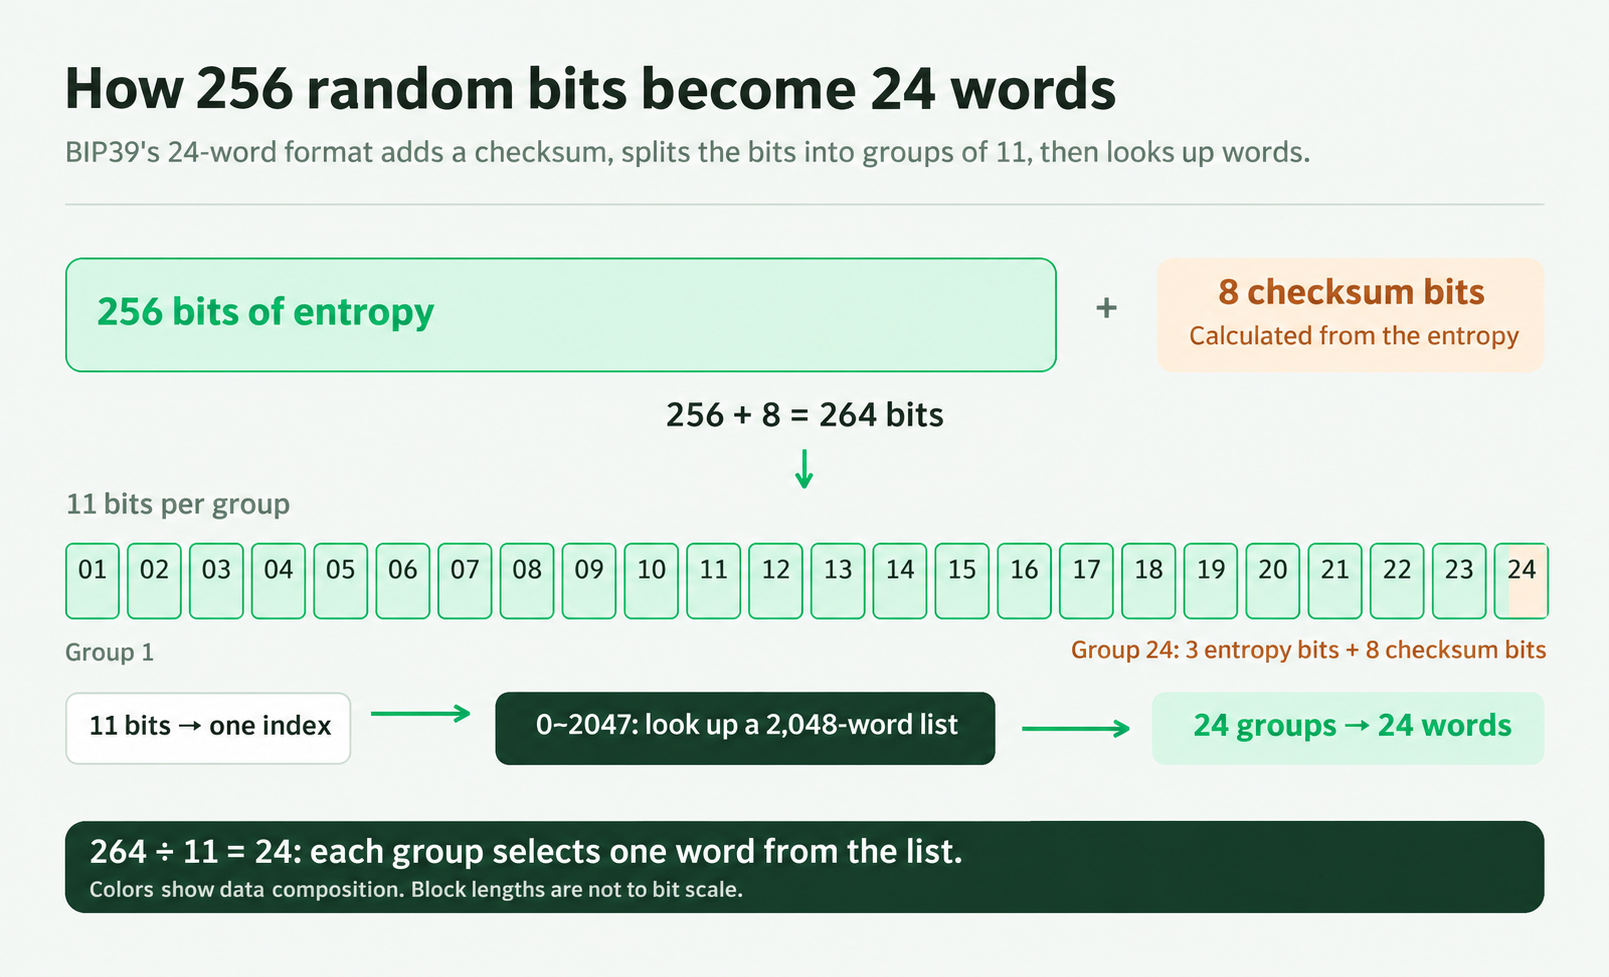
それを 11 ビットずつに区切ります。各組は 2¹¹ = 2048 通りのインデックスを表し、2048 語の単語リストに対応します。264 ÷ 11 = 24 なので、24 語になります。
256 + 8 = 264 = 24 × 11。
末尾の 8 ビットは元データから計算され、乱数性や推測の難しさを増やしません。一部の転記ミスを検出するためのもので、暗号化ではありません。単語リストも番号を単語に対応させるだけなので、公開できます。
ニーモニックと任意の独立したパスフレーズからシードを作り、BIP32 などの規則でアカウント鍵を導出します。同じフレーズ、パスフレーズ、導出規則なら同じアカウントを復元できます。BIP39 仕様、BIP32 仕様
さらに詳しく
1. 秘密分散と独立した認可
秘密を分割しても、各シェアのアクセス制御が自動的に独立するわけではありません。同じ侵害済みの主体が全シェアを要求できるなら、分割だけではその主体への追加の計算上の障壁になりません。
単純な 2 シェアの XOR 方式を考えます。秘密を とし、マスク を から一様に選びます。選択は と独立です。二つのシェアを定義します。
ここで はビット単位の XOR です。
まず、一つのシェアは の情報を明かしません。秘密の値 とシェアの値 を固定すると、
右辺は に依存しないため、 の条件付き分布は に依存しません。したがって を観測しても、 に関する情報は増えません。同様に であり、 は と独立なので、 も の情報を与えません。これは一様で独立したマスクを、別の秘密に使い回さないことが前提です。
次に、XOR は同じ値を二度適用すると打ち消されるため、二つのシェアで秘密を復元できます。
つまり、片方だけでは秘密の情報を得られず、両方あれば確実に復元できる、正しい方式です。
ここには二つの異なる安全性の前提があります。秘密分散は一つのシェアの漏えいに対処しますが、要求経路の乗っ取りまで自動的に防ぐわけではありません。侵害されたコントローラーが引き続き正規の要求元として扱われ、他のチップがシェアを返せば、暗号解読なしに通常のプロトコルで材料を集められます。設計上の論点は、各シェアに MCU から独立した認可条件があるかです。MCU の侵害が他の全部品の許可に直結してはいけません。
2. オフライン PIN 探索の時間とソルト
6 桁の十進 PIN には 個の候補があります。全検証が機器を通れば、失敗回数、遅延、消去のしきい値によって総当たりを非現実的にできます。検証材料を持ち出してホストで計算を再現できると、機器は回数を制御できません。単純化したモデルでは、コストは候補数 と 1 回の時間 で決まります。
PIN は一様分布し、重複なしに候補を試すとします。正解の位置は のどこでも等確率なので、試行回数の期待値は、
対応する期待時間は です。
報告された 秒を単純に で割ることはできません。正解で停止するため、測ったのは先頭の 候補であり、全空間とは限らないからです。正しい PIN の位置が なら、1 回の時間は、
の場合に限って 秒になります。 なら は必ず大きくなります。したがって は 1 回の検証時間の下限です。全空間を試す時間 も、少なくとも 秒です。
例えば から順番に試し、PIN が なら、、 です。全 候補の確認には約 秒、探索時間の期待値は約 秒です。数値は によって変わりますが、この実験条件では回数制限のないオフライン検証により、 候補の空間を普通の機器で探索できるという結論は同じです。
ソルトは、同じ PIN でも機器ごとに異なる検証値にし、事前計算した表の使い回しを防ぎます。変わるのは複数対象へのコストの分散であり、一台の候補空間が広がるわけではありません。その機器の材料が得られれば、空間は 、1 回のコストは のままです。
おわりに
AI は、最も骨が折れ、経験を要する分析と試行錯誤の多くを引き受けています。コードの追跡、メモリの照合、不具合の発見、ツールの改良を、より速い反復で進められます。研究者は方向を判断し結果を確かめ、AI は着想を実装する時間と労力を減らします。攻撃のハードルが具体的に下がるのは、この部分です。
同じ能力で、コード監査、脆弱性の検証、サプライチェーンの点検も効率化できます。AI がどの仕事を担うかを理解することで、リスクを正確に評価し、必要な防御を強化できます。
よくある質問
ファームウェアの読解、引数の追跡、ソースとメモリの照合、実験結果の整理、検証ツールの修正を支援できます。目的、条件、検証方法を決め、結果の信頼性を判断するのは研究者です。
本記事の経路は実装や認可の弱点を利用して復号材料を得るもので、AES などの暗号を破るものではありません。AI は主にコードとデータの解析を支援しており、現代暗号の解読を実証した研究ではありません。
個数だけでは決まりません。秘密の分割には独立した認可が必要です。複数のチップが侵害された同じ MCU を無条件に信頼すると、その MCU が既存の処理で材料を集められる可能性があります。
機器が数えられるのは自身を通る検証だけです。検証材料を持ち出し、別の場所で計算を再現できれば、試行は機器に届きません。リスクは持ち出し権限、検証方法、認可設計に依存します。
ウォレットはチップメーカーのドライバーや通信スタックを使うことが多く、共通部品の欠陥が複数製品に影響します。メーカーは統合されたシステムを評価し、上流の修正、ファームウェアの対応、検証、ユーザーの更新を連携させる必要があります。