A IA está produzindo hackers em escala: as barreiras ao ataque diminuem
Principais Resultados
- A IA facilita analisar vulnerabilidades e validar ataques.
- Elementos seguros, PIN e projeto completo determinam a segurança.
- Falhas em componentes terceiros podem abrir ataques à cadeia de suprimentos.
1. Quando os hackers também começam a programar com IA
A IA entrou no trabalho cotidiano. Para criar uma pequena ferramenta, muita gente começa explicando o que precisa, pede uma primeira versão à IA e depois executa e corrige o programa. Algumas rodadas podem ser suficientes para fazê-lo funcionar.
A IA está assumindo muitas das tarefas de análise de segurança mais cansativas e que mais exigem experiência. Seguir cadeias de chamadas, relacionar código e memória, localizar problemas e modificar ferramentas de teste exigia sucessivas etapas manuais. Agora a IA pode acelerar esse processo. As pessoas continuam definindo a direção e verificando os resultados, enquanto a IA absorve boa parte da análise e da tentativa e erro necessárias para transformar uma ideia em um caminho verificável.
Essas capacidades também podem servir a ataques. Uma pessoa pede à IA que analise um projeto e implemente funções; outra pede que siga chamadas, leia memória e adapte ferramentas para encontrar uma entrada em uma rede ou dispositivo. O trabalho é semelhante; a finalidade depende de quem faz o pedido.
É assim que a IA reduz, na prática, as barreiras para atacar. Antes, muitas pessoas paravam em tarefas repetitivas que também exigiam conhecimento especializado. Agora, com noções de programação e hardware, podem avançar a partir das análises da IA. Mesmo sem saber programar, golpistas podem criar páginas de phishing convincentes.
Usaremos uma pesquisa da equipe OneKey Anzen para mostrar a contribuição da IA à análise de ataques de hardware: avaliar uma carteira com três elementos seguros e verificar até onde um atacante consegue avançar com essa ajuda.
O caso é ilustrativo porque começa com uma vulnerabilidade USB, um problema de implementação que também pode aparecer em outros dispositivos. Carteiras de hardware têm projetos específicos para proteger ativos digitais. Acompanhar a análise permite examinar suas fronteiras de segurança e entender o que envolve um ataque assistido por IA.
Escopo e correção: este artigo revisita uma auditoria conjunta da OneKey Anzen com a Keystone. O problema afetava versões antigas do firmware da Keystone 3 Pro que integravam esse SDK USB e foi corrigido na v2.4.0, lançada em 1º de abril de 2026. O comunicado oficial exige posse física do dispositivo, conhecimento do PIN correto, desbloqueio, aprovação da conexão USB e conexão a um computador controlado pelo atacante. Na publicação do comunicado, nenhuma das equipes havia encontrado evidências de exploração contra usuários. A análise não indica que versões atuais continuam afetadas nem que apenas carregar o dispositivo permite atacá-lo. Pesquisa oficial e atualização de segurança
2. O que é uma carteira de hardware?
Uma breve explicação sobre blockchain ajuda a entender seu papel.
Uma blockchain pode ser vista como um livro de registros mantido por milhares de computadores, ou uma rede distribuída de servidores. Criptomoedas como bitcoin são registradas nele. Assim como em um ativo nominativo, a propriedade aparece nos registros, em vez de ser dinheiro físico na mão.
Como provar que um ativo é seu? A frase de recuperação dá acesso às chaves que autorizam seu uso. Essas chaves funcionam como um selo eletrônico: quem consegue aplicá-lo pode autorizar transações. Diferentemente de um cartão bancário, não basta declarar sua perda para substituí-lo. Quem obtiver as informações de recuperação necessárias poderá controlar os ativos correspondentes.
A carteira de hardware protege esse selo. Um controlador principal se comunica com o computador e coordena os componentes; os elementos seguros (SE) guardam os segredos e verificam as condições de acesso. O computador prepara a transação, e o dispositivo gera a assinatura internamente. O computador recebe o documento assinado, não o selo.
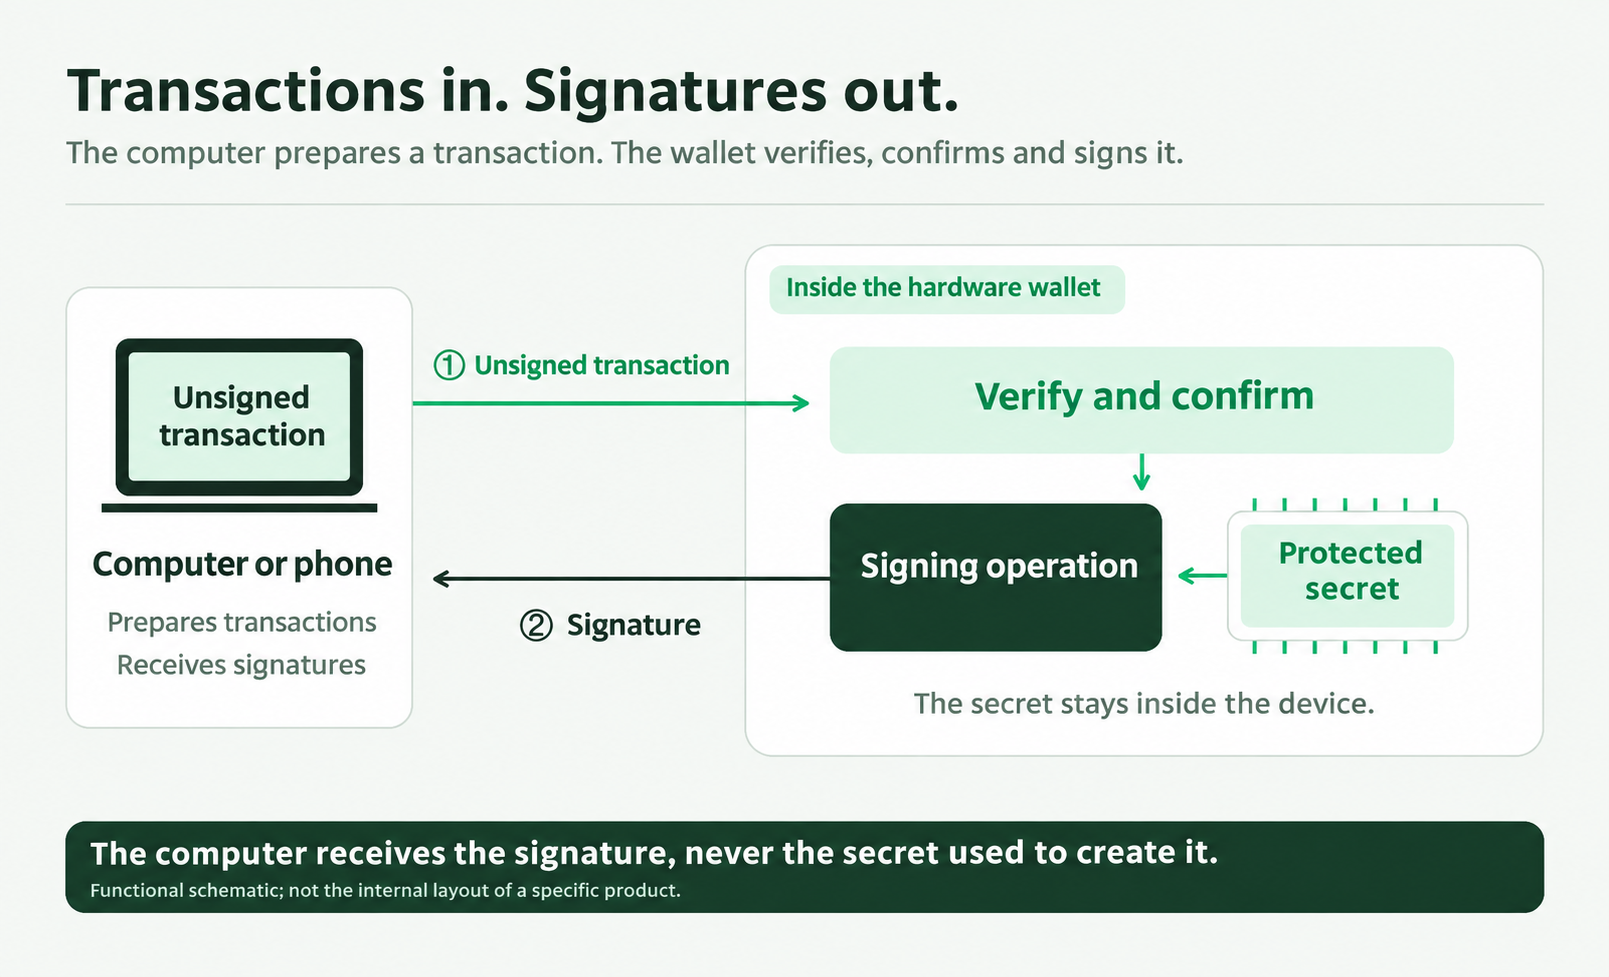
Esse princípio também aparece em tokens bancários, cartões de pagamento e documentos de identidade: hardware especializado guarda segredos e realiza operações sensíveis internamente. A carteira o aplica aos ativos digitais. Tokens bancários, chips de pagamento e identidade, chips de identidade
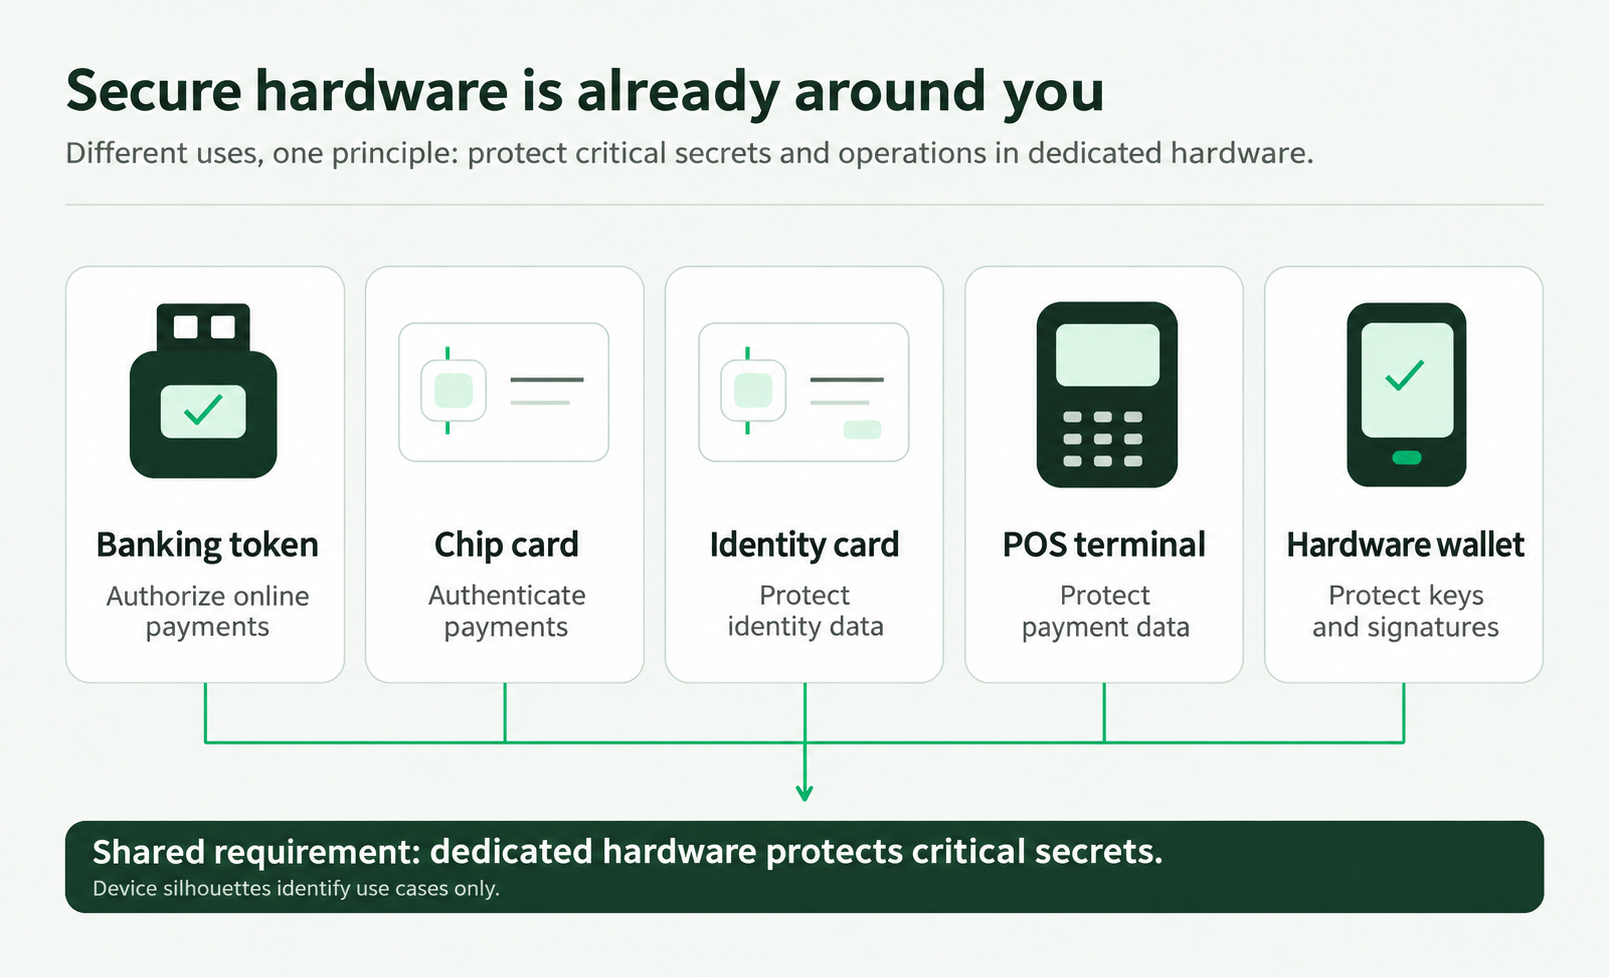
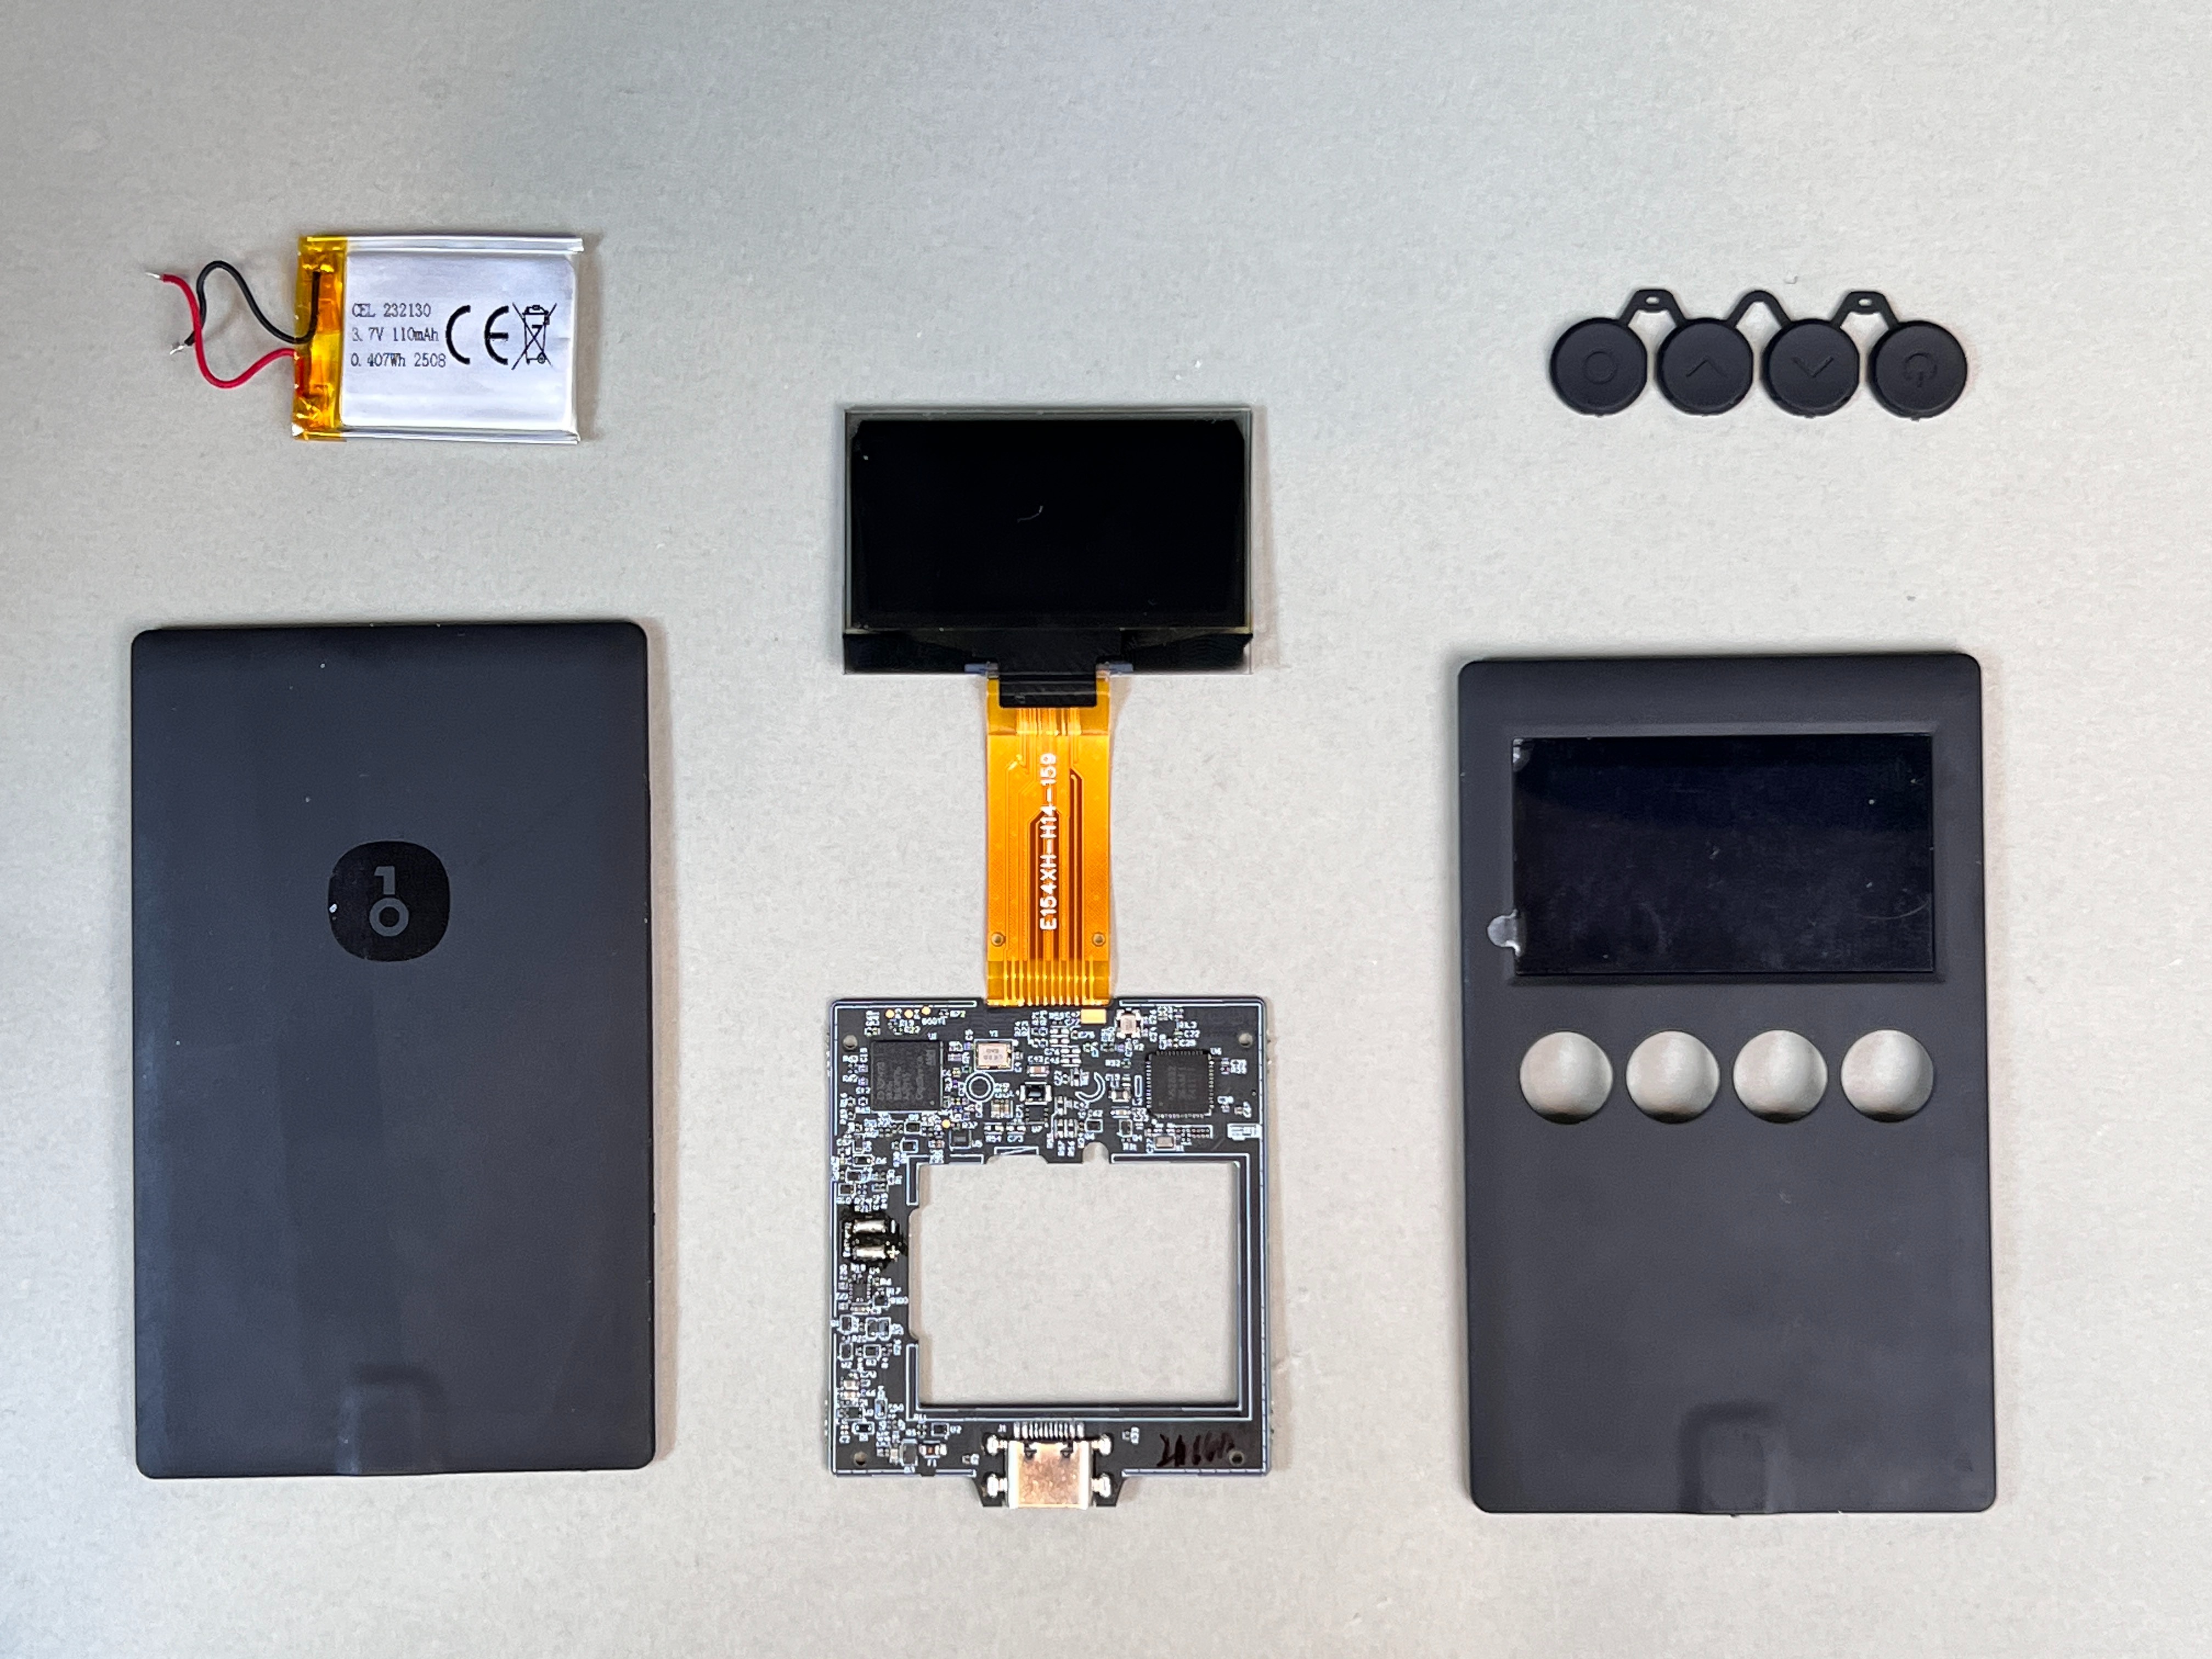
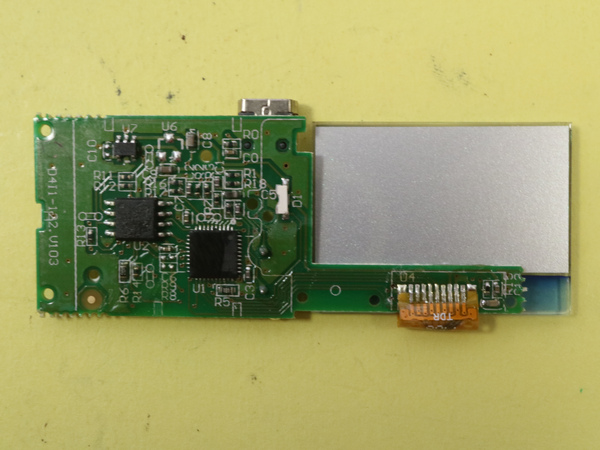
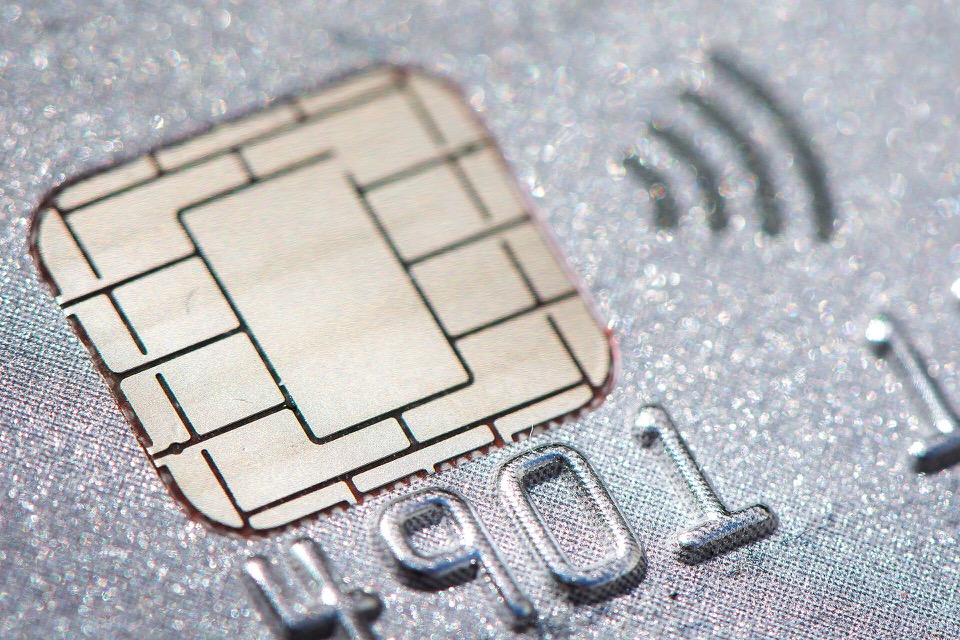
Exemplos físicos | O aparelho OneKey ilustra a construção de uma carteira de hardware. Fotos: desmontagem oficial OneKey, desmontagem BugWorkShop e detalhe de cartão por kuhnmi (CC BY 2.0, imagens redimensionadas).
Por isso, carteiras de hardware são úteis para pesquisa: suas falhas podem existir em outros equipamentos de segurança. Seu papel potencial também se expande para além de guardar esse selo eletrônico.
À medida que a IA faz pagamentos, assina solicitações e age em nome das pessoas, identidades e permissões ganham importância. Uma proposta é concentrar as autorizações em um único ponto de aprovação, no qual uma pessoa decide o que pode passar. Uma carteira de hardware pode desempenhar esse papel.
Vamos acompanhar a análise de uma carteira para identificar onde a IA ajuda em cada etapa.
3. Como a IA auxilia a análise de uma carteira, passo a passo
1. Começando por um bug comum
O caso surgiu de uma auditoria conjunta com outro fabricante. Queríamos avaliar a segurança com auxílio de IA e descobrir até onde um atacante poderia avançar por uma interface de uso normal. Primeiro, era preciso escolher por onde começar.
O dispositivo é apresentado como uma carteira fria «air-gapped»: não possui Bluetooth nem Wi-Fi e troca transações por câmera, cartão SD ou USB.
Há três elementos seguros. O material necessário à recuperação está distribuído entre componentes, e o controlador repassa solicitações e respostas. Essas informações são públicas; iniciantes podem pedir ajuda à IA para interpretar a documentação e o firmware de código aberto.
Limitamos as entradas a USB e cartão SD. A pesquisa usava interfaces normais, sem abrir o aparelho, excluindo sondas, fios adicionais, injeção de falhas, canais laterais, portas JTAG/SWD e ataques ao bootloader. USB é uma conexão utilizada ao assinar ou carregar.
A direção ficou definida: investigar se USB poderia afetar o controlador, fazê-lo executar código do atacante e reutilizar os procedimentos existentes para solicitar o material necessário. Implementações de pilhas USB também têm um longo histórico de problemas de segurança de memória.
Essa via se aplica ao firmware antigo afetado e depende das condições oficiais indicadas. Desbloquear e aprovar USB são requisitos; conectar um cabo ou carregar não abre, por si só, o canal de ataque.
A pilha USB implementa as regras de comunicação entre computador e dispositivo. O fabricante do chip transforma o padrão em código e o distribui em um kit de desenvolvimento (SDK), integrado depois ao produto. A pilha recebe e processa as mensagens USB.
Uma interface padronizada não garante qualidade ou manutenção uniformes. Certos códigos são reutilizados por anos sem nova revisão. Um único defeito de implementação pode permitir acionar um problema por um campo controlado pelo computador host.
A pilha inclui descritores, requisições de controle, comandos de classe e endpoints de dados. Há muitas entradas, então a investigação precisa ser delimitada.
Priorizamos campos de comprimento: eles podem ser controlados externamente e definem quantos bytes serão lidos ou escritos, além da organização dos dados recebidos.
Confiar no comprimento enviado pelo computador pode causar acesso fora dos limites. Se um buffer de 8 bytes recebe uma ordem para escrever 1.000 e o programa a executa, o excesso sobrescreve a memória vizinha. Isso pode abrir caminho para código injetado. Cada comprimento precisa ser comparado à capacidade antes do acesso.
Comprimentos passam por tantas camadas que cada uma pode supor que a anterior já verificou. Uma única suposição errada pode deixar toda a cadeia sem validação efetiva.
A maioria dos caminhos possui verificações adequadas; o difícil é encontrar a exceção. O método tradicional segue o valor desde a entrada, função por função e arquivo por arquivo, registrando origem, transformações, destino e validações.
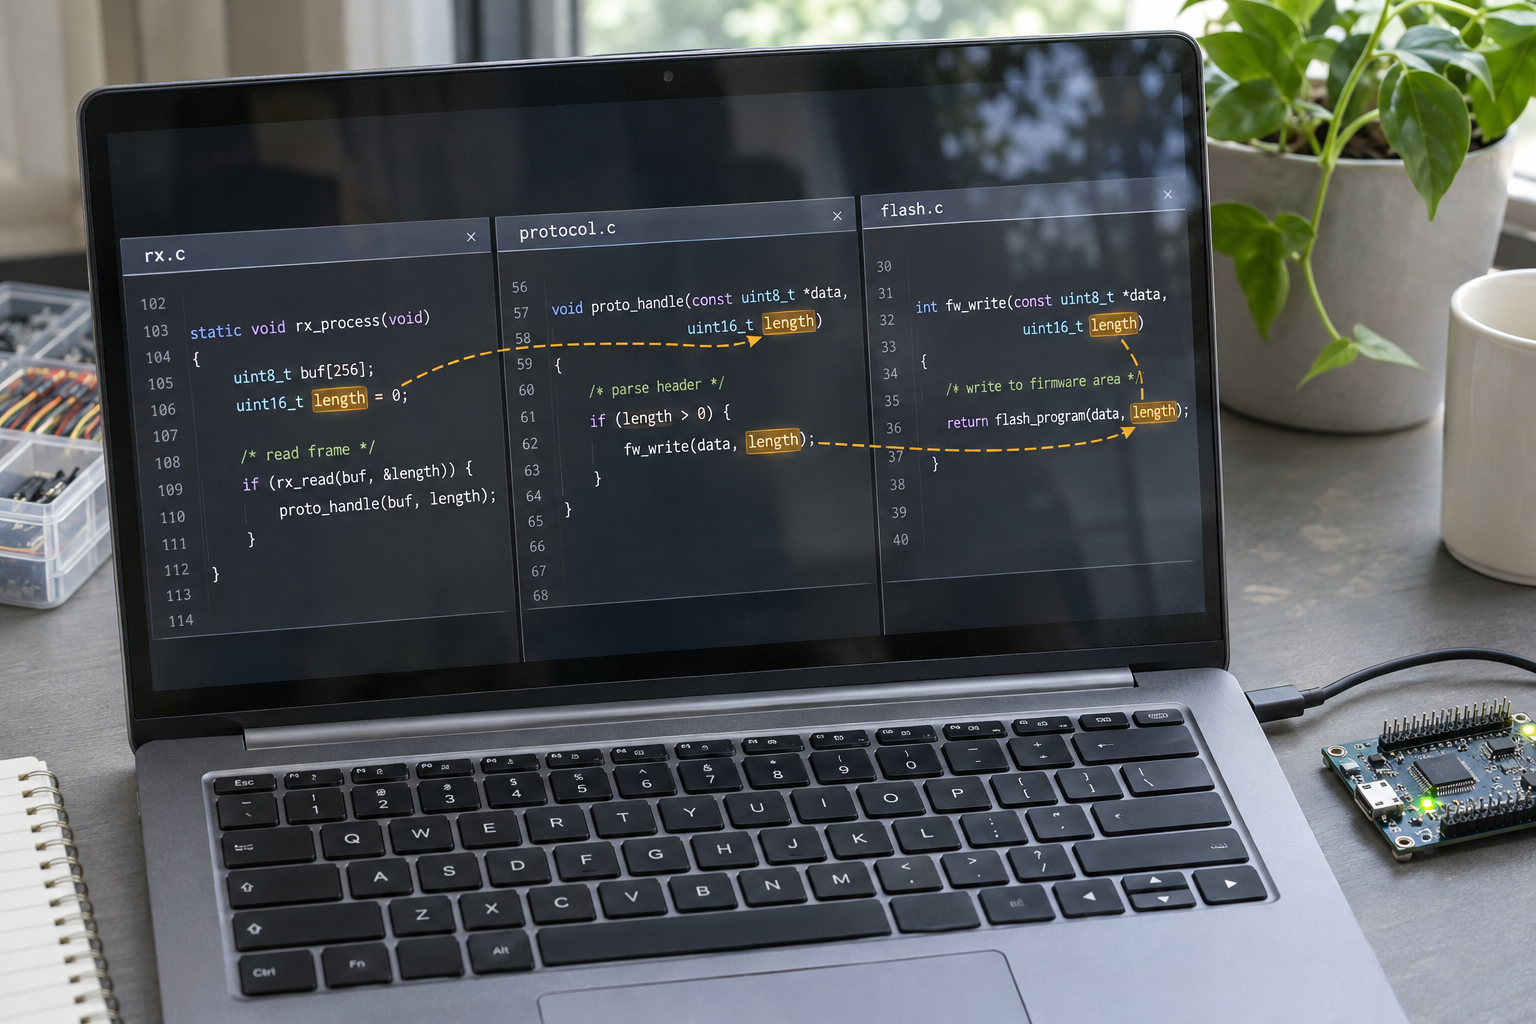
Uma função isolada pode apenas receber e encaminhar o comprimento. A cadeia completa pode atravessar uma dúzia de chamadas e vários arquivos, sofrer truncamentos e deslocamentos, ser armazenada em uma estrutura e recuperada depois.
No terceiro arquivo, já é fácil esquecer de onde veio o número. Vários campos exigem esse mesmo acompanhamento. A experiência orienta a busca, e a atenção sustentada mantém os detalhes corretos.
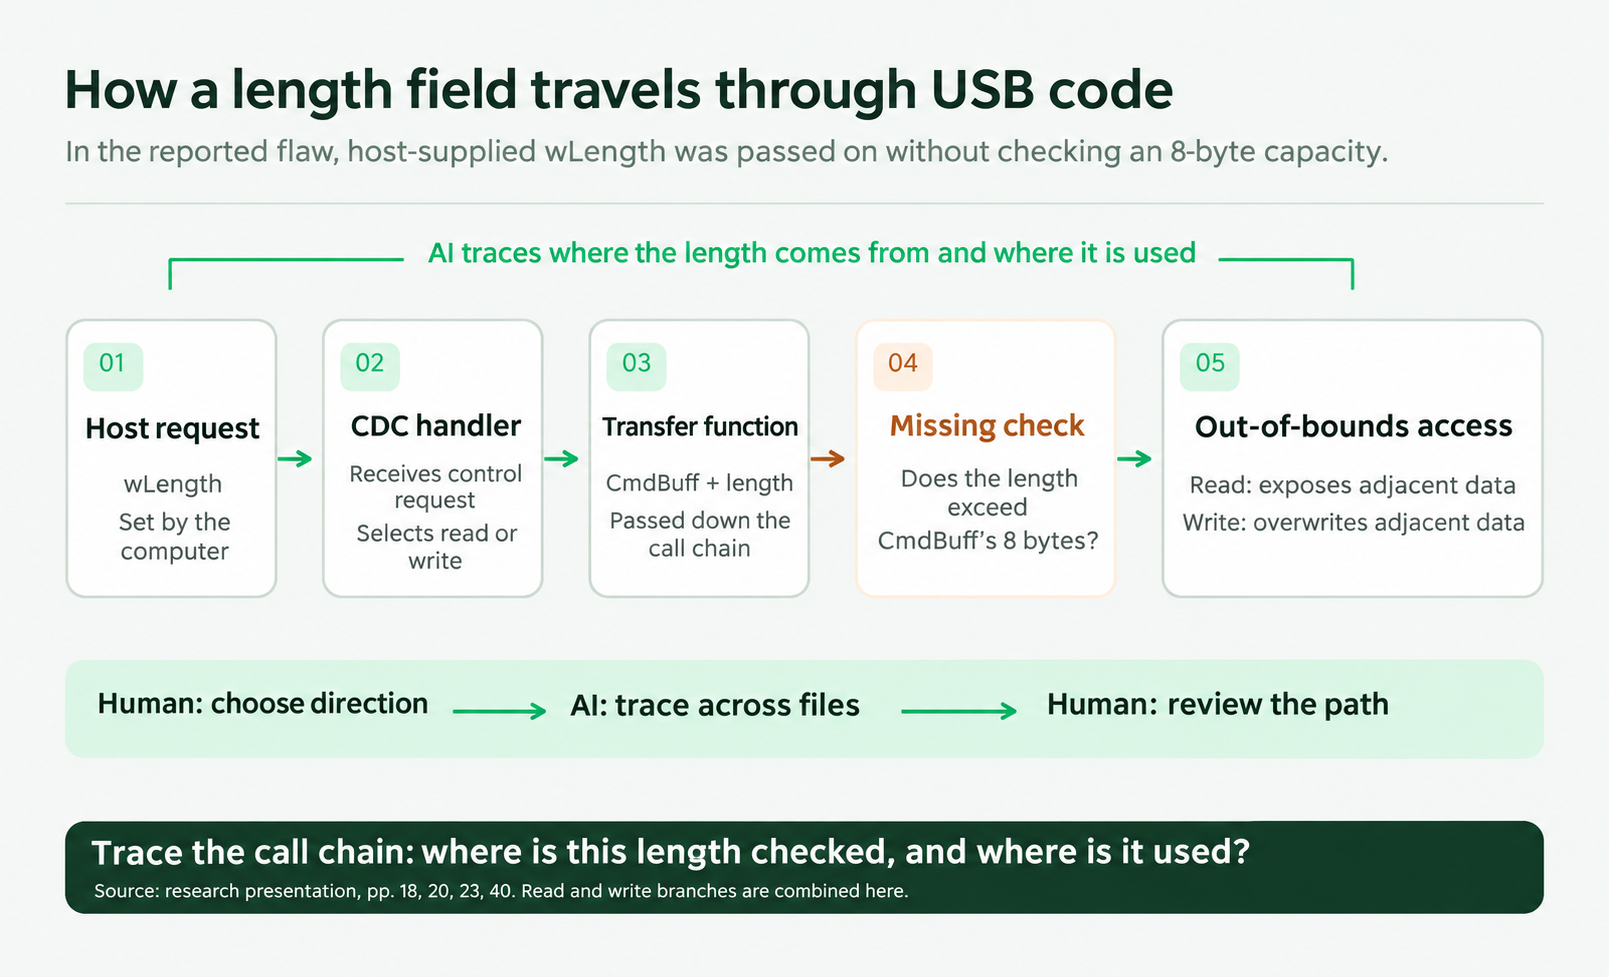
A IA pode organizar o material, seguir campos pelas chamadas, mapear o caminho da entrada à memória e selecionar pontos suspeitos. O pesquisador então verifica se os controles são efetivos e se o problema é reproduzível.
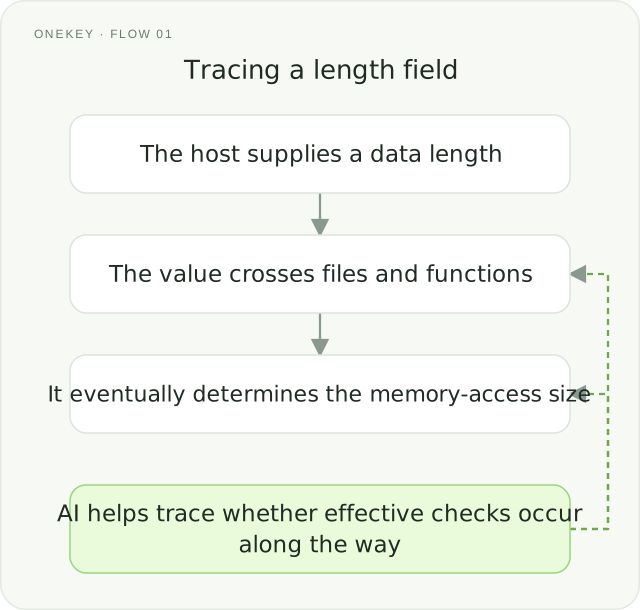
Encontramos uma escrita fora dos limites: o buffer tinha apenas 8 bytes, mas o comprimento recebido de fora não era limitado adequadamente. O excesso atingia a memória adjacente. A falha estava em um pacote USB de terceiros integrado à carteira.
Por que o acesso continua depois dos 8 bytes? Eles são apenas uma pequena região cercada de outros dados. O processador não sabe automaticamente o tamanho de um array declarado no código.
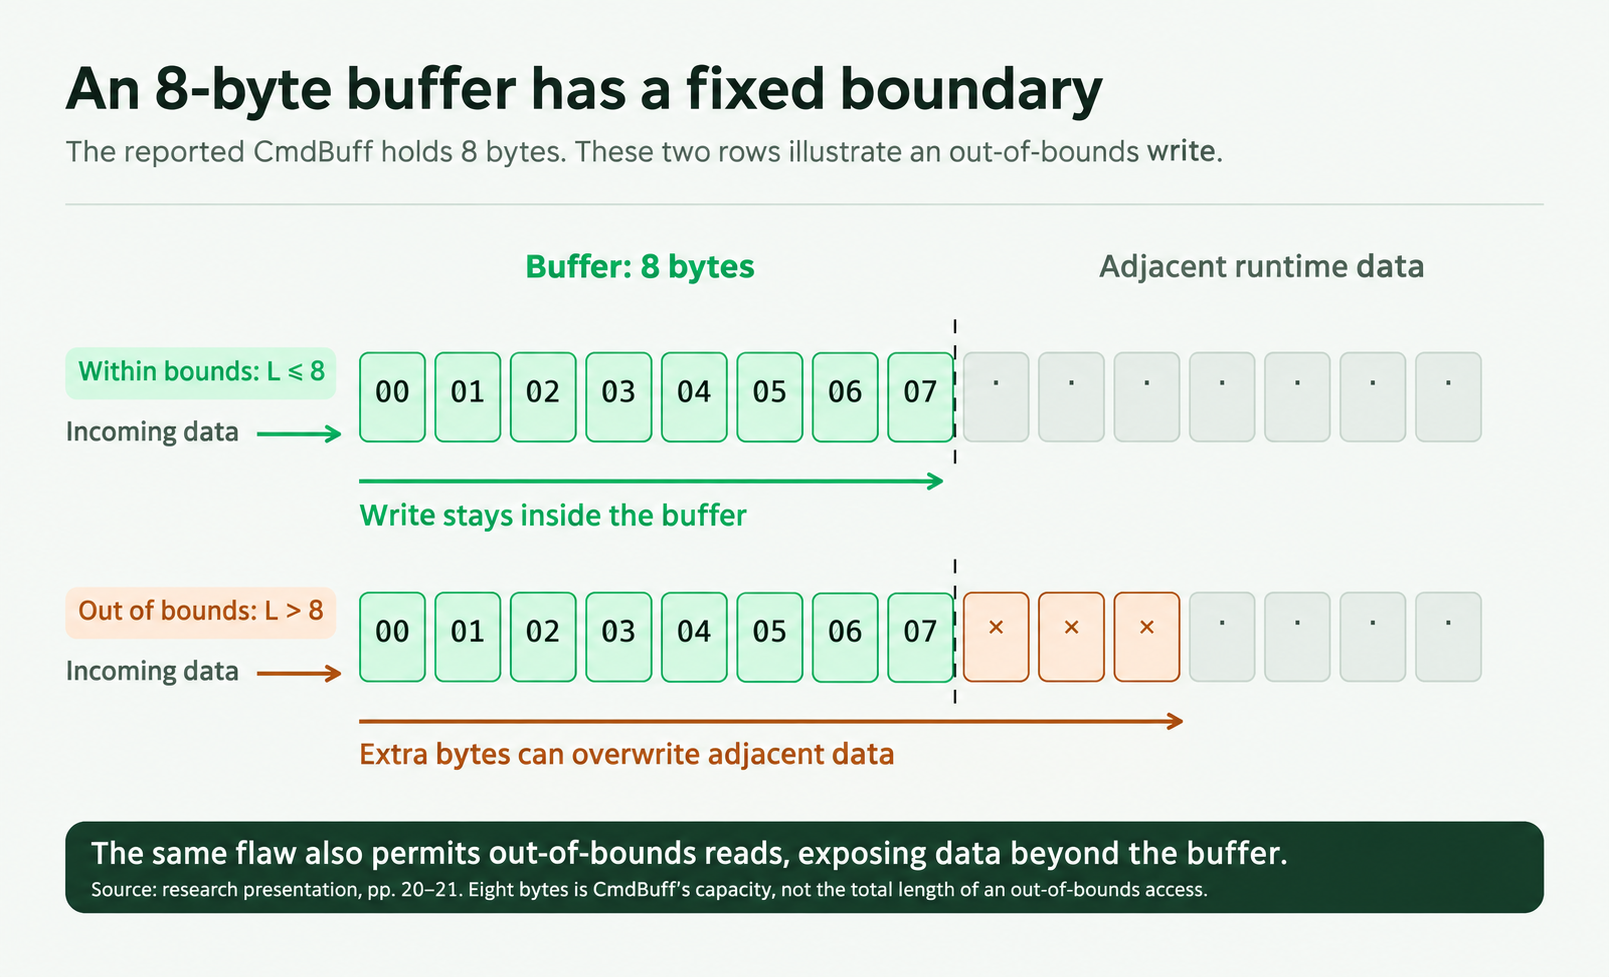
Um buffer é definido por endereço inicial e comprimento. Ao ultrapassar sua fronteira, o acesso pode continuar se a memória vizinha estiver acessível. Uma leitura pode expor dados, e uma escrita pode alterá-los. Um campo comum de comprimento pode, assim, afetar o estado interno.
Cruzar o limite é só o começo. É preciso saber quais dados mantêm a comunicação, quais afetam a execução e o que cada mudança produz. Entrar em uma sala não explica todos os seus mecanismos.
2. O que a vulnerabilidade permite fazer?
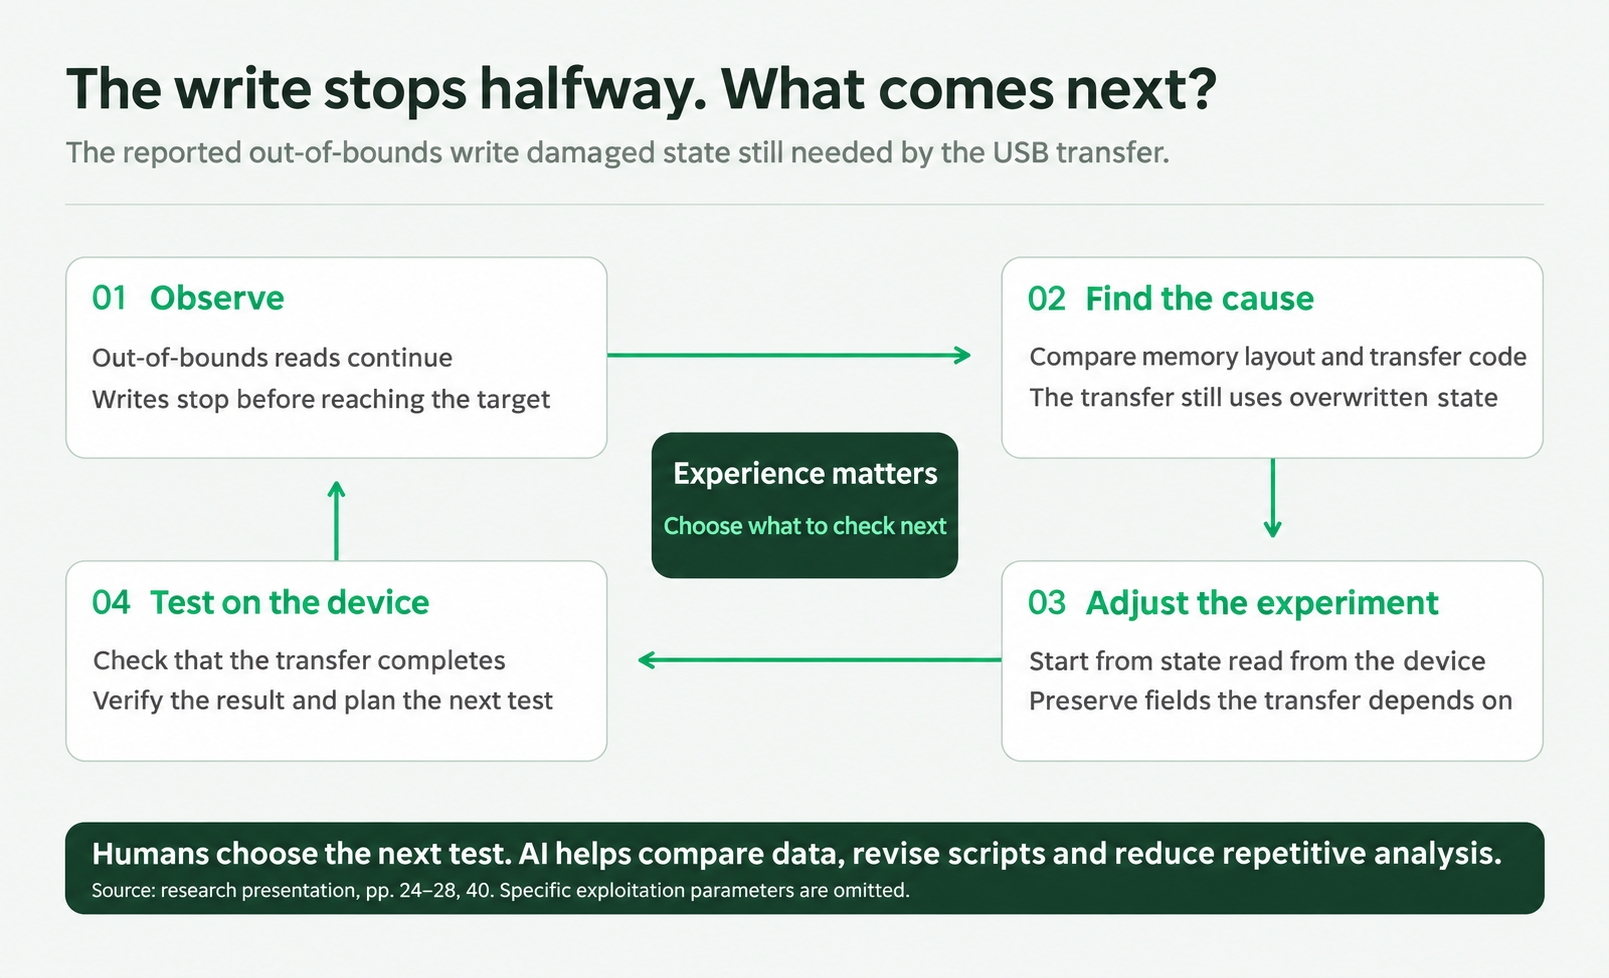
Começamos a testar seus efeitos. A primeira escrita derrubou imediatamente a conexão USB.
A interrupção impedia continuar, mas dava uma pista: perto do buffer devia existir estado necessário ao USB, danificado pela sobrescrita.
Os dados ocupam posições vizinhas determinadas pela compilação. Após os 8 bytes de buffer[8] podem estar o estado usb_state, o comprimento rx_len ou um ponteiro de callback.
É como uma fileira de armários. O desenvolvedor dá os nomes, mas o processador acessa endereços. Uma escrita contínua de 1.000 bytes não reconhece automaticamente os limites das variáveis e pode atingir dados essenciais.
Manter USB estável exige preservar o estado crítico: alterar apenas regiões que não interrompam o funcionamento ou manter os valores importantes ao escrever pela memória.
Alterações precisas exigem relacionar o código-fonte à organização real da memória. O código descreve variáveis e estruturas; um dump mostra sobretudo endereços e valores. A correspondência deve ser verificada campo a campo.
É uma das tarefas mais demoradas e dependentes de experiência. O pesquisador deduz posições pelos tipos, tamanhos e alinhamento, e compara com o dispositivo. Um deslocamento errado pode desalinhar tudo adiante. Para iniciantes, compreender a estrutura já pode ser um obstáculo.
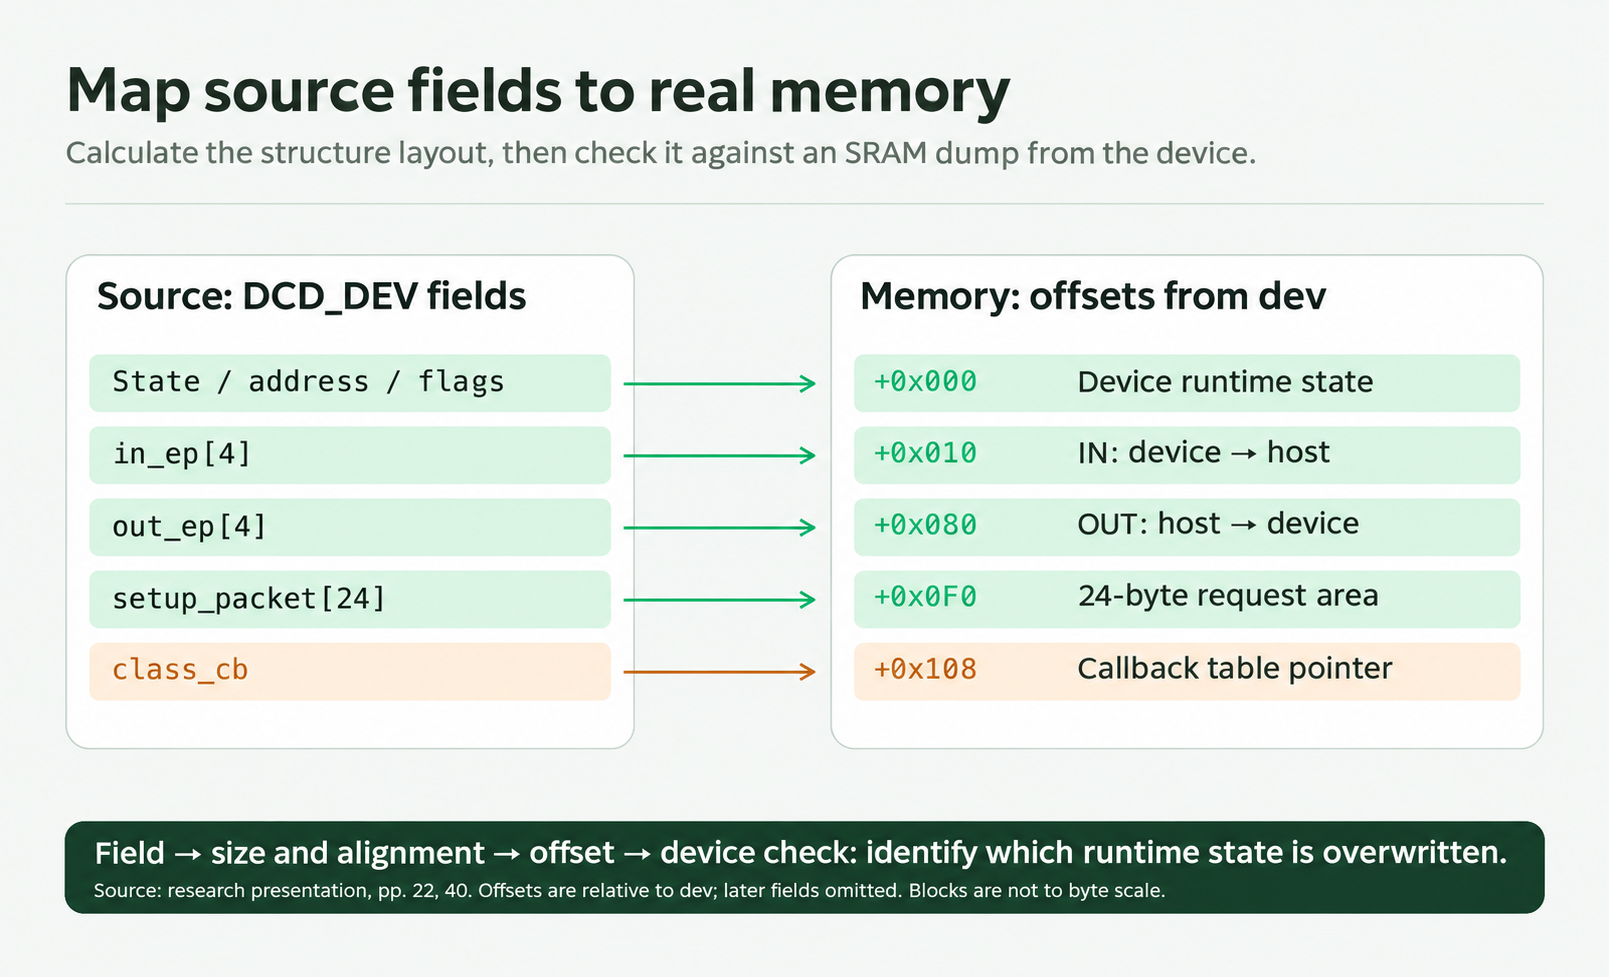
A IA ajuda a repetir essas comparações: o código é texto, e a memória pode ser representada em hexadecimal para análise conjunta. Também ajuda a modificar ferramentas, enquanto o pesquisador decide os próximos passos pelos resultados. Um agente pode encadear análises e chamadas de ferramentas para refinar o mapa gradualmente.
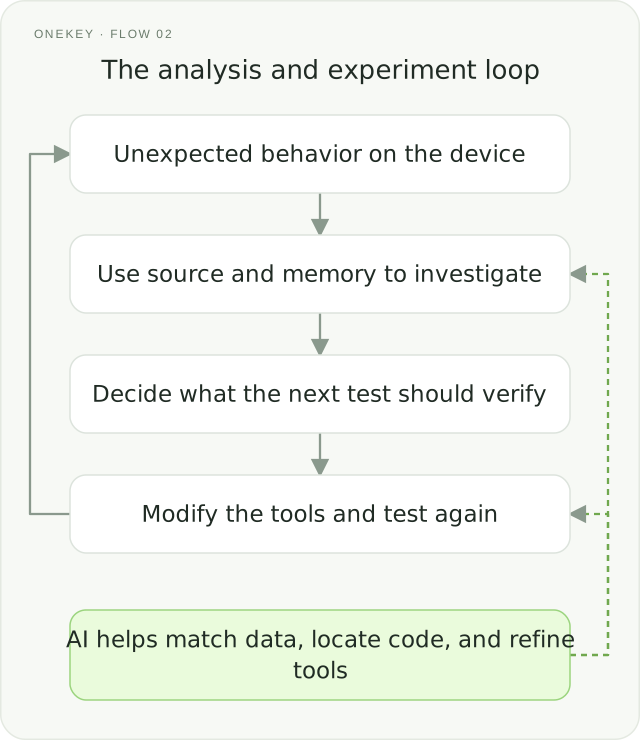
Após várias experiências, encontramos uma escrita que alterava a região desejada e preservava os dados essenciais, mantendo o dispositivo conectado.
O passo seguinte foi redirecionar a execução ao código injetado. Um ponteiro de função é um alvo natural: como uma entrada em uma programação de eventos, indica qual função será chamada. Alterá-lo pode mudar o caminho de execução.
Normalmente há proteção: regiões podem ser graváveis, mas não executáveis, com permissões impostas por hardware.
Quando essa proteção funciona, o processador recusa o código injetado mesmo que o ponteiro o indique. O dispositivo estudado tinha um erro de configuração da unidade de proteção de memória (MPU), criando uma abertura.
Se o ponteiro pode ser alterado e o código pode executar, o atacante obtém execução no controlador. A assinatura do firmware verifica o conteúdo carregado na inicialização; mudanças de memória durante o funcionamento exigem também proteções em tempo de execução.
Avançar do controle do MCU até os segredos depende das fronteiras de autorização de todo o projeto de segurança.
3. Por que controlar o MCU não revela logo a frase?
Um próximo passo óbvio é ler a memória e procurar a frase de recuperação.
Carteiras guardam o material de recuperação criptografado, descriptografam-no temporariamente em certas operações e depois limpam a memória de trabalho. Ler memória não fornece automaticamente texto claro. Primeiro precisamos localizar os dados criptografados.
O firmware aberto fornece pistas. Com auxílio da IA, identifica-se o material nas páginas de um elemento seguro: os primeiros 16 bytes da Page 0 contêm o IV, enquanto a Page 1 contém os dados criptografados.
Depois é necessário relacionar campos do código aos dados reais: qual endereço corresponde a cada campo, quais bytes formam o IV e quais formam o conteúdo criptografado.
A IA volta a ajudar nessa correspondência trabalhosa e a localizar os dados relevantes.
Restam duas possibilidades: quebrar a criptografia ou reutilizar a descriptografia do próprio aparelho.
Primeira via: quebrar diretamente a criptografia
Criptografar é como usar uma fechadura: com a chave, fechar e abrir é fácil; sem ela, o conteúdo criptografado deve ajudar muito pouco.
Sejam E os dados originais, C o texto cifrado e K a chave.
A relação é:
Criptografar E com K produz C; descriptografar com a mesma chave recupera E. O ataque considerado obteria E sem K. Algoritmos seguros buscam tornar isso computacionalmente impraticável.
Como medir essa segurança? A criptografia fornece um modelo preciso.
Escolha dois textos claros, E₀ e E₁. O computador seleciona um aleatoriamente, criptografa-o com K e mostra C. Você consegue identificar qual foi escolhido?
Um esquema seguro deve satisfazer a condição:
Pr[acerto] é a probabilidade de acertar; ½ corresponde a um palpite aleatório. As barras representam o valor absoluto da diferença. Essa é a ideia de segurança semântica.
Após escolher dois textos e receber a criptografia de um deles, a precisão deve continuar próxima do acaso. Mesmo textos muito diferentes, como 00000000 e 11111111, não devem deixar pistas confiáveis. Este é o princípio central: a criptografia não deve revelar qual resposta está certa.
Com duas opções, a referência aleatória é ½. Com quatro, é um quarto; com mais, diminui. O ponto essencial é que o texto cifrado não ofereça vantagem significativa sobre adivinhar.
Sem atalhos matemáticos úteis, é preciso testar chaves. Uma chave binária de n bits admite 2ⁿ valores. Em média, encontra-se a correta na metade do espaço, após 2^(n−1) tentativas. A r tentativas por segundo:
Considere n = 256, o tamanho de chave do AES-256, e r = 10¹⁵: um milhão de máquinas hipotéticas testando um bilhão de chaves por segundo cada. Mesmo nessa velocidade enorme, t é aproximadamente 2×10⁵⁴ anos.
O Universo tem cerca de 1,4×10¹⁰ anos, uma diferença de aproximadamente 10⁴⁴ vezes. Em um modelo ideal, o algoritmo quântico de Grover reduz a complexidade à raiz quadrada, aproximadamente uma busca de 128 bits. Sob a mesma hipótese simplificada de velocidade, ainda seriam mais de 10¹⁵ anos. É uma ilustração, não uma previsão de desempenho de hardware quântico real.
Esses custos tornam inviável procurar diretamente a chave. Algoritmos estabelecidos passam por anos de análise; uma quebra efetiva seria um resultado importante. Por isso voltamos à implementação do aparelho.
A questão passou a ser quais códigos, credenciais e materiais fazem a descriptografia e se um controlador comprometido poderia reutilizar esse caminho.
Segunda via: reutilizar a descriptografia do aparelho
Se o dispositivo precisa descriptografar para assinar, o firmware deve conter um caminho para obter a chave. O código que reconstrói a chave passa a ser o verdadeiro alvo.
Ao seguir esse código com ajuda da IA, encontramos esta relação:
Após validar credenciais, o chip A executa duas etapas KDF internas e três operações SHA-256, produzindo uma parte A de 32 bytes. O chip B aplica XOR entre uma página protegida e um resumo derivado do código de acesso, produzindo uma parte B de 32 bytes. Juntas, formam 64 bytes que passam por hash com sal e SHA-512; os primeiros 32 bytes servem como material de chave. Esse material é combinado à chave AES de 32 bytes gravada em OTP para obter a chave de descriptografia. O terceiro elemento seguro trata principalmente de autenticação, como impressão digital, e não tem o mesmo papel nessa derivação.
Pense em um cofre com três fechaduras: as três chaves são necessárias para abri-lo. Elas representam os materiais do chip A, do chip B e de OTP.
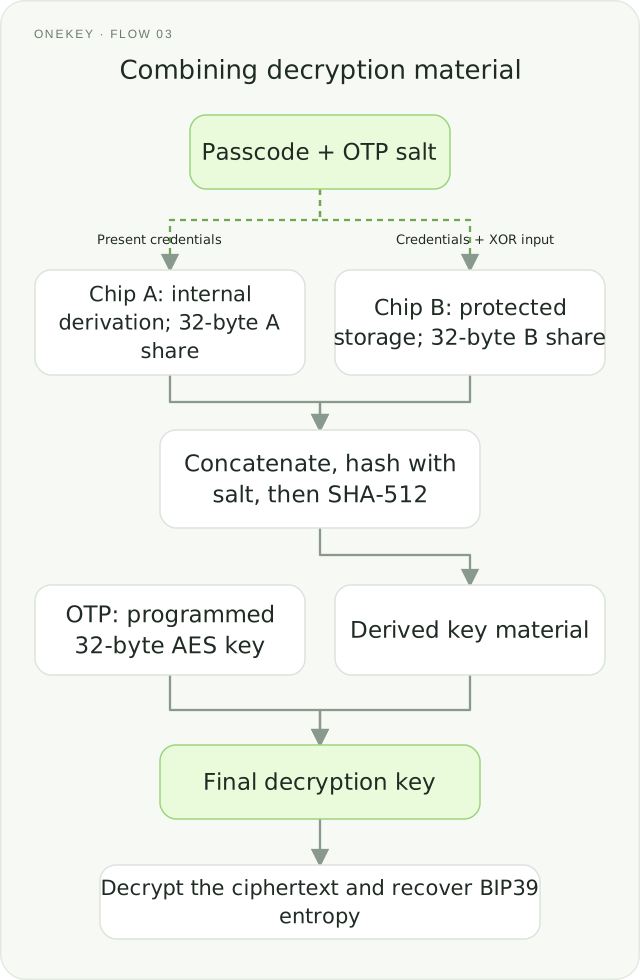
Aqui, código de acesso significa PIN. O sal e a chave AES são valores aleatórios distintos e próprios de cada aparelho, gravados em fábrica na memória programável uma só vez (OTP). Não podem mais ser alterados, mas podem continuar legíveis. A função f do controlador utiliza esses dados. Se o controlador for comprometido e o material necessário puder ser obtido, o atacante pode tentar a mesma recuperação.
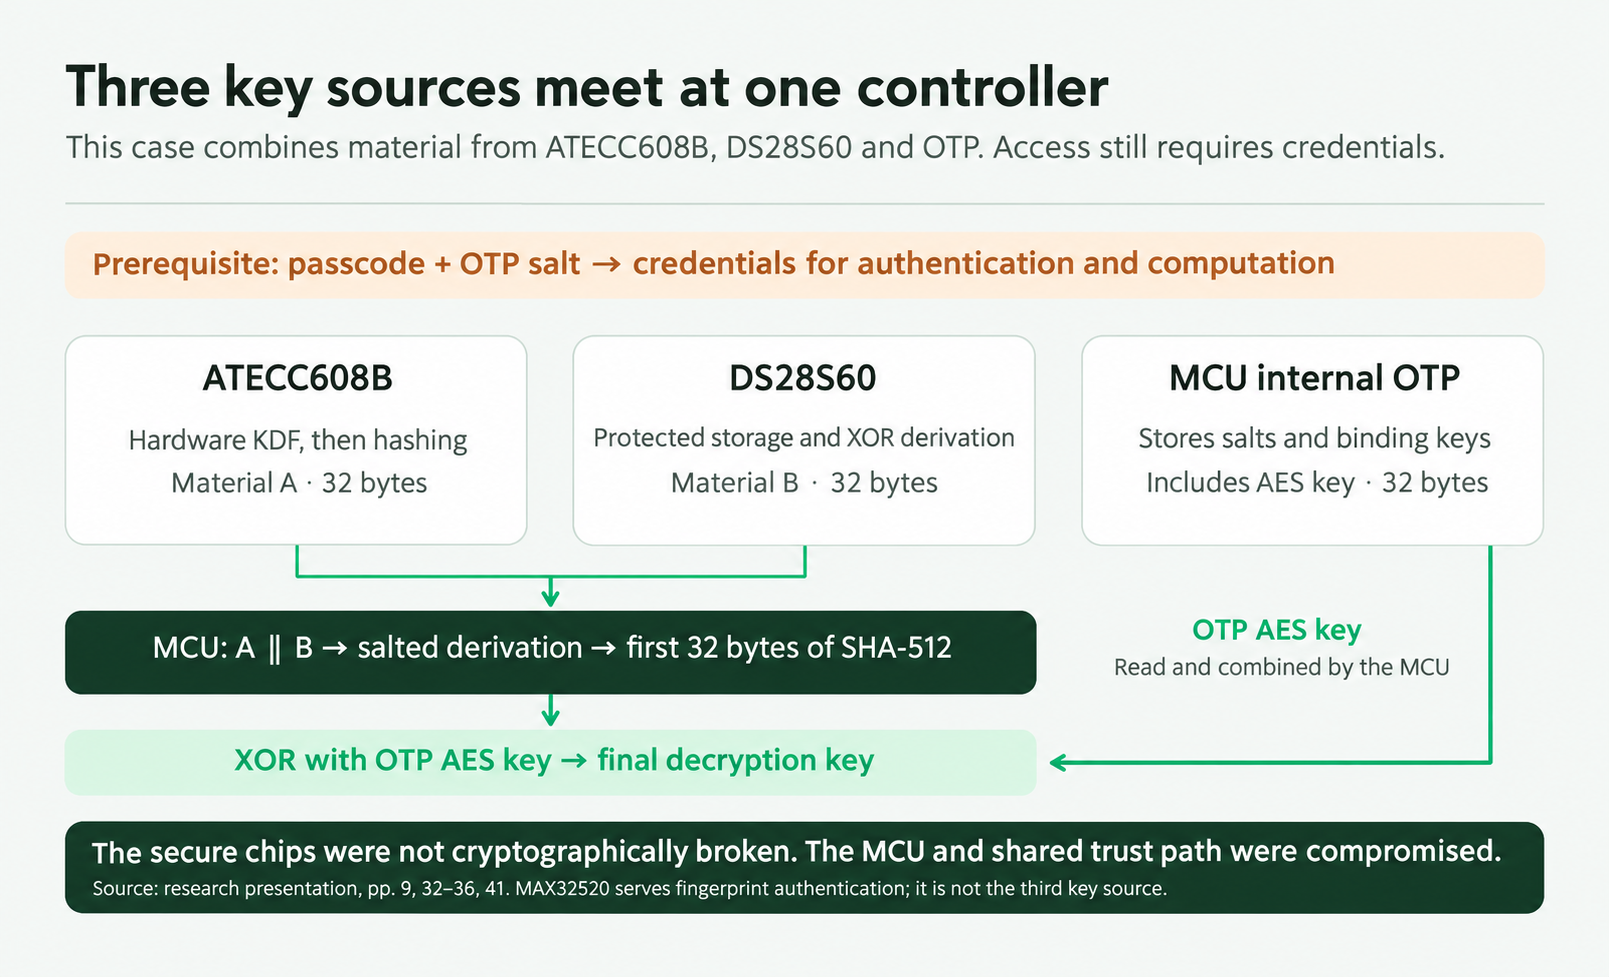
Como obter esses materiais?
Comecemos pelo sal e pela chave AES em OTP. A MPU controla as permissões de leitura, e o controlador pode reconfigurá-la. Controlar o MCU abre a possibilidade de mudar as permissões e ler esses valores.
O PIN é outra entrada necessária, além dos materiais OTP.
4. O que acontece com os limites de tentativas de PIN?
Esta seção explica por que a verificação offline deixa de depender do contador quando o material de verificação já pode ser lido nas condições experimentais. Ela não elimina os requisitos iniciais de desbloqueio e aprovação USB: o comunicado oficial exige conhecimento do PIN correto.
Mesmo com autorização na entrada, é preciso examinar se um MCU comprometido pode exportar o verificador e se o limite de tentativas continua funcionando depois.
O PIN tem seis dígitos, e o aparelho apaga seus dados após cinco erros. Como avaliar essa proteção?
Pedimos à IA ajuda para localizar a rotina e identificar como o dispositivo decide se o PIN está correto.
Normalmente se guarda um verificador, não o PIN em texto claro: v = F(p, s). Aqui p é o PIN, s o material do aparelho e F o cálculo do firmware. Neste caso, ele roda no controlador. Mesmo que p seja desconhecido, v, F e s são legíveis nas condições da experiência.
A verificação pode então ser reproduzida fora do dispositivo. Cálculos que não passam pela carteira não incrementam seu contador. Os PINs candidatos podem ser testados inteiramente no computador.
O projeto pressupõe um controlador confiável. O chip B aplica regras diferentes a dados distintos: o verificador pode ser lido antes da verificação, enquanto o material da parte B é mais protegido. Normalmente, o controlador conta os erros e aciona o apagamento na quinta tentativa incorreta.
Offline, as 10⁶ combinações de seis dígitos formam um espaço finito fora do alcance do contador. Uma experiência encontrou o PIN após 1,831 segundo. A leitura complementar explica o que esse tempo permite, ou não, concluir sobre o custo de cada verificação.
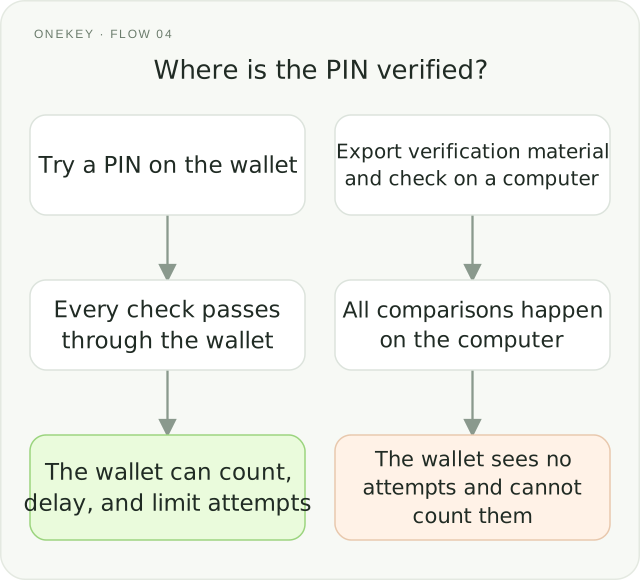
Com o PIN, a última entrada fica disponível. Seguindo os algoritmos do firmware, podem-se produzir as credenciais necessárias às próximas etapas.
Quando todos os materiais estão disponíveis, a frase pode ser reconstruída, com a possibilidade de controle das contas correspondentes.
5. Como o risco aparece para o usuário?
Até aqui seguimos a análise técnica. Agora pensemos na situação do dono da carteira.
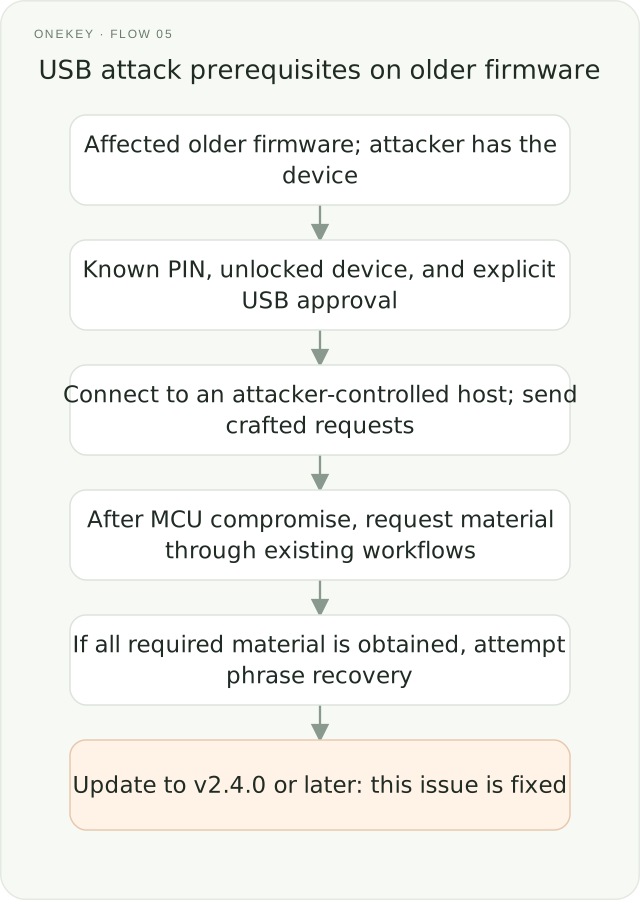
Cenário 1: firmware antigo e USB autorizado
Primeiro é preciso verificar se o aparelho usa firmware antigo afetado e se todas as condições do comunicado estão presentes. Um computador infectado, por si só, não prova que uma carteira bloqueada possa ser comprometida diretamente.
Essa via USB exige aparelho desbloqueado, conexão aprovada e computador controlado pelo atacante. Conectar um cabo de carregamento não atende a essas condições.
Somente depois o host malicioso pode alcançar o processamento USB vulnerável.
A pesquisa demonstra esse caminho condicionado: enviar uma requisição construída, afetar o MCU e usar procedimentos existentes para obter o material.
Se todos os materiais de recuperação puderem ser reunidos, os ativos podem correr risco. O resultado não se estende a qualquer firmware, forma de uso ou carteira de hardware.
Cenário 2: posse física do dispositivo
O acesso físico abre outras linhas de pesquisa. Os princípios seguintes não indicam que essas técnicas tenham sido demonstradas neste caso nem que possuir o aparelho permita contornar o PIN.
Abrir o aparelho, usar sondas ou injetar falhas ajuda a investigar as proteções do MCU. O processador depende de alimentação e clock. Em certos dispositivos e condições, uma perturbação breve pode afetar uma verificação. O sucesso depende do chip, da configuração e das defesas.
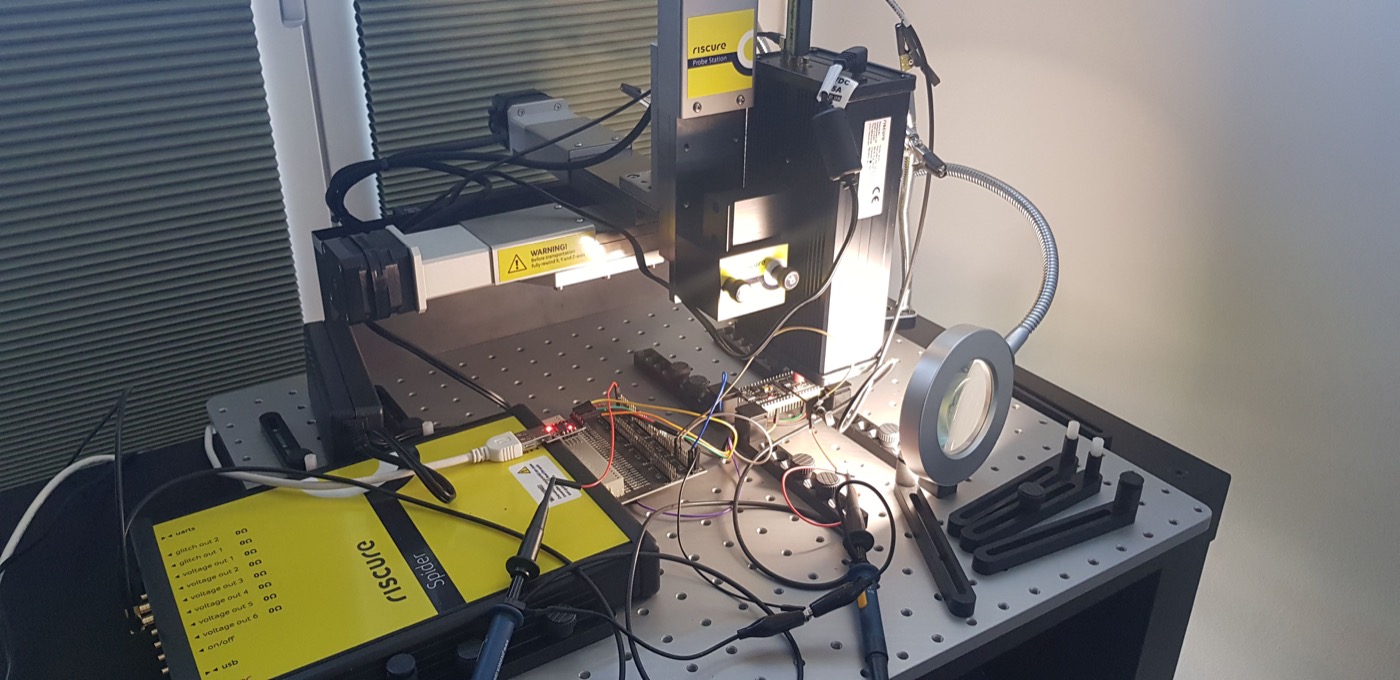
Mesmo com controle do MCU, o acesso posterior depende de credenciais, autorizações dos chips e outras proteções independentes.
O caso mostra que recursos dedicados precisam ser avaliados como um sistema completo. Ao conectar várias falhas de implementação com ajuda da IA, um atacante pode atravessar progressivamente as fronteiras previstas.
4. Qual foi a contribuição da IA?
Reunindo as etapas, temos a seguinte cadeia:
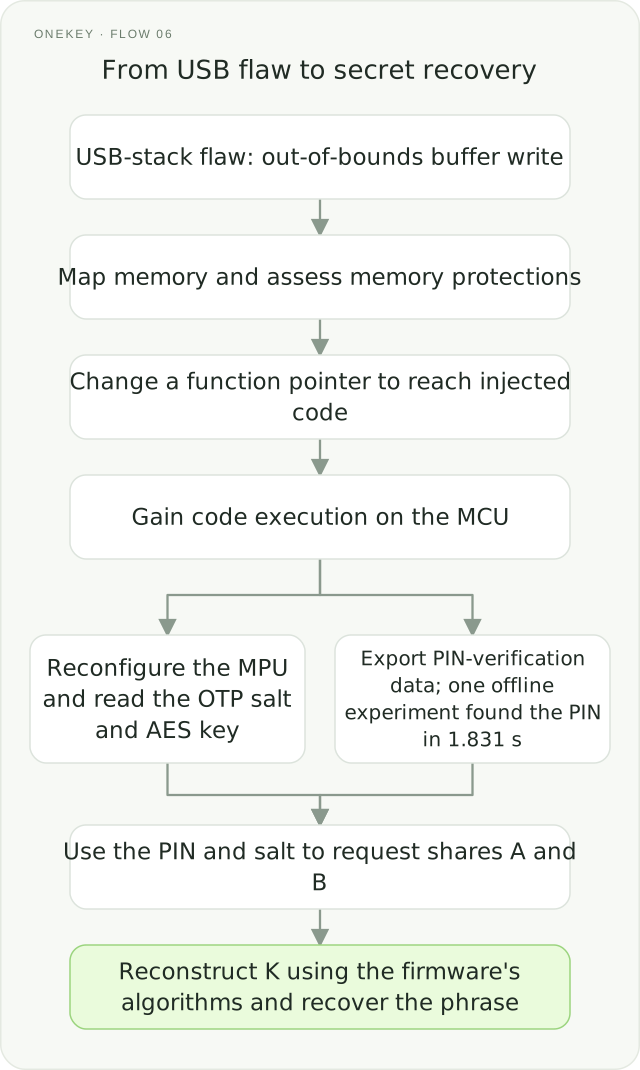
A IA ajudou principalmente na análise, nas ferramentas, na localização de código e na correspondência de dados. Os pesquisadores definiram a abordagem; a IA assumiu boa parte do trabalho minucioso que exige experiência, mantendo a análise e a validação em movimento.
Para iniciantes em sistemas embarcados, entender código e depurar costuma ser o maior obstáculo. A IA explica, organiza pistas e ajuda a conferir hipóteses, permitindo avançar onde a pesquisa antes parava.
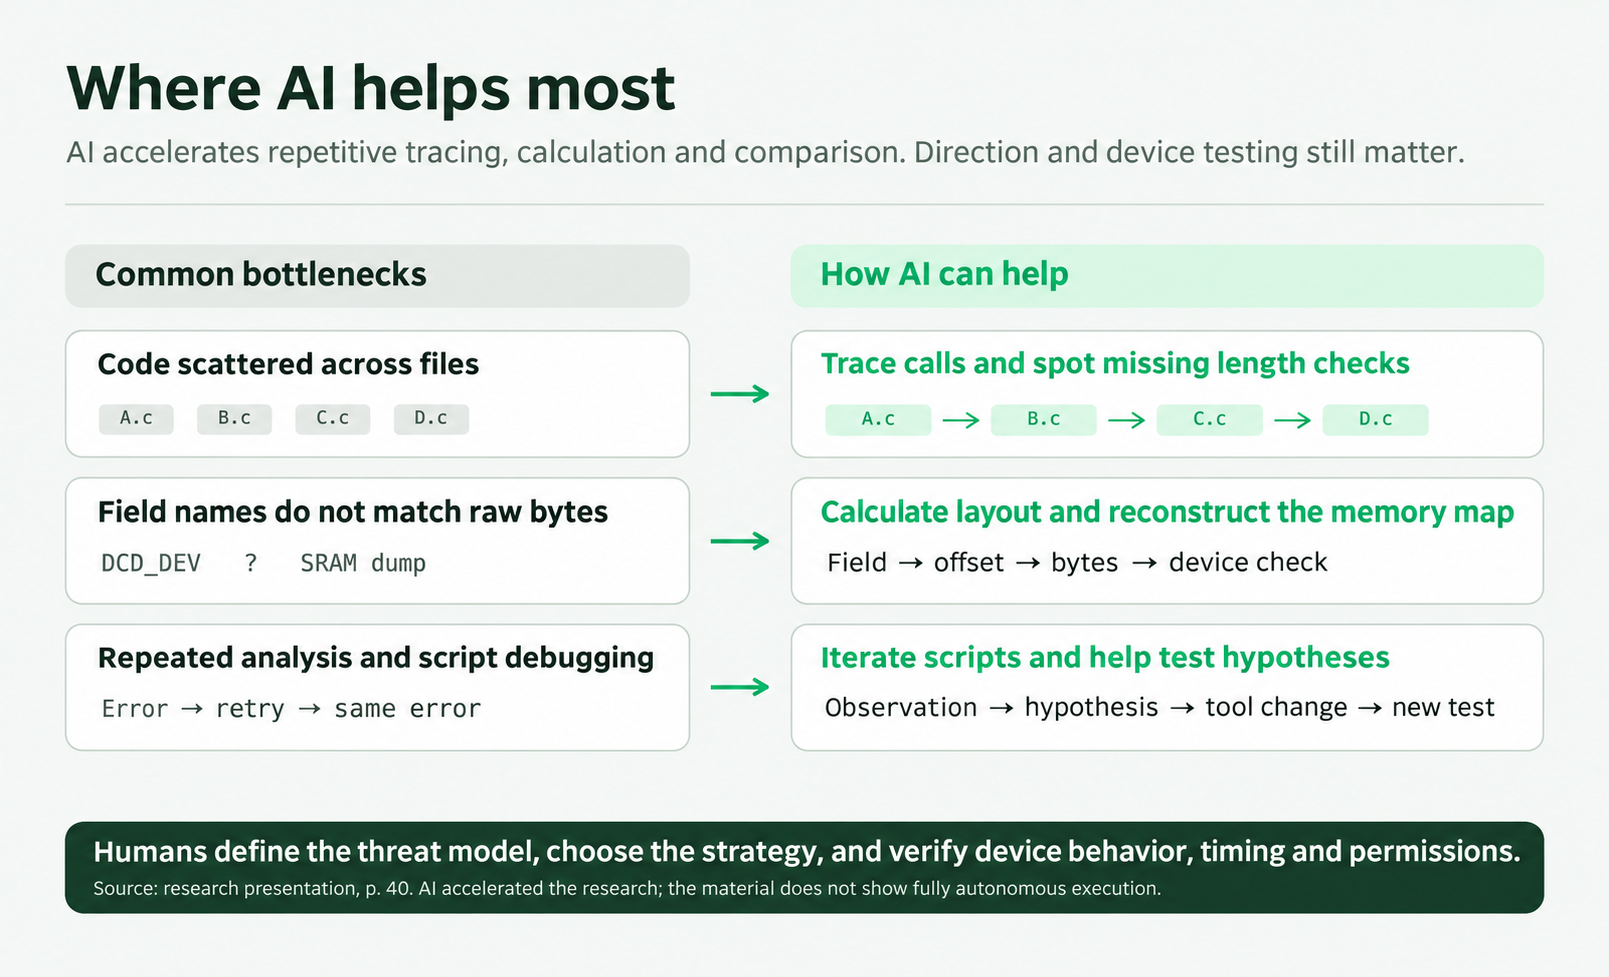
Criar sites é um exemplo familiar. Antes exigia muito tempo de quem não programava; agora pedidos em linguagem natural podem produzir páginas utilizáveis. Golpistas podem empregar a mesma capacidade para imitar bancos, facilitando a criação de phishing e dificultando sua identificação.
A atuação da IA continua se expandindo.
Ferramentas de IA em nuvem normalmente impõem restrições de segurança. Ferramentas sem limites comparáveis podem servir a mais tarefas ofensivas. Com fontes de laboratório, sondas e equipamentos de injeção de falhas, a IA também ajuda a escrever controles e organizar medições.
A Raelize publicou um exemplo em maio de 2026. Os pesquisadores montaram o hardware, forneceram conexões e referências e usaram Claude Code para escrever programas de controle de equipamentos de injeção e de uma fonte de laboratório. A experiência ajudou a reproduzir um desvio conhecido do secure boot em um ESP32 antigo. Relatório da Raelize
O secure boot verifica a autenticidade do firmware antes da execução. Seu código pressupõe que o processador executa corretamente as instruções, mas a operação depende de tensão e clock. A injeção de falhas perturba brevemente essas condições, por exemplo com um pulso de tensão, para provocar uma operação incorreta capaz de contornar uma checagem.
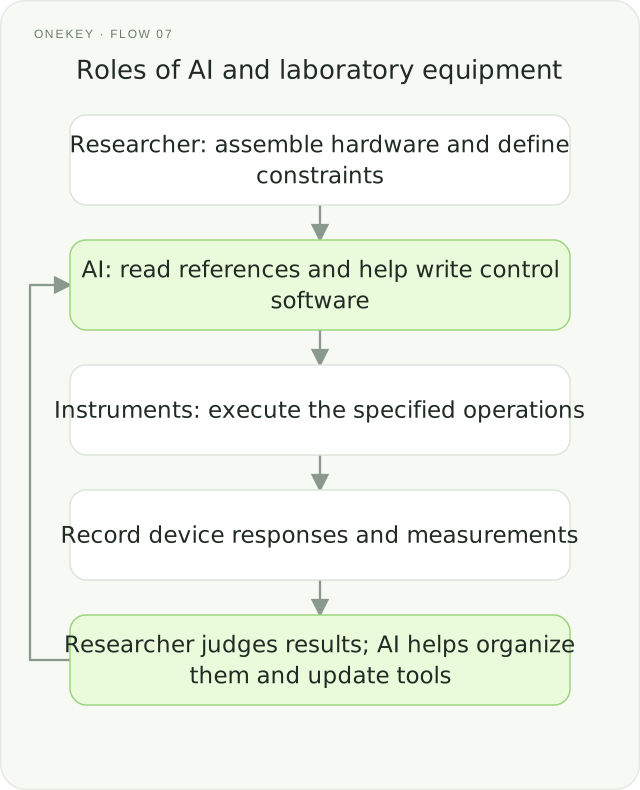
Da leitura de código aos experimentos, a IA conecta informações dispersas e reduz o esforço de processamento. Isso serve tanto à análise ofensiva quanto à defesa.
A segurança de hardware e software permanece central na era da IA. O trabalho da NVIDIA com isolamento de hardware e limites de permissão na infraestrutura de IA compartilha um princípio geral com o isolamento de operações sensíveis em carteiras. NVIDIA Sentry, arquitetura de segurança de agentes, anúncio DSX POD. A redução dos custos de análise e automação exige investimento contínuo em defesa.
5. A segurança da cadeia de suprimentos também importa
O código USB vulnerável vinha do SDK do fabricante do chip. A revisão deve abranger lógica da carteira, drivers, pilhas de comunicação, configuração e interação desses componentes no produto completo.
Tokens bancários, tokens de segurança e terminais de pagamento distribuem responsabilidades de modo semelhante: o software recebe pedidos externos e os encaminha aos componentes que guardam segredos e executam operações protegidas. Os ativos diferem, mas os mecanismos têm pontos comuns. Padrões PCI para terminais de pagamento
Componentes de baixo nível costumam ser compartilhados. Um fornecedor distribui um SDK e vários fabricantes o integram. Uma falha nesse código pode espalhar seu impacto pela cadeia de suprimentos.
Não basta revisar o código de aplicação escrito pelo próprio fabricante. O usuário compra um aparelho completo, independentemente de quem criou o componente vulnerável. Um driver pode comprometer uma lógica de carteira correta. O fabricante precisa avaliar a segurança do sistema completo.
A correção também exige coordenação: o fornecedor corrige o SDK; os fabricantes identificam produtos, adaptam e testam firmware; os usuários atualizam. Este caso foi corrigido na v2.4.0. Quem usa versões antigas afetadas deve atualizar pelos canais oficiais. Relacionar cada risco às versões evita confundir uma pesquisa histórica com o estado atual do produto.
A segurança deve cobrir todo o ciclo de vida: projeto, autenticidade da embalagem, comunicação, operações e reparos. Cada etapa precisa de atenção e verificações adequadas.
A OneKey Anzen também incorpora essas lições aos próprios projetos. A IA organiza pistas para atacantes e pode nos ajudar a revisar código e testar hipóteses.
Anexo ilustrado: de dados aleatórios a 24 palavras
A frase de recuperação permite restaurar uma carteira. Veja como uma sequência de bits se transforma em vinte e quatro palavras.
O formato BIP39 de 24 palavras começa com 256 bits. Cada bit vale 0 ou 1, totalizando 2²⁵⁶ combinações. Calculam-se e acrescentam-se 8 bits de checksum, formando 264 bits.
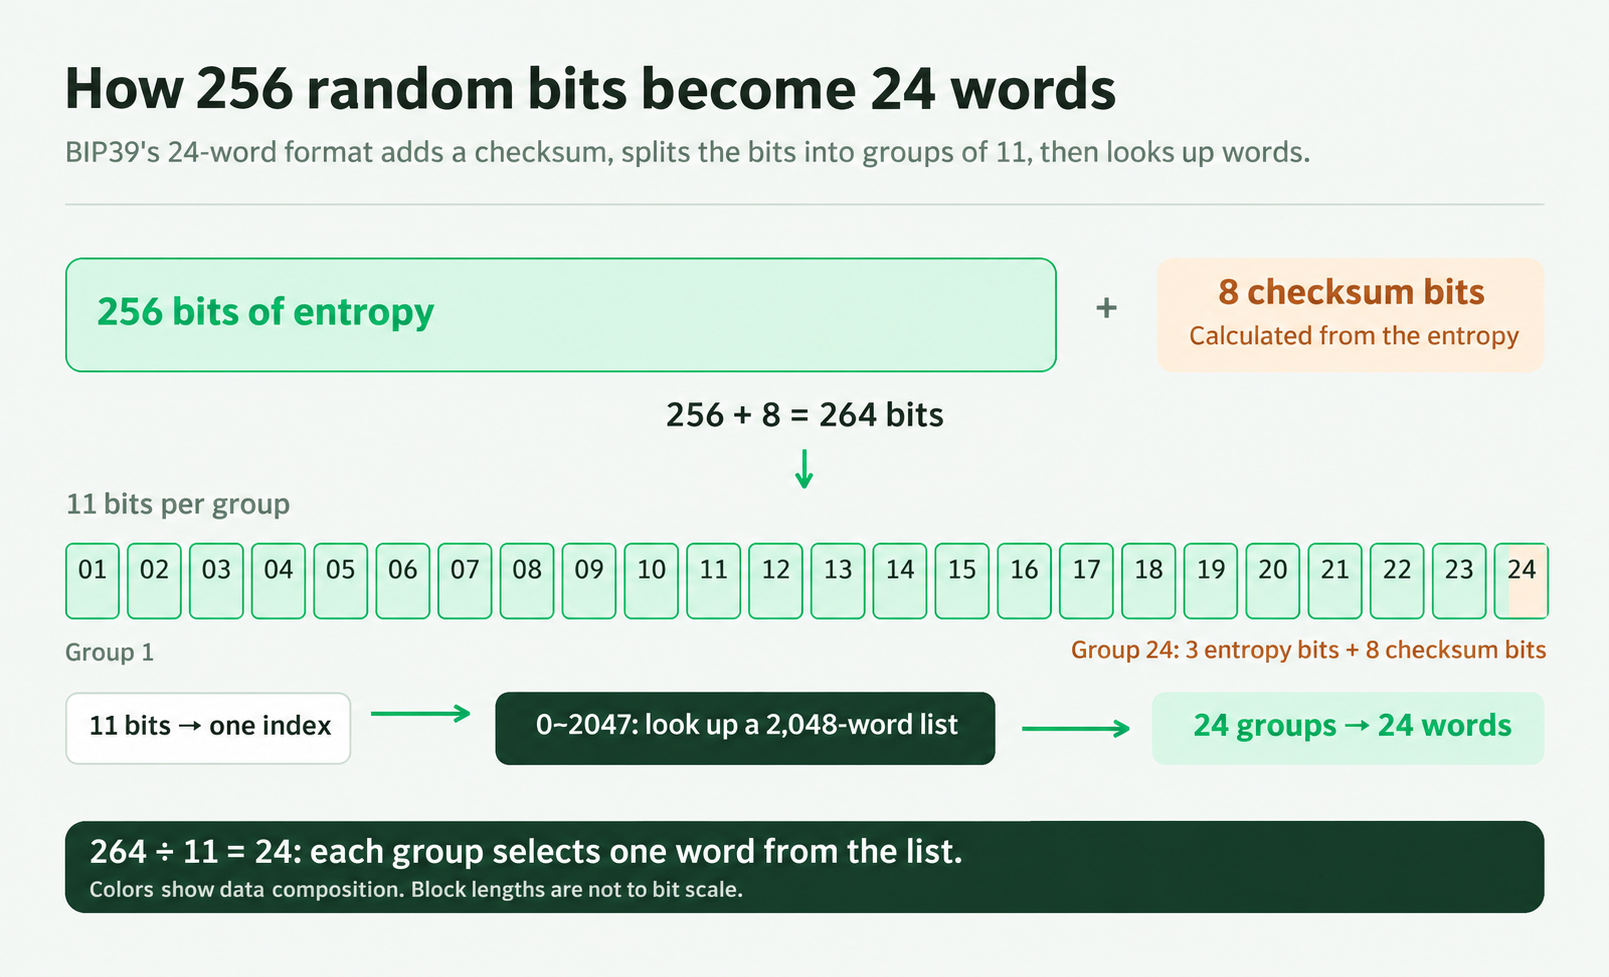
Eles são divididos em grupos de 11 bits. Cada grupo representa um dos 2¹¹ = 2048 índices de uma lista de 2048 palavras. Como 264 ÷ 11 = 24, obtemos vinte e quatro palavras.
256 + 8 = 264 = 24 × 11.
Os 8 bits finais derivam dos dados originais. Não acrescentam aleatoriedade nem dificultam adivinhar. Detectam alguns erros de transcrição; não são criptografia. A lista apenas associa índices a palavras e pode ser pública.
A frase e uma passphrase independente opcional geram uma semente, da qual se derivam chaves por regras como BIP32. A mesma frase e passphrase, usando as mesmas regras, restauram a mesma conta. Especificação BIP39, especificação BIP32
Leitura complementar
1. Compartilhar segredos e autorizar de forma independente
Dividir um segredo não cria automaticamente controles independentes para cada parte. Se a mesma entidade comprometida pode solicitá-las todas, a divisão isoladamente não acrescenta uma barreira computacional para ela.
Considere um esquema XOR de duas partes. Seja o segredo e a máscara , uniforme em e independente de . Definimos:
Aqui representa XOR bit a bit.
Uma parte sozinha não revela informação sobre . Para quaisquer valores fixos do segredo e da parte ,
O lado direito não depende de , logo a distribuição condicional de não depende de . Observar não altera crenças sobre . Da mesma forma, e é independente de , então também não revela . Isso pressupõe uma máscara uniforme, independente e não reutilizada entre segredos.
As duas partes recuperam o segredo porque XOR cancela a si próprio:
O esquema é correto: uma parte não fornece informação, enquanto as duas juntas recuperam o segredo de forma determinística.
É preciso separar duas hipóteses. Compartilhar o segredo protege contra perder uma parte, não automaticamente contra sequestrar o caminho das requisições. Se o controlador comprometido continua autorizado e os chips entregam suas partes, o atacante reúne o material pelo protocolo normal, sem criptoanalisar o conteúdo cifrado. Cada parte precisa de autorização independente do MCU; comprometê-lo não deveria liberar todos os demais componentes.
2. Tempo de busca offline do PIN e papel do sal
Um PIN decimal de seis dígitos tem candidatos. Se cada verificação passa pelo dispositivo, contadores, atrasos e apagamento podem inviabilizar a busca exaustiva. Após exportar o verificador e reproduzir o cálculo em um host, o dispositivo deixa de controlar as tentativas. Neste modelo, o custo depende dos candidatos e do tempo por teste .
Suponha PIN uniforme e busca sem repetição. Todas as posições de são igualmente prováveis; portanto o número esperado de tentativas é
O tempo esperado correspondente é .
Não basta dividir os segundos observados por . A busca para no acerto, e esse tempo cobre os primeiros candidatos, não necessariamente todo o espaço. Se a posição correta é , o tempo por teste é
Somente quando resulta segundo. Para qualquer , é estritamente maior. Assim, é um limite inferior por teste. A busca completa, , também leva pelo menos segundos.
Se a busca sequencial começa em e o PIN é , temos e . Testar os candidatos leva cerca de segundos, com média esperada de segundos. Os valores dependem de , mas a conclusão permanece: nessas condições, verificar offline sem contador torna viável percorrer candidatos em hardware comum.
O sal faz o mesmo código produzir verificadores diferentes entre aparelhos, impedindo reutilizar tabelas pré-calculadas. Ele muda o custo amortizado entre alvos, não o espaço de candidatos de um único dispositivo. Com o material disponível, esse espaço continua sendo , com custo por tentativa .
Conclusão
A IA está assumindo grande parte da análise e da tentativa e erro mais cansativas e dependentes de experiência. Seguir código, mapear memória, localizar falhas e modificar ferramentas avança agora por iterações mais rápidas. O pesquisador avalia a direção e valida os resultados; a IA reduz tempo e esforço para concretizar uma ideia. É nesses passos que as barreiras ao ataque diminuem.
As mesmas capacidades reforçam a defesa: revisar código, validar vulnerabilidades e examinar a cadeia de suprimentos. Entender como esse trabalho é dividido permite avaliar melhor os riscos e melhorar as proteções relevantes.
FAQ's
Ela ajuda a ler firmware, seguir parâmetros, relacionar estruturas e memória, organizar experimentos e modificar ferramentas. Os pesquisadores definem objetivos e métodos e verificam a confiabilidade dos resultados.
O caminho descrito explora falhas de implementação e autorização para obter material de descriptografia; não quebra AES. A IA auxilia principalmente na análise de código e dados. O estudo não demonstra a quebra de criptografia moderna.
Contar chips não basta. Compartilhar segredos exige autorizações independentes. Se todos confiam no mesmo MCU comprometido, ele ainda pode reunir os materiais pelos procedimentos existentes.
O dispositivo conta apenas verificações que passam por ele. Se o verificador é exportado e o cálculo reproduzido fora, as tentativas não chegam ao aparelho. O risco depende de permissões de exportação, método de verificação e autorização.
Carteiras dependem de drivers e pilhas dos fabricantes de chips. Uma falha compartilhada pode afetar vários produtos. É preciso avaliar o sistema integrado e coordenar correções, adaptação do firmware, testes e atualizações.