一文看懂:专业硬件钱包 vs 其他钱包方案的核心区别

新手第一次接触加密货币时,不太在意「钱包机制」。只要能转账、交互、看到余额,似乎就已经够用了。
但随着使用时间变长、资产规模上升,很多问题才逐渐浮现出来。为什么有的人在一次事故中损失惨重,有的人却几乎不受影响?为什么同样是“钱包”,安全边界却完全不同?
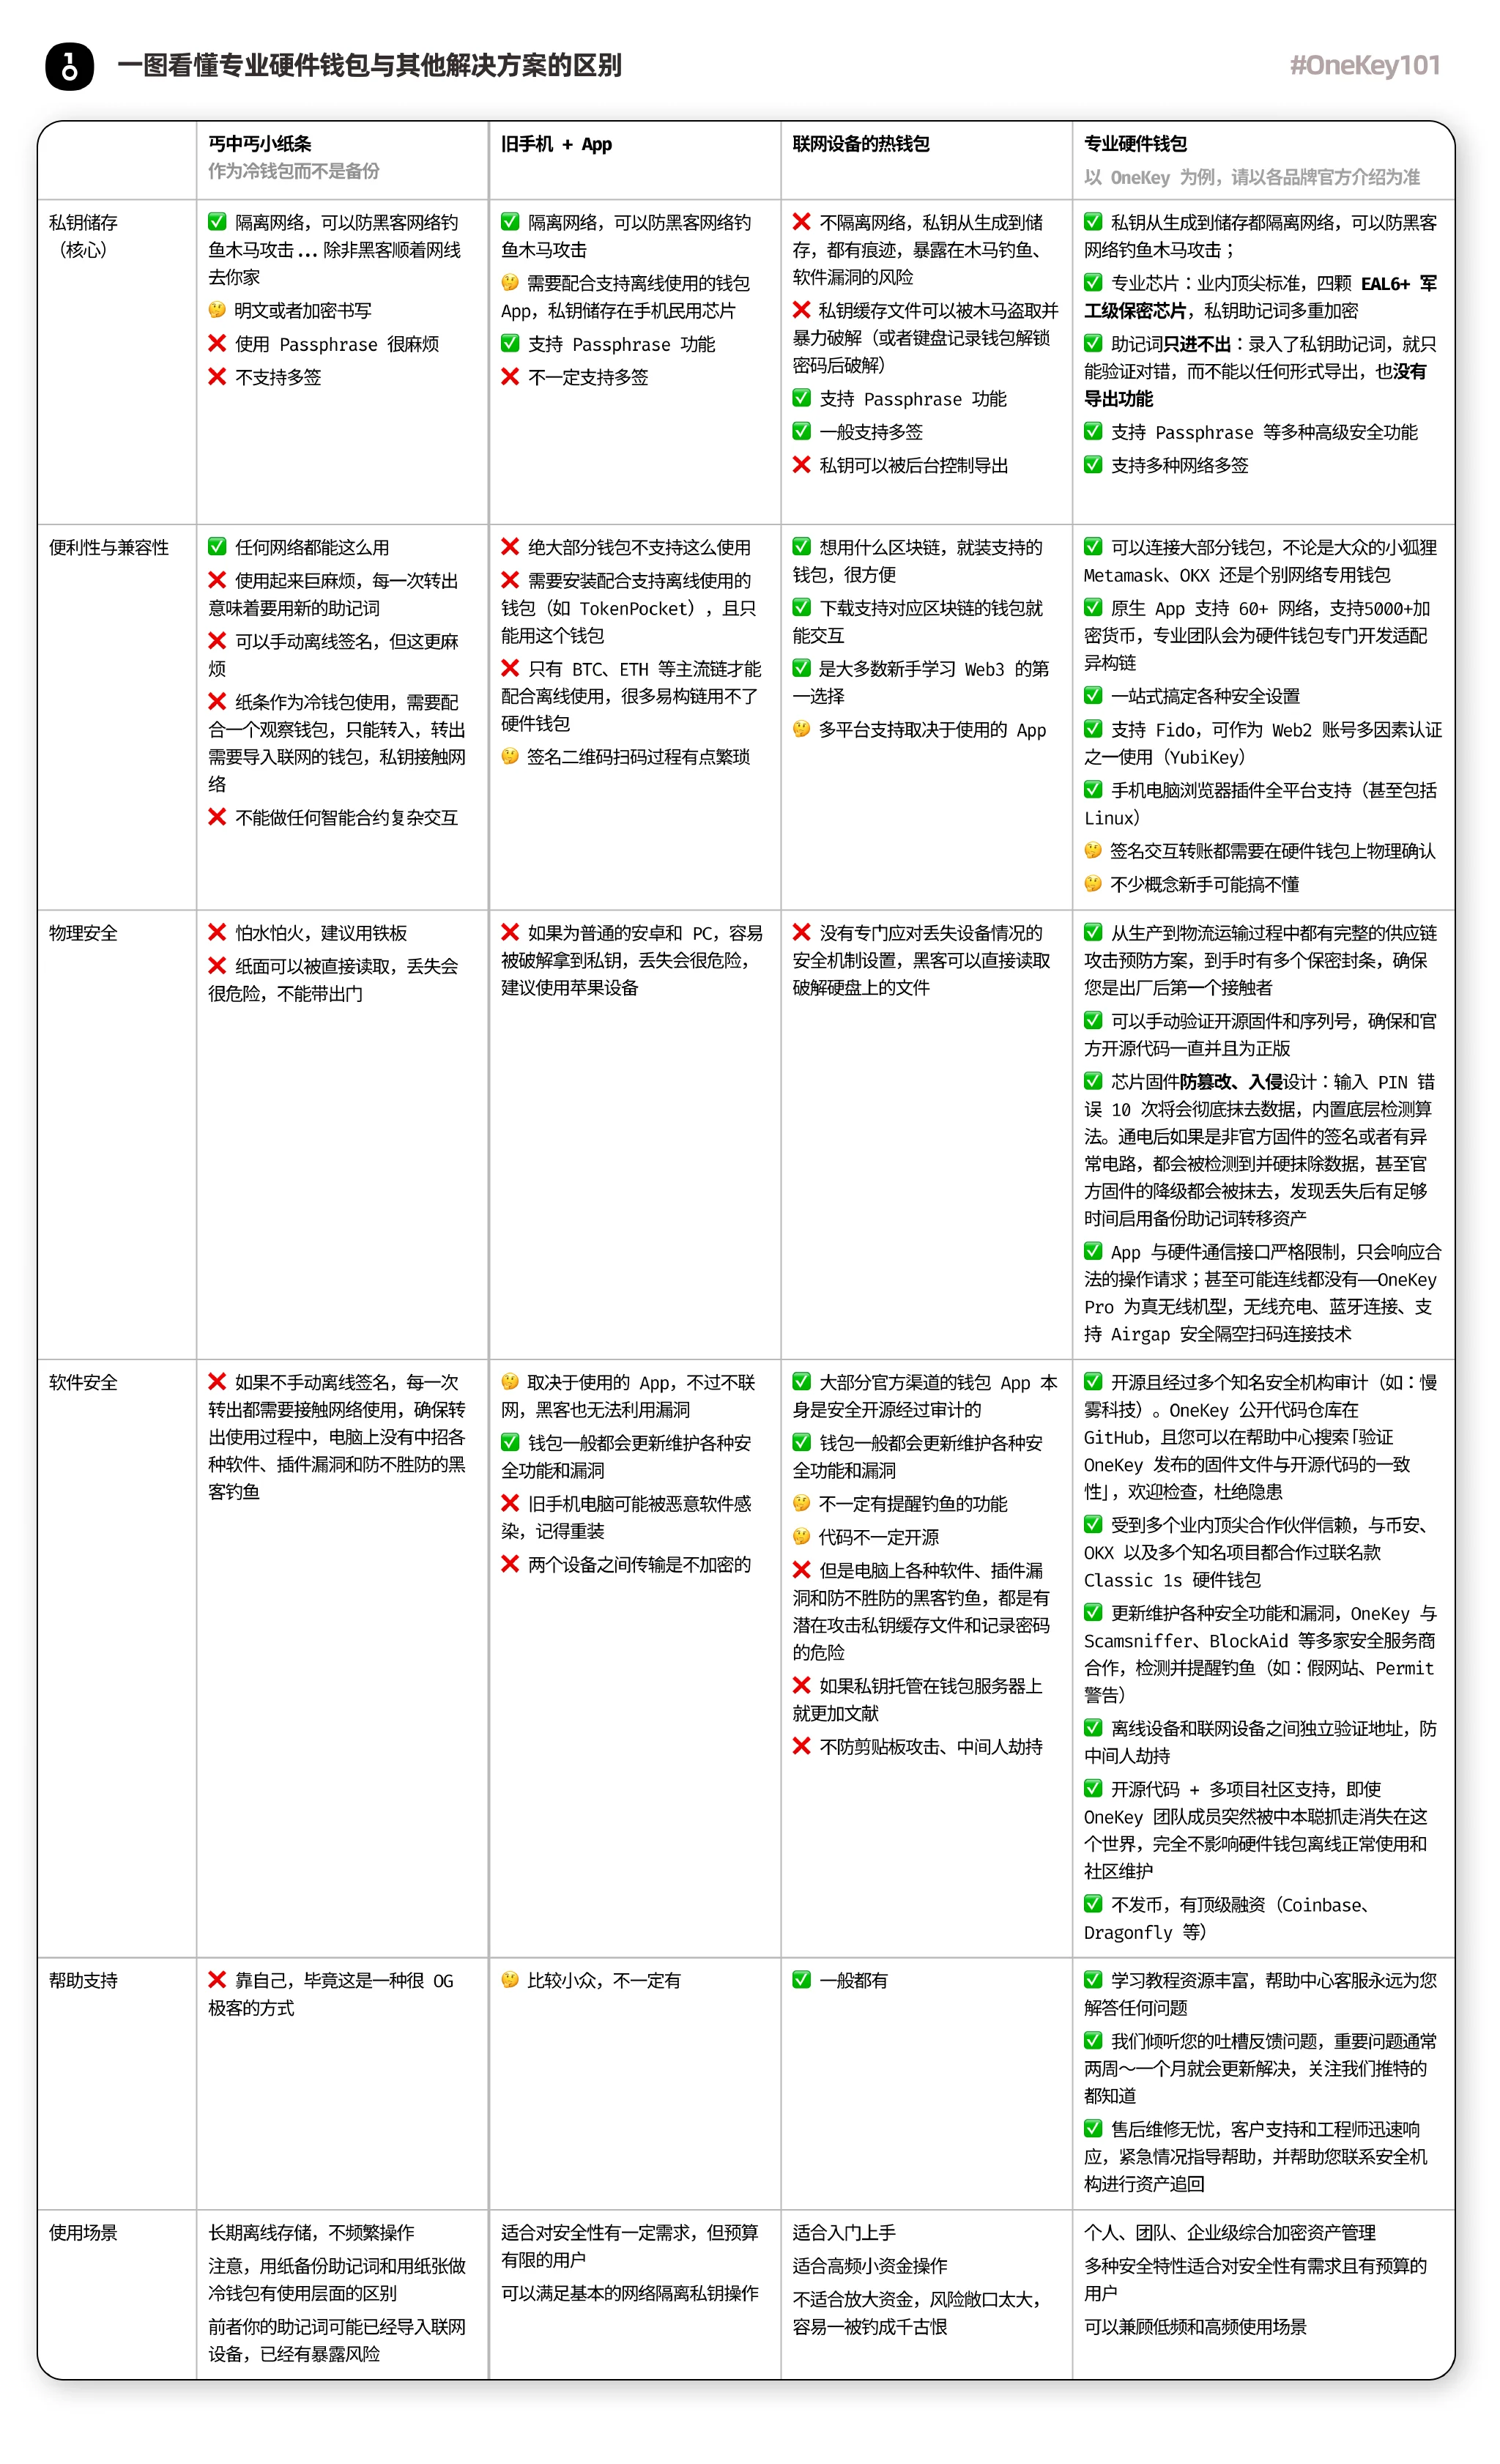
私钥放在哪里,决定安全边界
无论使用哪一种钱包,最终都绕不开私钥。
私钥存在什么环境中,由谁掌控,是否会接触到联网系统,这些因素会直接影响风险是否可控。只要私钥曾经进入过联网环境,就意味着它在高风险区。
大多数时候,你感受不到任何异样。只有在供应链被利用、系统被植入恶意代码时,它才会显现出来,而且往往不可逆。
理解这一点之后,钱包方案之间的差异会变得清晰。
交易所和托管钱包,用起来确实省事
交易所和托管型钱包的使用体验非常接近传统互联网账户。注册、登录、操作,整个流程由平台引导完成,用户几乎不需要理解私钥或签名的细节。
这种方式非常省事,尤其适合刚入门的阶段。但与此同时,资产安全也与平台本身深度绑定。用户无法验证私钥是如何生成和保存的,也无法提前判断平台层面的风险何时会显现。
当资产规模较小时,这种结构往往不会带来明显压力。一旦金额上升,风险也会被同步放大。
抄在纸上的助记词,真的安全吗
纸钱包和手写助记词常常被认为是最“原始”、也最“冷”的方式。但实际风险往往不发生在保存阶段,而发生在更早的阶段。
助记词通常需要在某个设备上生成。如果这个过程发生在联网环境中,就存在被记录的可能。抄写、拍照、打印这些行为,本身也会制造新的助记词副本,而这些副本是否完全可控,使用者很难确认。
一旦助记词泄露,几乎不会给用户反应和补救的时间。
旧手机当冷钱包,有哪些不确定的地方
把旧手机恢复出厂状态,断网后安装钱包应用,是不少人尝试过的折中方案。
但很多人忽略了,手机操作系统并不是为私钥隔离设计的,用户无法验证底层组件是否干净,这是非常致命的问题,钱包应用内部的实现细节通常也不对外开放。
长期使用中,还会遇到硬件老化、损坏以及新链支持不足的问题。
手机和插件钱包,方便但也有风险
浏览器插件钱包和手机钱包是目前最常见的自托管形式。它们支持大量网络和应用,上手门槛低,使用体验成熟。
私钥始终存在于联网环境中,这一点决定了风险类型。系统漏洞、插件攻击、第三方依赖和更新链路,都会成为潜在的接触路径。
这种方案在功能层面非常强,但安全建立在系统本身不出问题之上。
硬件钱包在安全上做了什么不一样的事
专业硬件钱包的设计出发点很简单,就是让私钥与联网环境隔离。
在这类设备中,私钥在专用安全芯片内生成并长期存放。签名过程在设备内部完成,外部系统只负责传递交易信息。每一次操作都需要用户在物理设备上确认。
在这种结构下,Passphrase、多签和交易解析才真正具备意义。它们是建立在“私钥不出设备”这一前提之上,用来降低单点失误或极端场景下的损失。
设备丢了或被偷,会发生什么
如果设备丢了,不用担心,只要助记词仍然安全保存,用户可以在新的设备上恢复钱包,资产本身不会受到影响。
如果是被偷,专用硬件设备通常会加入额外防护机制,例如多次验证失败后的数据清除、固件防降级设计,以及针对物理拆解的防护。
这些设计不影响日常体验,还在极端情况下能提供缓冲空间。
工具是否可信,取决于能不能被验证
在长期使用某种工具时,一个容易被忽略的问题是,它是否经得起外部检查。
代码是否开源、是否经过独立安全审计、问题能否被第三方复现,这些因素不会立刻改变使用体验,却决定了系统能否经受时间考验。在涉及私钥的场景中,可验证性本身就是安全的一部分。
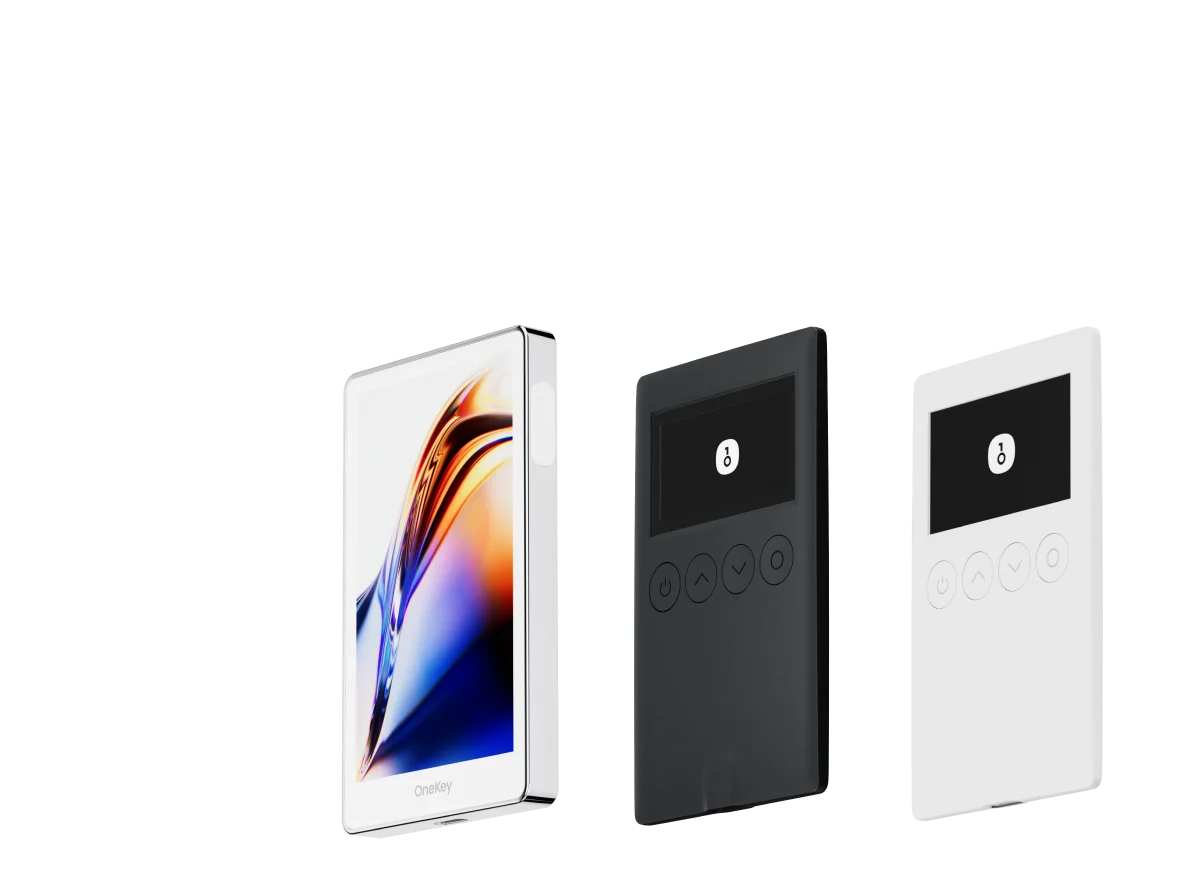
以 OneKey 为例,其硬件、固件和 App 均保持开源,并已通过多家权威机构的安全审计和社区验证。
现实中,很多用户都会经历类似的过程。早期通过软件钱包完成学习和探索,随着资产规模上升,引入硬件钱包,对更高价值的部分再进行拆分和管理。
关键并不在于选择哪一种方案,而在于是否清楚自己当前暴露在什么风险之下。
当对不同钱包方案的安全边界有了清晰认知,选择本身就会变得简单。