硬件钱包的安全盲区:解析供应链攻击的隐蔽威胁
硬件钱包的安全盲区:解析供应链攻击的隐蔽威胁
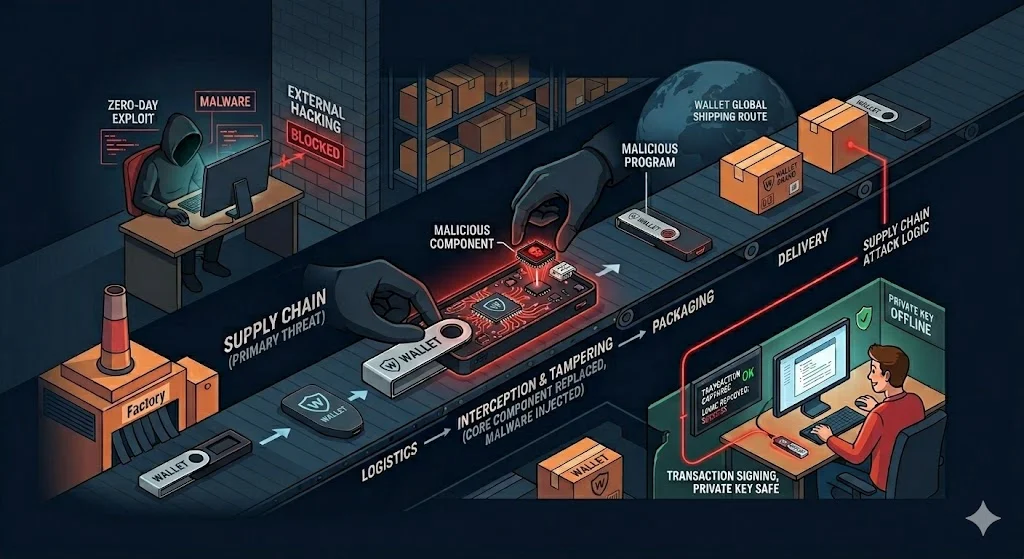
硬件钱包面临的首要安全威胁往往源于供应链篡改,而非直接黑客入侵。用户购买硬件钱包的初衷在于实现私钥的绝对离线存储,以防范零日漏洞或木马病毒。但在现实中,设备被远程攻破概率极低,真正的风险潜伏在从下单到交易签名的全链路流转中。
这种威胁极为隐蔽:设备在送达前可能已被植入恶意程序或替换组件。即便用户观察到设备运行"正常",其签署的每一笔交易也可能受控于攻击者预设的逻辑。
信任链条的脆弱性
硬件钱包的核心技术优势在于构建了一个完全隔离的运行环境:私钥在离线状态下生成与存储,且每笔交易均需在设备屏幕上进行物理确认。这种机制确保了即使上位机(如电脑)感染恶意软件,也无法直接触碰私钥,从而极大地提升了远程攻击的门槛。
然而,这一安全体系建立在一个至关重要的前提之上:用户必须获得未经篡改的设备、官方固件、正版软件以及安全的连接对象。一旦这条供应链的任何一环遭到破坏,攻击者便无需耗费算力去攻破底层安全芯片,只需在初始阶段提供一个虚假的基础设施即可。如果用户未能对整个交互链路进行有效验证,所谓的"自托管"实际上是将资产控制权交由了一条充满未知风险的盲区供应链。
典型攻击场景解析
为了更清晰地揭示这些风险的运作路径,以下总结了行业内真实发生过的五种典型的攻击场景:
场景一:伪劣与篡改设备
攻击者常通过伪造与官方一致的包装封口,出售预先设定好后门的篡改设备,甚至会在包装内附带伪造的"官方助记词卡"。用户一旦按照卡片导入助记词并转入资产,攻击者便能立即获取控制权。卡巴斯基(Kaspersky)团队曾对一批仿冒的 Trezor 硬件钱包进行拆解分析,发现其内部芯片已被物理替换,且固件校验机制遭到移除。在这种情况下,用户实际上在使用一把全网通用的透明钥匙。[1]
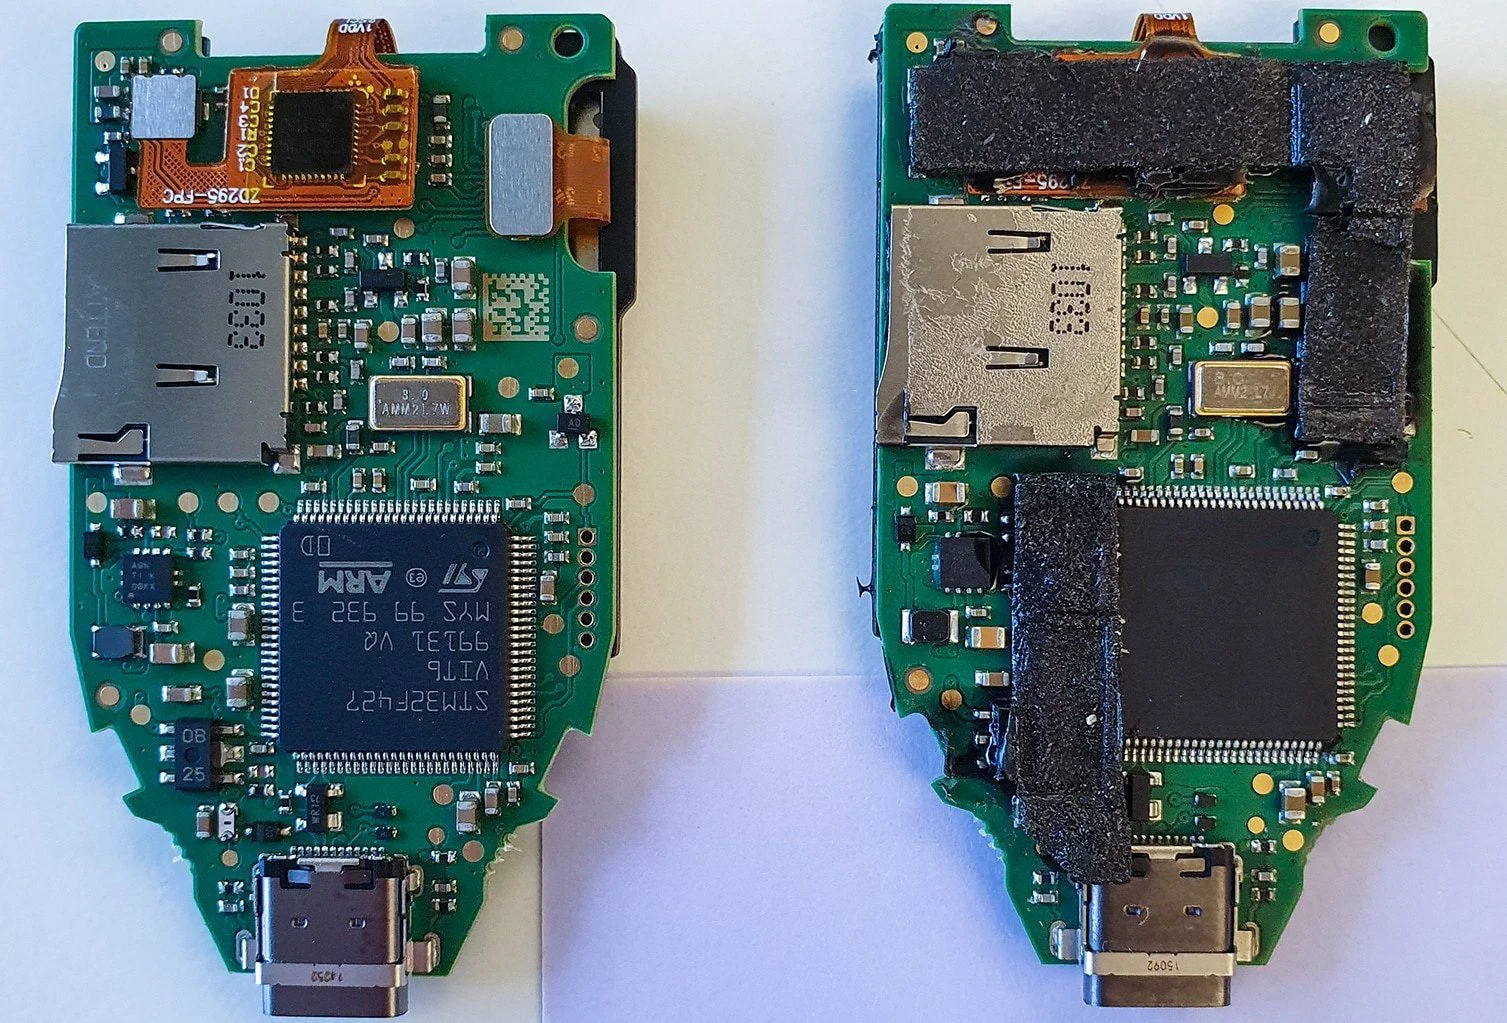 伪造设备拆解
场景二:恶意固件与伪造更新
部分用户在购买硬件钱包后容易产生绝对的安全懈怠。攻击者常利用这一点,伪造系统升级提示,引导用户访问虚假的更新入口,进而安装被篡改的固件或核心组件。此外,诱导用户将设备"降级"至存在已知漏洞的历史版本也是常见手段。其根本目的在于全面控制设备的显示内容(如签名提示、收款地址)或窃取用户的私密信息。
场景三:前端与依赖库投毒
硬件钱包在与区块链网络交互时,通常需要连接各类 dApp。dApp 的前端代码、第三方脚本以及底层依赖库,同样属于供应链的重要组成部分。行业内曾发生过严重的依赖库投毒事件:攻击者入侵了软件发布链路,将恶意代码注入被广泛使用的连接库中。这导致多个采用该库的 dApp 页面被动态植入了恶意逻辑,诱导用户签署授权转移资产的交易。[2] 在此类事件中,硬件设备本身并未被攻破,攻击者仅通过污染软件供应链便实现了资产窃取。
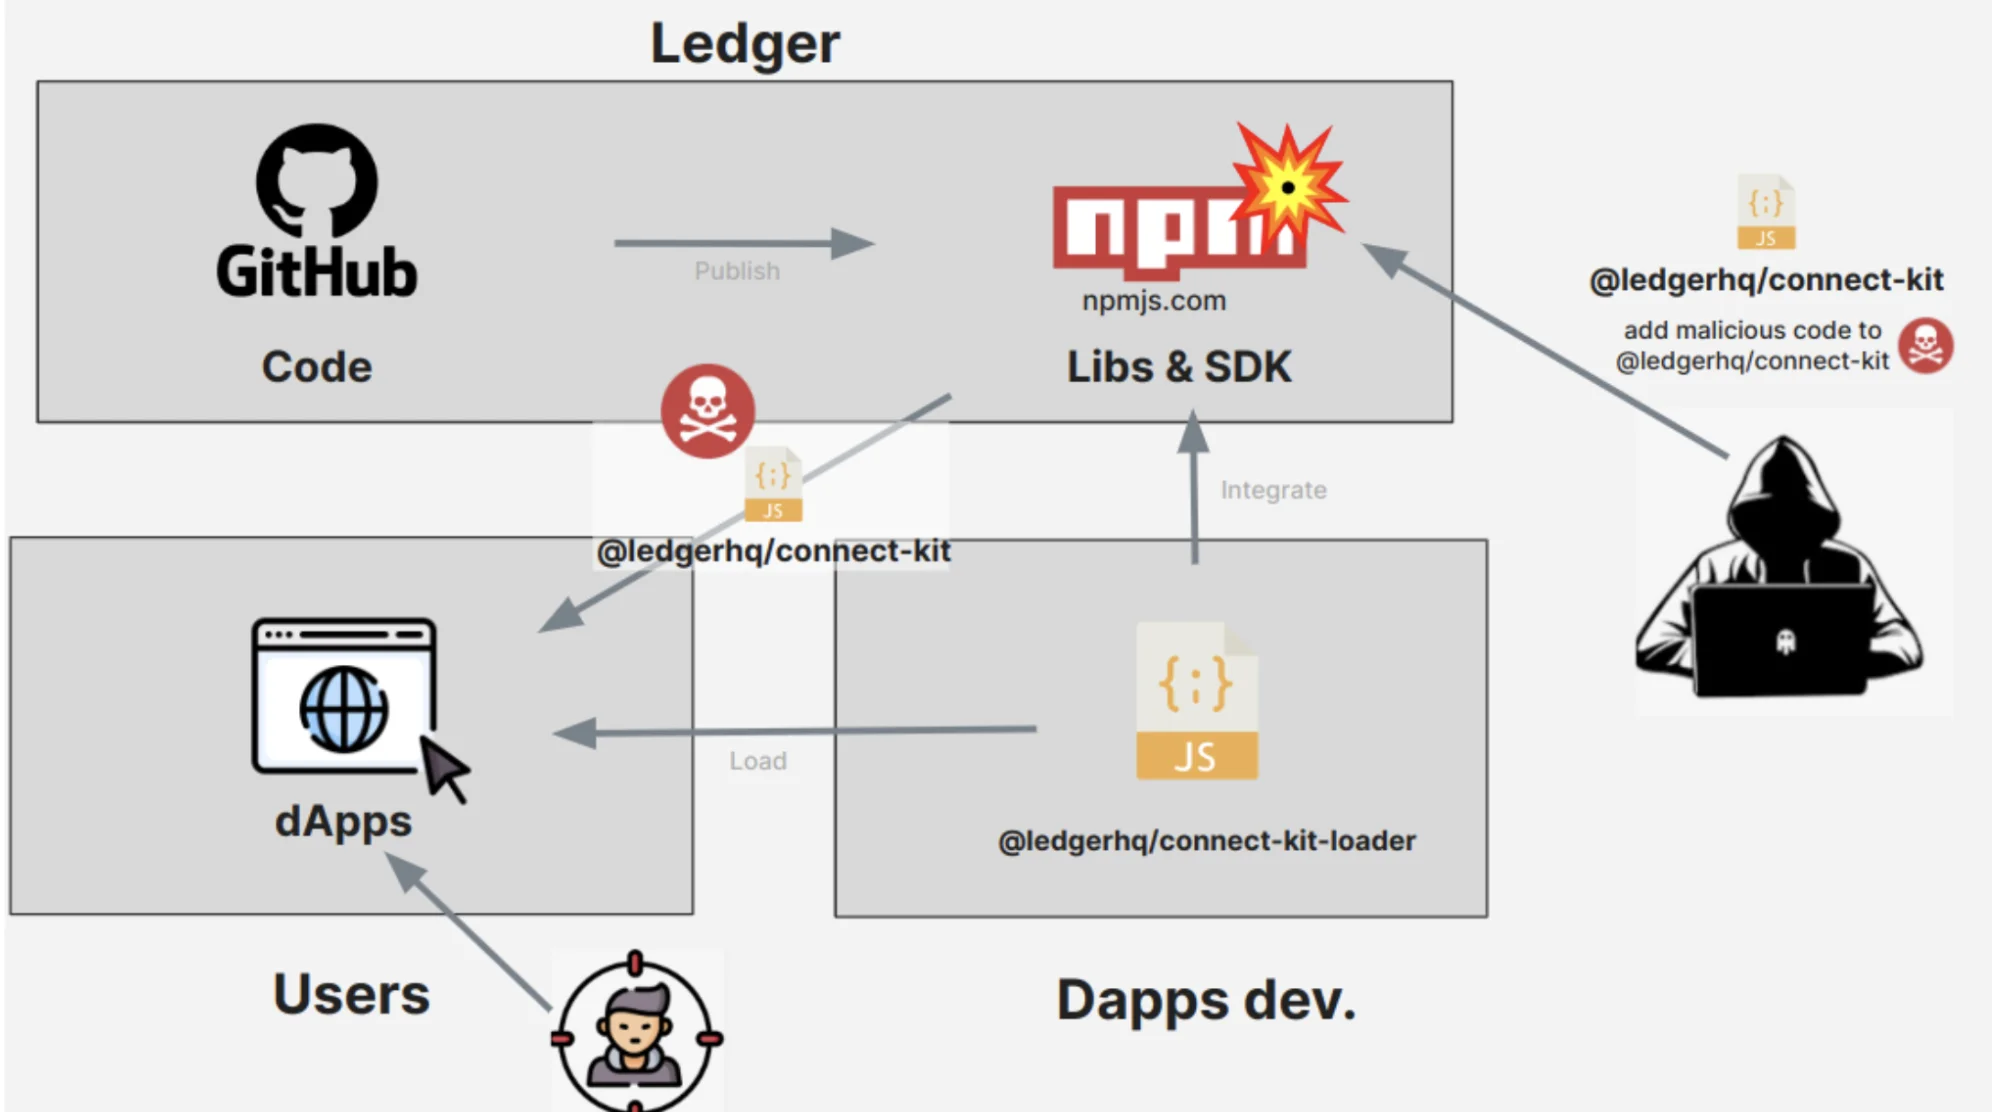 依赖库投毒
场景四:物理地址与订单信息泄露
数据泄露对硬件钱包用户的潜在威胁常被严重低估。一旦攻击者获取了用户的姓名、电话、收货地址及订单详情,便可实施精准的社会工程学攻击。例如,利用确切的型号和下单时间进行精准钓鱼;伪装成官方风控团队要求用户进行紧急验证;甚至直接向用户的物理地址寄送带有木马载体的替换设备或防钓鱼卡片。此前,部分硬件钱包厂商及第三方电商合作伙伴曾发生过大规模的用户数据库泄露事件,导致大量包含物理地址信息的订单数据暴露,大幅提升了后续定向诈骗的成功率。[3][4]
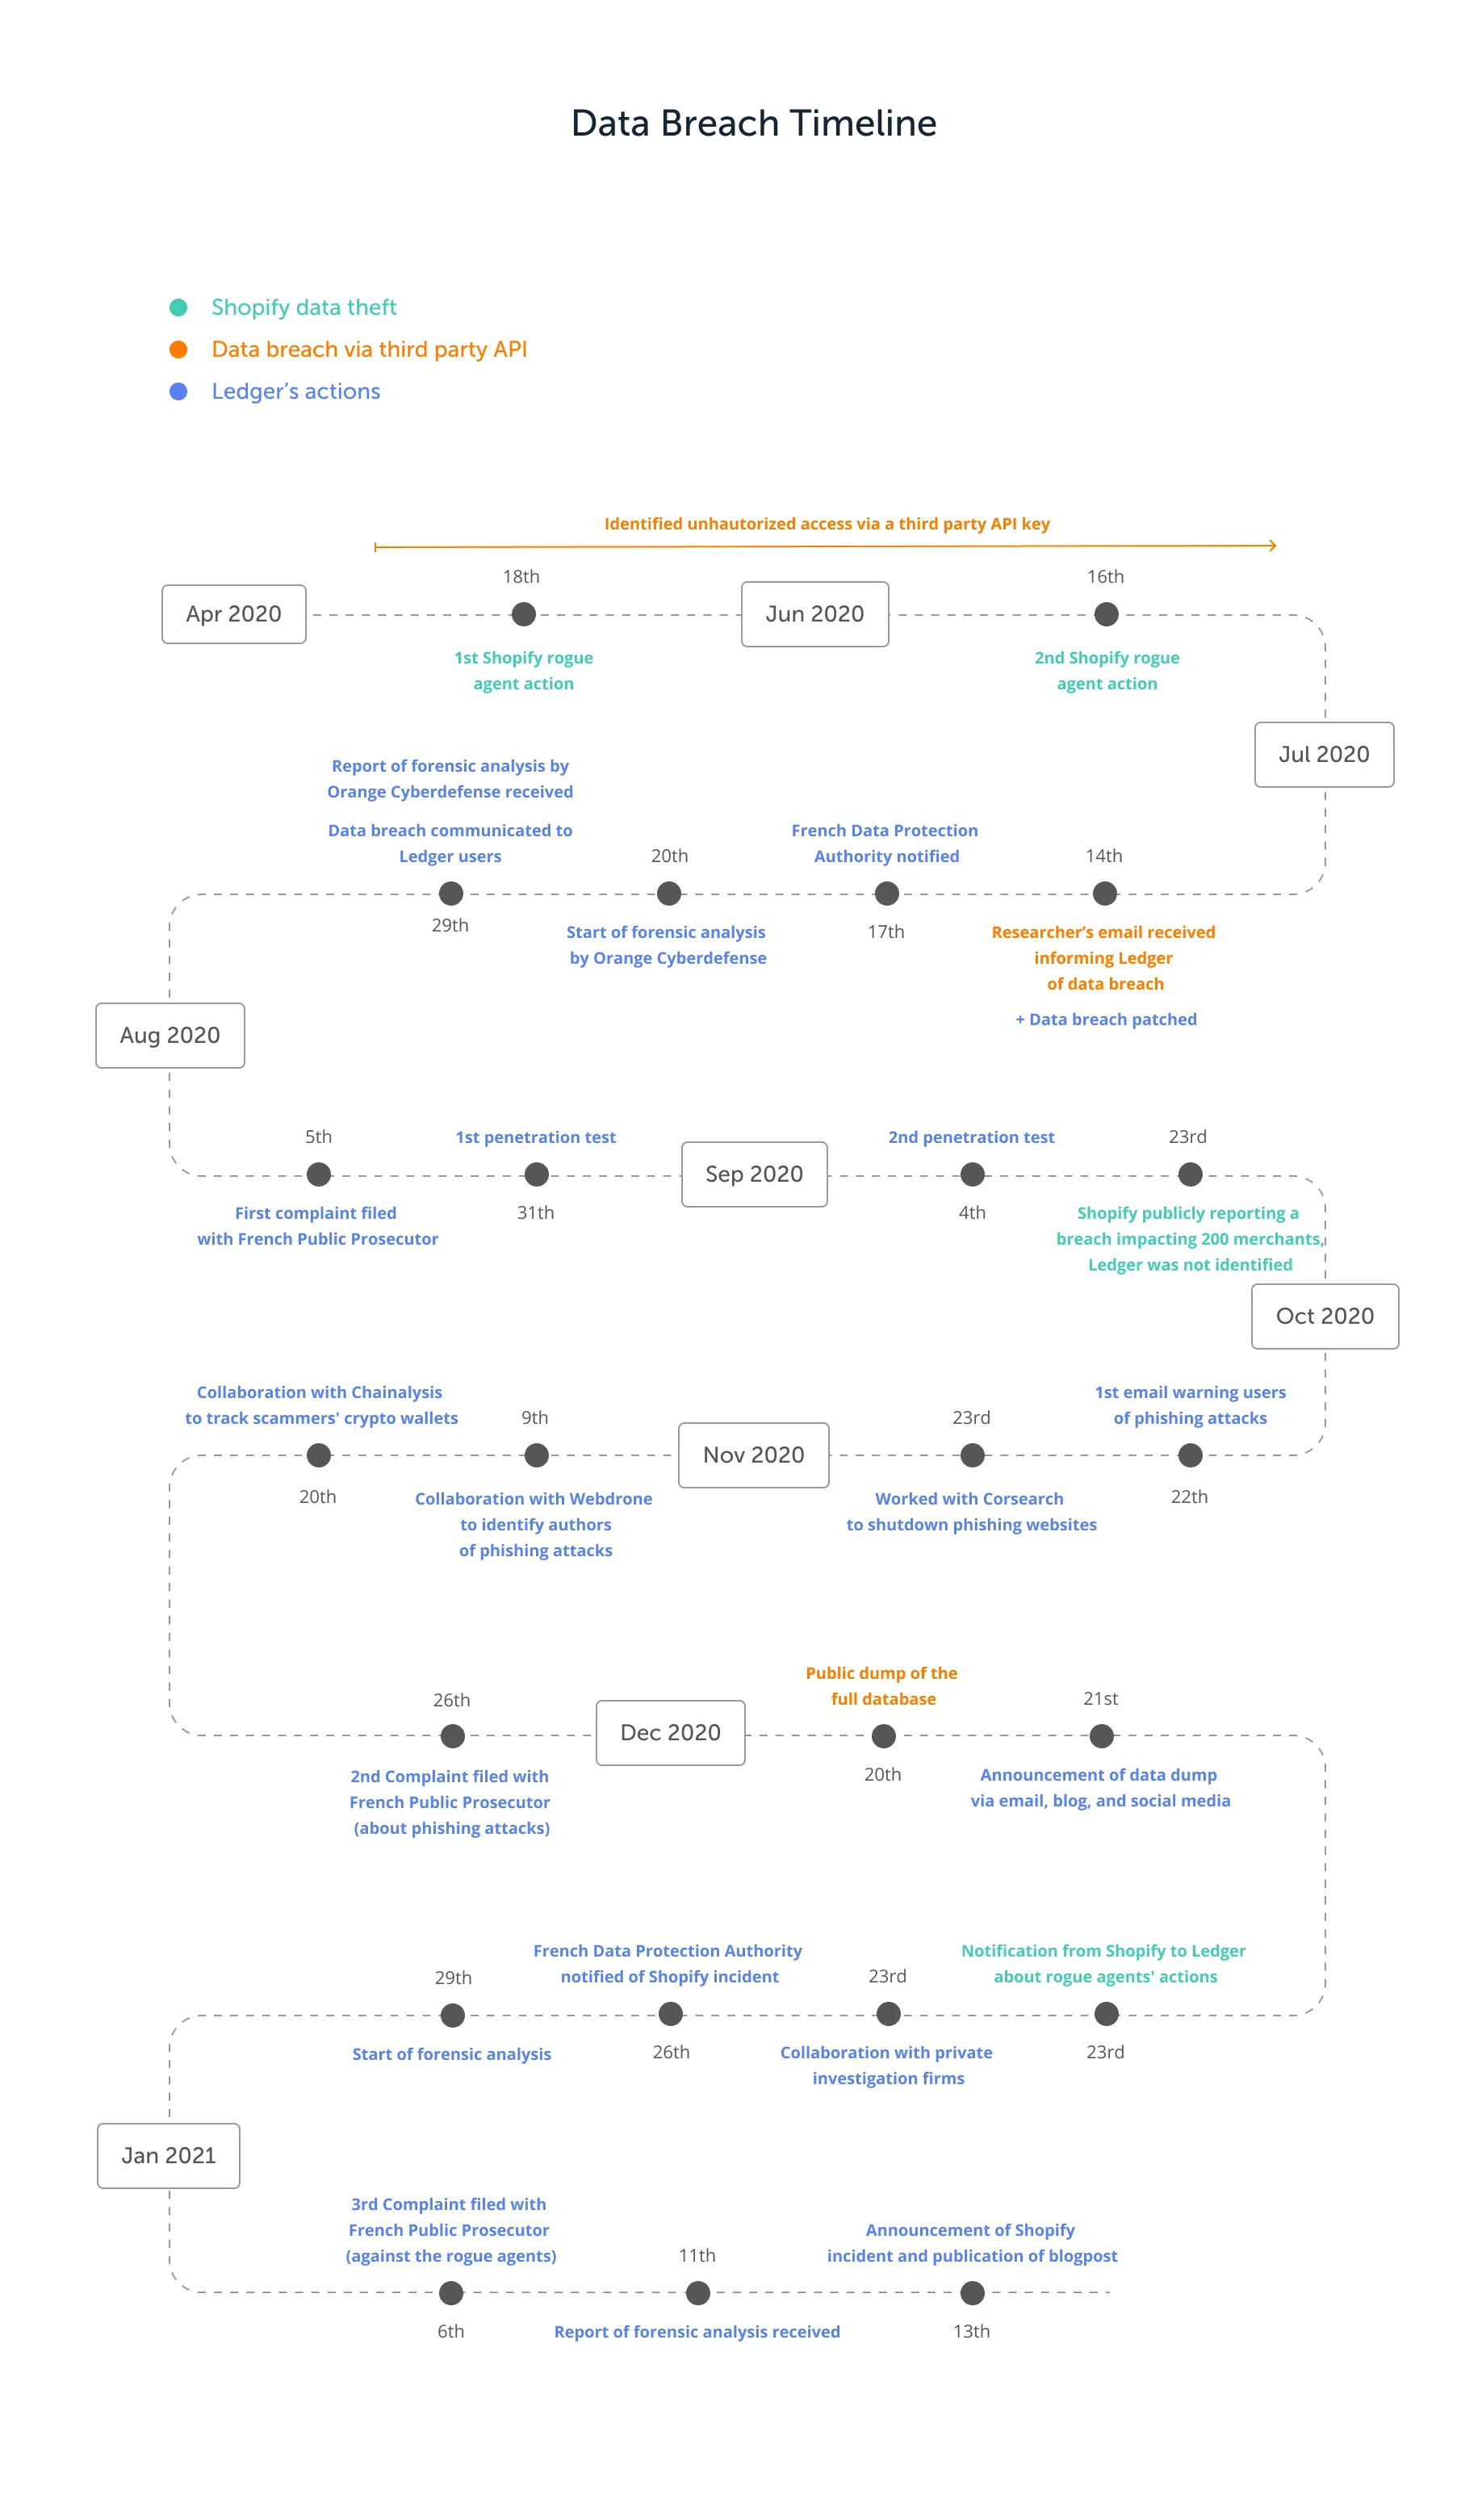 数据泄露
场景五:社会工程学与虚假客服
供应链攻击的最终目的通常是诱导用户交出核心机密或签署恶意交易。攻击者常以看似合规的流程进行伪装,例如谎称设备存在风险需要输入助记词验证归属、要求将助记词导入网页工具进行安全迁移、提示安装紧急安全补丁,或是诱导用户签署看似无害的零金额授权交易(Permit)。尽管硬件能够隔离私钥,但无法消除人类心理层面的弱点,特别是当攻击者掌握了用户的真实订单信息时,此类骗局的迷惑性会显著增强。
上述五种场景揭示了加密资产领域的特定风险,但需要认识到,供应链安全隐患绝非该领域的特有现象。在传统科技行业,此类攻击同样屡见不鲜。例如在 SolarWinds 事件中,攻击者篡改了软件更新链路,将后门程序混入官方分发的更新包内;在 Codecov 事件中,攻击者篡改了官方上传工具,从持续集成环境中窃取了敏感环境变量;CCleaner 事件同样是将恶意代码植入合法软件更新中。这些知名企业的安全事件表明,攻击者往往倾向于在防备最薄弱的环节寻找突破口,包括官方更新、正规下载渠道及已签名的安装包。
OneKey 验证体系及操作原则
针对上述威胁,OneKey 的系统设计将供应链风险视为常态化威胁进行预防,建立了一套基于用户自主验证的安全机制:
- 设备验真机制: 提供通过 OneKey App 进行的防伪验证功能,确保硬件出厂后的完整性。
- 固件一致性校验: 支持用户发起固件验证,比对设备固件与 OneKey 开源固件的一致性,防范恶意代码注入。
- 开源与自验证流程: 提供校验和与签名相关的技术指引,赋予用户自行验证代码与固件的能力,打破技术黑盒。
- 外部安全审计: 定期引入如 SlowMist 等第三方专业安全机构进行代码审计并公开披露报告。
为了进一步降低供应链风险,用户在日常操作中应遵循以下核心验证原则:
- 购买与收货渠道: 严格限定在官方或官方授权渠道购买设备,对异常低价或私人转售的设备保持高度警惕。收到设备后需检查物理防伪封贴,但不可将其作为唯一的真实性证明。
- 初始化设置规范: 务必在硬件设备屏幕上亲自生成并手抄助记词。任何预先打印的助记词卡片或要求通过二维码快速导入的流程均应判定为欺诈。初始化完成后,需立即执行设备验真和固件校验。
- 系统更新路径: 仅通过官方网站或官方 App 获取固件与软件更新。严禁点击任何私信链接、群文件中的升级包,拒绝任何降级要求或要求输入助记词进行安全验证的指令。
- 日常使用与签名核对: 在签署任何交易前,必须在硬件设备屏幕上仔细核对目标地址、交易金额、所属网络及智能合约信息。对于无法理解的无限授权操作应予以拒绝。遇到以"紧急情况"或"限时处理"为由的提示,应默认其存在极高的诈骗风险。
- 防范社会工程学: 绝对禁止向任何第三方提供助记词或 PIN 码。面对自称官方客服的联络,应保持静默,并自行通过官方公开渠道进行交叉核实。
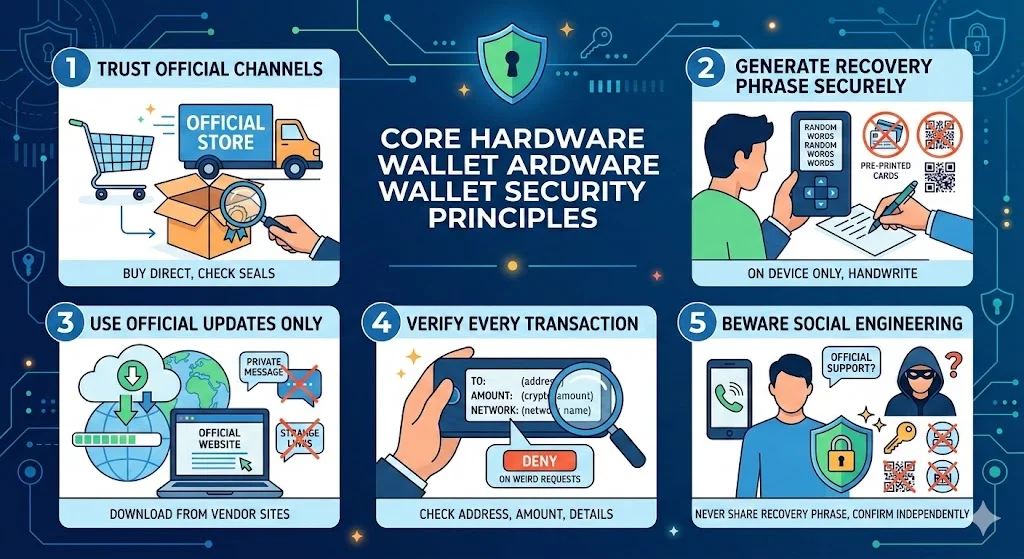 OneKey验证体系
结语
硬件钱包实现了私钥的物理隔离,这是保障资产安全的重要基础。然而,供应链安全事件一再表明,系统外部的物理与社会工程学风险同样致命。数字资产的安全不应建立在盲目的信任之上,而应扎根于严格的交叉验证机制。落实"无验证,不信任"的原则,是抵御复杂供应链威胁的唯一有效路径。
参考链接
[1] Kaspersky - 假 Trezor 硬件钱包拆解分析:https://usa.kaspersky.com/blog/fake-trezor-hardware-crypto-wallet/28299/
[2] Ledger - 安全事件报告(Connect Kit 依赖投毒):https://www.ledger.com/blog/security-incident-report
[3] Ledger - 用户数据泄露事件更新:https://www.ledger.com/blog/update-efforts-to-protect-your-data-and-prosecute-the-scammers
[4] Cointelegraph - Ledger 第三方电商数据泄露报道:https://cointelegraph.com/news/ledger-data-incident-global-e-not-platform-breach