Cypherock X1 与 Jade 在 Geekcon 2025 被现场攻破,这次漏洞告诉了我们什么?

要点总结
-
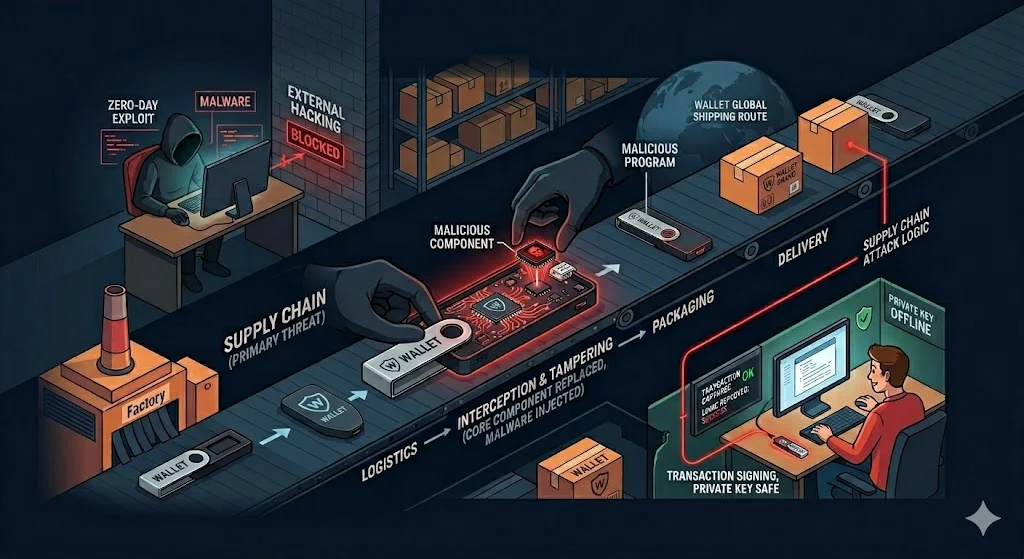
Cypherock X1 的固件完整性可被绕过,攻击者可在 Boot 阶段替换固件,将任意助记词“植入新设备”。
-
Blockstream Jade 的 PIN 交互存在风险,攻击者可通过本地抓包获取用户 PIN,从而直接解锁钱包。
-
两类漏洞分别暴露了“固件验证缺失”与“PIN 传输不安全”的根本问题。
-
OneKey 全系列设备采用 EAL6+ 安全芯片,助记词在 SE 内部生成并不可导出,大幅降低暴力破解与篡改风险。
-
OneKey 的盲输入 PIN 机制彻底避免 PIN 在传输链路上曝光。
-
OneKey 的 Boardloader → Bootloader → Firmware 三层链式校验,可有效防止固件被替换、降级或注入恶意代码。
-
OneKey 已具备 PQC Level 1 并正在推进 Level 3~5 的升级预备,长期抗量子威胁能力更强。
引言
2024年至今,钱包私钥问题频发并导致了累计超8.55亿美元的巨额损失[2]。最近一次造成大规模影响的私钥问题,还是由不安全的随机数生成导致的BTC钱包私钥被暴力破解[3],OneKey 也就此次事件发布了文章科普,详情请见揭秘助记词中随机数生成的门道。
在最近的GEEKCON 2025上海站中,我们也关注到了全新公布的硬件钱包破解情况。OneKey Anzen Lib也就此次事件在下文进行了梳理。
漏洞披露渠道:Geekcon 2025 上海站
被破解的设备: Cypherock X1和Blockstream Jade,共2款硬件钱包。[2]
注:由于白帽子并未公布完整的利用过程,下述漏洞利用效果、漏洞成因等均基于现场演示内容进行推测。可能与实际漏洞效果或成因存在偏差。
目标设备1:Cypherock X1
-
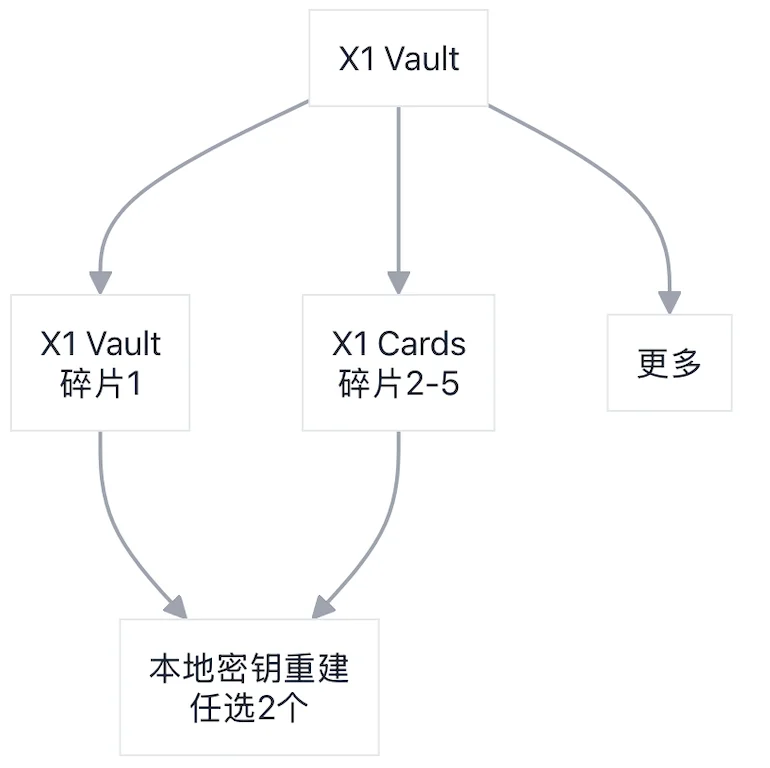
被攻击设备安全架构: 端侧分布式架构,2-of-5。设备端为STM32L4 MCU,配合ATECC608A SE(SE未声明CC认证级别),卡侧为nxp j3h系列 SE(CC EAL6+认证),助记词分2片分别加密保存于设备和卡片中。
安全存储机制如图所示:
-
重建助记词的机制:
-
漏洞利用效果: 攻击者通过在Boot中替换固件,实现将任意指定助记词植入到新设备中。通过控制预制助记词,达到盗取用户资产的目的。[2]
目标设备2:Blockstream Jade
-
设备架构: 端云混合架构,2-of-2。设备端为ESP32-S3 MCU,无SE,云端(blind oracle)架构未知,助记词分2片分别加密保存于设备和云端。
-
安全存储机制如图所示:

-
重建助记词:

-
漏洞利用效果: 攻击者通过本地抓包的方式,可获取用户输入的钱包PIN码。通过直接解锁设备,达到盗取资产的目的。[2]
OneKey的安全措施
-
设备架构: 纯端侧架构,1-of-N。设备端为STM32 H747 MCU,THD89 SE(CC EAL6+认证),助记词加密存储存储于本地。
-
安全存储机制如图所示(基于OneKey Pro演示):

-
安全存储
如上图所示,OneKey设备(Classic 1s/Pro)均使用经过CC EAL6+认证的安全芯片通过获取符合密码学强度要求的随机数直接生成助记词,加密存储于安全芯片中,并且在任何情况下均不可从安全芯片中直接取出用户助记词数据。
PIN传输安全性
上述两个硬件钱包当前存在的安全问题,OneKey基于自有安全实验室“Anzen Lib”的领先经验,在硬件设计之初就已经考虑到了上述问题。
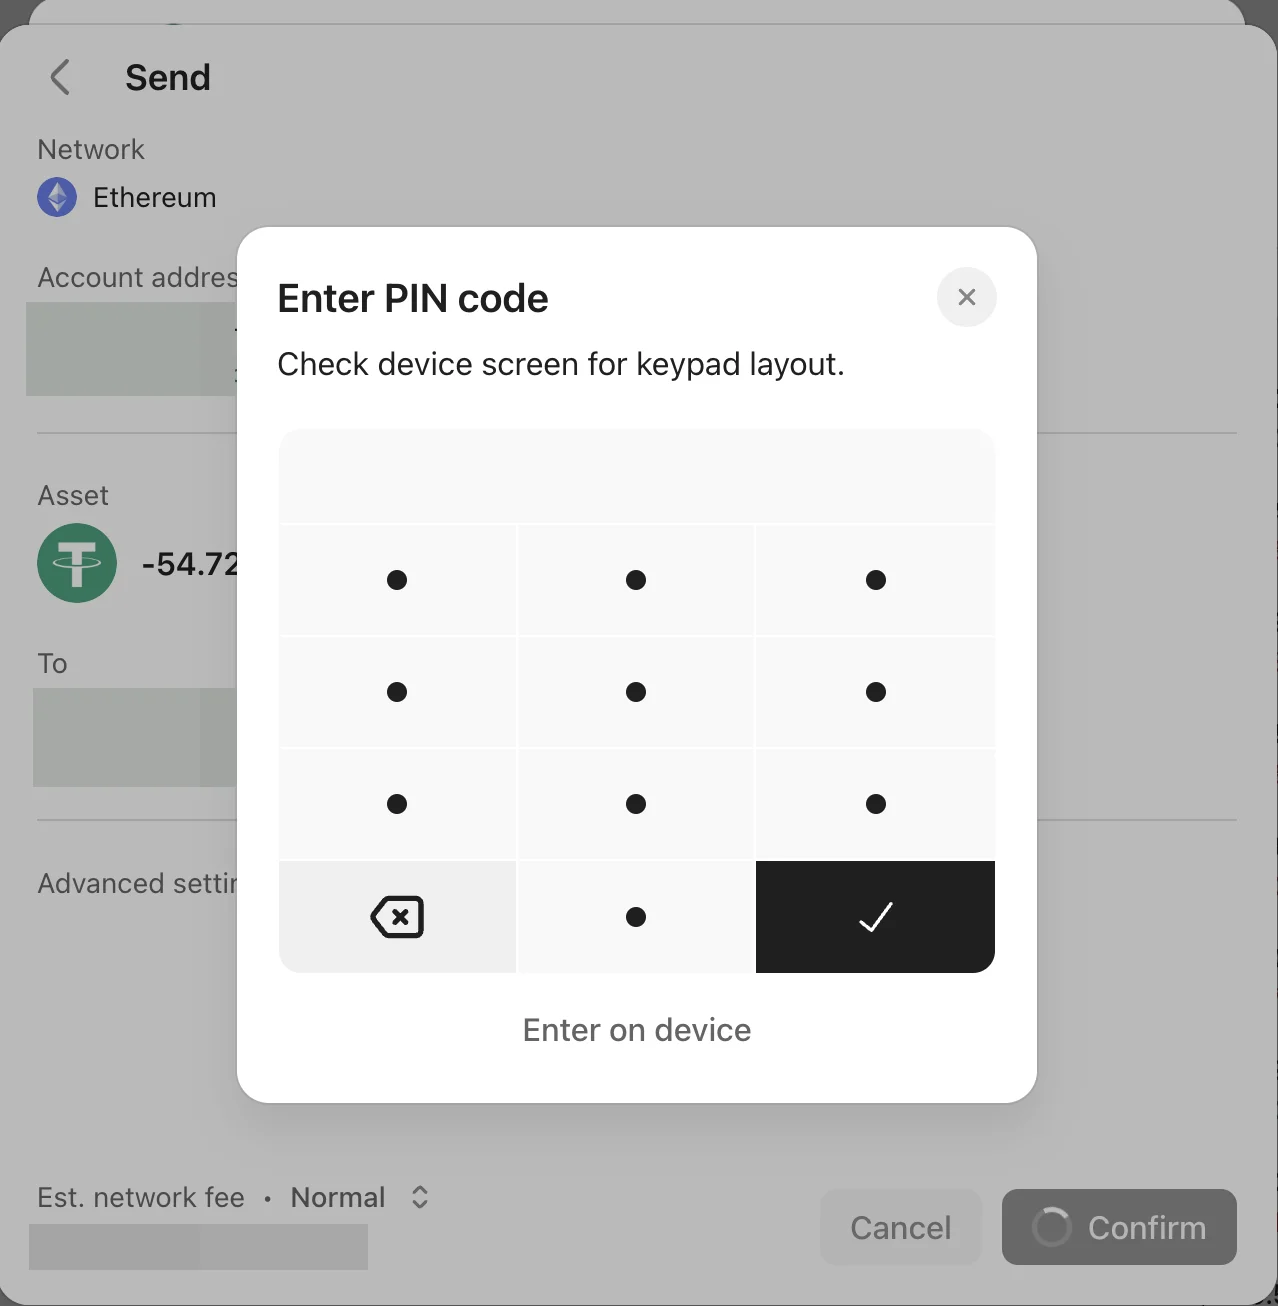
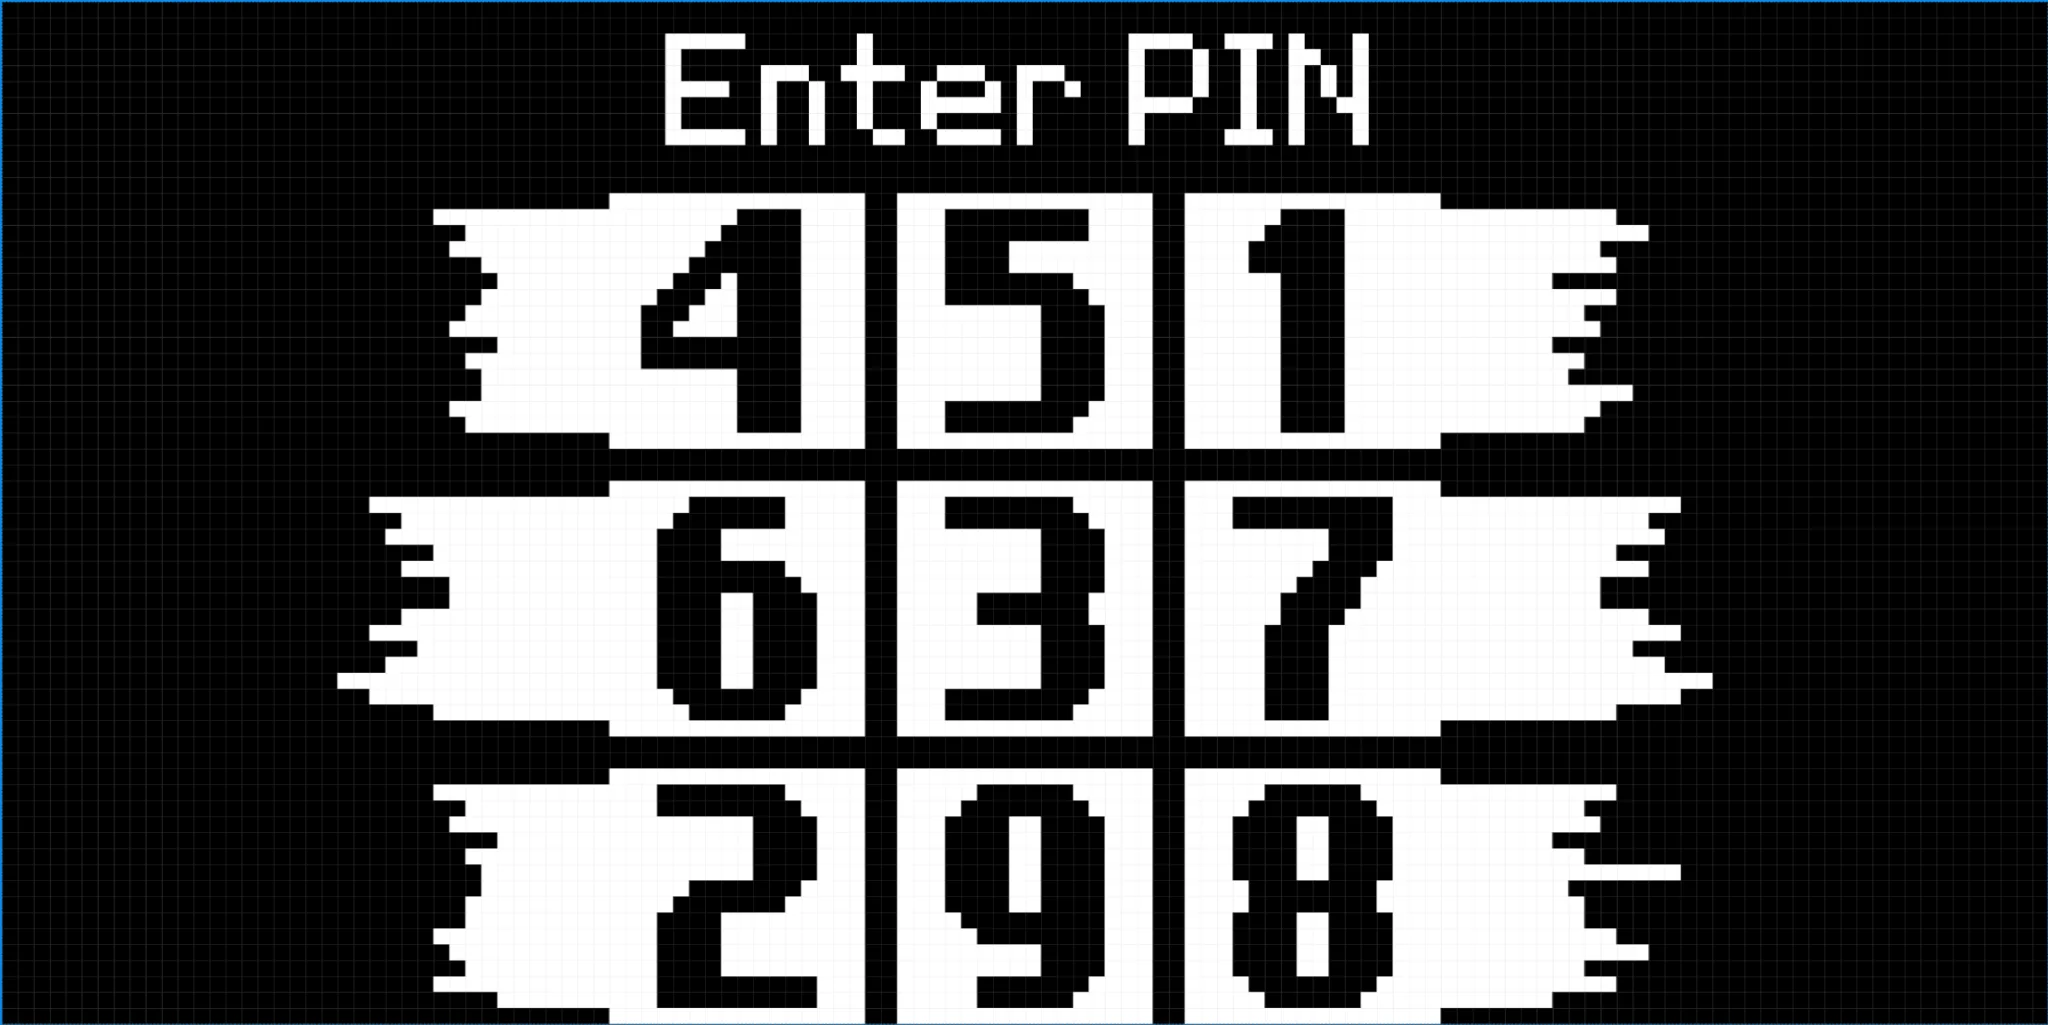
对于PIN传输问题,为了便于用户交互,OneKey Classic 1s提供的App输入PIN的解锁方式。但没有使用常规的加密或哈希后传输的方案,而是使用了更安全的盲输入方案,即:在设备端展示随机排列的数字,用户在App中点击九宫格对应位置,通过随机数字位置和单项输入来同时避免重放攻击和PIN在传输中潜在的泄露问题。
完备的固件校验
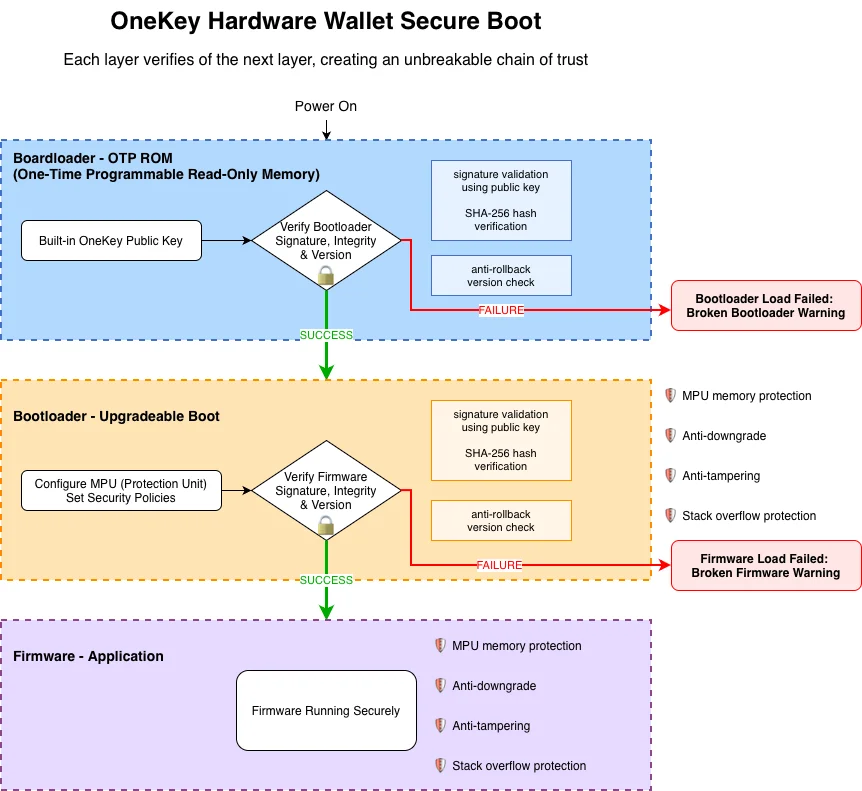
而针对于固件遭遇篡改的问题,OneKey通过Boardloader、Bootloader和固件,三层级链式校验并引导启动的方案来抵御固件篡改的风险。在MCU上电后,首先通过固化的Boardloader(内置OneKey的签名公钥)对Bootloader进行签名以及完整性校验,之后通过可升级的Bootloader进行更多样灵活的配置(包括开启更严格的MPU保护等),再对后续固件的签名及完整性进行校验后引导固件启动。基于上述链式安全启动机制,OneKey实现了极高的固件防篡改、防降级机制,同时通过更灵活的MPU保护设置(随固件/Boot版本更新)极大程度降低了被栈溢出攻击的风险。
后量子加密预备
对于大家关心的抗量子加密算法问题(下称PQC)。首先需要跟大家简单讲解一下NIST PQC评级,即主要分为下面6个:[1]
说明
- 量子门计数:基于Grover算法的最优密钥恢复攻击,受MAXDEPTH(电路深度)限制
- 经典门计数:最优的经典攻击所需的门操作数
- 哈希系列:仅列出经典门计数,因为针对哈希函数的碰撞攻击主要考虑经典计算
- MAXDEPTH:量子电路最大串行深度参数,典型值范围为2^40到2^96
这些数值是NIST评估后量子密码算法安全强度的基准,用于定义5个安全类别的阈值。
OneKey硬件钱包当前在SE中使用的加密存储方案已经可达到NIST PQC评级中Level 1的水平,在当前及未来的一段时间内已经可以保障足够的安全强度。同时我们也在着手向设备提供支持更高PQC Level的安全更新,预计将会至少将PQC安全等级提升到Level 3甚至Level 5级别。同时也正在着手进行固件签名校验PQC Ready的开发工作,使得签名校验的安全级别同步提升至Level 3或Level 5。您可在官网页面了解进一步的适配情况。
参考文献:
[1] NIST, Post-Quantum Cryptography: Security Evaluation Criteria. Available: https://csrc.nist.gov/projects/post-quantum-cryptography/post-quantum-cryptography-standardization/evaluation-criteria/security-(evaluation-criteria)
[2] GEEKCON, GEEKCON 2025 Hardware Crypto Wallet Exploitation. Available: https://geekcon.top/js/pdfjs/web/viewer.html?file=/doc/ppt/GEEKCON_2025_硬件钱包.pdf
[3] Milksad, Trust Wallet (CVE-2023-31290): https://milksad.info/updates.html