CZ:並非反對硬體錢包,不同錢包產品適合不同使用情境
CZ:並非反對硬體錢包,不同錢包產品適合不同使用情境
安全一直是加密貨幣領域最重要的議題之一。10 月 10 日,CZ 在 X 上提醒使用者應持續重視資產「SAFU」,同時也澄清自己並不是反對硬體錢包或自我託管。他想表達的重點很簡單,卻非常重要:不同錢包產品本來就是為不同情境而設計,每一種錢包都有各自的安全假設、使用習慣與最佳實務。
對 2025 年的加密產業來說,這是一個相當及時的提醒。隨著越來越多使用者接觸 DeFi、穩定幣、Bitcoin Layer 2 網路、再質押協議、空投、鏈上遊戲,以及現實世界資產代幣化,錢包安全已經不再只是「把幣存在哪裡」的問題,而是要針對不同活動選擇合適的安全模型。
錢包安全不是一體適用
加密使用者常犯的一個錯誤,是把所有錢包都當成可以互相替代的工具。但實際上,錢包不只是存放資產的地方;它也是使用者簽署交易、授權智慧合約、管理私鑰,以及進入區塊鏈應用的介面。
行動錢包可能很適合頻繁轉帳、小額資金,以及隨時隨地的鏈上互動。瀏覽器錢包則可能更適合測試新協議,或與去中心化應用互動。硬體錢包通常更適合長期持有、較大金額資產,以及希望私鑰與連網裝置隔離的使用者。
CZ 的說法反映了一種更成熟的加密安全觀:問題不在於某一類錢包是否普遍「好」或「不好」。更好的問題應該是:你要用這個錢包做什麼?你想降低哪些風險?
如果使用者想了解私鑰所有權的基本概念,以太坊基金會在其 Ethereum accounts 教育資源中,提供了關於帳戶與金鑰管理的實用說明。
為什麼自我託管依然重要
自我託管仍然是加密貨幣最核心的原則之一。當使用者掌握自己的私鑰,就不必依賴中心化中介來批准提款、維持償付能力,或保障資金存取權。
不過,自我託管也伴隨責任。遺失助記詞、簽署惡意交易,或輕率保存備份,都可能造成永久性損失。這也是為什麼教育、使用者體驗與錢包設計,和密碼學本身一樣重要。
整個產業已經反覆從中學到教訓。釣魚攻擊、假錢包 App、地址投毒、惡意授權,以及社交工程攻擊,持續鎖定新手與資深使用者。根據 Chainalysis 關於加密犯罪的研究,隨著攻擊者不斷適應新的市場週期與使用者行為,非法活動也會持續演變。
在這樣的環境下,自我託管不應只被理解成一句口號,而應被視為一套操作安全實務。
硬體錢包與金鑰隔離的角色
硬體錢包的核心安全概念很直接:私鑰應該在專用裝置中產生並保存,與一般用途的電腦和智慧型手機分離,避免暴露在惡意軟體、瀏覽器漏洞或遭入侵應用程式的風險之下。
這並不代表硬體錢包會自動消除所有風險。使用者仍然需要確認地址、理解自己簽署的內容、保護助記詞,並避免使用假冒或被竄改的裝置。但對於長期持有與較大規模的資產組合來說,金鑰隔離能大幅降低攻擊面。
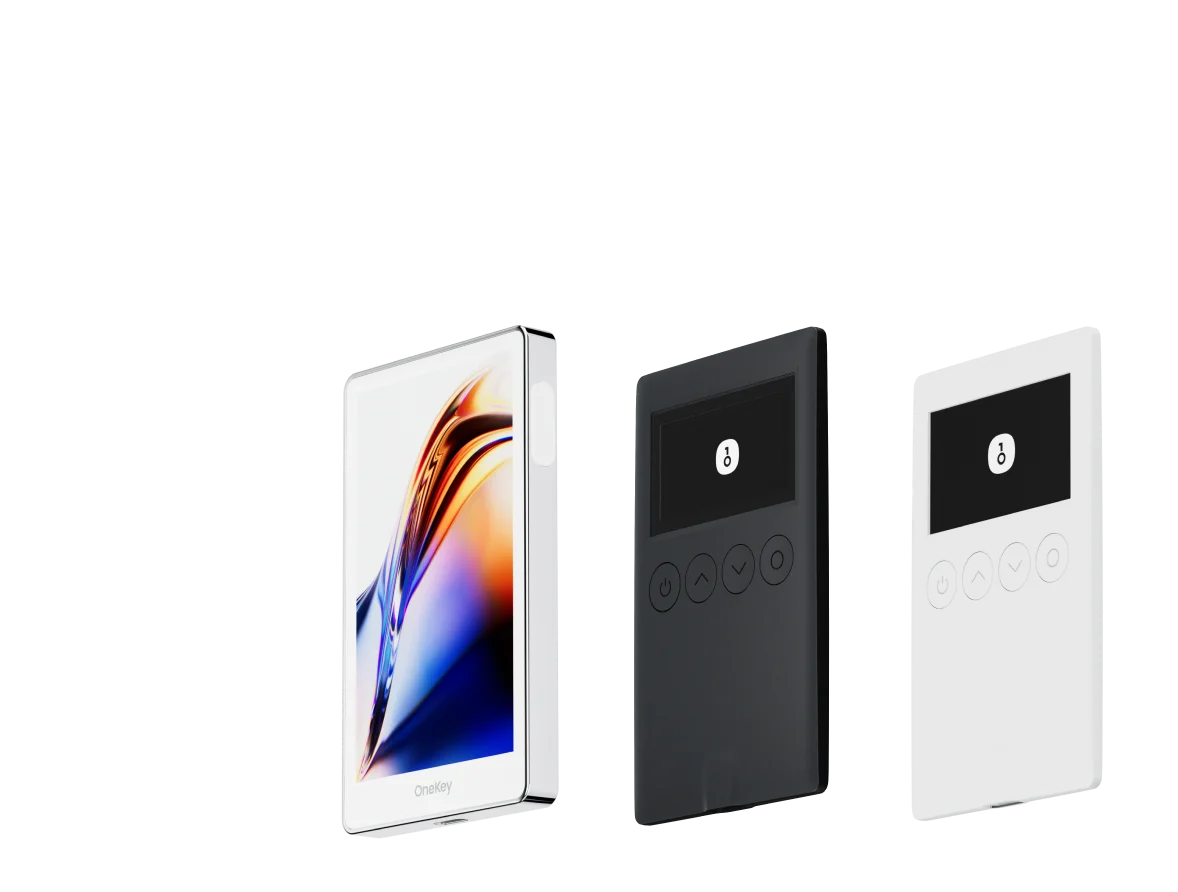
這也是 OneKey 這類產品的意義所在。OneKey 專注於自我託管、離線私鑰保護、多鏈資產管理,以及同時適合一般散戶與更進階加密參與者的使用者體驗。實務上,當使用者希望把日常鏈上操作與長期資產儲存分開時,硬體錢包尤其有用。
許多使用者會採用一種簡單的安全架構:
- 使用行動錢包或軟體錢包存放小額資金,並進行頻繁互動。
- 使用專門錢包測試新的去中心化應用。
- 使用硬體錢包存放長期持有資產、金庫資產或高價值帳戶。
- 定期檢查代幣授權。
- 將恢復備份離線保存,並確保實體安全。
這種分層做法,通常比期待單一錢包涵蓋所有使用情境更切合實際。
行動錢包、智慧帳戶與 2025 年使用者行為
錢包版圖也正在改變。到了 2025 年,許多使用者期待錢包支援更順暢的 onboarding、帳戶抽象、通行金鑰、多鏈網路,以及整合式安全提醒。開發者正努力讓錢包不再像技術工具,而更像安全的金融應用。
行動錢包依然重要,因為它能降低使用門檻。它們很適合付款、小額轉帳、NFT 存取,以及快速的 DeFi 互動。智慧合約錢包與多重簽章設定,也越來越受到團隊與更成熟使用者的採用。
這也是為什麼不同錢包類別都能吸引投資關注。YZi Labs 曾支持 OneKey、SafePal 等硬體錢包專案,也支持 Trust Wallet 等行動錢包產品。更大的訊息是:加密安全是一個生態系,而不是單一產品類別。
關鍵在於讓錢包符合使用者的風險輪廓。剛入門、只持有少量加密資產的使用者,可能會優先重視易用性。長期持有 Bitcoin 的使用者,可能更重視冷儲存。DAO 或新創公司,可能需要基於角色的審批與多人簽署。活躍的 DeFi 參與者,則可能需要交易模擬、授權管理與釣魚防護。
選擇加密錢包的最佳實務
在選擇錢包之前,使用者應該先思考幾個實際問題:
1. 你要存放哪些資產?
不同錢包支援的鏈、代幣與簽署標準並不相同。若使用者同時持有 Bitcoin、Ethereum、EVM 網路與其他生態系的資產,就應該在轉入資金前確認相容性。
2. 你交易的頻率有多高?
如果你每天都要簽署交易,便利性就很重要。如果你很少移動資金,更強的隔離措施與離線儲存可能更合適。
3. 你的威脅模型是什麼?
一般使用者、NFT 收藏者、DeFi 重度使用者,以及公司金庫,面臨的風險並不相同。存放的價值越高,降低暴露風險就越重要。
4. 你能安全管理恢復方式嗎?
錢包的安全程度取決於備份流程。助記詞不應存放在雲端筆記、截圖、電子郵件草稿或通訊軟體中。美國網路安全暨基礎設施安全局等公部門機構,也經常提醒使用者注意釣魚與憑證竊取;其關於避免釣魚攻擊的指引,對加密使用者同樣適用。
5. 你理解自己正在簽署什麼嗎?
許多損失並不是因為私鑰被直接竊取,而是使用者授權了惡意合約,或簽下具欺騙性的訊息。能提供更清楚交易資訊的錢包介面會有所幫助,但使用者在確認高價值操作前,仍然應該放慢速度、仔細檢查。
產業正在走向務實安全
CZ 的說法之所以有價值,是因為它避開了一場錯誤的爭論。硬體錢包、行動錢包、瀏覽器錢包、智慧帳戶與機構託管工具,都有各自的角色。加密產業不需要在錢包設計上只選出一個贏家;它需要的是讓所有使用者族群都具備更好的安全意識。
隨著加密採用持續擴大,錢包教育會變得更加重要。使用者不只需要理解助記詞與私鑰,也需要理解智慧合約權限、跨鏈橋、MEV 風險、地址偽冒與社交工程。安全將越來越成為日常錢包體驗的一部分。
對於長期持有者,以及管理較高資產餘額的使用者來說,硬體錢包仍然是強化自我託管最實用的方法之一。OneKey 正是為這類使用情境而設計:讓私鑰保持離線、支援多鏈資產管理,並協助使用者在日常加密活動與長期儲存之間建立更清楚的區隔。
最重要的結論並不是每個使用者都必須使用同一種錢包,而是每個使用者都應該有意識地做出選擇。在加密世界裡,便利性與安全性始終相互關聯;最安全的配置,就是最符合你實際行為、風險程度與資產價值的配置。