AI 正在量產黑客—攻擊的門檻已經沒了
重點總結
- AI 讓漏洞分析和攻擊驗證更容易。
- 安全芯片、PIN 和整機設計共同影響硬件錢包安全。
- 第三方組件漏洞可能成為供應鏈攻擊的入口。
一、當黑客也開始用 AI 寫代碼
最近幾年,AI 的浪潮席捲全球。想寫個小工具,很多人的第一反應是説清需求,讓 AI 寫一版,再運行、修改。來回幾輪,程序就能跑通。
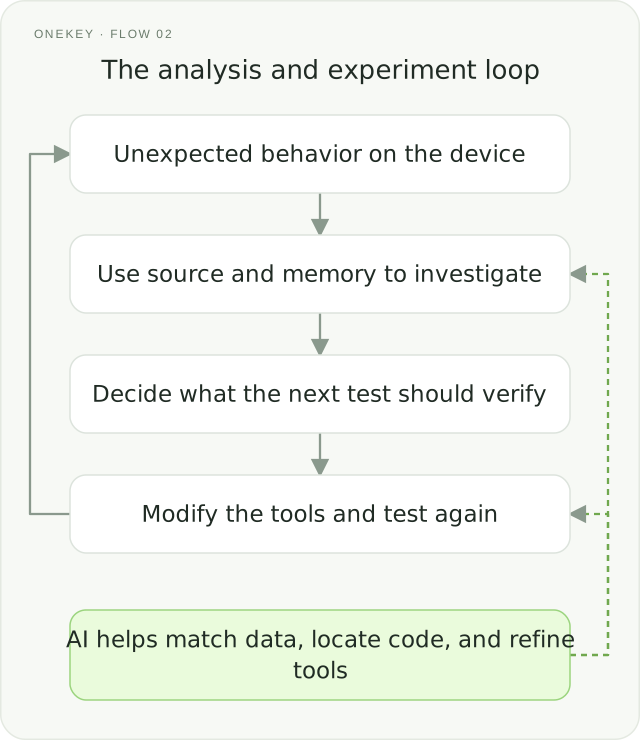
AI 正在接手安全分析中最耗精力、最依賴經驗的許多環節。追調用鏈、對內存、定位問題、反覆改測試工具,過去需要研究者一輪輪手工完成,如今可以藉助 AI 加快推進。人仍需確定方向、核實結果,AI 則分擔了大量分析和試錯工作,讓思路更快轉化為可驗證的路徑。
這些能力也可能被用於攻擊。有人讓 AI 分析項目代碼、編寫功能,也有人讓它追調用鏈、讀內存、改工具,為網絡或硬件攻擊尋找入口。相似的工作,用途取決於提出需求的人。
這正是 AI 降低攻擊門檻的具體方式。過去,許多人會卡在機械、重複又依賴專業經驗的環節;如今,具備基礎代碼和硬件知識的人,也能借助 AI 的分析結果繼續探索。即便缺少代碼基礎,騙子也可能用 AI 製作逼真的釣魚網站,誘導他人上當。
接下來,我們用 OneKey Anzen 團隊的一項研究,展示 AI 在硬件攻擊分析中的作用:評估一台搭載三顆安全芯片的硬件錢包,看看攻擊者在 AI 輔助下能走到哪一步。
這個案例具有代表性:攻擊從 USB 漏洞進入,而類似的實現問題也可能出現在其他設備中。硬件錢包承擔保護數字資產的任務,具備專門的安全設計。分析它被逐步攻破的過程,既能幫助行業審視安全邊界,也能讓讀者理解 AI 輔助攻擊的具體方式。
案例範圍與修復狀態:本文回顧 OneKey Anzen 與 Keystone 的聯合審計。相關問題影響集成該 USB SDK 的舊版 Keystone 3 Pro 固件,已在 2026 年 4 月 1 日發佈的 v2.4.0 中修復。官方公告列出的利用前提包括:持有設備、知道正確 PIN、解鎖設備、批准 USB 連接,並連接攻擊者控制的電腦。公告發布時,雙方未發現該漏洞被用於攻擊用户的證據。以下分析不表示當前版本仍受影響,也不表示僅充電即可觸發攻擊。官方研究與安全更新
二、硬件錢包是個啥東西?
在説硬件錢包是啥之前先要簡單瞭解一下區塊鏈。
區塊鏈可以理解成一本由成千上萬台電腦共同維護的賬本,或者説一組分佈式的服務器。比特幣這類加密貨幣,就是記在這本賬上的錢,有點像記名債券:錢不在你手裏,賬本上寫着它歸誰所有。
那怎麼證明「這筆錢是我的」?靠助記詞。它相當於一枚電子公章,誰能蓋出這個章,賬本就認誰是主人。這枚公章無法像銀行卡一樣掛失;一旦被別人拿走,對方也能控制相應資產。
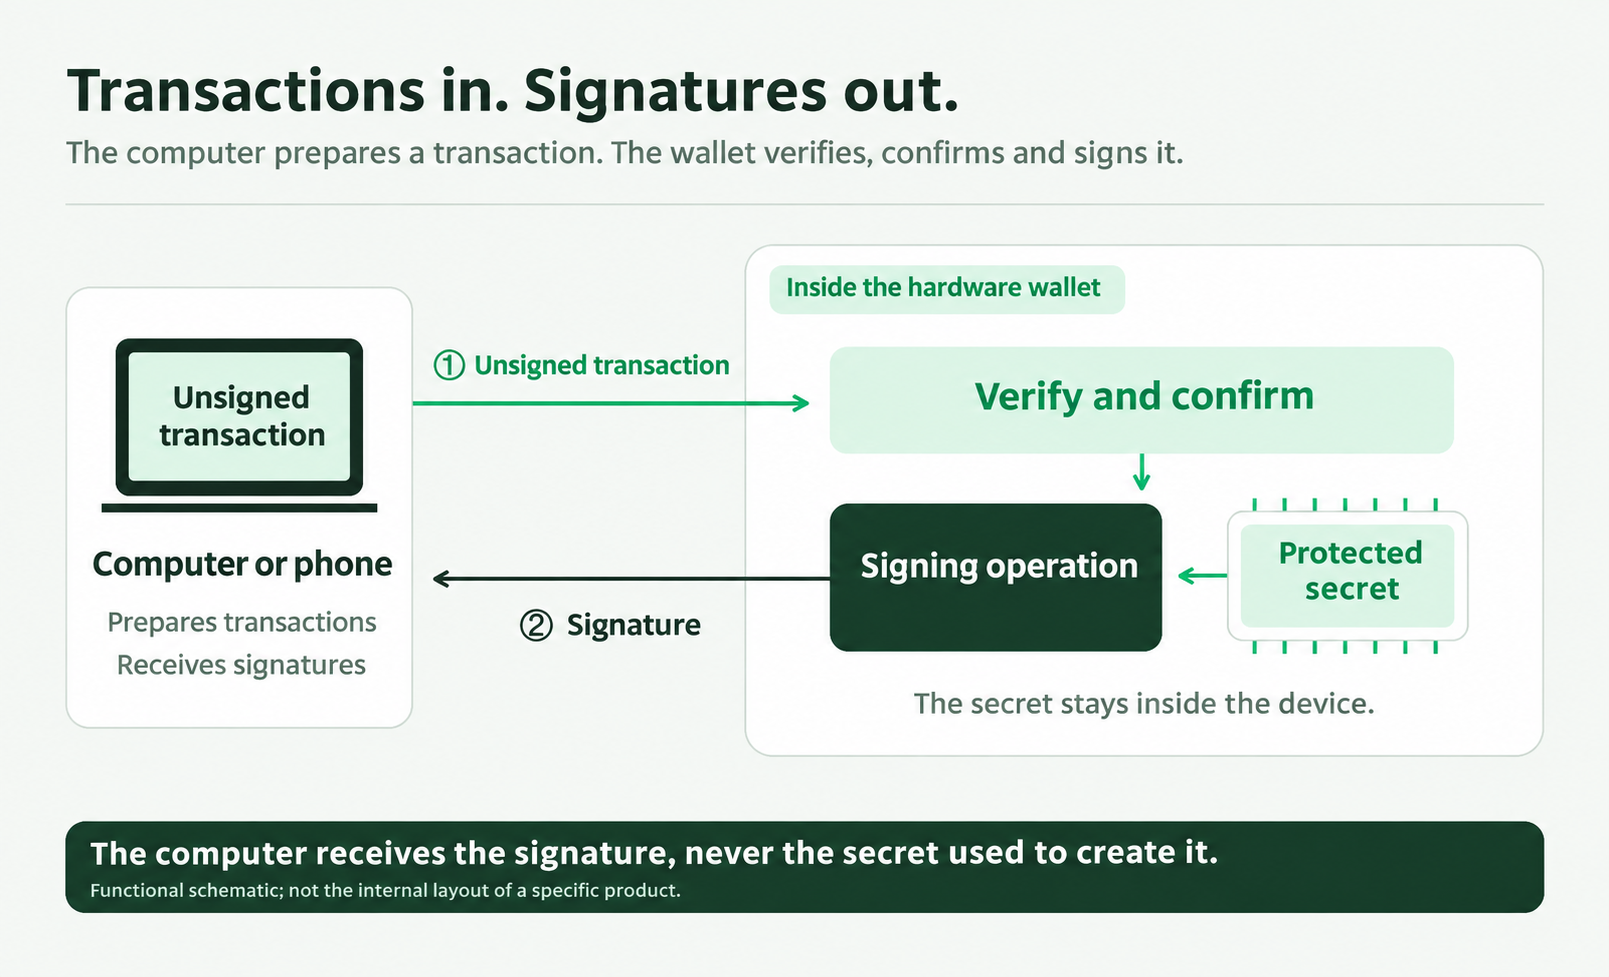
硬件錢包,就是專門為保護這枚公章設計的設備。它的構造並不複雜:一顆主控負責和電腦通信、調度各個部件;安全芯片(SE)負責保管秘密、檢查訪問條件。轉賬時,電腦把交易準備好,設備在內部「蓋章」(生成簽名)再交回去。電腦拿到的是蓋好章的文件,拿不到公章本身。
這套思路已廣泛應用於網銀 U 盾、銀行卡、身份證等產品:用專門的硬件保存秘密,並在內部完成相關操作。硬件錢包延續這一原理,將它用於數字資產管理。U 盾、支付與身份芯片、身份證芯片
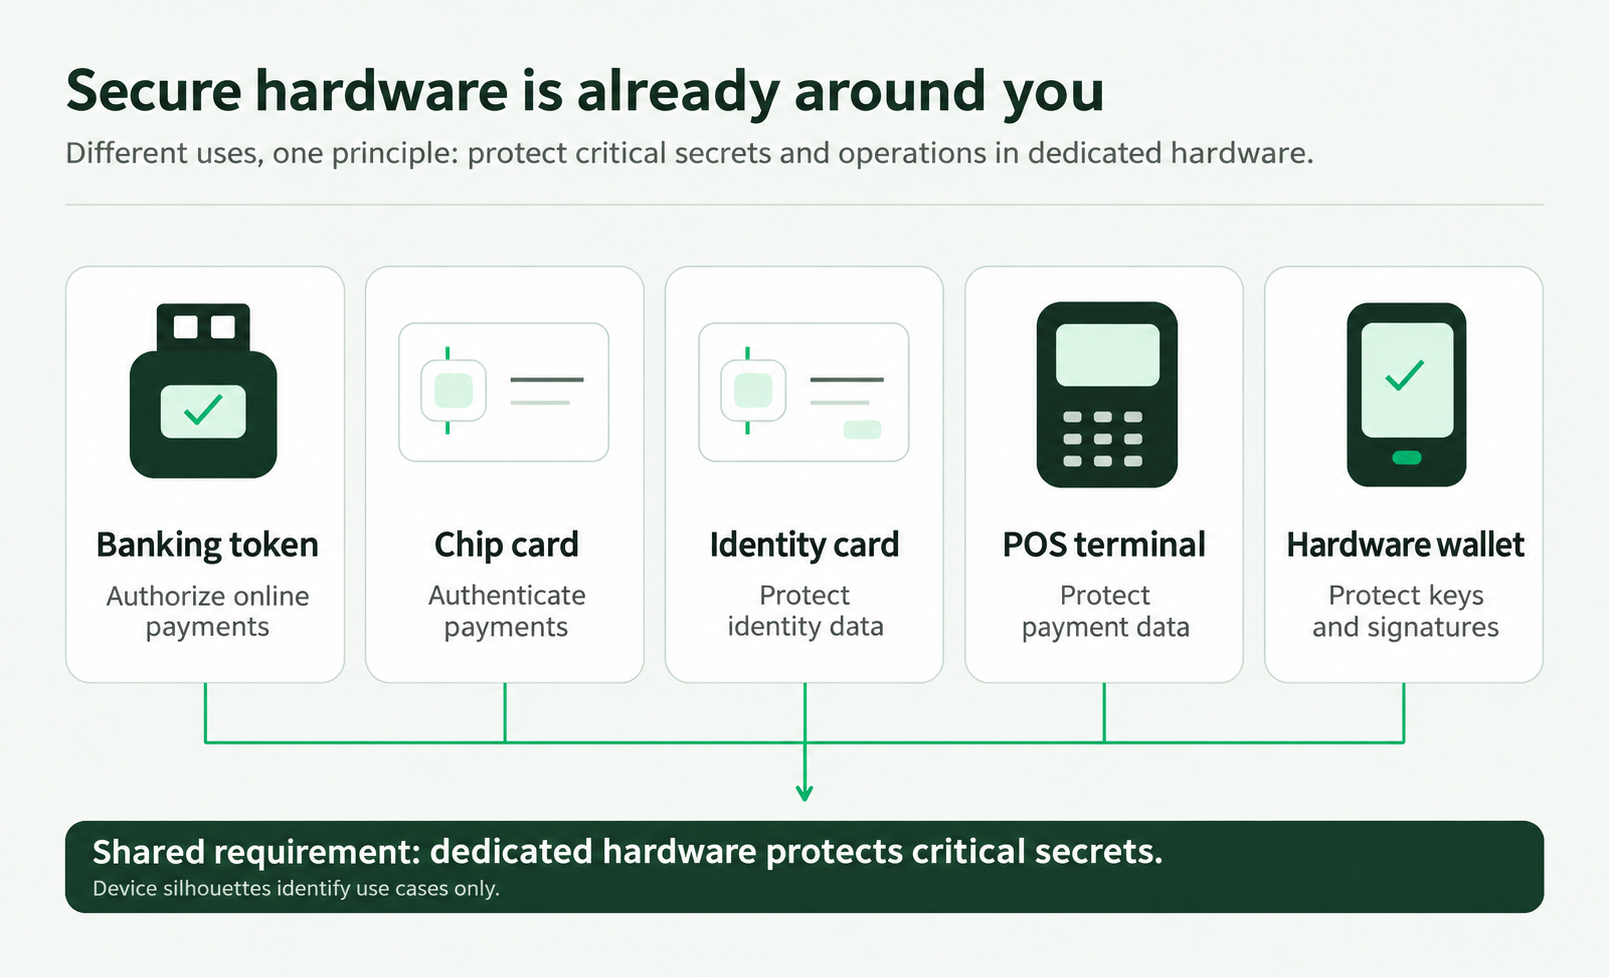
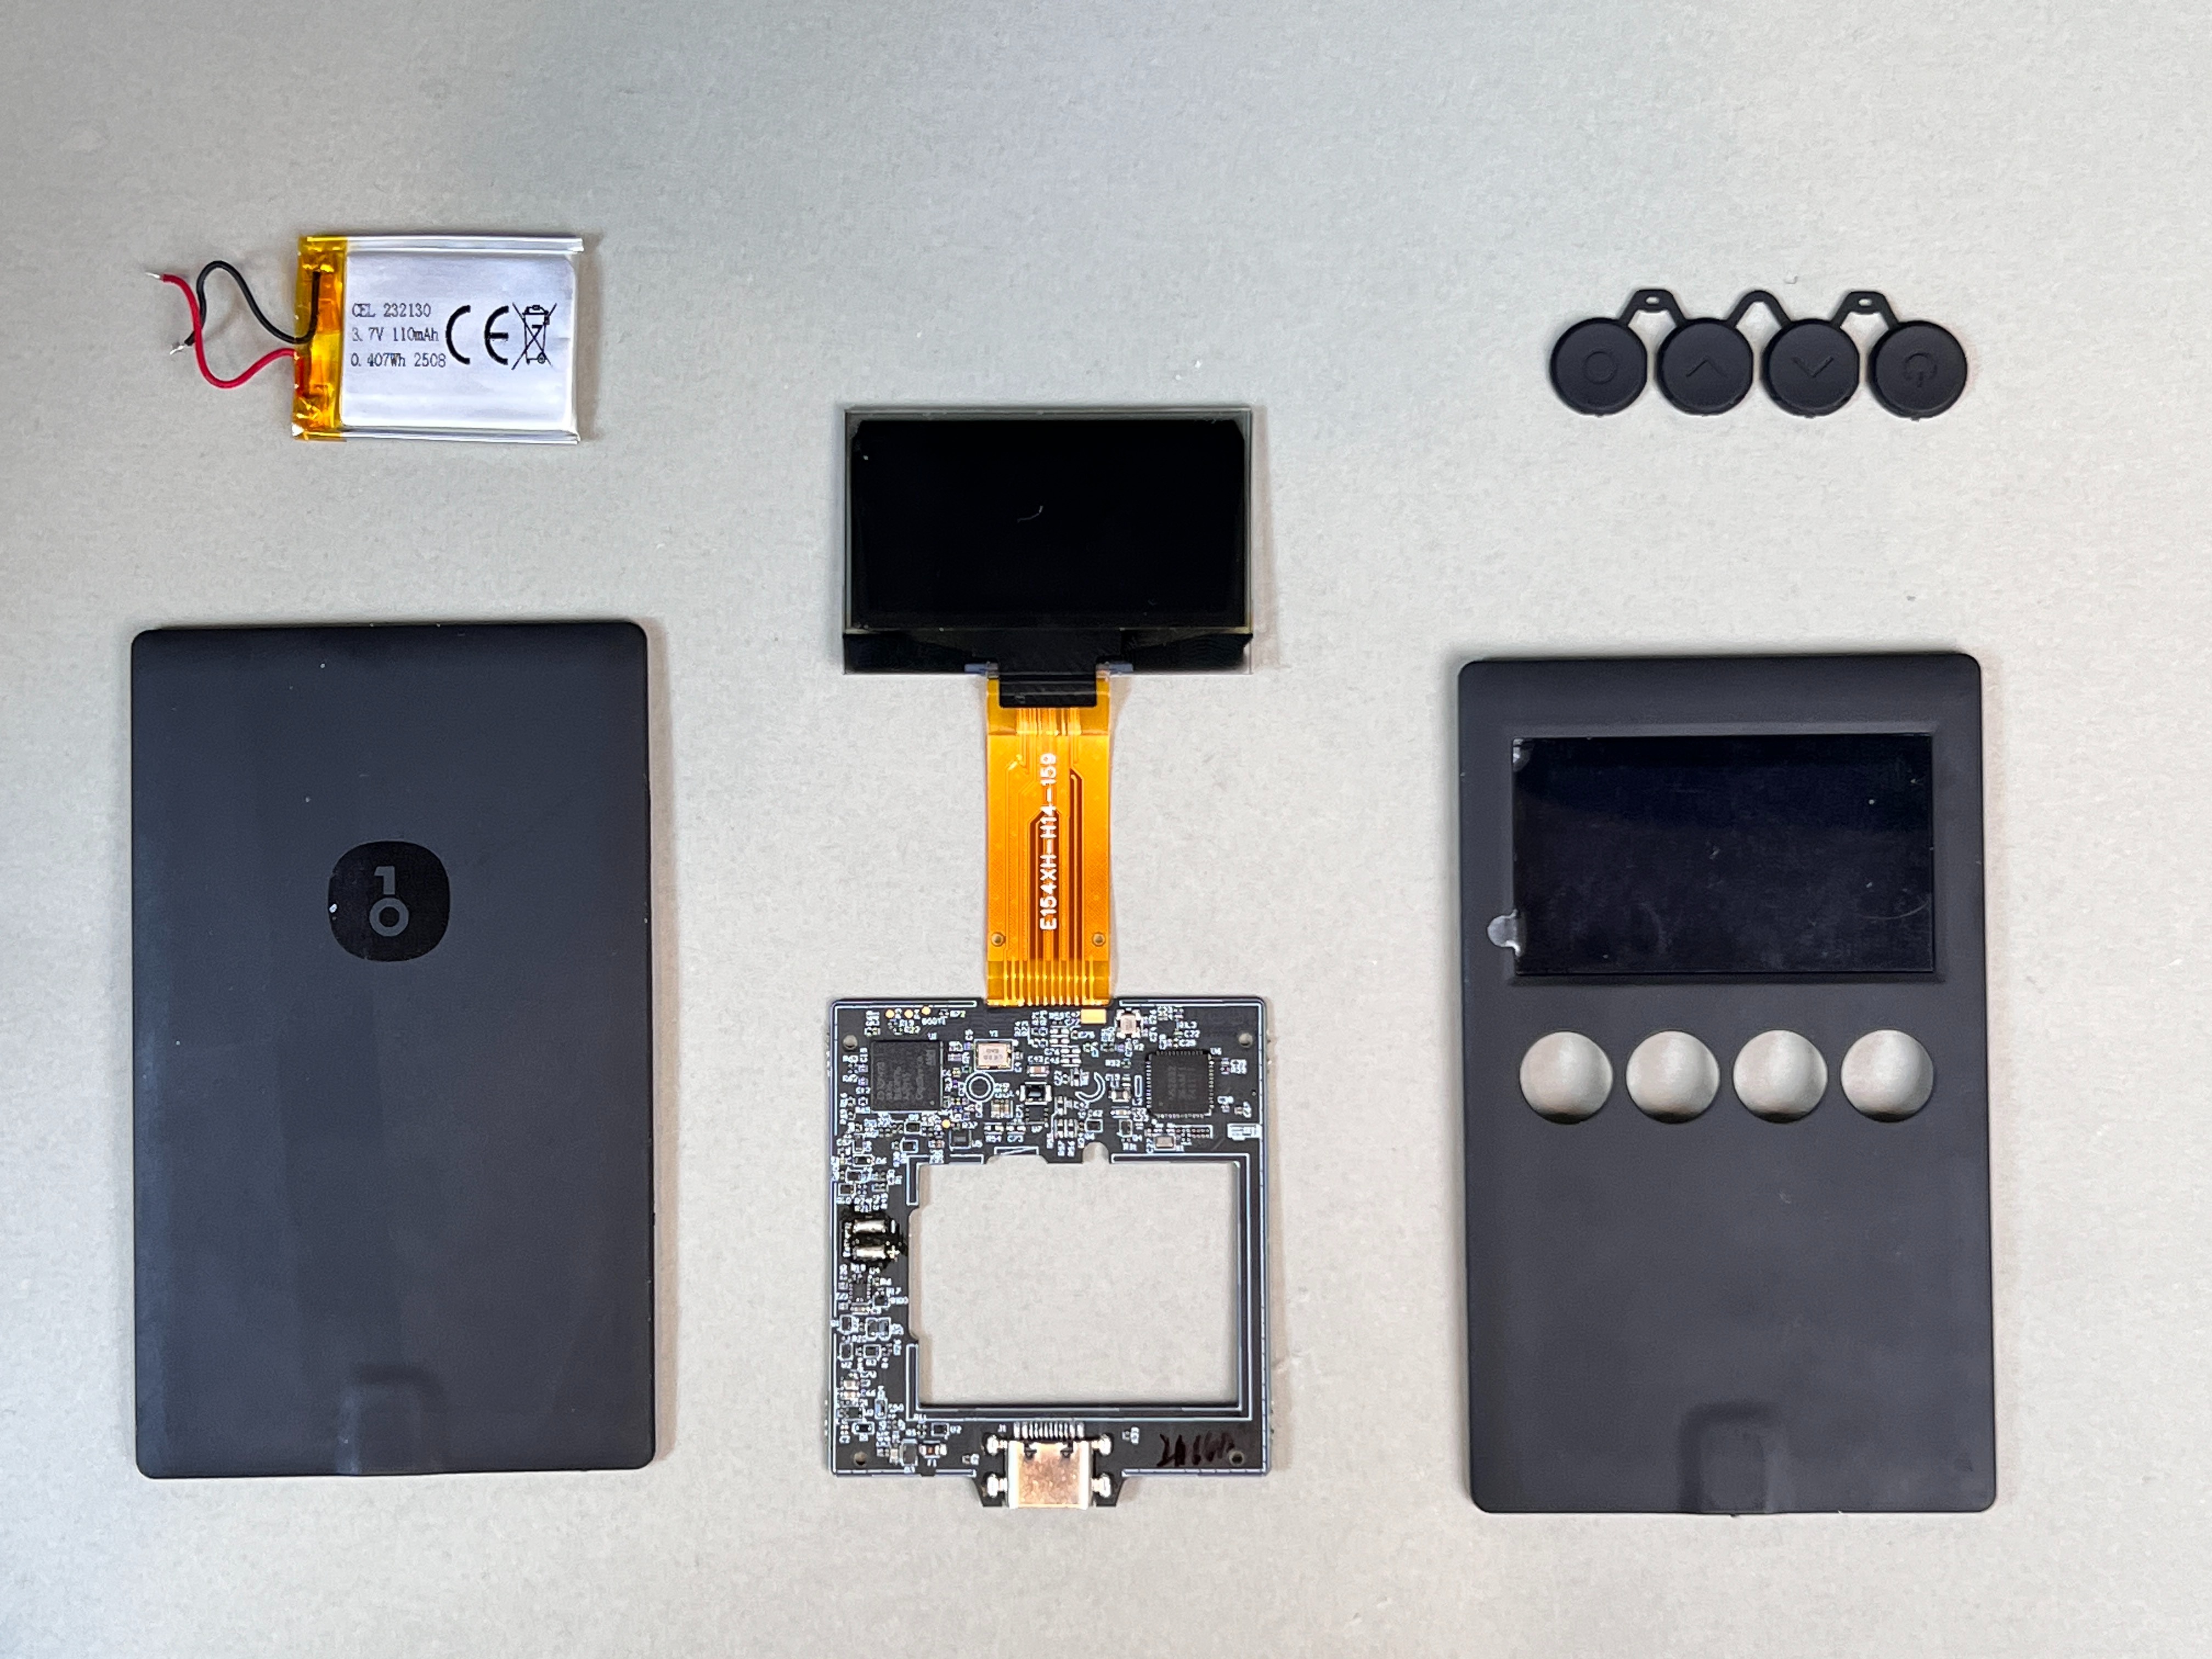
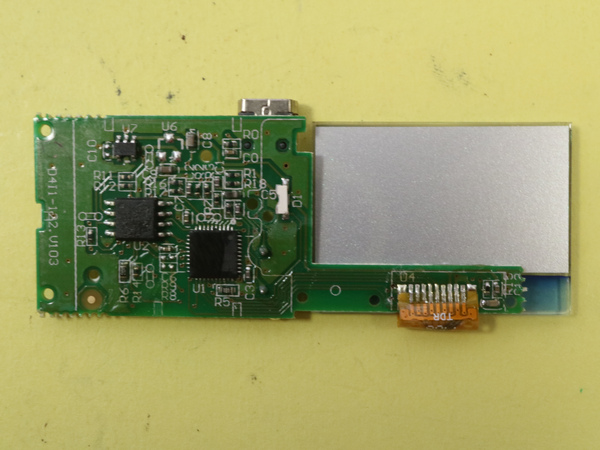
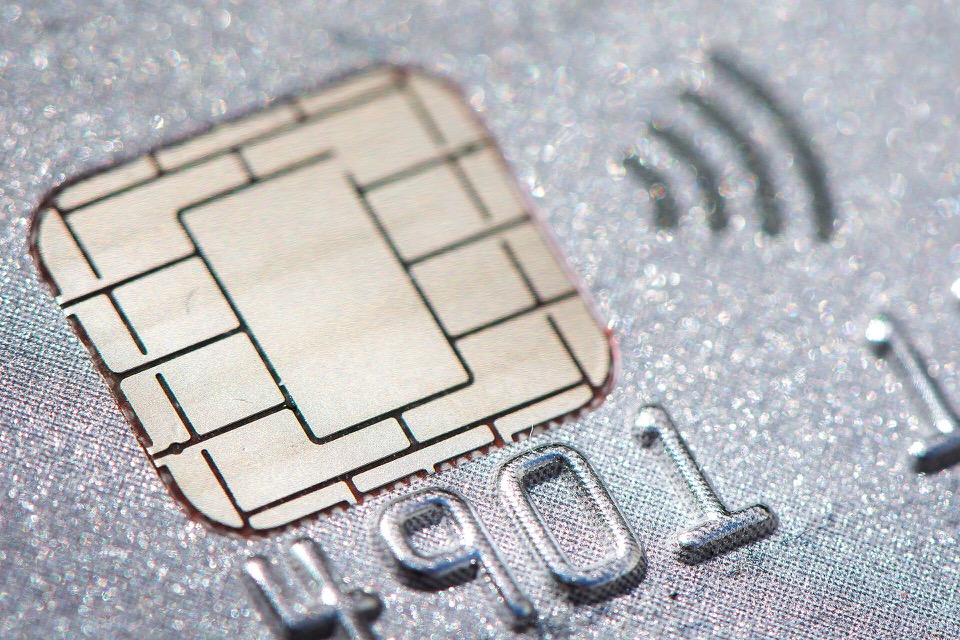
實物對比|OneKey 用於展示硬件錢包結構。照片來自 OneKey 官方拆解、BugWorkShop 拆解 和 kuhnmi 的銀行卡特寫(CC BY 2.0,已縮放)。
也正因為如此,硬件錢包很值得研究:它身上暴露的問題,很可能也藏在別的安全設備裏。而且硬件錢包的用途正在變寬,不只是存這枚「電子公章」。
當 AI 開始替人付款、簽名、做決定,權限和身份管理也變得更加重要。業界的一種思路是集中管理權限,只保留一個授權出口,由人決定哪些操作可以通過。硬件錢包可能成為承載這一齣口的方案之一。
下面就請你和我們一起,跟着 AI 一步步看看,一款硬件錢包是如何在 AI 的輔助下被逐層分析的。
三、AI 如何一步步輔助分析一款硬件錢包
1、先從一個常見的小 BUG 説起
這個案例來自我們和友商聯合審計的某款硬件錢包,目標很明確:藉助 AI 評估它的安全性,看看在用户正常使用的過程中,攻擊者能一步步走到哪一步。該從哪下手呢?
設備的基本情況是這樣的:這是一個「air-gapped 冷錢包」:沒有藍牙、沒有 Wi-Fi,簽名只能走攝像頭、SD 卡或者 USB。
這款錢包搭載三顆安全芯片,恢復錢包所需的材料分散在不同部件中,請求和材料都經主控轉交。這些基本信息公開可查,初學者也可以讓 AI 幫忙閲讀詳情頁和開源固件。
根據這些信息,我們把入口範圍縮小到 USB 接口和 SD 卡。研究設定是在用户正常使用過程中完成攻擊,不拆開設備,因此探針、飛線、故障注入、側信道、JTAG/SWD 調試口、bootloader 等手段不在這條路徑的考慮範圍內。USB 則是日常簽名或充電時會用到的連接。
工作方向由此明確:嘗試通過 USB 接口影響主控,讓它執行攻擊者構造的代碼,再利用設備已有流程請求所需材料。選擇 USB 作為切入點,也因為 USB 協議棧歷來是內存安全 bug 的高發區域。
這條路徑以舊版受影響固件為對象,並受上述官方利用條件約束。解鎖與批准 USB 連接是必要環節,不能把插線或充電等同於開放攻擊通道。
先解釋一下 USB 協議棧。USB 標準規定電腦和設備如何「對話」;芯片廠商需要把這套規則實現成代碼,打包為軟件包(SDK),設備廠商再將其接入自己的業務。設備中負責接收、處理 USB 消息的這部分代碼,就是 USB 協議棧。
統一的接口背後,各家實現的質量和維護情況並不相同。有些代碼沿用多年,缺少重新審視。USB 漏洞常出現在具體實現中:攻擊者只需找到其中一處缺陷,就可能利用主機可控的消息字段觸發問題。
一套協議棧包含描述符、控制請求、類命令、數據端點等多層結構。入口很多,需要先縮小排查範圍。
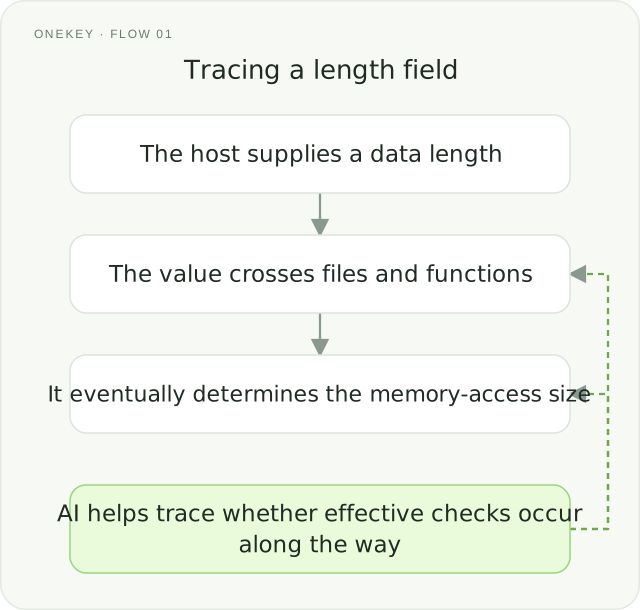
我們重點檢查長度字段:它既能由外部控制,又決定設備讀寫多少字節。設備收到數據時,需要據此安排存放位置和讀寫範圍。
如果設備直接信任電腦給出的長度,就容易出現越界讀寫。假設緩衝區只有 8 字節,對方要求寫入 1000 字節,程序仍照常執行,多出的數據就會覆蓋相鄰內存。這也可能成為注入攻擊代碼的入口。排查的關鍵,是確認每個長度字段在實際讀寫前是否經過容量檢查。
長度傳遞太常見,每一層都可能默認「上一層已經檢查」。一處這樣的疏忽,就可能讓數據一路越過檢查邊界。
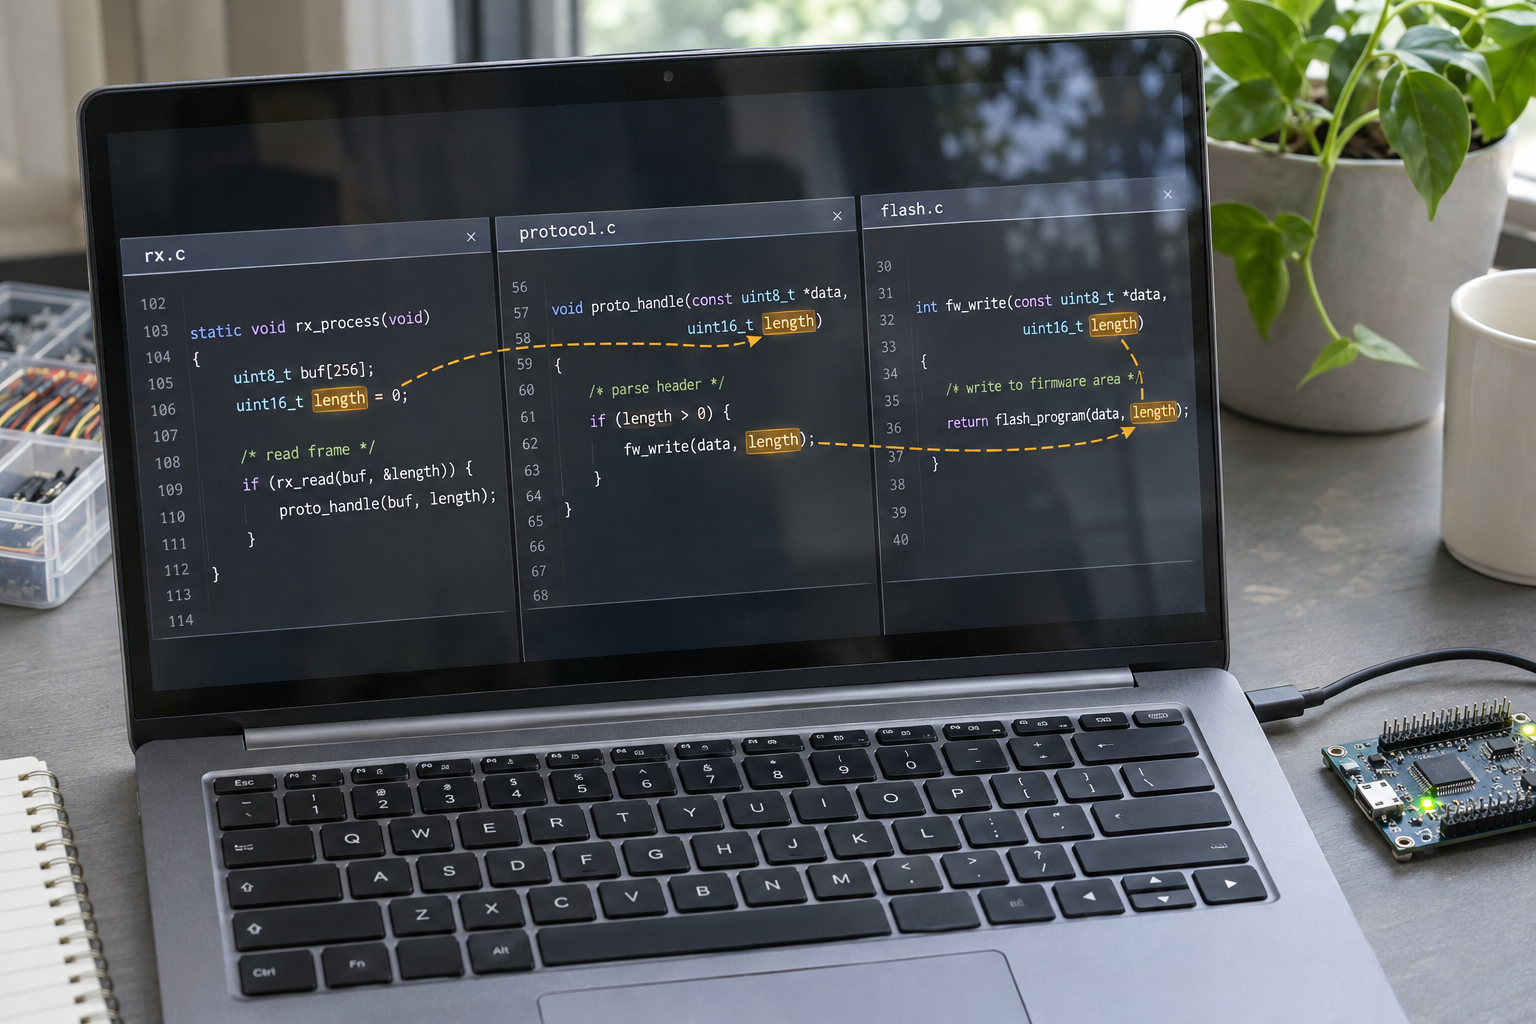
多數代碼路徑具備有效檢查,困難在於找出遺漏的那一處。傳統做法是人工順藤摸瓜:從長度進入設備的位置出發,逐個函數、逐個文件追蹤,記錄它的來源、變化、最終用途,以及中間是否經過校驗。
單看一個函數,它可能只是接過長度,再傳給下一個。整條調用鏈卻很長:一個長度可能轉手十幾次,跨越多個文件,中途還會被截斷、加偏移、寫入結構體再取出。
人追到第三個文件時,可能已經記不清最初的數字來自哪裏。這樣的字段還不止一個,每個都需要完整追蹤。這項工作既吃經驗,也耗精力:經驗影響排查方向,精力決定能否持續核對細節。
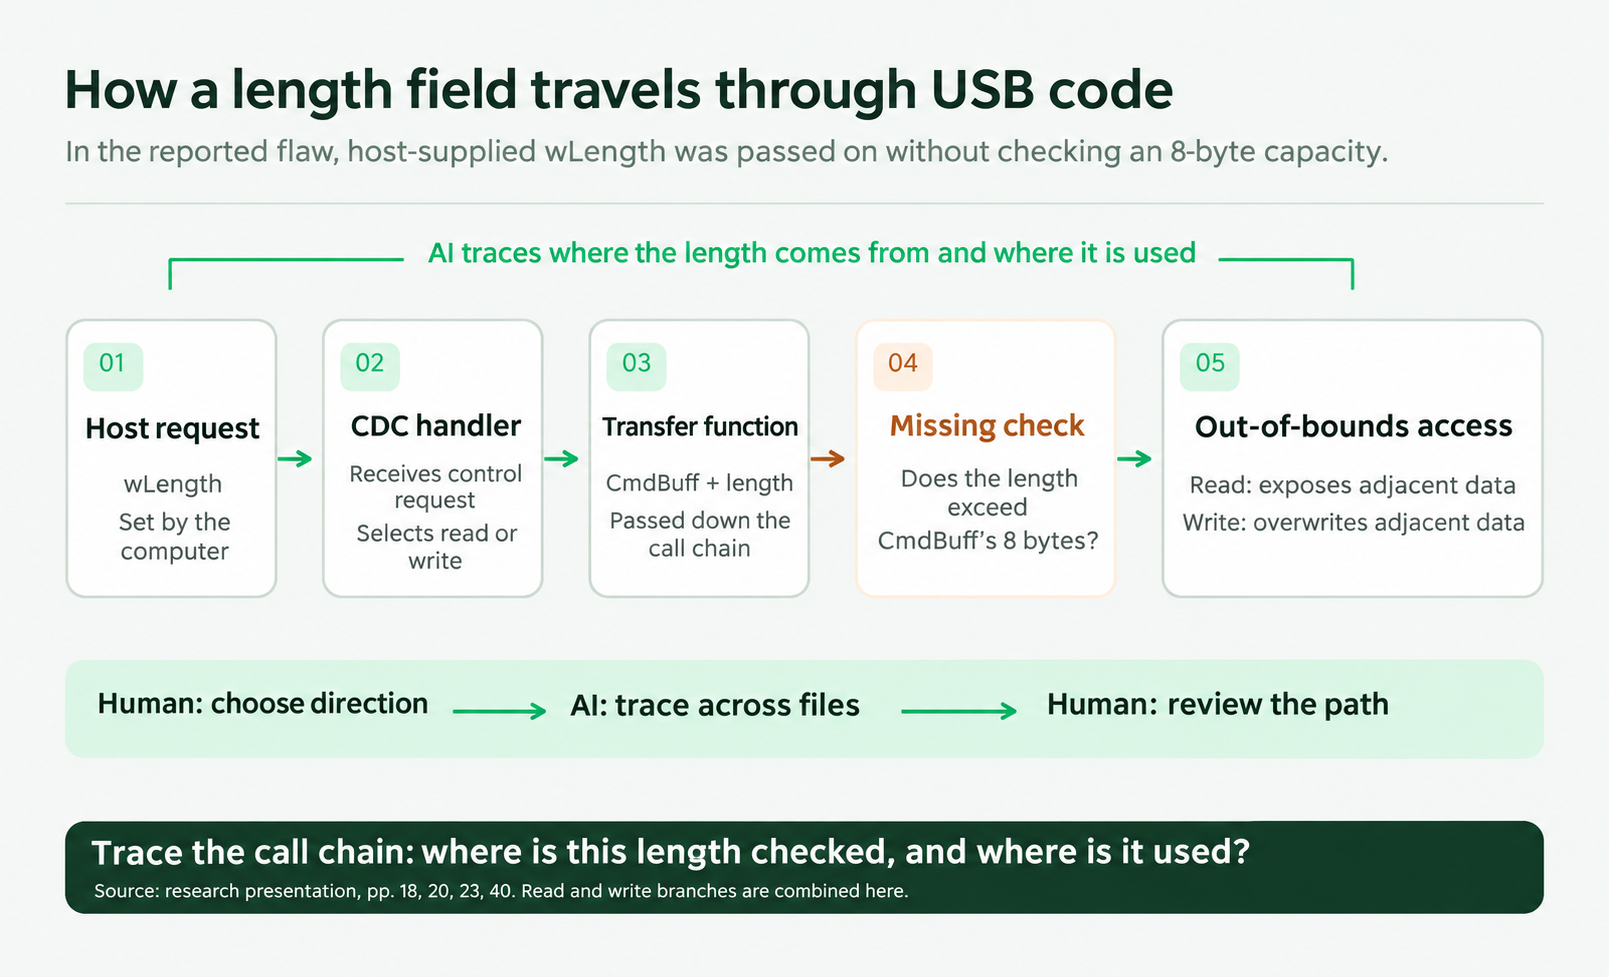
AI 很適合協助梳理這類材料。把相關源碼交給它,可以沿調用關係追蹤長度字段,標出從輸入到讀寫的路徑,並逐輪篩查可疑位置。研究者再據此核實檢查是否有效、問題能否復現。
本次發現的問題是越界寫入:設備的緩衝區只有 8 個字節,卻沒有好好限制外面送進來的長度,超出的數據會寫入相鄰內存。缺陷位於錢包集成的某個第三方 USB 軟件包中。
那超過 8 字節的數據為什麼還能讀寫?因為這 8 個字節只是內存裏的一小段,後面還緊挨着別的東西,而處理器在讀寫的時候,根本不知道源碼裏的數組有多長。
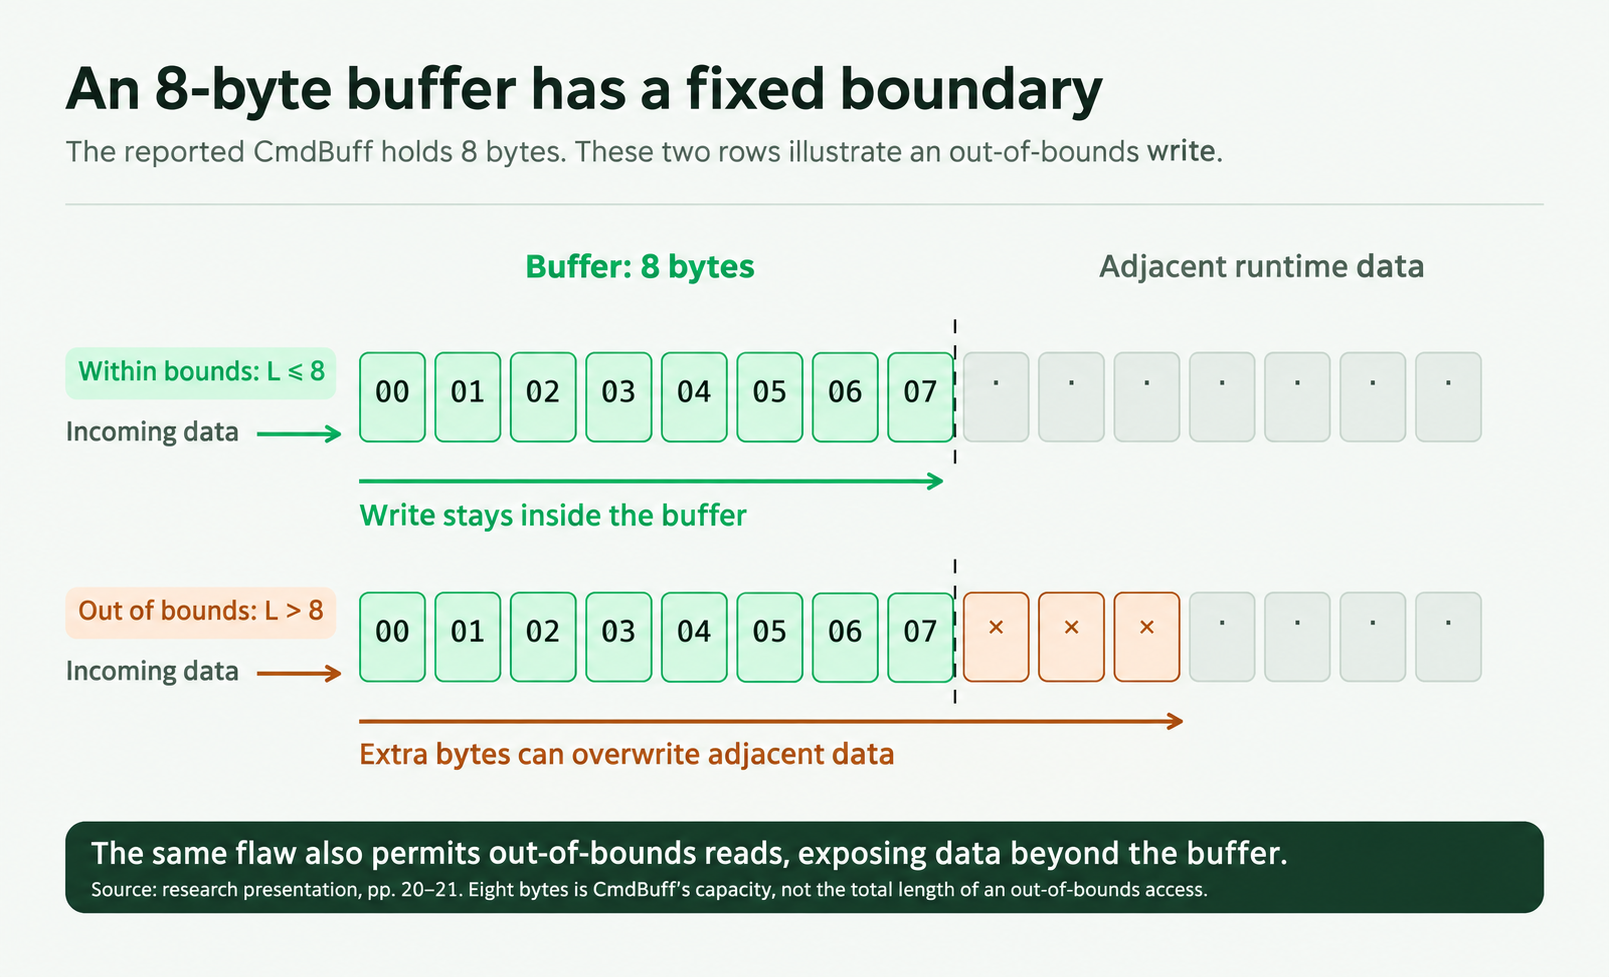
緩衝區本質上是一段由起始地址和長度界定的內存。地址越過邊界後,只要相鄰內存仍可訪問,讀寫就可能繼續。越界讀可以泄漏相鄰數據,越界寫可以修改這些數據;一個普通的長度字段,因此可能成為影響設備內部狀態的入口。
越過內存邊界只是第一步。哪些數據維持通信,哪些影響程序運行,修改哪裏會產生什麼結果,都需要進一步摸清。這相當於進入一間房屋後,還要找到內部機關及其控制方式。
2、找到漏洞,有什麼用呢?
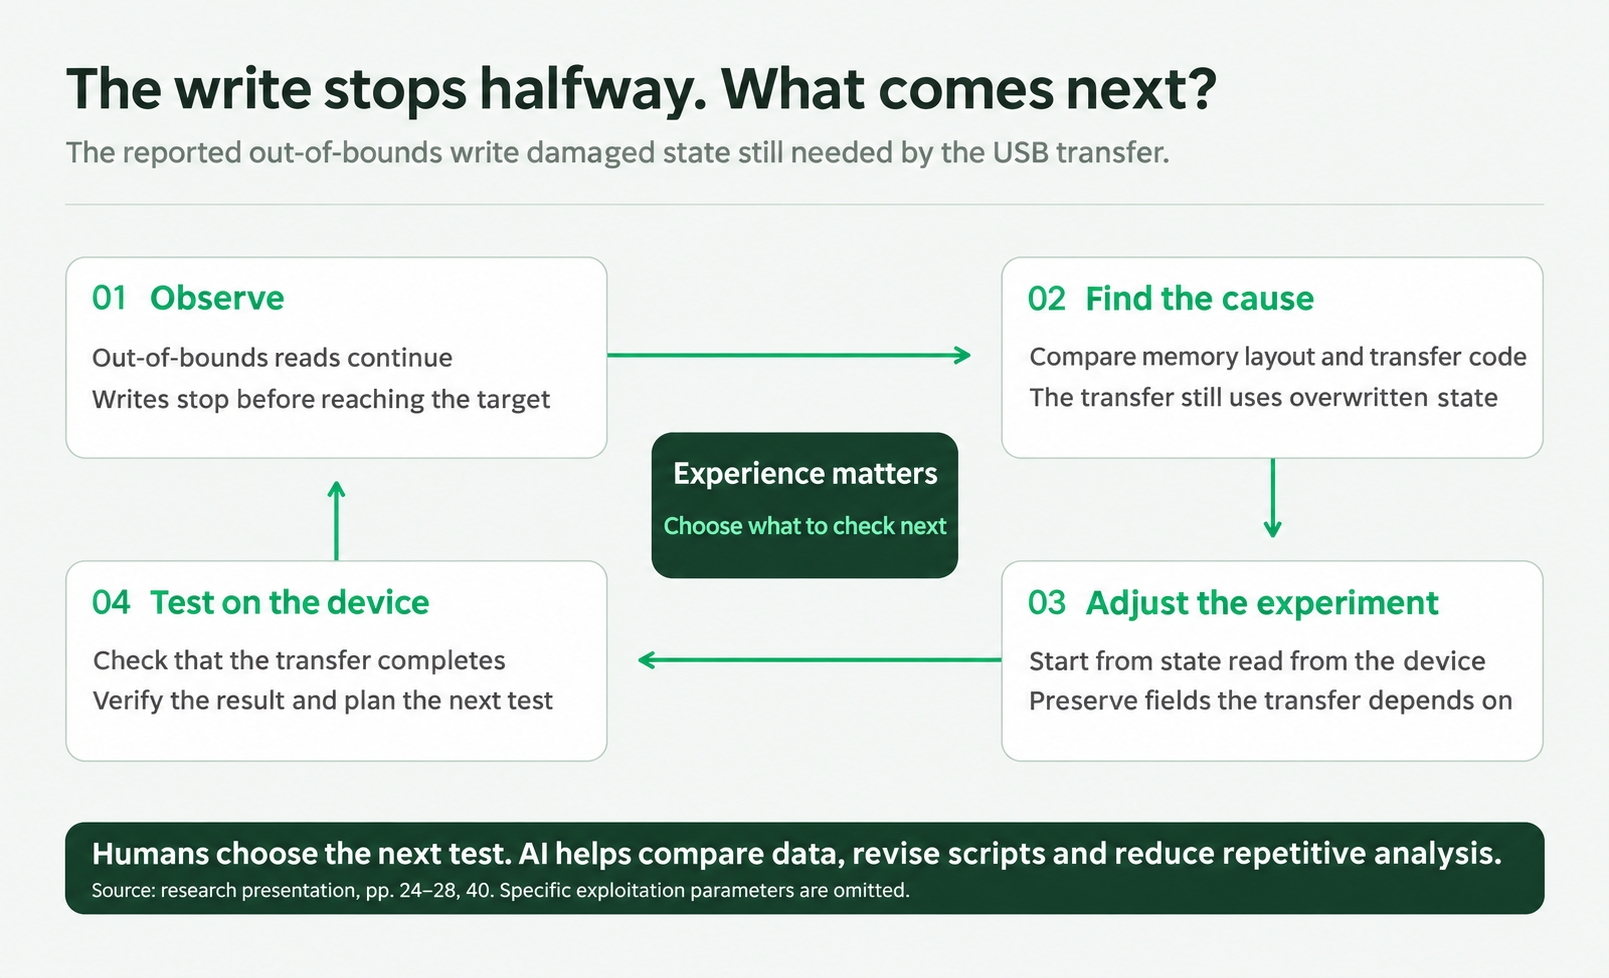
找到漏洞後,我們開始驗證它能做什麼。第一次寫入,USB 連接就立即中斷。
連接中斷使後續操作難以繼續,也提供一條線索:緩衝區附近很可能存在 USB 維持連接所需的狀態,越界寫入破壞的正是這些數據。
程序中的數據在內存裏相鄰排列,具體佈局由編譯結果決定。緩衝區 buffer[8] 佔 8 個字節,緊挨着的可能是連接狀態 usb_state、接收長度 rx_len,或某個回調指針。
這就像一排儲物櫃:櫃門上的名字由開發者標註,處理器只按地址訪問。讓它從某個位置連續寫入 1000 字節,它不會自動識別每個變量的邊界,維持正常運行的數據也可能因此被覆蓋。
要讓 USB 通道保持穩定,就需要避開關鍵狀態:只修改不影響正常運行的區域,或在寫入時保留重要數據的原值。
精確修改的前提,是把源碼和內存裏面的信息全部摸清楚。源碼描述變量和結構體,內存數據通常只顯示地址與數值,兩者之間的對應關係需要逐一核對。
這是整個過程中最吃經驗、最耗精力的環節之一。研究者需要按字段類型、長度和對齊規則推算位置,再與實機內存比對。一個偏移算錯,後續對應關係就可能整體錯位;初學者往往從理解結構體佈局開始,就面臨困難。
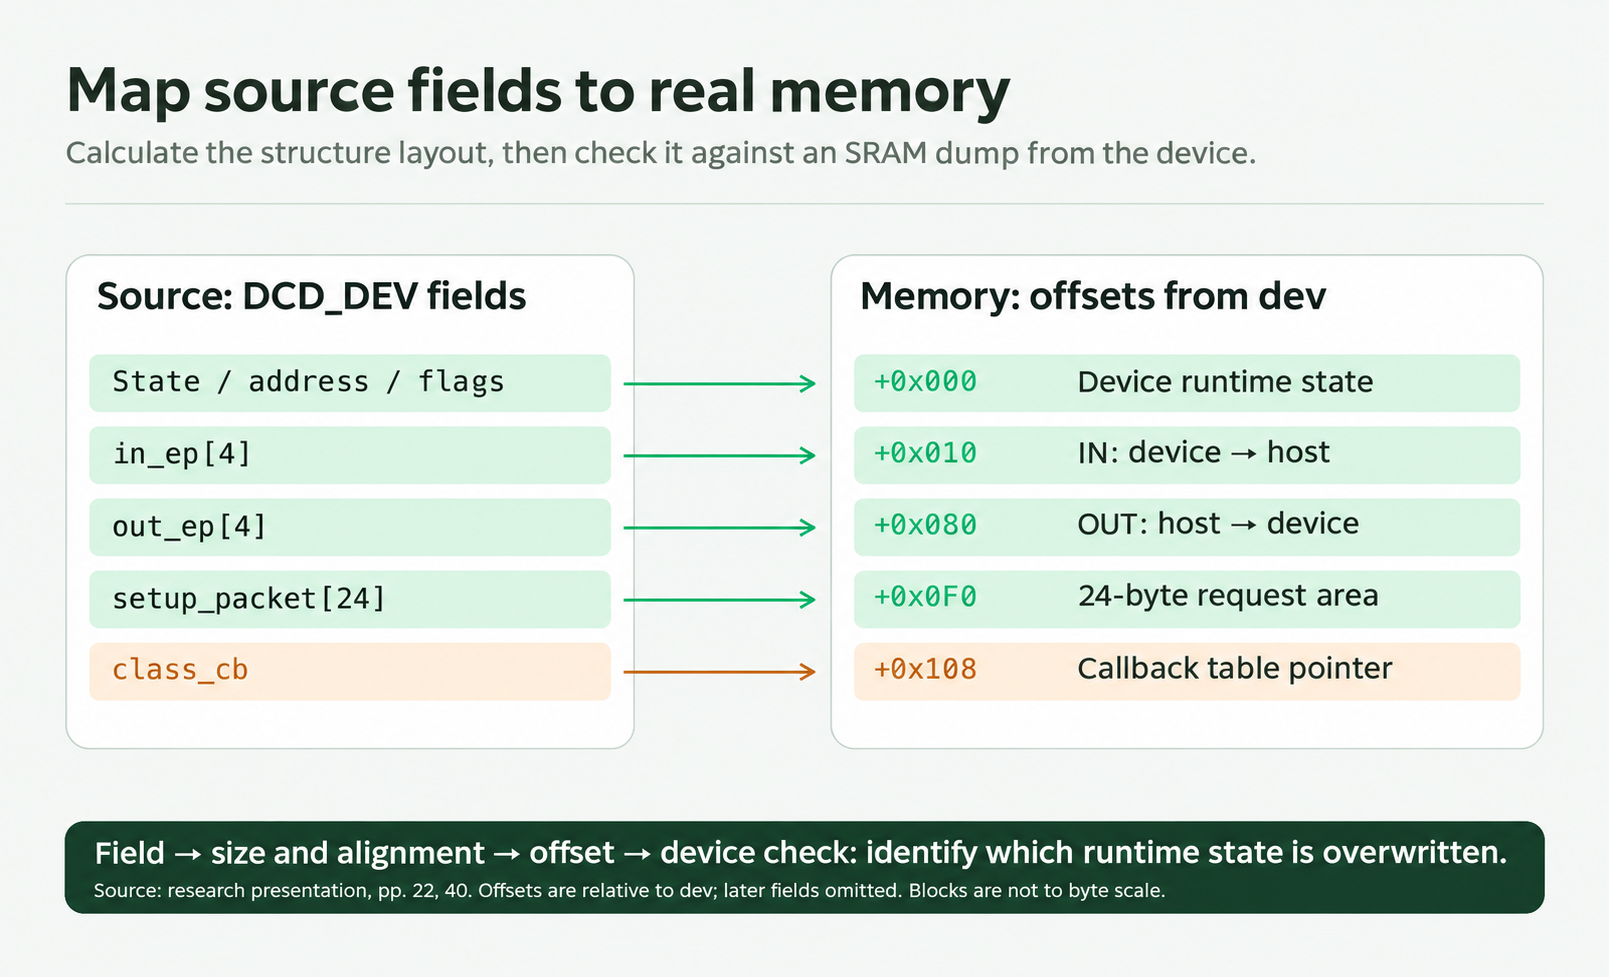
AI 可以幫助完成這些反覆比對的工作:源碼本身是文字,內存也能轉換成十六進制數據,便於一起分析。測試工具的修改同樣可以交給 AI 輔助,研究者據實驗結果決定下一步。也可以編寫 Agent,把多輪分析和工具調用串聯起來,逐步核對內存佈局。
經過多輪實驗,我們找到了一種寫入方式:修改目標區域,同時保留維持正常功能的數據,讓設備持續在線。
下一步是影響程序的執行順序,讓處理器轉向注入的代碼。最直接的目標是函數指針。它像一張節目單,指定接下來調用哪個函數;修改指向,便可能改變執行路徑。
設備通常會對此設置防護。內存保護機制可以把某些區域標記為「能寫、但不準執行」,由硬件單元檢查訪問權限。
在這種保護生效時,即便函數指針指向注入的代碼,處理器也會拒絕執行。本次研究的設備存在 MPU(內存保護單元)配置問題,為這一步留下可利用的空間。
當函數指針可被修改、注入代碼也能執行,攻擊者就能取得主控的代碼執行權。固件簽名負責檢查開機加載的固件是否可信;這類發生在運行過程中的內存修改,還需要運行時防護機制約束。
取得主控控制權後,能否繼續獲取恢復錢包的秘密,取決於整套安全設計的授權邊界。
3、控制主控後,為什麼還拿不到助記詞?
接下來,一個直接的思路是讀取內存,尋找助記詞。
硬件錢包會加密保存助記詞,通常只在簽名、導出等操作中臨時解密,用後清除。直接讀取內存,並不意味着能拿到明文;我們首先需要定位的是加密後的數據。
開源固件提供必要的線索。AI 協助分析代碼後,可以看出種子密文位於一顆安全芯片的存儲頁中:Page 0 的前 16 字節存放 IV,Page 1 存放密文。
接下來的工作,是把代碼中的字段與實機數據對應起來:哪個地址屬於哪個字段,哪一段是 IV,哪一段是密文,都要逐項核對。
AI 再次協助完成這種耗時的對應工作,幫助我們定位相關數據。
拿到密文後,有兩條思路:破解加密,或複用設備自己的解密過程。
路徑一:直接破解加密
要硬剛,得先弄明白加密是怎麼回事。加密就像一把帶鑰匙的鎖:有鑰匙,鎖上、打開都很輕鬆;沒鑰匙,就只能盯着密文乾瞪眼。
假設 E 是原數據,C 是密文,K 是加密用的密鑰(鑰匙)。
三者的關係寫成式子就是:
用密鑰 K 對原數據 E 加密,得到密文 C;用同一密鑰解密,就能恢復 E。這裏討論的破解,是在缺少 K 時仍能從密文恢復原文。安全算法的設計目標,正是讓這件事在計算上難以實現。
怎樣衡量這種安全性?密碼學提供一個嚴格的判斷標準:
假設你有兩段原文數據 E₀ 和 E₁,計算機隨機選擇其中的一個,把它用鑰匙 K 加密之後,把密文 C 給你看。你看着 C,猜猜它是由 E₀ 還是 E₁ 加密來的?
如果這個加密很安全,就是滿足以下條件:
Pr[猜對] 表示猜對的概率,½ 是隨機猜測的命中率,兩條豎線取概率差的絕對值。滿足這個要求,就稱為語義安全。
可以這樣理解:你挑選兩段原文,拿到其中一段對應的密文後,判斷準確率仍接近隨機猜測。即便原文差異很大,比如一段是 00000000,另一段是 11111111,密文也不應提供可靠的區分線索。這就是加密的核心:讓每一種答案看起來都差不多。
這裏用兩個選項解釋安全性的核心思路,隨機猜中的概率是 ½。如果候選原文有四種,基準就是四分之一;候選更多,隨機命中的概率也更低。關鍵在於,密文不應幫助攻擊者明顯優於隨機猜測。
如果算法足夠完美,攻擊者在數學上沒有任何捷徑可走,那就只能硬試:把所有可能的鑰匙全部試一遍。假設 n 指鑰匙的位數(二進制長度每一位都能是 0 或 1),n 位的鑰匙一共有 2ⁿ 把;假設運氣折中,平均試到一半就能試對,也就是 2^(n−1) 次。再設每秒能試 r 把:
取 n = 256(AES-256 密鑰的位數)、r = 10¹⁵——相當於一百萬台機器,每台每秒試十億把(已經遠超現實裏任何 GPU 集羣)——得 t ≈ 2×10⁵⁴ 年。
宇宙年齡才 1.4×10¹⁰ 年,相差約 10⁴⁴ 倍。就算量子計算機出現,用 Grover 算法也只能把要試的次數開平方(相當於把密鑰的有效強度從 256 位砍到約 128 位),算下來仍要 10¹⁵ 年以上,照樣沒戲。
這樣的計算成本,使直接窮舉密鑰在現實中不可行。成熟加密算法通常經過密碼學界長期研究,真正有效的破解將是重大成果。在這個案例裏,我們因此轉向設備自身的實現。
接下來要分析的是:設備通過哪些代碼、憑據和材料完成解密,這條路徑是否可能被失陷的主控複用。
路徑二:複用設備的解密流程
只要設備需要解密來簽名,那麼固件裏就一定有一條生成密鑰的路徑。能重建密鑰的那段代碼,就是攻擊的真正目標。
藉助 AI 梳理解密代碼,我們找到下面這條關係:
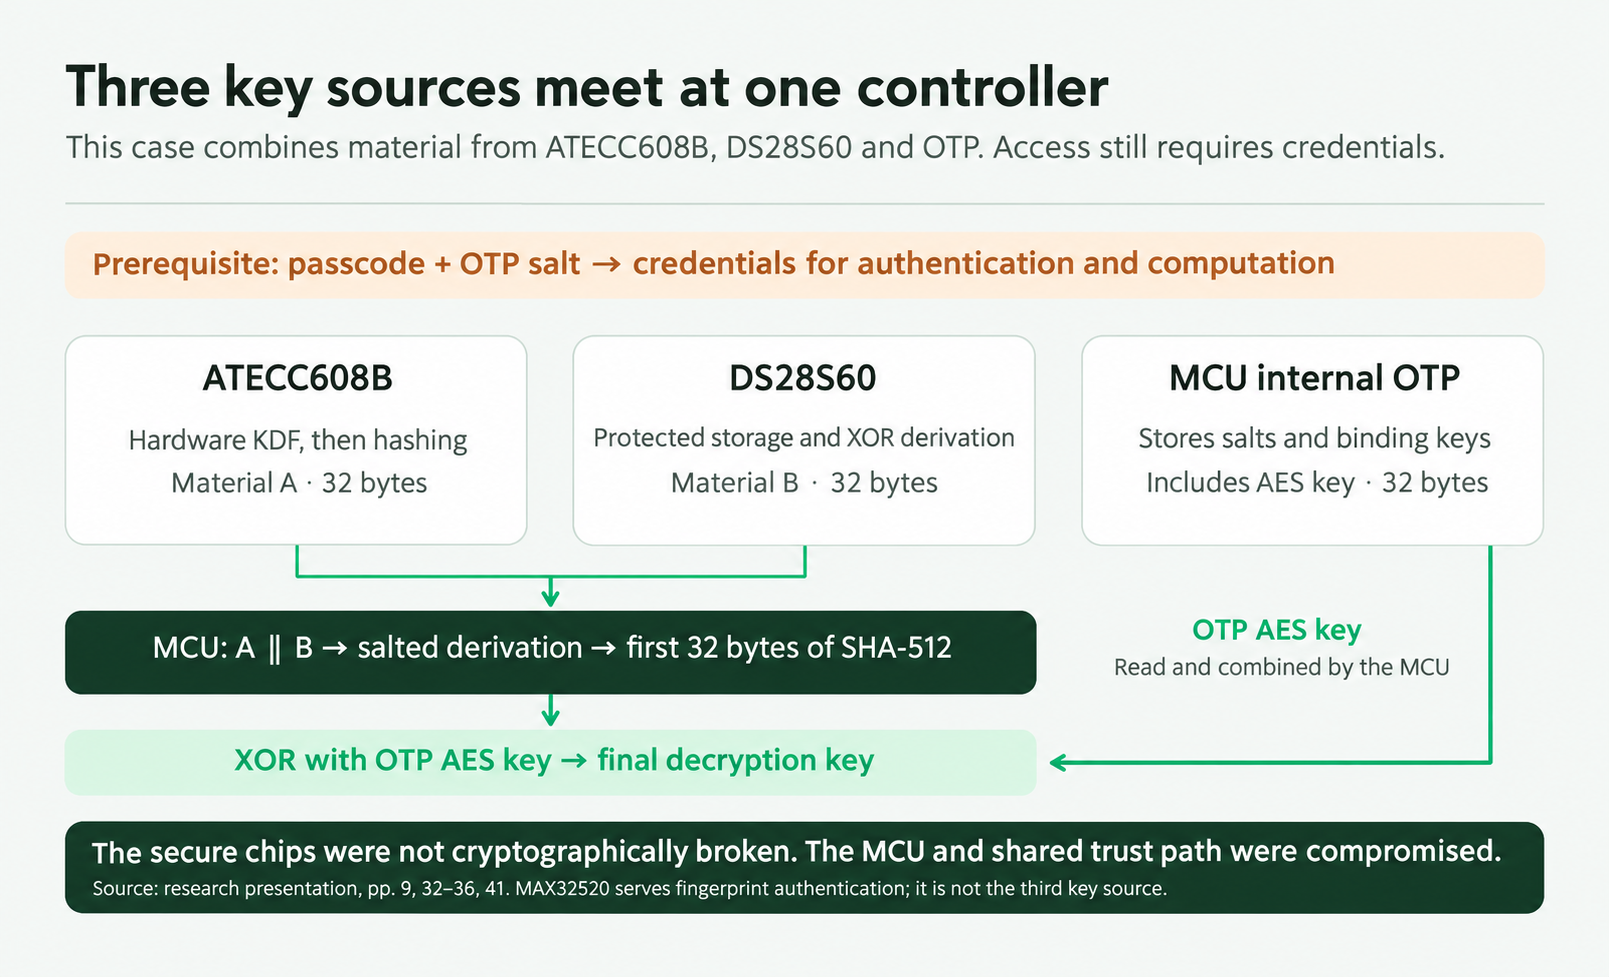
芯片 A 通過憑據校驗後,在片內做兩級 KDF,再用 SHA-256 算三次,得到 32 字節的 A 片;芯片 B 把受保護存儲裏的一頁數據,和口令派生出的摘要逐字節異或,得到 32 字節的 B 片;兩片拼成 64 字節,加鹽哈希、再走 SHA-512,取前 32 字節作為加密密鑰;這個加密密鑰最後再和 OTP 裏熔斷的 32 字節 AES key 結合,才得到真正用來解密的那把鑰匙。(第三顆安全芯片主要管指紋這類認證,在這裏沒啥用。)
可以把它理解為一個帶三把鎖的保險櫃,只有同時拿到三把鑰匙才能打開:安全芯片 A 的材料、安全芯片 B 的材料,以及 OTP 中的材料。
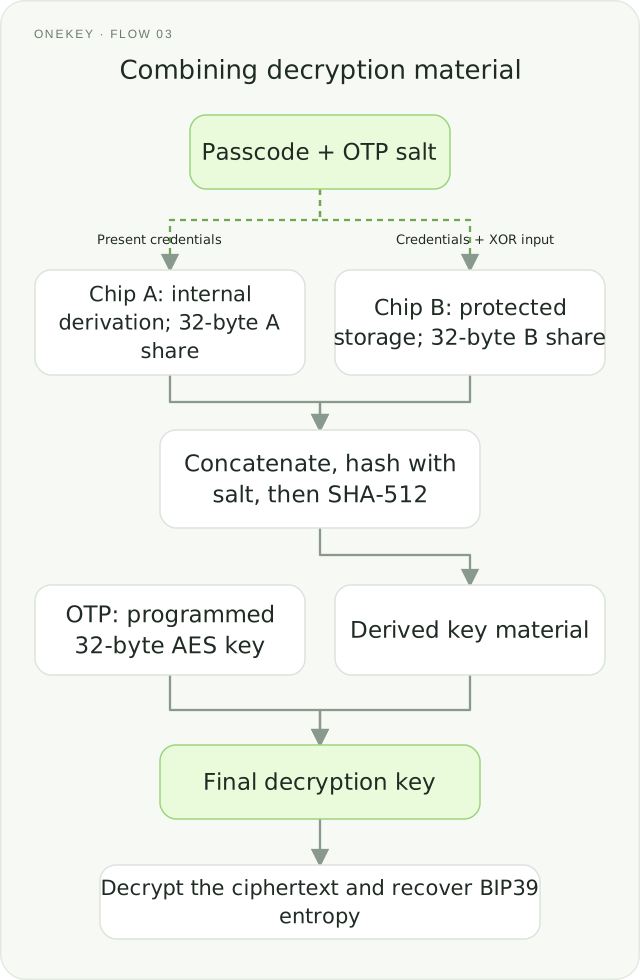
這裏的「口令」指設備 PIN 碼;「鹽」和「AES Key」是每台設備各自的隨機材料,用途不同,出廠時燒錄在 OTP(一次性可編程存儲)中。燒錄後無法更改,仍可能被讀取。這些材料最終交給運行在主控上的函數 f;主控失陷後,攻擊者若能取得所需材料,就可以嘗試按原流程恢復助記詞。
怎麼拿呢?
先看 OTP 中的「鹽」和「AES Key」。這台設備由 MPU 管理 OTP 的讀取權限,主控可以修改 MPU 配置。取得主控控制權後,攻擊者也就有機會重新配置這些權限,讀取相應材料。
取得 OTP 材料後,還缺 PIN。
4、PIN 輸錯會自毀,怎麼破解這個難題?
本節解釋的是:在校驗材料已經可讀的實驗條件下,離線驗證為什麼不再受設備失敗計數約束。這不意味着可以繞過本案例的初始解鎖與 USB 授權條件;官方公告要求攻擊者知道正確 PIN。
從安全設計角度看,即使入口已有授權要求,也需要檢查主控失陷後能否導出校驗材料,以及設備的嘗試次數限制是否仍能生效。
PIN 只有 6 位,設備又設置輸錯 5 次後自毀的限制。怎樣在這一約束下繼續分析?
我們讓 AI 協助定位 PIN 驗證流程,檢查設備具體如何判斷輸入是否正確。
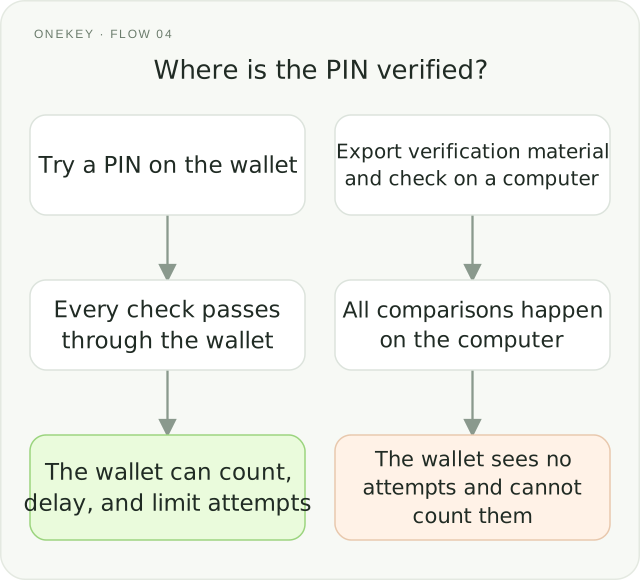
設備通常不保存 PIN 明文,而是保存校驗值:v = F(p, s)。其中 p 是 PIN,s 是設備材料,F 是固件規定的計算方法。本例中的計算在主控上執行;儘管 p 未知,v、F 和 s 可以被讀取。
這相當於把驗證過程複製到設備之外。只要計算不再經過錢包,就不會觸發設備上的失敗計數。試 PIN 可以完全搬到電腦上進行。
這套設計依賴主控可信的前提。芯片 B 為不同數據設置不同的訪問門檻:校驗值這份,驗證前就能讀;真正用於解密的 B 片材料則受到更嚴格的保護。正常情況下,主控負責限制嘗試次數,達到輸錯 5 次的閾值後觸發自毀。
當驗證可以離線執行,六位數字對應的 10⁶ 種組合就是有限的搜索空間,不再受設備嘗試次數約束。本次實驗在 1.831 秒後命中 PIN。(這段時間如何換算成單次驗證耗時,見文末補充閲讀。)
取得 PIN 後,最後一項參數也隨之補齊。沿固件原有算法計算,就能生成後續流程所需的憑據。
材料齊備後,便可以恢復助記詞。對於真實攻擊者,這意味着取得相應賬户的控制能力。
5、換到用户視角:風險會怎樣發生?
前面我們一直站在攻擊者這邊,現在換個角度,假設你就是這台錢包的主人。
場景一:舊版固件與已授權的 USB 連接
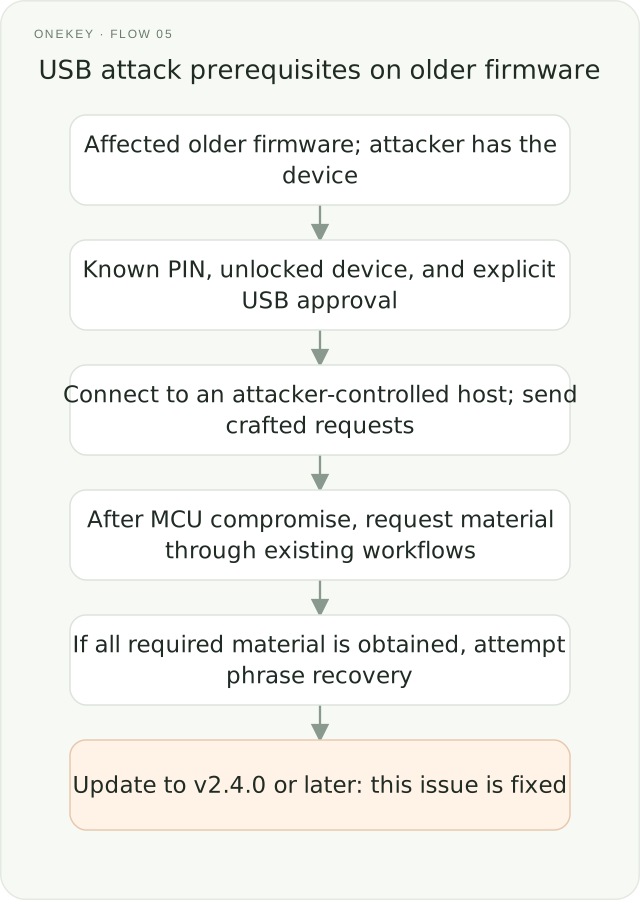
將研究放回用户場景,首先要看設備是否運行受影響的舊版固件,以及攻擊者是否具備公告列出的全部條件。不能僅憑電腦感染木馬,就認定一台鎖定的錢包能被直接攻破。
本案例的 USB 路徑需要設備已解鎖、USB 連接已獲批准,且連接到攻擊者控制的電腦。僅插線充電不等同於滿足這些條件。
在這些條件滿足後,惡意主機才可能觸達存在缺陷的 USB 請求處理邏輯。
研究演示的是這條已具備前提的路徑:主機發送構造的請求,影響主控,再沿設備原有流程取得所需材料。
如果恢復助記詞所需材料能夠被取齊,相應資產就可能面臨風險。該結果不能外推為所有固件、所有使用方式或任意硬件錢包都可被同樣攻擊。
場景二:設備已經在攻擊者手裏
實物訪問也會引入另一類研究方向。以下介紹物理攻擊的一般原理,不表示這些手段已在本案例中完成驗證,也不表示持有設備就能繞過 PIN。
拆機、探針與故障注入,可能用於研究主控的防護邊界。處理器依賴供電和時鐘執行指令,在某些設備和實驗條件下,短暫擾動這些物理條件可能影響檢查流程。能否成功,取決於具體芯片、配置和防護機制。
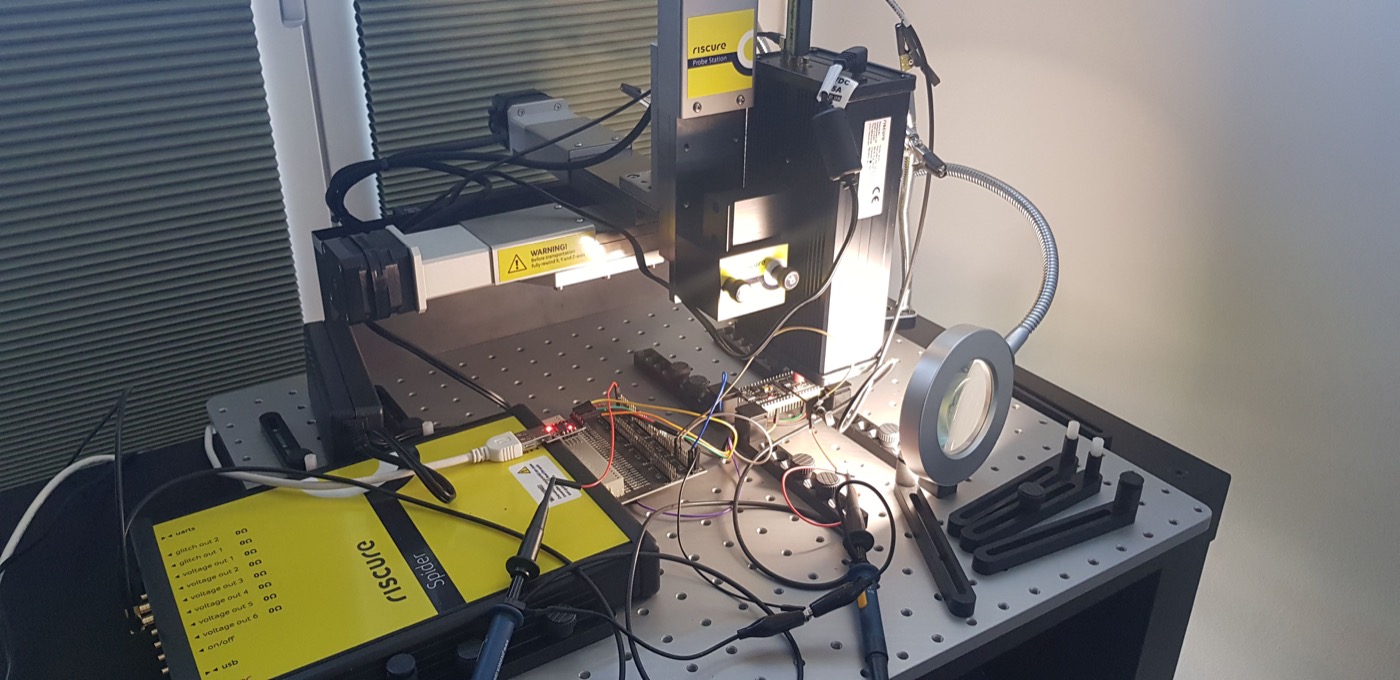
即使取得主控控制權,後續是否能獲取材料,仍取決於憑據、芯片授權及其他獨立防護。
這個案例提醒我們:專門的安全設計仍需接受整機驗證。藉助 AI 串聯多個實現缺陷,攻擊者可能逐步越過原本設想的安全邊界。
四、回頭看:AI 在這場攻擊中發揮什麼作用
把前面的步驟連起來,整條攻擊鏈如下:
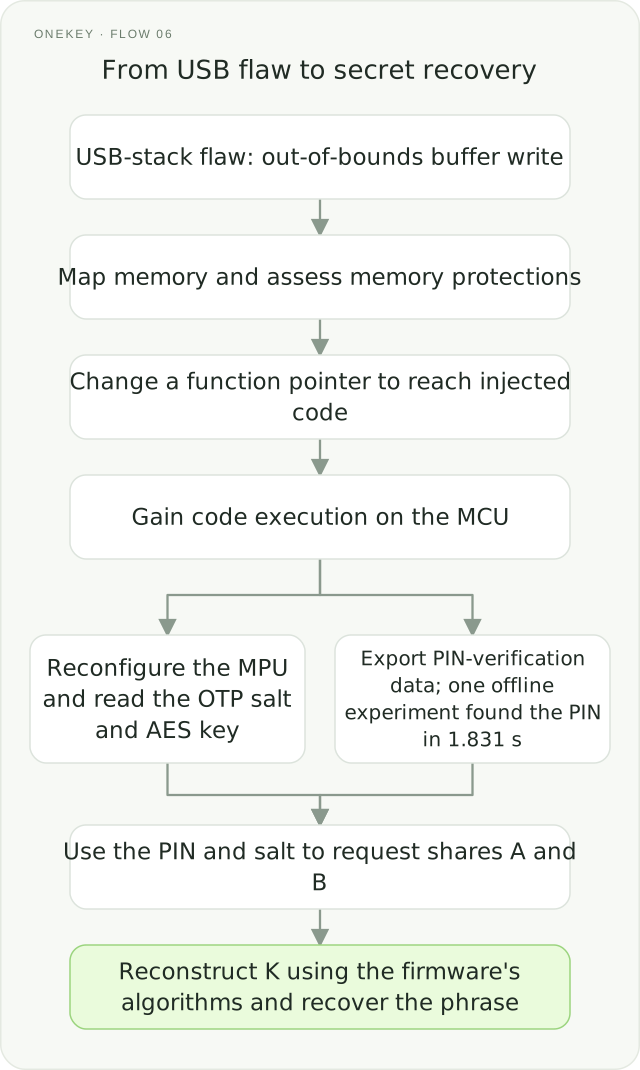
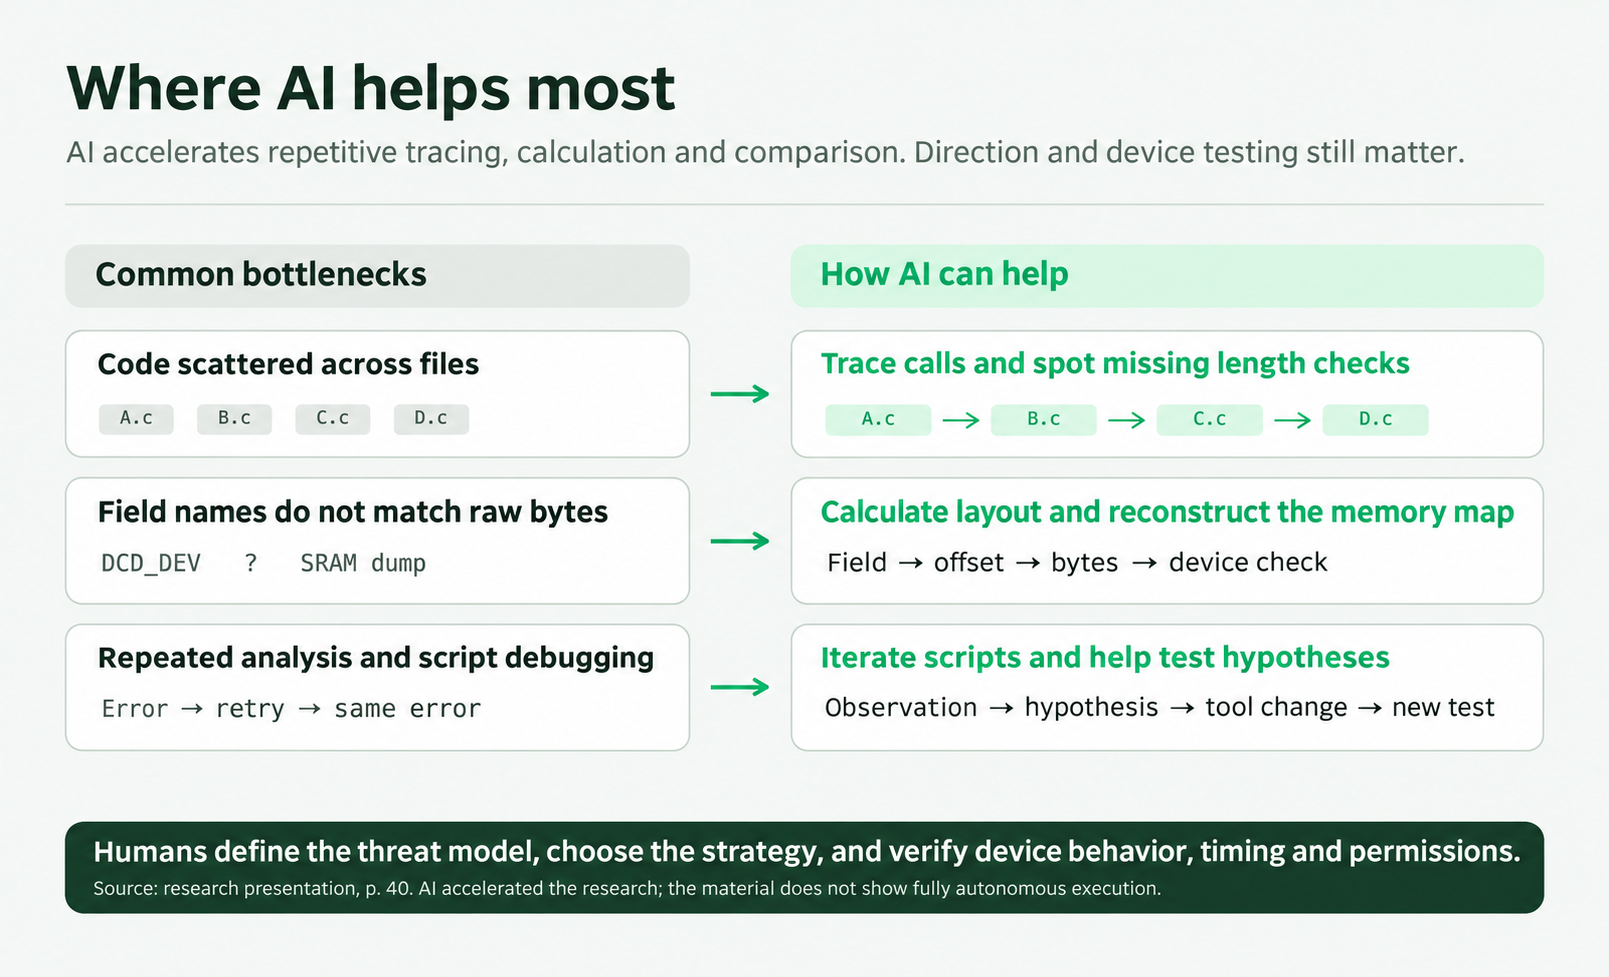
這項研究中,AI 主要參與漏洞分析、測試工具修改、代碼定位和數據匹配。研究者確定思路與方向,AI 承擔起那些最吃經驗、最磨人的工作,幫助分析和驗證持續推進。
對嵌入式初學者來説,源碼理解和調試經驗往往是主要障礙。AI 能輔助解釋代碼、整理線索和檢查假設,讓他們有機會繼續探索原本容易停滯的環節。
一個更直觀的例子是建網站。過去,缺少編程經驗的人需要投入大量時間;如今,通過自然語言也能讓 AI 生成可用頁面。騙子同樣可能利用這種能力仿製銀行等網站,讓釣魚頁面更容易製作,也更難辨認。
AI 的作用還在向更多環節延伸。
目前的雲端 AI 通常帶有安全限制。缺少這些限制的工具可能被用於更廣泛的攻擊任務;與實驗電源、探針和故障注入設備結合後,AI 還能輔助編寫控制程序、整理測量結果。
Raelize 在 2026 年 5 月公開一個具體例子:研究者搭建硬件、提供接線信息和參考資料,讓 Claude Code 編寫控制程序,驅動故障注入設備和實驗電源,輔助復現早期 ESP32 上一個已知的安全啓動繞過。Raelize 實驗報告
(所謂安全啓動,就是開機時先驗一驗固件是不是正版。驗證程序默認處理器會老老實實執行每條指令;可真實芯片還得靠供電和時鐘撐着。故障注入就是在極短的一瞬間搗亂這些物理條件——比如來一下電壓毛刺,讓某條指令算錯,繞過檢查。)
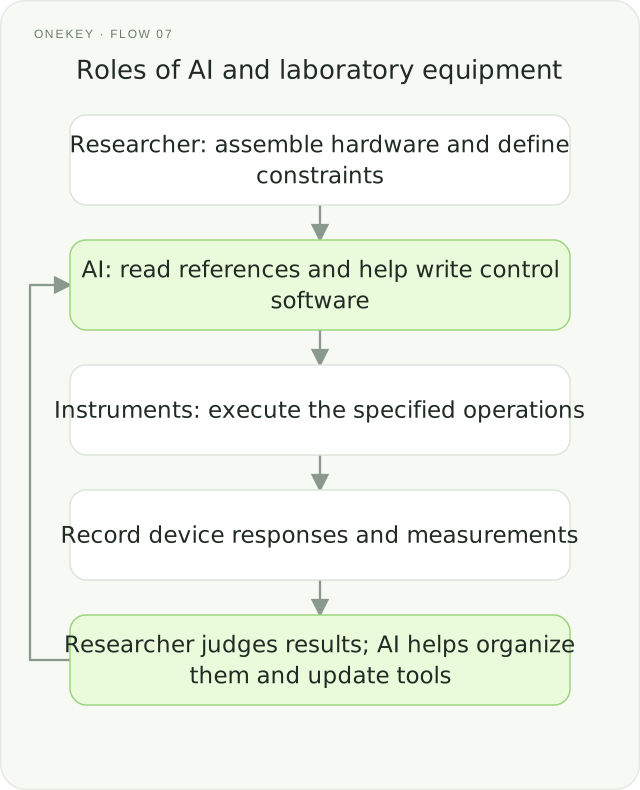
從讀代碼到做實驗,AI 可以協助連接分散的信息,緩解研究者處理材料時的精力限制。這種能力同時適用於攻擊分析和安全防護。
軟硬件安全攻防因此成為 AI 時代的重要議題。NVIDIA 在計算集羣中為 AI 劃分硬件隔離區,限制其權限邊界,這與硬件錢包隔離關鍵操作的思路有相通之處。NVIDIA Sentry 官方介紹、AI Agent 軟硬件安全架構技術説明、DSX POD 官方公告。這些防護工作也提醒我們:隨着 AI 降低分析與自動化成本,網絡和硬件安全需要持續投入。
五、AI 之外,供應鏈的安全問題同樣值得重視
研究還指向一個常被忽略的環節:本次存在問題的 USB 程序來自芯片廠商的軟件包。安全審查因此需要覆蓋錢包業務邏輯、底層驅動、通信協議棧,以及這些組件在整機中的配置與交互。
U 盾、安全令牌、支付終端具有類似的協作結構:設備程序處理外部請求,再交給負責保管秘密、執行運算的部件。它們保護的對象不同,底層機制存在共性。PCI 支付終端安全標準
真正要擔心的,是這些底層組件往往不只用在一款產品裏。芯片廠商提供一套 SDK,不同設備廠商拿來開發各自的產品。如果問題出在共用的代碼裏,影響就可能沿着供應鏈擴散。
這也意味着,設備廠商不能只檢查自己寫的業務代碼。用户買到的是一台完整設備,不會區分漏洞究竟是誰寫的:哪怕錢包自己的邏輯沒有問題,底層驅動也可能成為突破口。無論代碼出自誰手,整機安全最終都需要設備廠商把關。
修復同樣需要多方協作:芯片廠商修補 SDK,設備廠商確認受影響產品、適配和測試固件,再推動用户升級。本案例已在 v2.4.0 修復;使用受影響舊版本的用户應通過官方渠道升級。將風險與版本對應,才能避免把歷史研究誤讀為當前產品狀態。
AI 時代的安全工作需要貫穿產品全流程。從軟硬件設計到包裝防偽、宣發運營和售後維修,每個環節都需要相應的安全意識與驗證機制。
OneKey Anzen 團隊做這類研究,也會把經驗吸收進自己的設計裏。AI 能幫攻擊者整理線索,同樣也能幫我們檢查代碼、驗證假設。
圖解補充:為什麼一串隨機數據能還原成 24 個助記詞
助記詞可以理解成恢復錢包的鑰匙。下面看看,一串隨機數據是怎麼變成二十四個詞的。
以 BIP39 的二十四詞格式為例,原始數據有 256 位。每位可以是 0 或 1,共有 2²⁵⁶ 種組合。根據原數據計算出 8 位校驗信息,附在末尾,便得到 264 位。
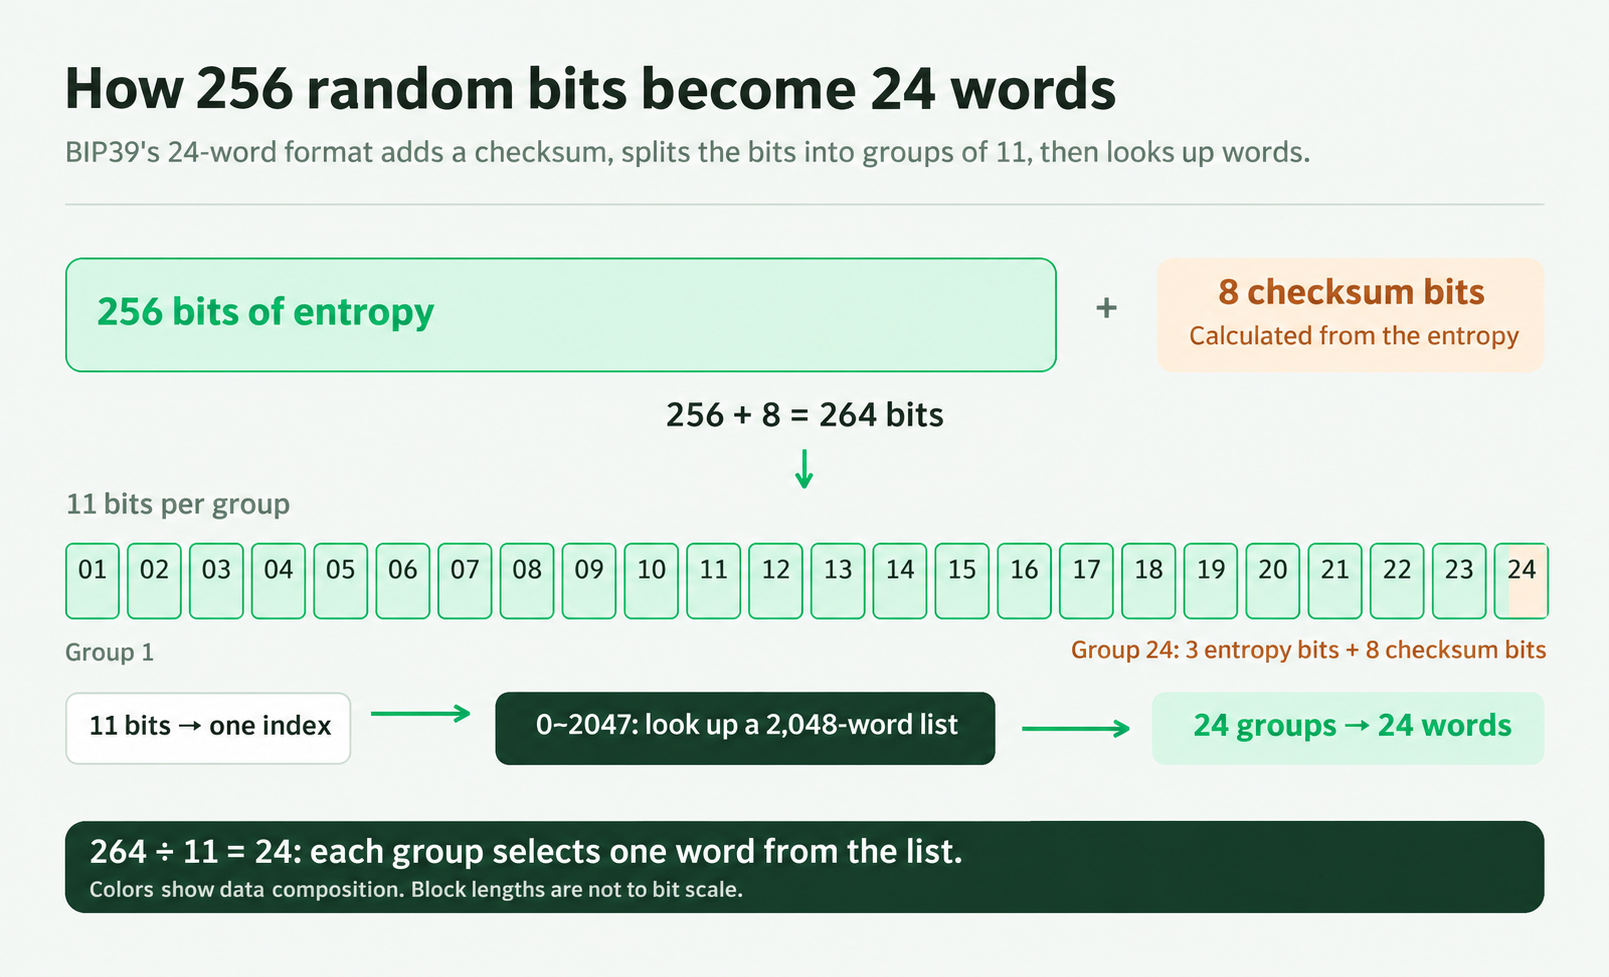
接下來每 11 位分為一組。11 位能表示 2¹¹ = 2048 個編號,恰好與 2048 詞詞表一一對應。264 ÷ 11 = 24,最終得到二十四個詞。
256 + 8 = 264 = 24 × 11。
末尾這 8 位由原數據計算產生,不增加隨機性,因此不會提高猜測難度。它的作用是幫助發現部分抄寫錯誤,與加密不同。詞表只負責規定編號和單詞的對應關係,可以公開。
助記詞與可選的獨立 passphrase 用來生成種子,種子再按 BIP32 等規則派生賬户密鑰。同一套助記詞和 passphrase,按相同規則可以恢復同一賬户。BIP39 規範、BIP32 規範
補充閲讀
一、秘密分存與獨立授權
本節要説明的是:將秘密分割存儲,並不等價於各份額具備獨立的訪問控制。若份額的讀取仍由同一已失陷主體代為請求,則分存本身不提供額外的計算安全性。
考慮最簡單的二份異或秘密分享。設秘密 ,掩碼 在 上均勻隨機,且與 獨立。定義兩個份額
其中 表示按位異或。
先證單份額不泄漏 。對任意固定的秘密取值 與份額取值 ,
右端與 無關,故 的條件分佈不依賴於 。換言之,觀察 不改變關於 的任何信念。同理, 且 與 獨立,故 亦不泄漏 。上述結論以掩碼均勻、獨立且不跨秘密複用為前提。
再證兩份額可還原。由異或的自反性,
因此該方案滿足完備性:單獨持有任一份額無法恢復秘密,同時持有兩個份額則可確定恢復。
由此可區分兩類安全假設。分存解決的是「單個份額失竊」;它並不自動解決「請求路徑被劫持」。若主控已經失陷,且其餘芯片仍將主控視為合法請求方並返回份額,則攻擊者只需沿設備原有協議取齊材料,而無需對密文做密碼分析。故設計要點不在於秘密是否被分割,而在於各份額是否具有獨立於主控的授權條件——主控被劫持,不應導致其餘芯片一併放行。
二、離線 PIN 搜索的時間含義與鹽的作用
記六位十進制 PIN 的候選空間大小為 。若驗證必須在設備上執行,則設備可對失敗次數計數、引入等待,並在達到閾值後自毀,搜索在實踐中不可行。一旦校驗材料可被導出並在主機上重放,嘗試次數不再受設備約束。此時安全性僅取決於候選規模 與單次驗證耗時 。
設 PIN 在候選集上均勻抽取,搜索按無重複順序進行。正確口令排在第 位的概率相同,故期望嘗試次數為
相應的期望耗時為 。
正文報告的 秒不能直接除以 。搜索在命中正確 PIN 後即終止,該時間對應的是已檢查的前 個候選,而非整個空間。設正確 PIN 在搜索序中的秩為 ,則單次驗證耗時為
僅當 時, 秒。對任意 , 嚴格更大。因此 是單次耗時的下界;窮舉整個空間所需時間 亦以 秒為下界。
例:若從 起順序搜索且 PIN 為 ,則 ,,掃完 個候選約需 秒,期望耗時約 秒。具體數值隨 變化,但定性結論不變:一旦驗證可離線且無次數限制, 的搜索空間在普通計算條件下即可窮盡。
最後討論鹽。鹽使同一口令在不同設備上映射為不同的校驗值,從而阻止預計算表在設備間複用。這一機制改變的是跨實例的攤銷成本,並不擴大單台設備上的候選集:對給定設備,材料齊備後,搜索空間仍為 ,單次驗證成本仍為 。
結語
AI 接手了許多最累、最吃經驗的分析與試錯工作。追代碼、對內存、定位問題、改工具,這些曾讓人卡住的環節,如今可以更快地反覆推進。研究者負責判斷方向、驗證結果,AI 則減少實現思路所需的時間與精力。攻擊門檻的下降,正發生在這些具體環節中。
同樣的能力也能用於防守,幫助我們更高效地審查代碼、驗證漏洞、檢查供應鏈。理解 AI 如何接手這些工作,才能更清楚地判斷風險,也更有針對性地改進防護。
常見問題
AI 可以輔助閲讀固件源碼、追蹤參數在調用鏈中的傳遞、對應源碼結構與內存數據,以及整理實驗結果和修改測試工具。研究者仍需確定目標、約束和驗證方法,並判斷結果是否可靠。
本文討論的路徑並不是破解 AES 等加密算法,而是利用軟件實現與授權邊界的缺陷取得解密所需材料。AI 主要輔助代碼和數據分析,不能據此認定其突破了現代加密算法。
芯片數量不是唯一標準。秘密分存需要與獨立授權相配合;如果多顆芯片都無條件信任同一個已經失陷的主控,分存本身不能阻止材料被按原有流程取齊。
次數限制只有在驗證經過設備時才能計數並生效。如果校驗材料能被導出、驗證過程又能在外部重現,嘗試就不再經過設備。具體風險取決於設備是否允許材料導出,以及其校驗方式和授權設計。
硬件錢包通常依賴芯片廠商提供的驅動和通信協議棧。共用組件中的漏洞可能影響多個產品,因此設備廠商需要審計集成後的整體行為,並協調上游修復、固件適配、測試和用户升級。